
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 bigsizeme/cve-2018-2893
Reverse-Shell-Generator
 b4kesn4ke/cve-2014-6271
# Shellshock-Exploit, auch bekannt als CVE-2014-6271
 aminetitrofine/cve-2022-30190
Follina (CVE-2022-30190) ist eine kürzlich entdeckte Zero-Day-Schwachstelle in Microsoft Office. Es handelt sich um eine Schwachstelle mit hohem…
 absholi7ly/poc-for-cve-2024-7014-exploit
Proof of Concept (PoC) für den CVE-2024-7014 (EvilVideo) Exploit
 vlad-a-man/cve-2023-23397
CVE-2023-23397 PoC
 sunnyvale-it/cve-2021-44228-poc
CVE-2021-44228 (Log4Shell) Proof of Concept
 rockmelodies/cve-2020-5902-rce-gui
GUI
 ivanitlearning/cve-2004-1561
Icecast Header-Overwrite-Pufferüberlauf RCE < 2.0.1 (Win32)
 ajunque9/goaround
Ein Tool, das die Erstellung von AMSI-Umgehungen und die automatische Verschleierung von PowerShell-Skripten mit drei verschiedenen…
 walidpyh/cve-2025-8088
Proof-of-concept, das die Zustellung von Payloads über Alternate Data Streams (ADS) mittels präparierter WinRAR-Archive für Bildungsforschung und…
 im-hanzou/jbwper
Automatisches Massentool zur Überprüfung und Ausnutzung der Schwachstelle CVE-2022-4061 - JobBoardWP < 1.2.2 - Nicht authentifizierter beliebiger…
 bagheeraaltered/cve-2023-35813-poc
Ein Exploit für die Sitecore Remote Code Execution-Sicherheitslücke
 nanaao/dirtypipe-automaticroot
CVE-2022-0847 Python-Exploit, um root zu erlangen oder in eine Datei zu schreiben, die keine Schreibberechtigung hat, unveränderbar (immutable) ist…
 assassinukg/cve-2020-9484
Exploit-Skript für CVE-2020-9484, eine Deserialisierungsschwachstelle in der Tomcat-Sitzungspersistenz, die Remote-Codeausführung über manipulierte…
 jenderal92/cve-2026-56290
CVE-2026-56290 – Massen-Exploit für die Joomla-Komponente Com_pagebuilderck (Uneingeschränkter Datei-Upload → RCE). Multithreaded, automatischer…
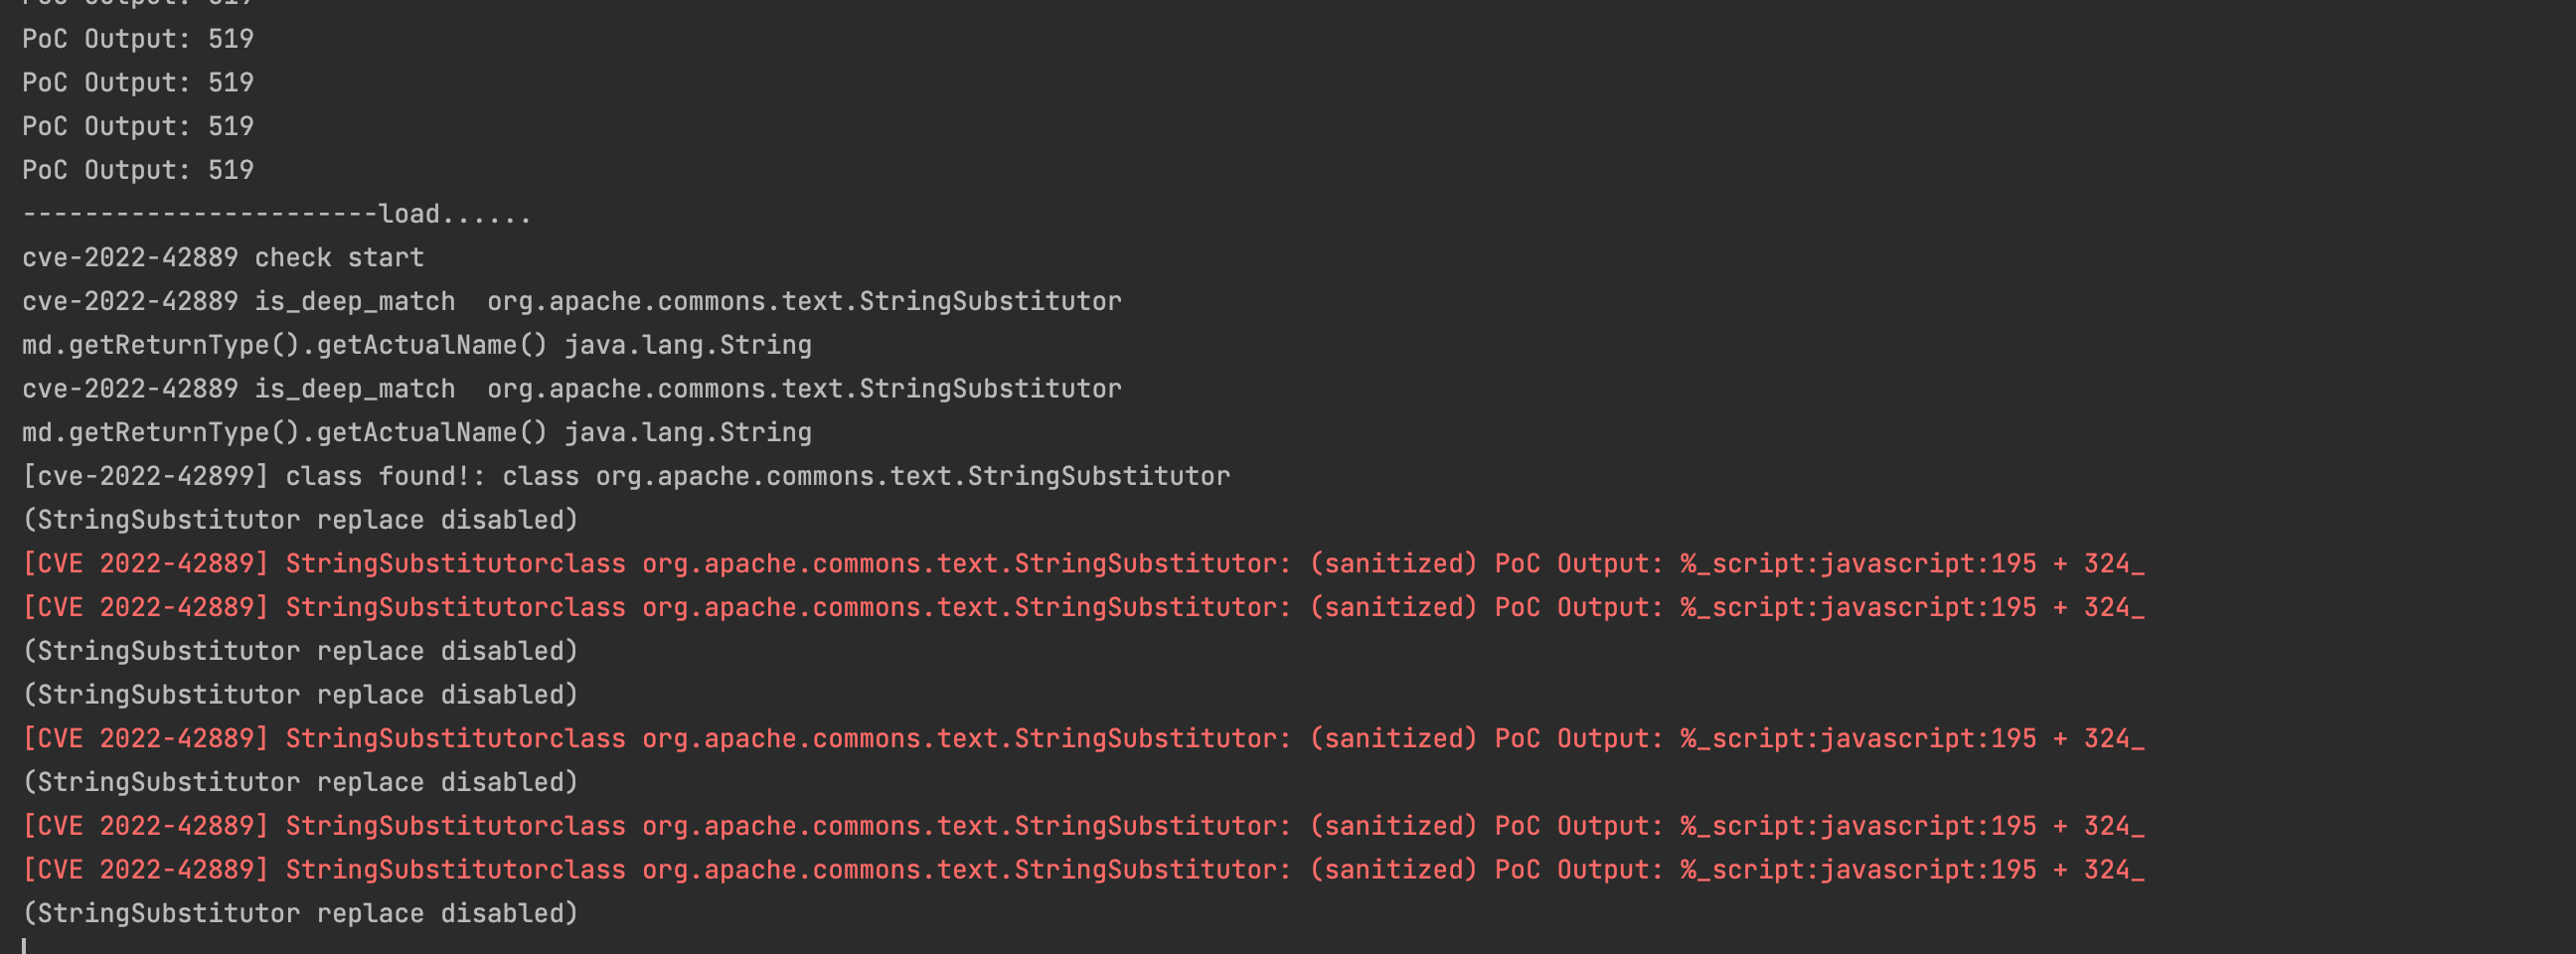 uk0/cve-2022-42889-intercept
Über JVM-Startparameter und jps pid, um illegale Parameter abzufangen
 thefizzyfish/cve-2023-50564-pluck
CVE-2023-50564 - Eine Schwachstelle für beliebiges Hochladen von Dateien in der Komponente /inc/modules_install.php von Pluck-CMS v4.7.18 ermöglicht…
 chrahman/react2shell-cve-2025-55182-full-rce-script
React2Shell-Sicherheitslücke (CVE-2025-55182 / CVE-2025-66478) Vollständiges Skript








