
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 polosss/by-poloss..-..cve-2026-9067
Schema & Structured Data for WP & AMP < 1.60 - Unauthenticated Arbitrary Media Upload [POC & Xploit]
 p4x1s/cve-2023-23397-poc
Einfacher PoC für die Schwachstelle CVE-2023-23397, wobei die Nutzlast per E-Mail gesendet wird.
 h1ng007/cve-2024-3640_wafbypass
CVE-2024-3640 – WAF umgehen, um Schwachstellen auszunutzen
 r3m0t3nu11/cve-2025-1015
Ein Angreifer kann ein Adressbuch erstellen und exportieren, das in einem Feld einen schädlichen Payload enthält. Zum Beispiel im Feld „Andere“ des…
 johnjohnsp1/cve-2014-4113
PowerShell-basierter Exploit für CVE-2014-4113, der auf x64-Windows-Systeme abzielt und Remote-Payload-Download und -Ausführung ermöglicht.
 bkreisel/cve-2022-41343
🐍 Python-Exploit für CVE-2022-23935
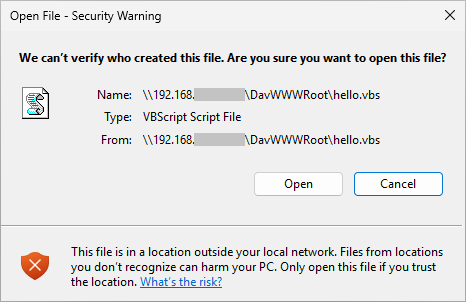 tangent65536/cve-2026-20841
PoC für die „Windows Notepad RCE“
 nxploited/cve-2025-68860
Das WordPress Mobile builder Plugin <= 1.4.2 ist anfällig für eine Broken-Authentication-Schwachstelle mit hoher Priorität.
 mracumen/cve-2021-40444
Microsoft-Office-Word-MSHTML-Remote-Code-Execution-Exploit
 drac0nids/cve-2017-8570
## In Kali automatisch eine schädliche PPSX-Datei für CVE-2017-8570 generieren und den MSF-Listener konfigurieren
 theman001/cve-2025-62215
CVE-2025-62215: Windows-Kernel-Race-Condition + Double-Free (EoP – Privilegienerweiterung)
 sunnyvale-it/cve-2022-42889-poc
CVE-2022-42889 (auch bekannt als Text4Shell) RCE Proof of Concept
 furkankayapinar/reactnext2shell
CVE-2025-55182 und CVE-2025-66478
 yanghaoi/cve-2020-0601
PoC für CVE-2020-0601- Windows CryptoAPI (Crypt32.dll) POC: https://github.com/ollypwn/CurveBall
 xbz0n/cve-2023-0830
Exploit für EasyNAS Version 1.1.0. Die ausgenutzte Schwachstelle ist eine Befehlseinschleusungslücke, die eine Authentifizierung erfordert.
 elamani-drawing/cve-2024-4367-poc-pdfjs
PoC (Proof of Concept) der CVE-2024-4367 - RCE-Sicherheitslücke in libwebp. Vollständige Demonstration inklusive: Erstellung von Payloads,…
 sadisticnight/poc-cve-2025-62222
Proof-of-Concept, das die Remote-Codeausführung per Prompt-Injection in GitHub Copilot Chat demonstriert, indem eine manipulierte Python-Datei…
 cilectiy/cve-2025-49844
CVE-2025-49844








