
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 yevh/cve-2020-5752-druva-insync-windows-client-6.6.3---local-privilege-escalation-powershell-
Druva inSync Windows Client 6.6.3 - Lokale Privilegieneskalation (PowerShell) RCE
 jiansiting/cve-2019-3719
Proof-of-Concept-Exploit für CVE-2019-3719, eine Schwachstelle zur Remote-Code-Ausführung in Dell SupportAssist. Führt beliebige Payloads auf…
 shehzade/peeping-tom
Remote Windows Keylogger mit AES-256-verschlüsselter Tastaturausleitung über konfigurierbare Callback-Intervalle und einem begleitenden Python-Server…
 groppoxx/cve-2023-52076-poc
PoC-Exploit für CVE-2023-52076 – Zip-Slip-Pfad-Traversal in Atril/Xreader (MATE/Cinnamon), das das Schreiben beliebiger Dateien und RCE über…
 untouchable17/cve-2025-24054
Windows Datei-Explorer Zero Click NTLMv2-SSP-Hash-Offenlegung
 h3x0v3rl0rd/nim-reverse-shell
nim-reverse-shell
 nu11secur1ty/metasploit-framework-nu11secur1ty
Erweiterung von metasploit-framework
 mrterrestrial/cve-2023-50564
Dieses Skript nutzt die Datei-Upload-Funktion in Pluck CMS v4.7.18 aus, um eine schädliche PHP-Datei hochzuladen, die Remote-Zugriff über eine…
 jump-wang-111/amzword
Eine automatisierte Angriffskette basierend auf CVE-2022-30190, einer E-Mail-Backdoor und Bildsteganografie.
 gray-0men/cve-2024-22774
Heimliche Privilegieneskalations-Schwachstelle in Panorama-Zahnbildgebungssoftware
 diegomjx/cve-2023-41425-wondercms-authenticated-rce
XSS-Injection, WonderCMS 3.2.0 -3.4.2
 gl1tch0x1/php_8.1.x_exploit
Automatisierte Erkennung und Ausnutzung kritischer PHP-Sicherheitslücken (CVE-2024-4577 bypass, CVE-2025-14177, CVE-2025-14180, CVE-2025-14178)
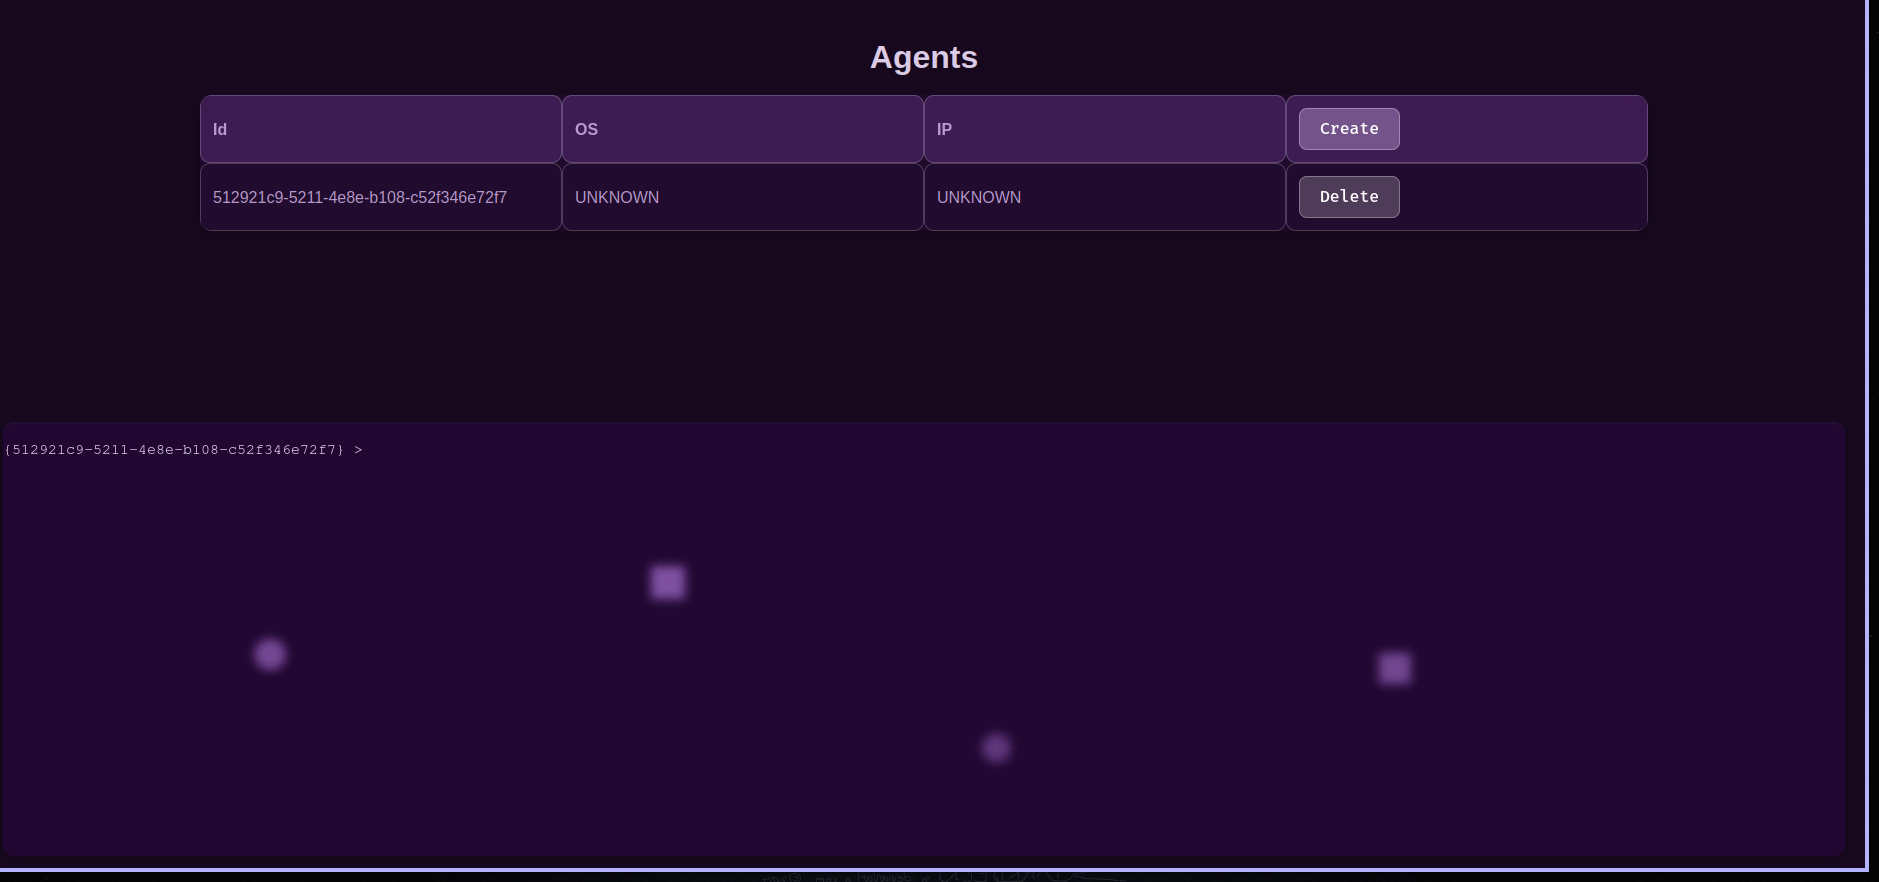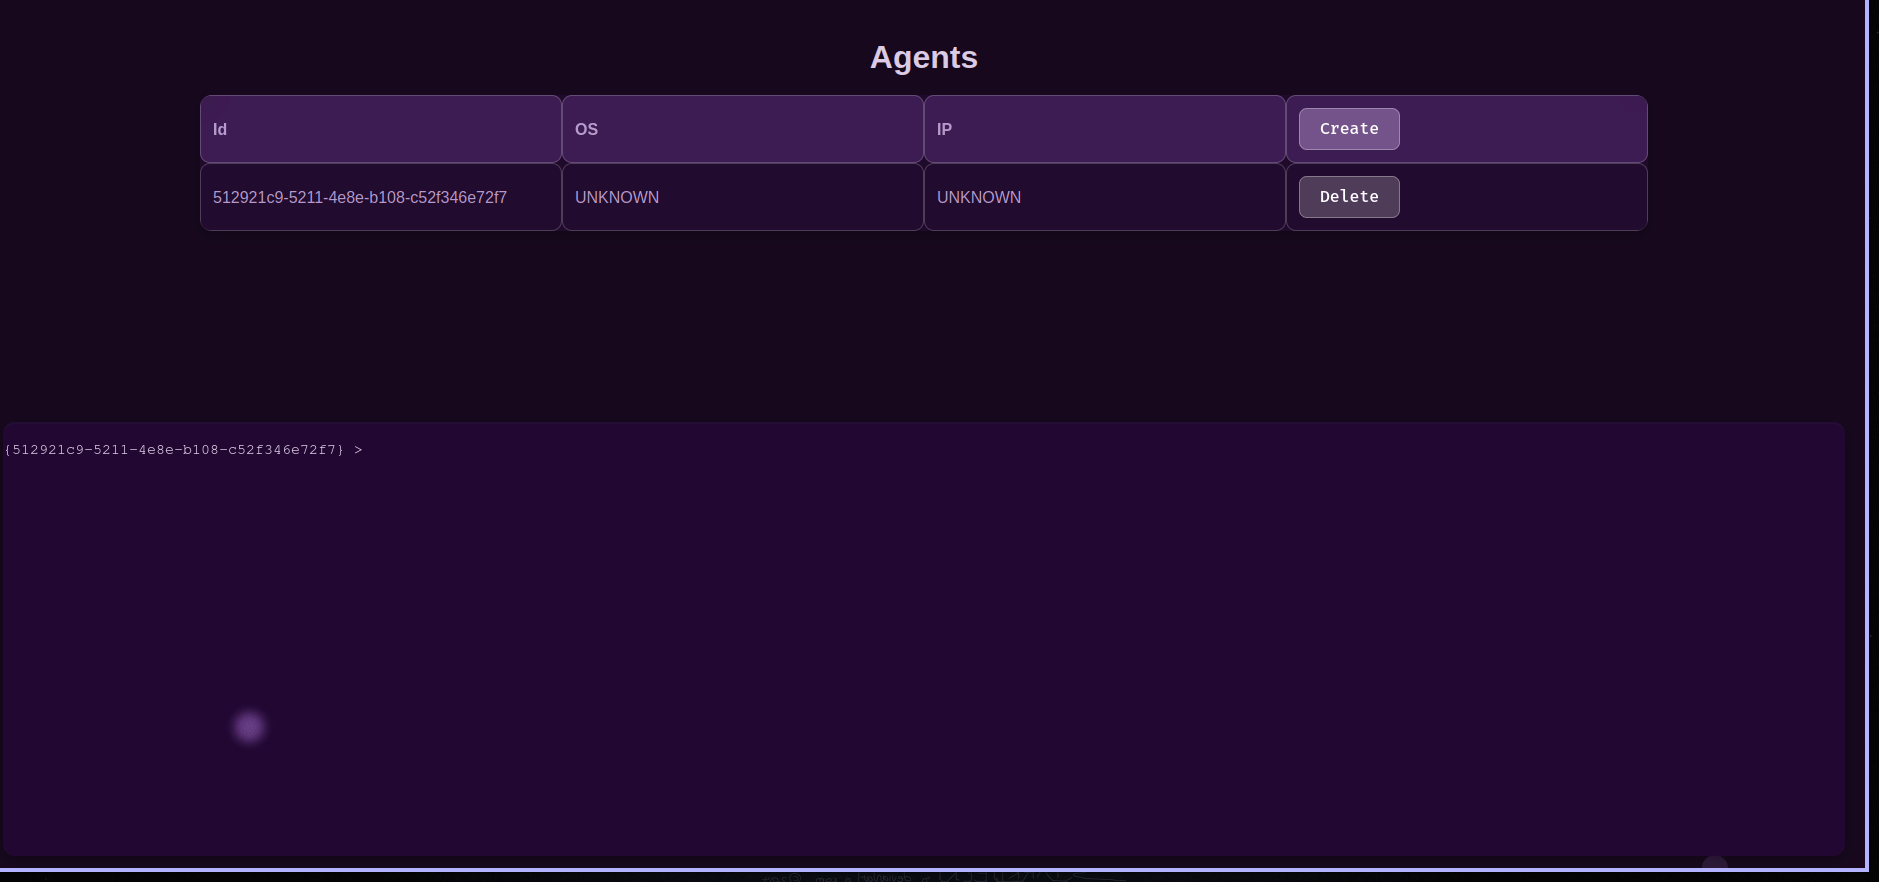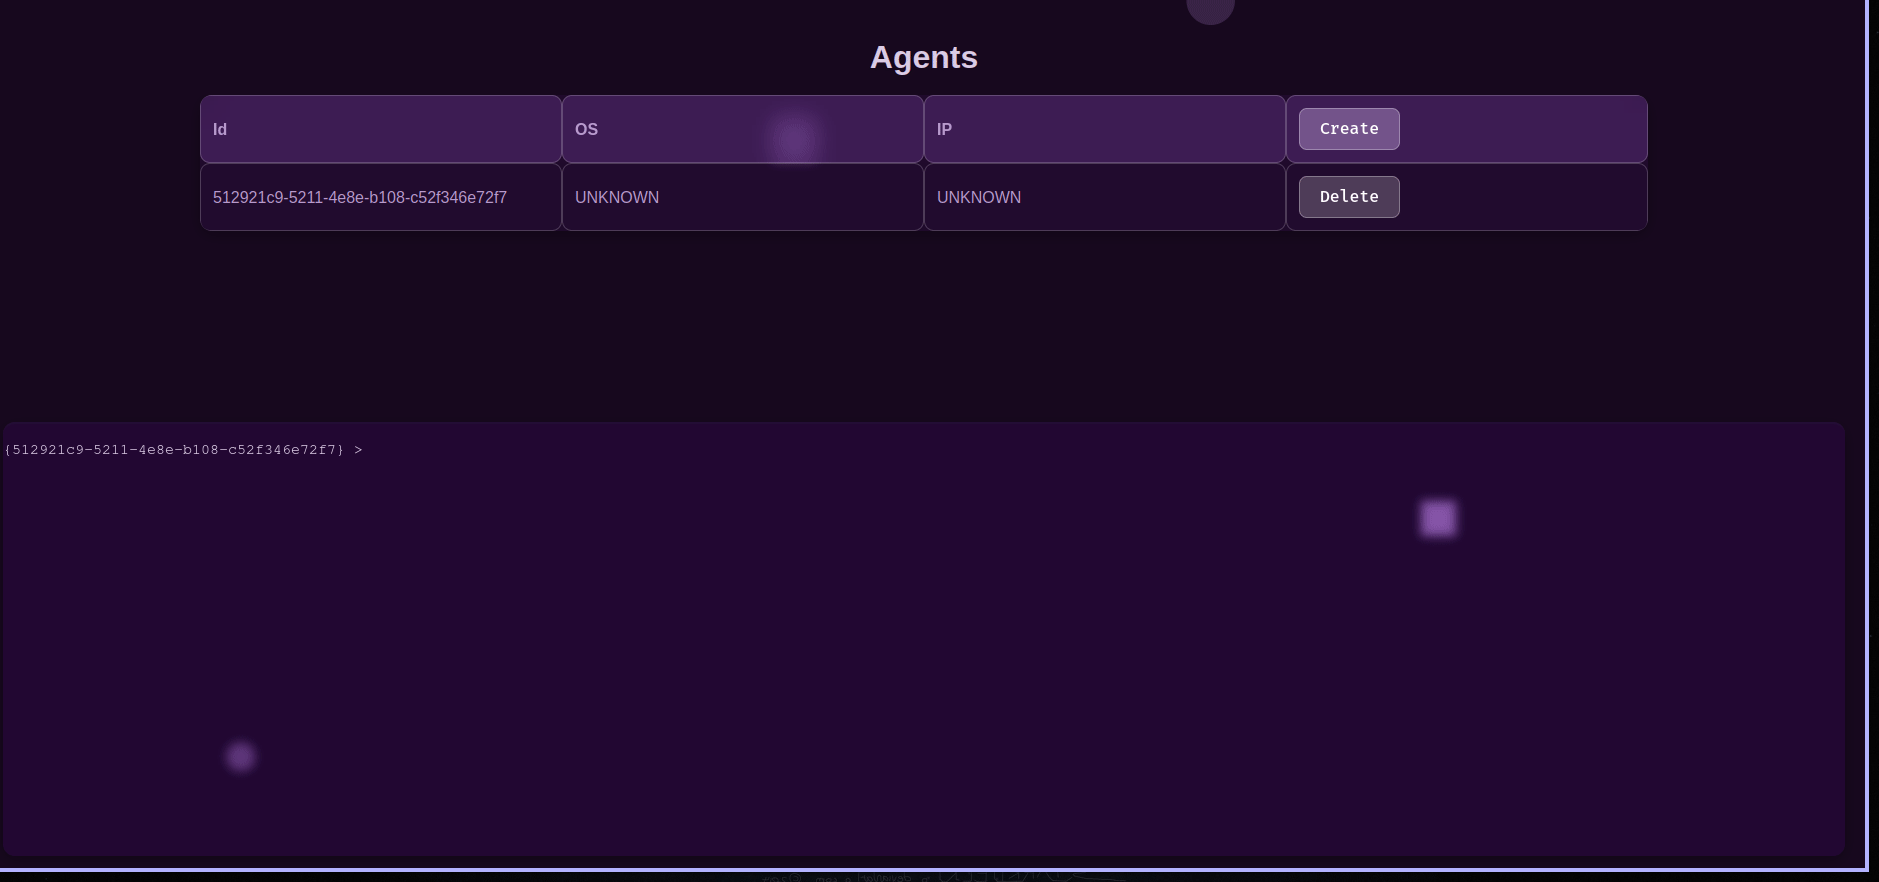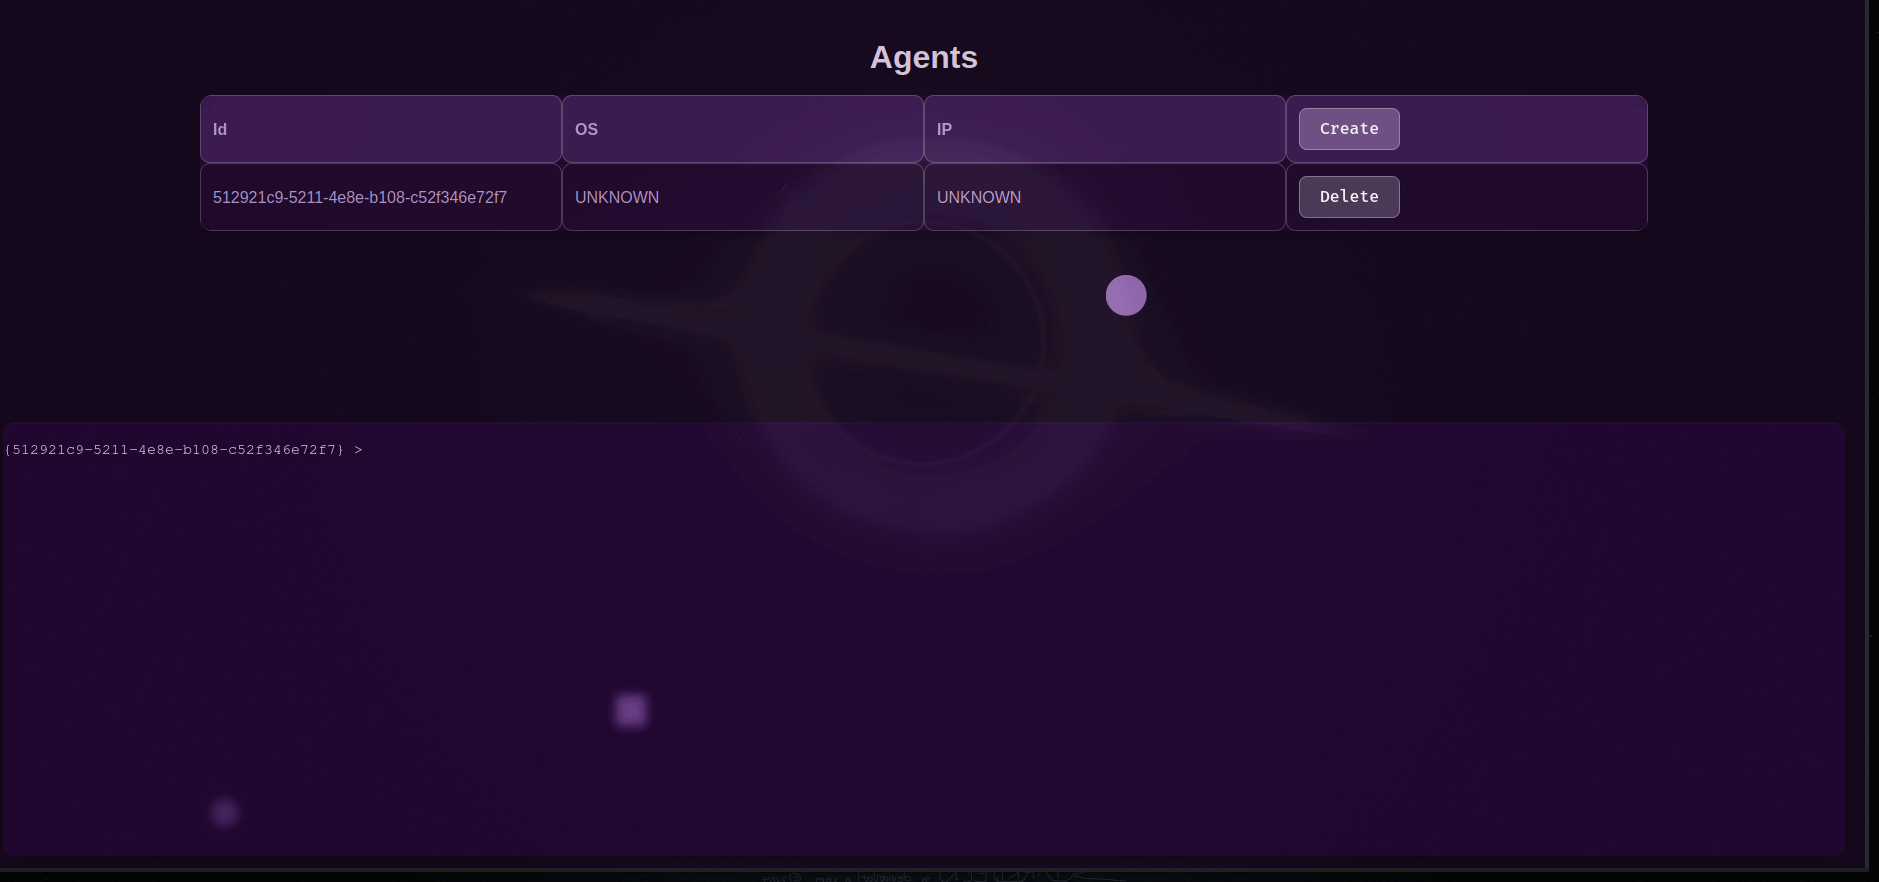
 ceald1/mothership_c2
HTTP-basierter Command-and-Control-Server mit Ende-zu-Ende-Verschlüsselung, Agentenverwaltung und einem integrierten Web-Frontend zum Senden von…
 darses/cve-2026-50522
Microsoft SharePoint CVE-2026-50522
 jenderal92/kintol_shell_upload
python 2.7
 mbadanoiu/xxe-payloads
Schneller Zugriff auf XXE-Payloads
 dynamo2k1/cve-2026-33017
PoC-Exploit für CVE-2026-33017: nicht authentifizierte Remote-Codeausführung in Langflow über die Injektion einer bösartigen benutzerdefinierten…
 rafaelbicas/cve-2019-11395
Proof of Concept zu akademischen Zwecken, um die Buffer-Overflow-Schwachstelle anhand von CVE-2019-11395 zu verstehen.








