
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 klezvirus/syswhispers3
SysWhispers on Steroids - AV/EDR-Umgehung durch direkte Systemaufrufe.
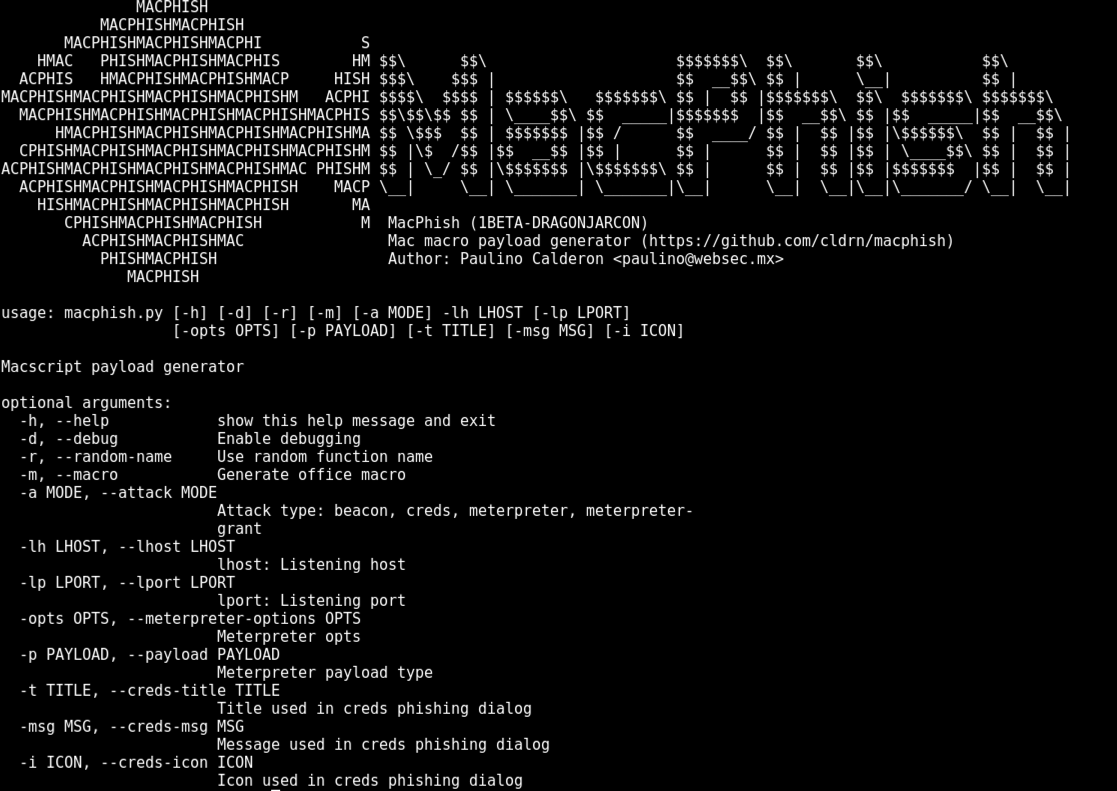 cldrn/macphish
Erzeugt bösartige Office für Mac Makros mit Beacon-, Credential-Harvesting- und Meterpreter-Payloads für Phishing- und Exploitation-Tests auf macOS.
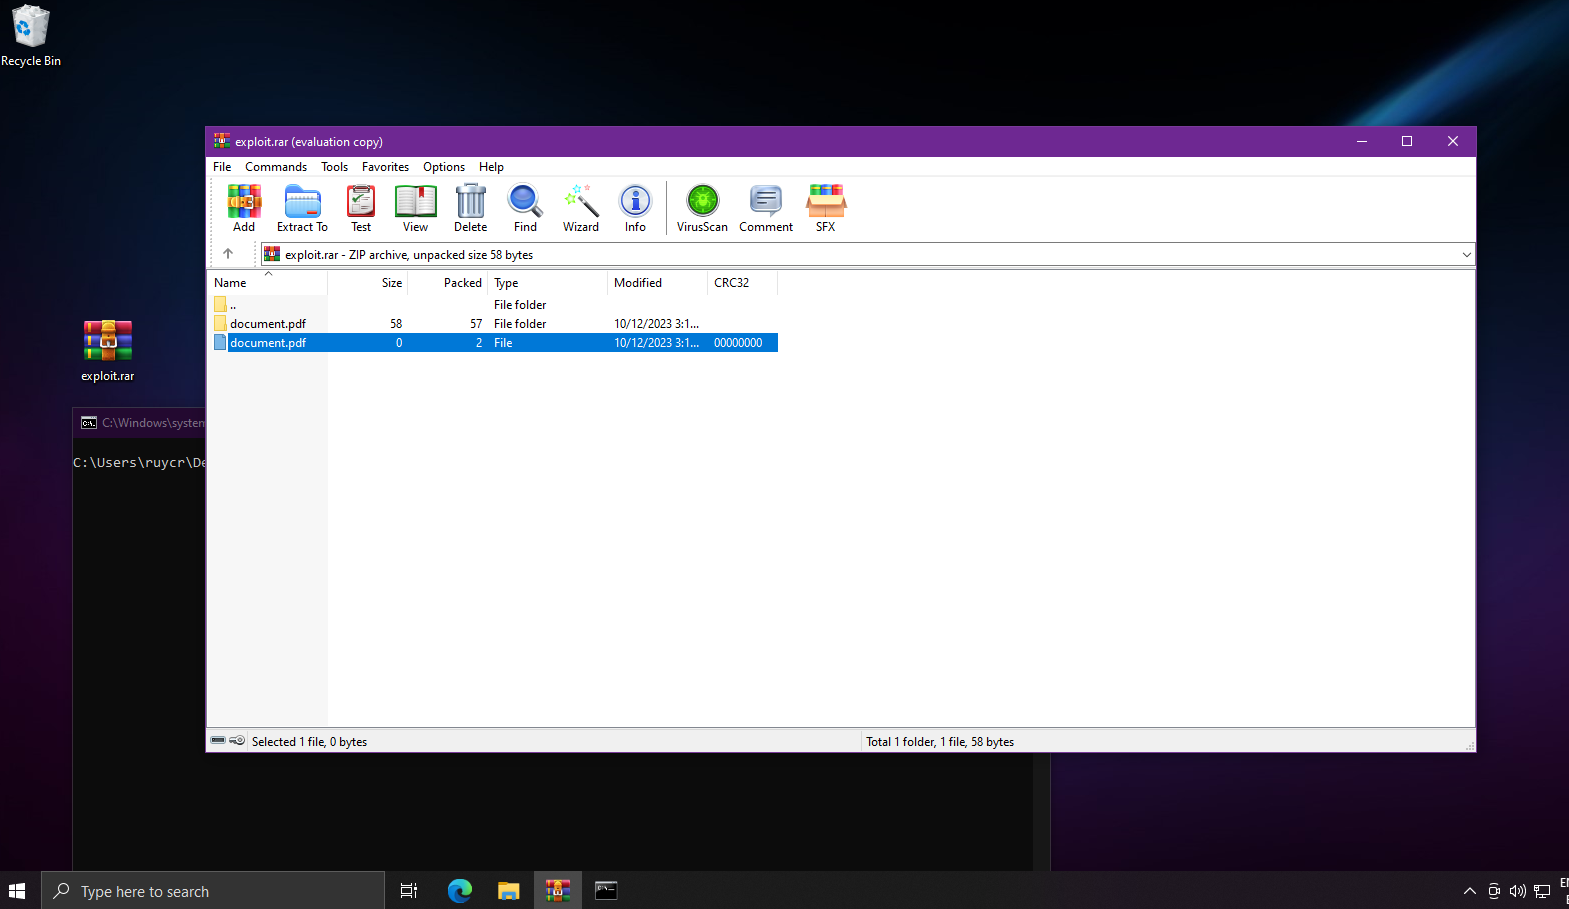 ruycr4ft/cve-2023-38831
Proof-of-Concept-Exploit für CVE-2023-38831, das verwundbare Versionen angreift und über automatisierte Ausnutzung eine Reverse Shell bereitstellt.
 busescanfly/rpi-hunter
Automatisch LAN-Raspberry-Pis erkennen und ausnutzen
 chaelsoo/hollow
Ein Shellcode-Loader-Generator mit Unterstützung für mehrere Injektionstechniken, entwickelt für Red-Team-Einsätze.
 ovi3/cve_2021_27850_poc
Apache Tapestry CVE-2021-27850 PoC
 yuyudhn/blindxss-lite
Ein leichtgewichtiger Blind-XSS-(Cross-Site-Scripting-)Collector und Payload-Server, der mit Flask erstellt wurde
 mrechofi/greedos_v2
Ein Multi-Vektor-DoS-Tool für Cybersecurity-Red-Teamer.
 nodauf/girsh
Automatisch eine vollständig interaktive Reverse-Shell für Linux- oder Windows-Opfer spawnen.
 bl4ckarch/cve-2023-42326
Dies ist ein einfacher POC, der die pfsense 2.7 Command-Injection-Schwachstelle (CVE-2023-42326) zeigt.
 dnr6419/cve-2021-24145
WordPress Datei-Upload-Schwachstelle, Modern Events Calendar Lite WordPress-Plugin vor 5.16.5
 akr3ch/cve-2017-9841
RCE-Exploit für PHP Unit 5.6.2
 d35m0nd142/lfisuite
Vollautomatischer LFI-Exploiter (+ Reverse Shell) und Scanner
 irsdl/ysonet
Deserialisierungs-Payload-Generator für eine Vielzahl von .NET-Formatierern
 pwntester/ysoserial.net
Deserialisierungs-Payload-Generator für eine Vielzahl von .NET-Formatierern
 stuub/cve-2025-3969-exploit
CVE-2025-3969: Exploit-PoC (OS-CMD-Injection, Web-Shell, interaktive Shell)
 ax/apk.sh
Macht Reverse Engineering von Android-Apps einfacher, indem es wiederkehrende Aufgaben wie das Herunterladen, Dekodieren, Rebuilden und Patchen einer…
 the-xentropy/xencrypt
Ein PowerShell-Skript-Tool zur Antivirus-Umgehung







