
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 leebaird/discover
Benutzerdefinierte Bash- und Python-Skripte zur Automatisierung verschiedener Penetrationstesting-Aufgaben, einschließlich Recon, Scanning,…
 michaelweber/macrome
Excel Macro Document Reader/Writer für Red Teamer und Analysten

 sacriphanius/zhilly
🛡️ KI-gestützter tragbarer Cybersecurity- & Pentesting-Assistent auf Basis von ESP32-S3 (LilyGO T-Embed CC1101 & T-Watch S3). Mit sprachgesteuertem…
 threat9/routersploit
Exploitation-Framework für eingebettete Geräte
 jonaslejon/malicious-pdf
Erstellt bösartige PDF-Testdateien für Penetrationstests, Bug-Bounty-Jagd und Red Teaming. Testet SSRF, XSS, XXE, NTLM-Credential-Diebstahl und…
 trustedsec/social-engineer-toolkit
Das Social-Engineer Toolkit (SET) Repository von TrustedSec – Alle neuen Versionen von SET werden hier bereitgestellt.
 monoxgas/srdi
Shellcode-Implementierung von Reflektierender DLL-Injektion. Wandelt DLLs in positionsunabhängigen Shellcode um.
 hackplayers/evil-winrm
Die ultimative WinRM-Shell für Hacking/Pentesting
 gopartner/realme-c53-unlock-root
Bootloader-Entsperrung (CVE-2022-38694) & Root-Anleitung für Realme C53 / RMX3760 (Unisoc T612)
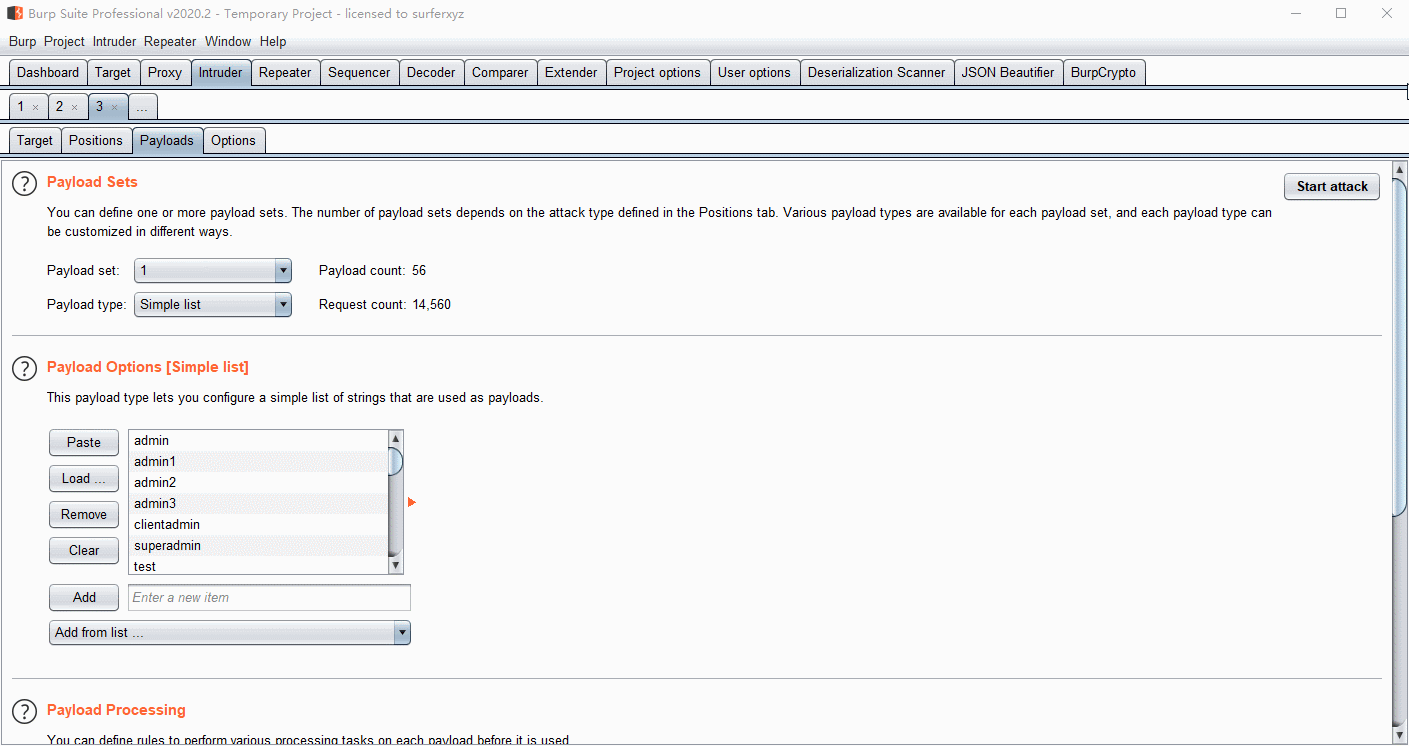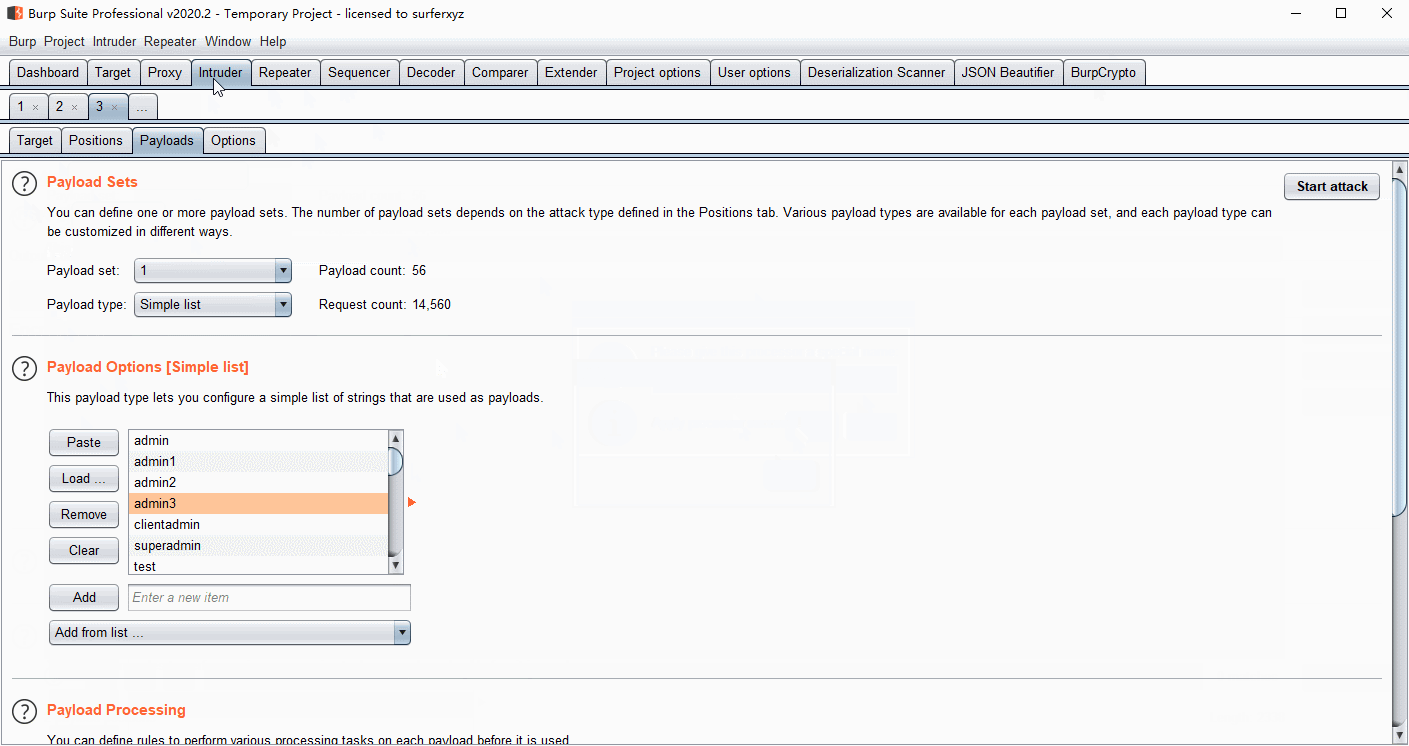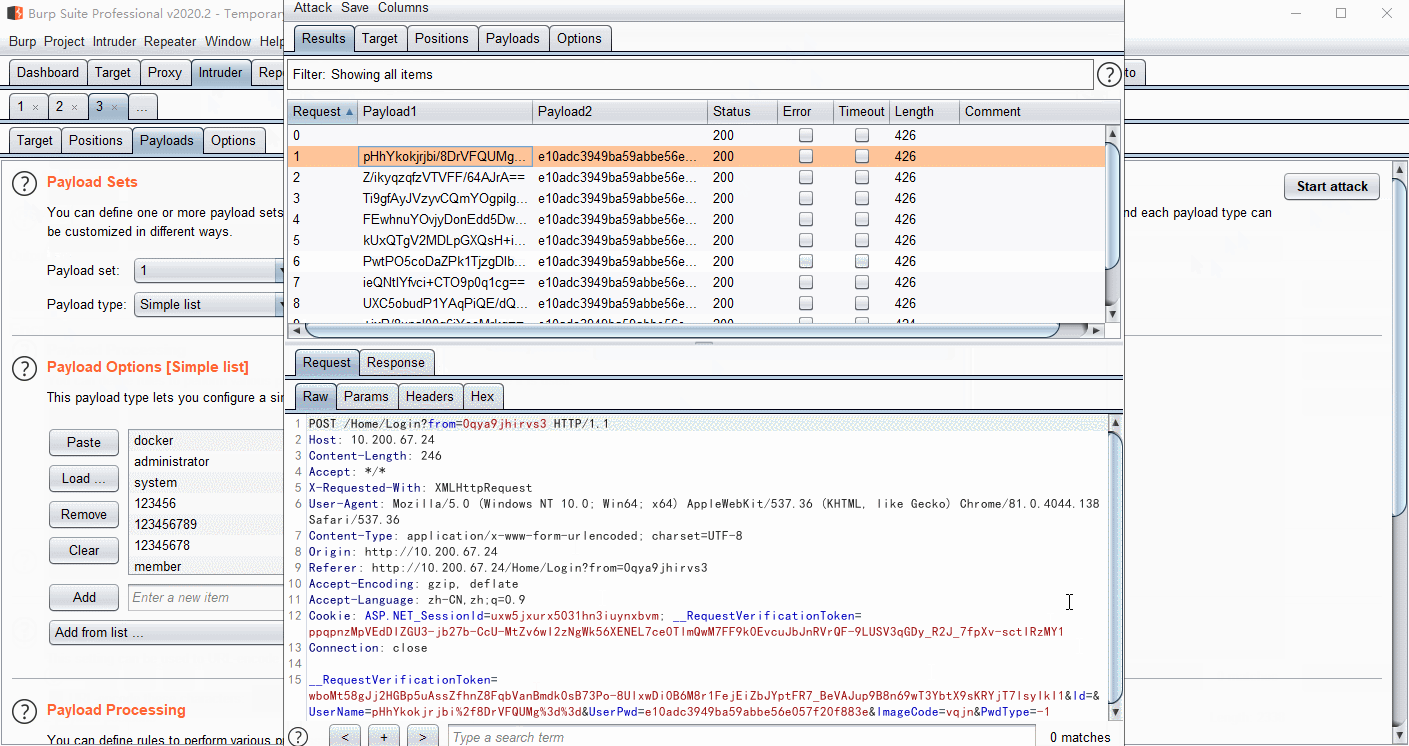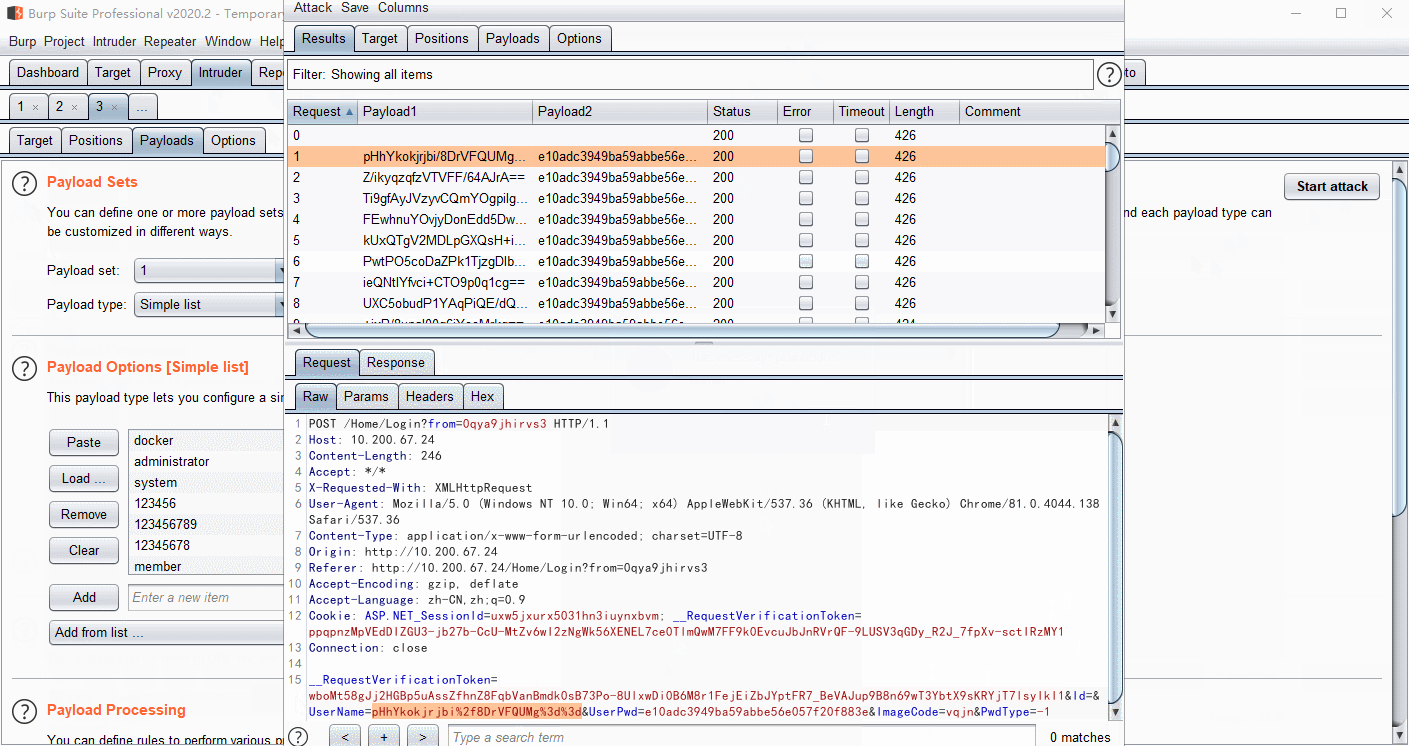 whwlsfb/burpcrypto
BurpSuite-Plugin zum Verschlüsseln von Payloads mit AES, RSA, DES oder benutzerdefiniertem JS-Code, das die automatische Entschlüsselung von…
 screetsec/vegile
Dieses Tool richtet Ihre Backdoor/Rootkits ein. Wenn die Backdoor bereits eingerichtet ist, wird sie Ihren spezifischen Prozess verstecken, Ihre…
 feedbeef/dji_ble_vuln
DJI Drone DUML Command Injection über Bluetooth — Proof of Concept für CVE-2026-78306
 klezvirus/cve-2021-40444
CVE-2021-40444 - Vollständig bewaffneter Microsoft Office Word RCE-Exploit
 nccgroup/pybeacon
Eine Sammlung von Skripten zur Handhabung von Cobalt Strike Beacons in Python.
 b3rt1ng/koi
Multi-Session-Reverse-Shell-Handler mit PTY-Upgrade, Post-Exploitation-Modulen, Layer-3-Tunneling, Payload-Obfuskation zur EDR-Umgehung,…
 shinthink/blitzstrike
MCP-Server, der eine dreistufige Penetrationstest-Methodik paketiert: Angriffsflächen-Aufklärung, Source-to-Sink-Statische Analyse und…
 cyb3r-techie/pezor-docker
Mit Hilfe dieses Docker-Images können Sie einfach auf PEzor auf Ihrem System zugreifen!
 tomiwa-ot/moukthar
Android-Fernverwaltungstool







