
 #1
Tools für benutzerdefinierte Payload-Erstellung, Verschleierung, AV-Umgehung und Bereitstellungsmechanismen.
Kitploit empfohlen
 cenobyte-vincit/encrypted-linux-kernel-modules
# Verschlüsselte Linux-Kernel-Module
 murataydemir/cve-2020-14883
[CVE-2020-14882] Oracle WebLogic Server Authentifizierte Remote-Codeausführung (RCE)
 martinmullins/cve-2016-8655_android
Android-Versuch eines PoC für CVE-2016-8655
 ele7enxxh/cve-2014-7911
Proof-of-Concept-Exploit für die lokale Rechteausweitung unter Android (CVE-2014-7911), der auf Nexus5 abzielt und eine ROP-Kette sowie Heap-Spraying…
 learner330/fastjson-cve-2026-16723
Detaillierte CVE-2026-16723-Analyse und Exploit-Kit für Fastjson 1.2.83 RCE, das verwundbare Codepfade, die Generierung bösartiger…
 boku7/cve-2020-23839
Öffentliche PoC-Offenlegung für CVE-2020-23839 - GetSimple CMS v3.3.16 leidet unter einem reflektierten XSS im Admin-Login-Portal
 tea9/cve-2017-13156-janus
CVE-2017-13156-Janus-Reproduktion
 hktalent/cve-2021-40865
CVE-2021-40865
 giacomoferretti/janus-toolkit
Eine Sammlung von Tools für den Janus-Exploit [CVE-2017-13156].
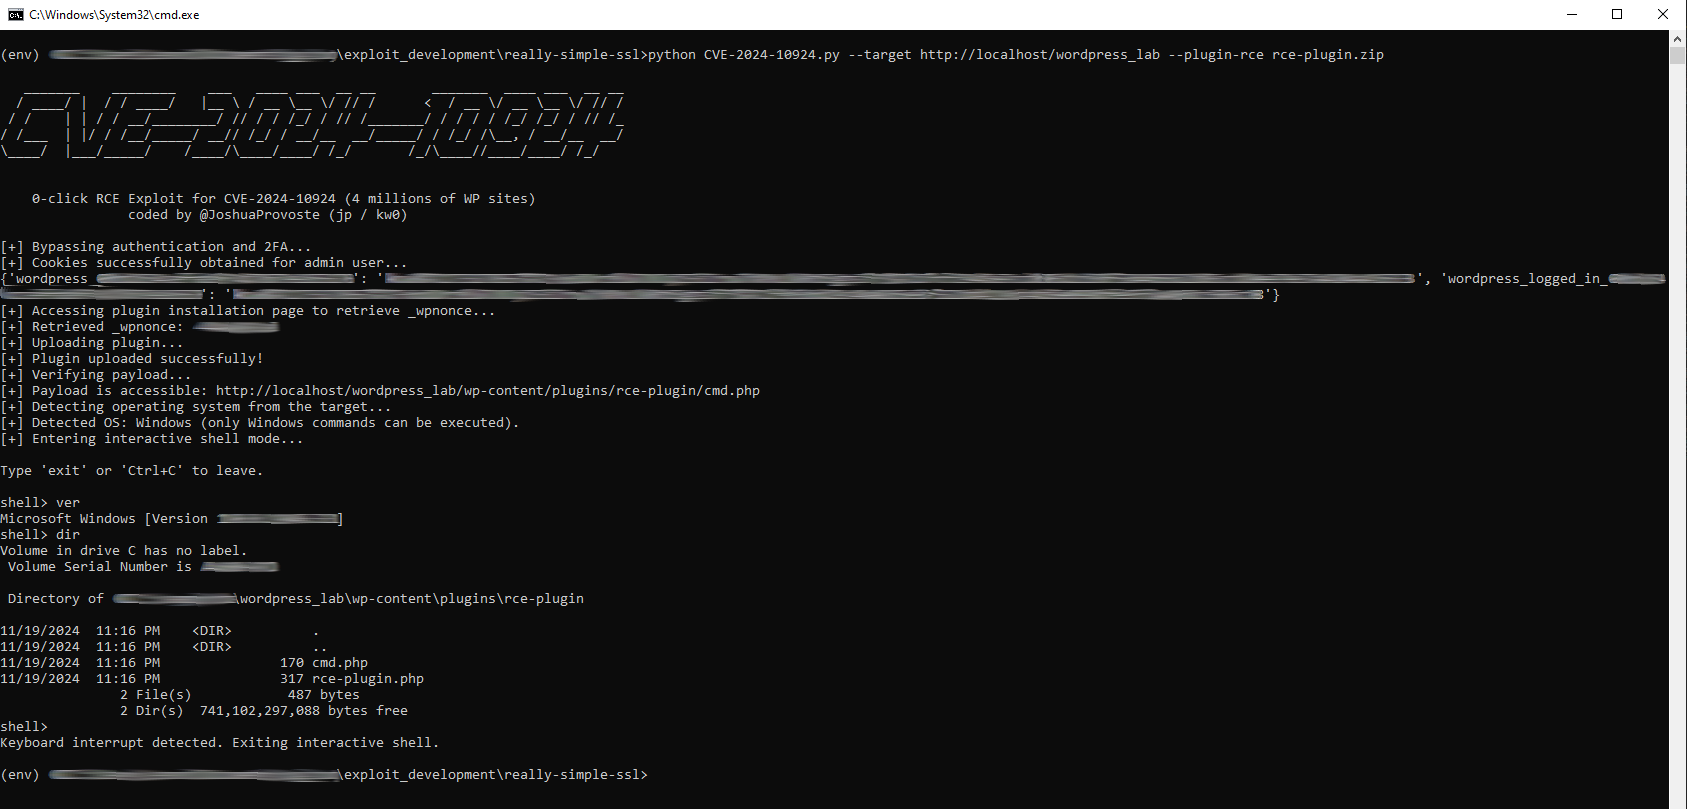 joshuaprovoste/0-click-rce-exploit-for-cve-2024-10924
Nicht authentifizierter Authentifizierungs-Bypass zu RCE-Exploit für CVE-2024-10924. Missbraucht einen Authentifizierungs- und 2FA-Bypass im Really…
 41yn14/cve-2024-0039-exploit
Exploit für die Schwachstelle CVE-2024-0039 auf Android, der die Ausführung von beliebigem Code über eine MP4-Datei ermöglicht. Dieses Repository…
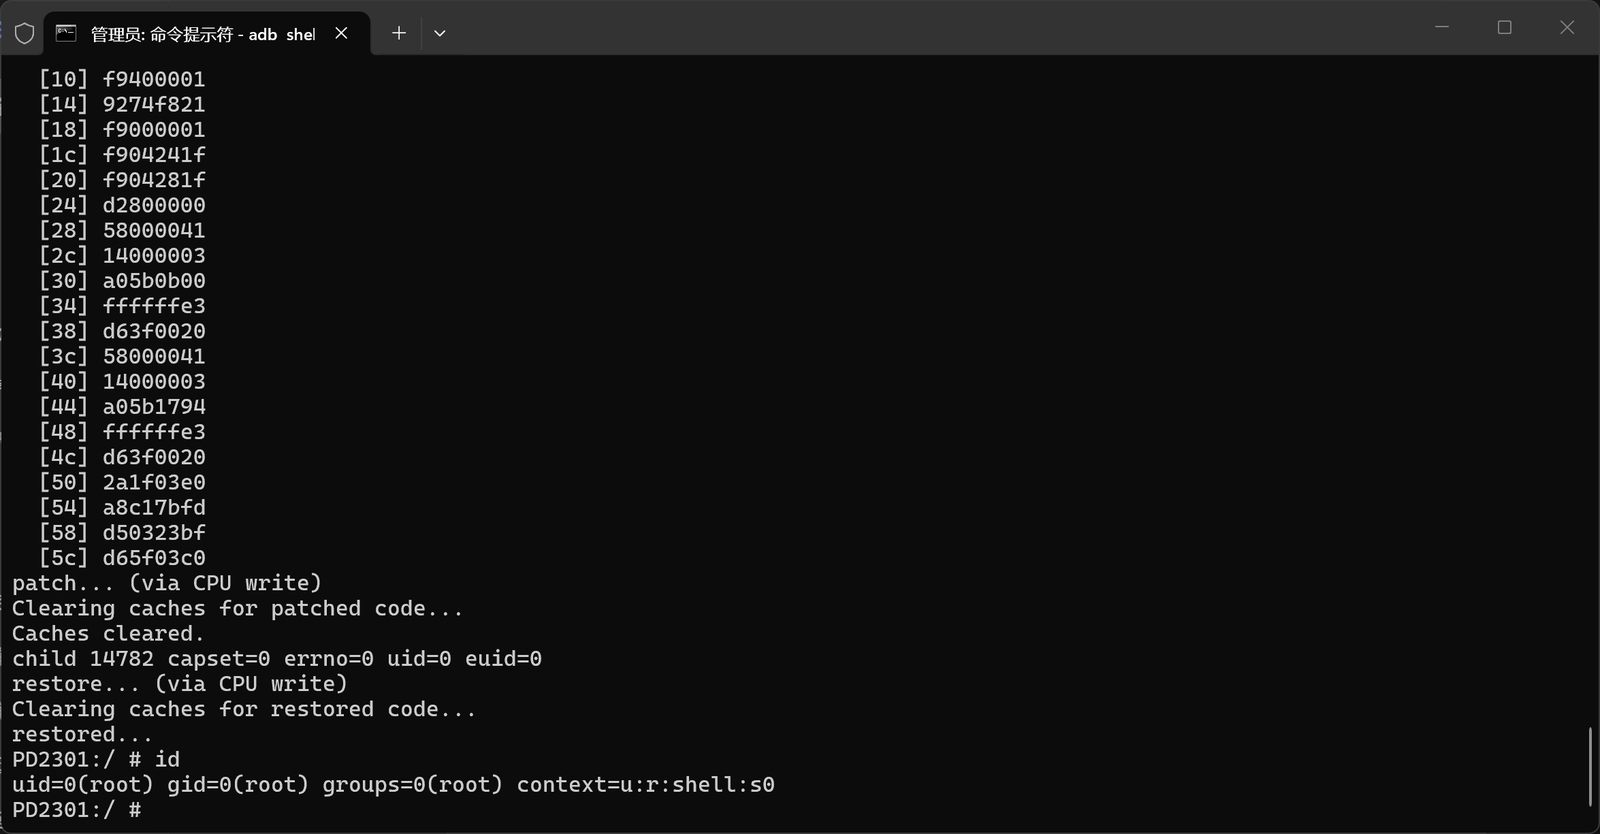 qingizi7/cve-2025-21479_iqooneo8
Lokaler Root-Exploit für CVE-2025-21479 (Adreno KGSL) auf iQOO Neo8 (SM8475) – physischer Speicher Lese-/Schreibzugriff, deaktiviert SELinux, startet…
 ifconfig-me/log4shell-payloads
Log4Shell / Log4J Payload - CVE-2021-45046 und CVE-2022-42889
 geneblue/cve-2017-10661_poc
PoC für CVE-2017-10661
 w01fh4cker/cve-2025-30406
Exploit für CVE-2025-30406
 math-x-io/cve-2024-54152
PoC-Exploit für die Angular-Expressions-Sandbox-Escape (CVE-2024-54152), der über einen bösartigen Ausdruck RCE (Remote Code Execution) erreicht.…
 randomrobbiebf/wp-file-manager
wp-file-manager RCE
 dollarboysushil/dolibarr-17.0.0-exploit-cve-2023-30253
In Dolibarr 17.0.0 mit aktiviertem CMS-Website-Plugin (Core) kann ein authentifizierter Angreifer über eine PHP-Code-Injection, die die…








