
 #1
Tools für benutzerdefinierte Payload-Erstellung, Verschleierung, AV-Umgehung und Bereitstellungsmechanismen.
Kitploit empfohlen
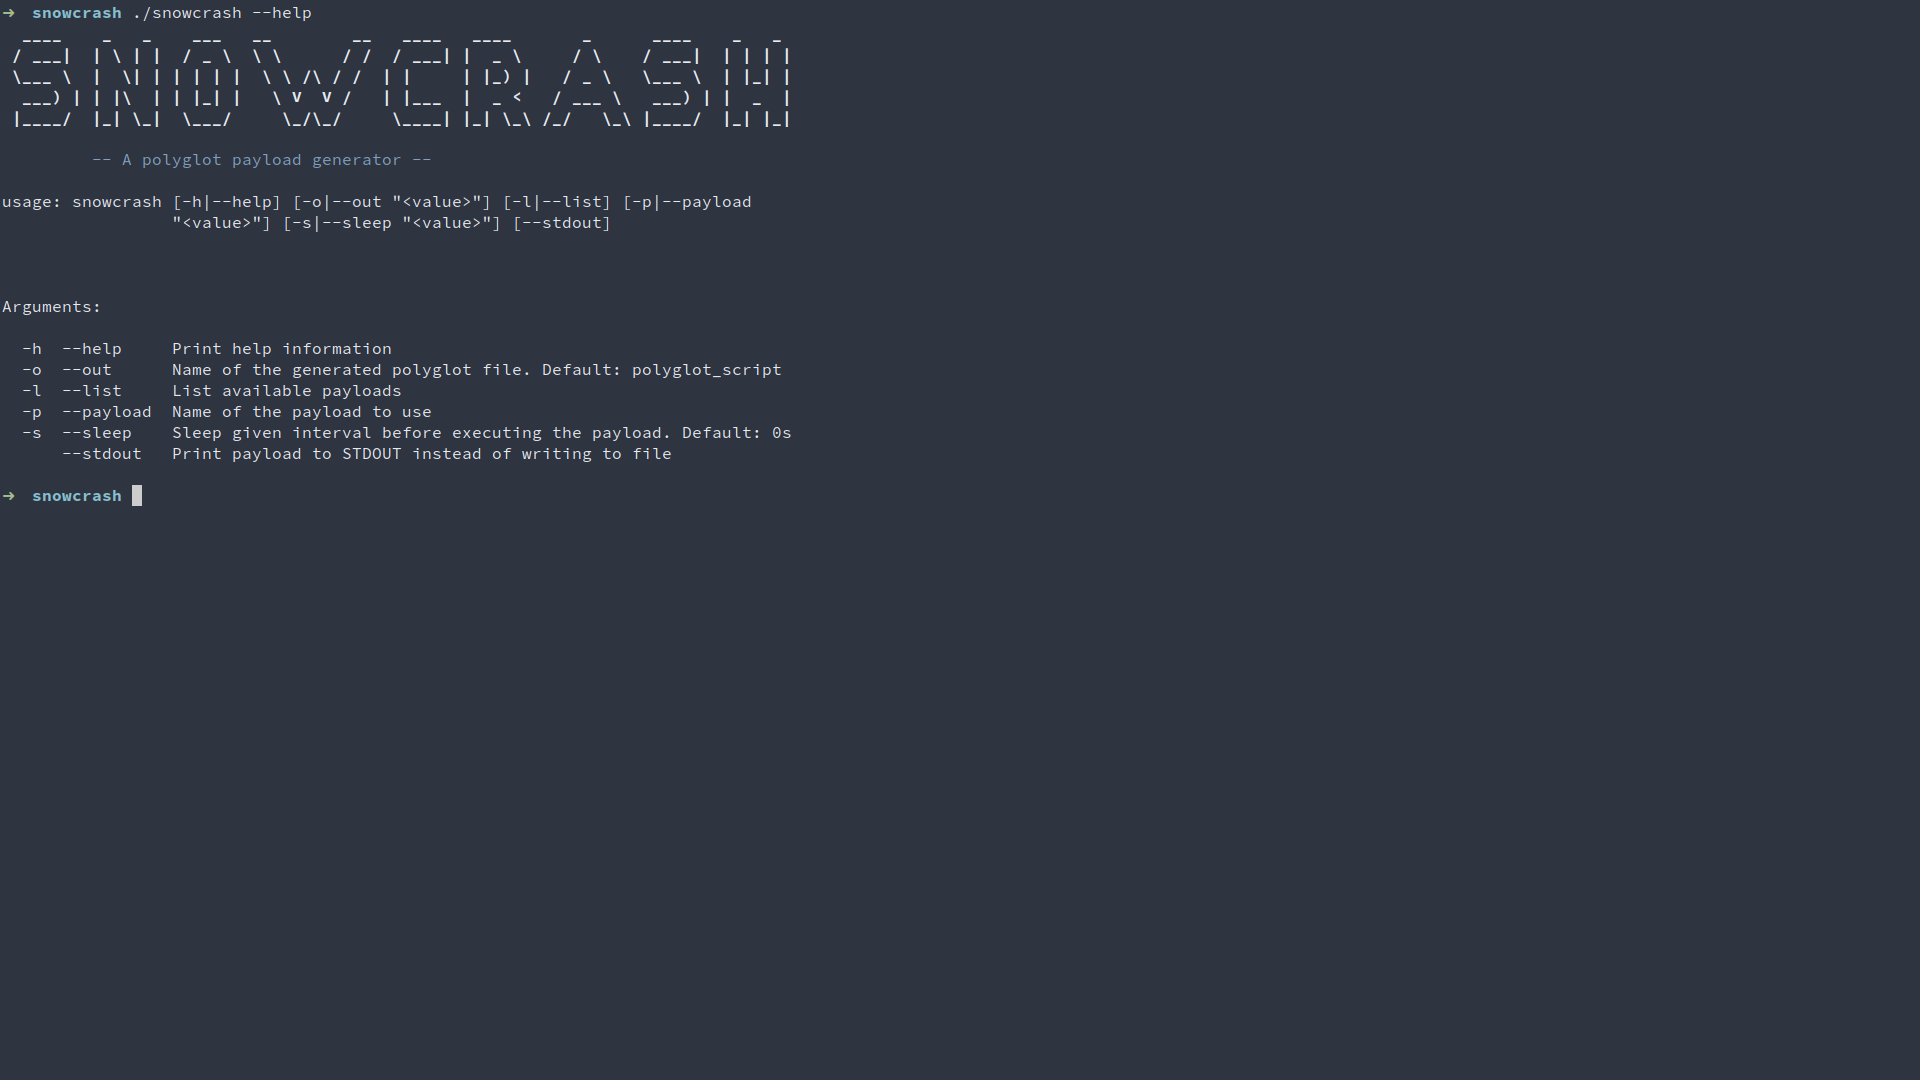
 redcode-labs/snowcrash
Generiert plattformübergreifende Polyglot-Payloads (Bash/PowerShell) zur Befehlsausführung, Reverse Shells und Ausführung von Binärdateien, mit…
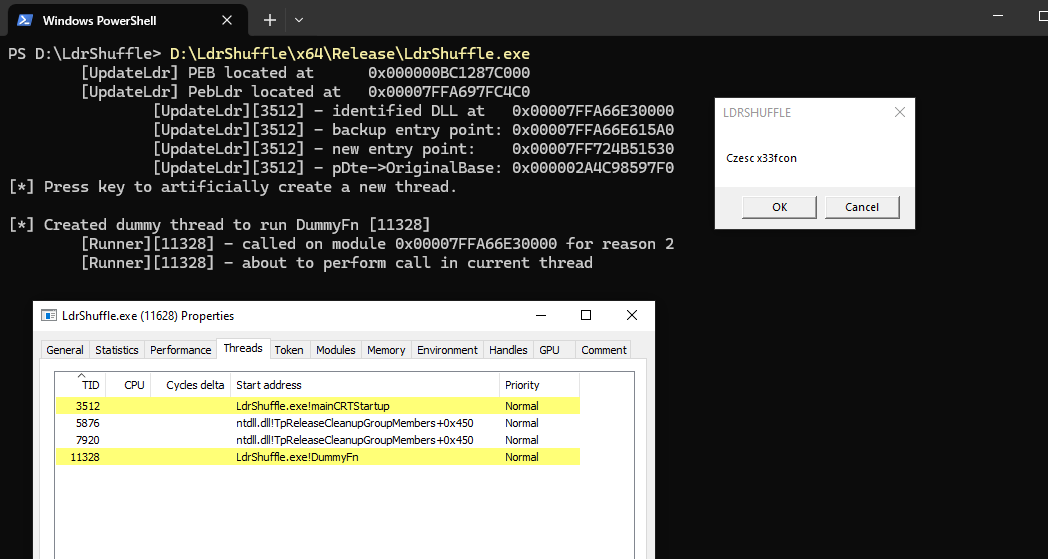 rwxstoned/ldrshuffle
Codeausführungs-/Injektionstechnik durch Manipulation der DLL-PEB-Modulstruktur
 virtualalllocex/payload-download-cradles
Dies sind verschiedene Arten von Download-Cradles, die als Inspiration dienen sollen, um zu spielen und neue Download-Cradles zu erstellen, um…
 octoberfest7/dropspawn_bof
CobaltStrike BOF zum Starten von Beacons mittels DLL Application Directory Hijacking
 yifanlu/taihen
CFW-Framework für PS Vita
 redsiege/persistassist
Vollständig modulares Persistenz-Framework
 winsecurity/offensive-rust
Rust-fokussiertes offensives Security-Toolkit mit wiederverwendbaren Codebeispielen für Red-Team-Operationen, Payload-Entwicklung und Exploitation.
 f1zm0/acheron
indirekte Syscalls für AV/EDR-Umgehung in Go-Assembly
 flangvik/sharpproxylogon
C# POC für CVE-2021-26855 alias ProxyLogon, unterstützt die klassisch semi-interaktive Web-Shell sowie Shellcode-Injection.
 hazcod/ransomwhere
Eine PoC-Ransomware-Probe, mit der Sie Ihre Ransomware-Response-Strategie testen können.
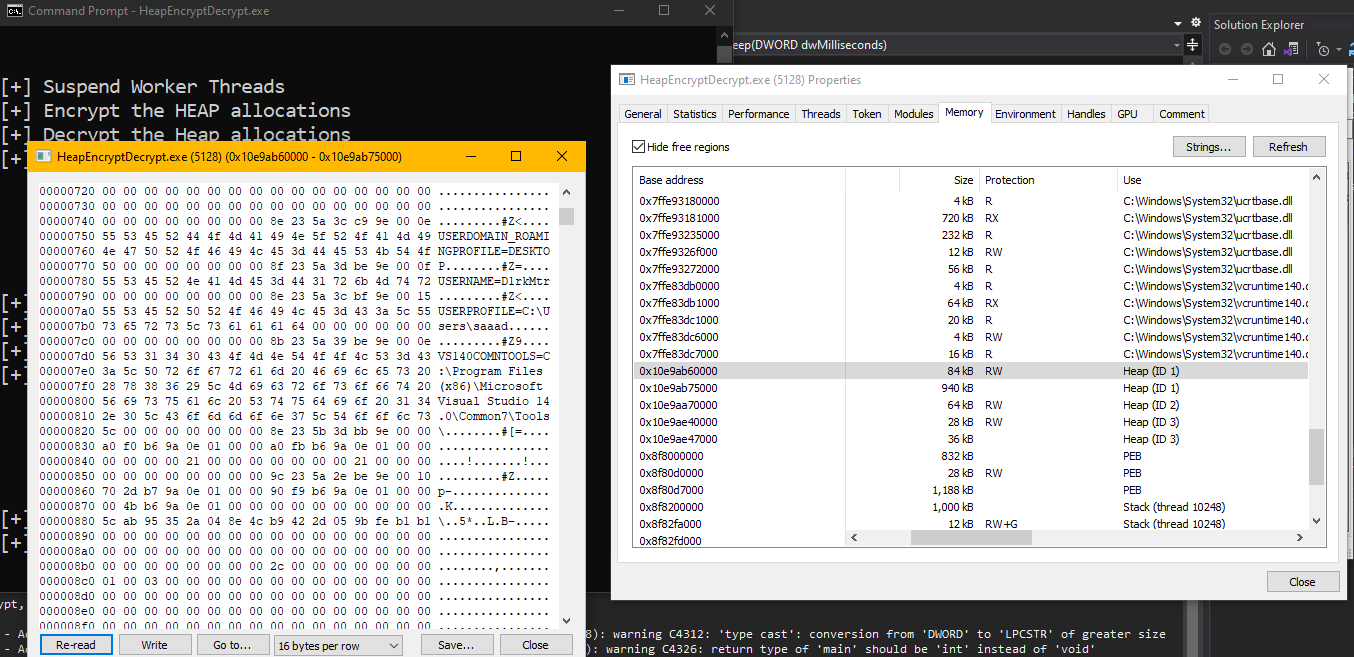 saadahla/heapcrypt
Verschlüsselung des Heaps im Ruhezustand, indem Sleep per Hooking abgefangen und durch einen eigenen Sleep ersetzt wird, der den Heap verschlüsselt.
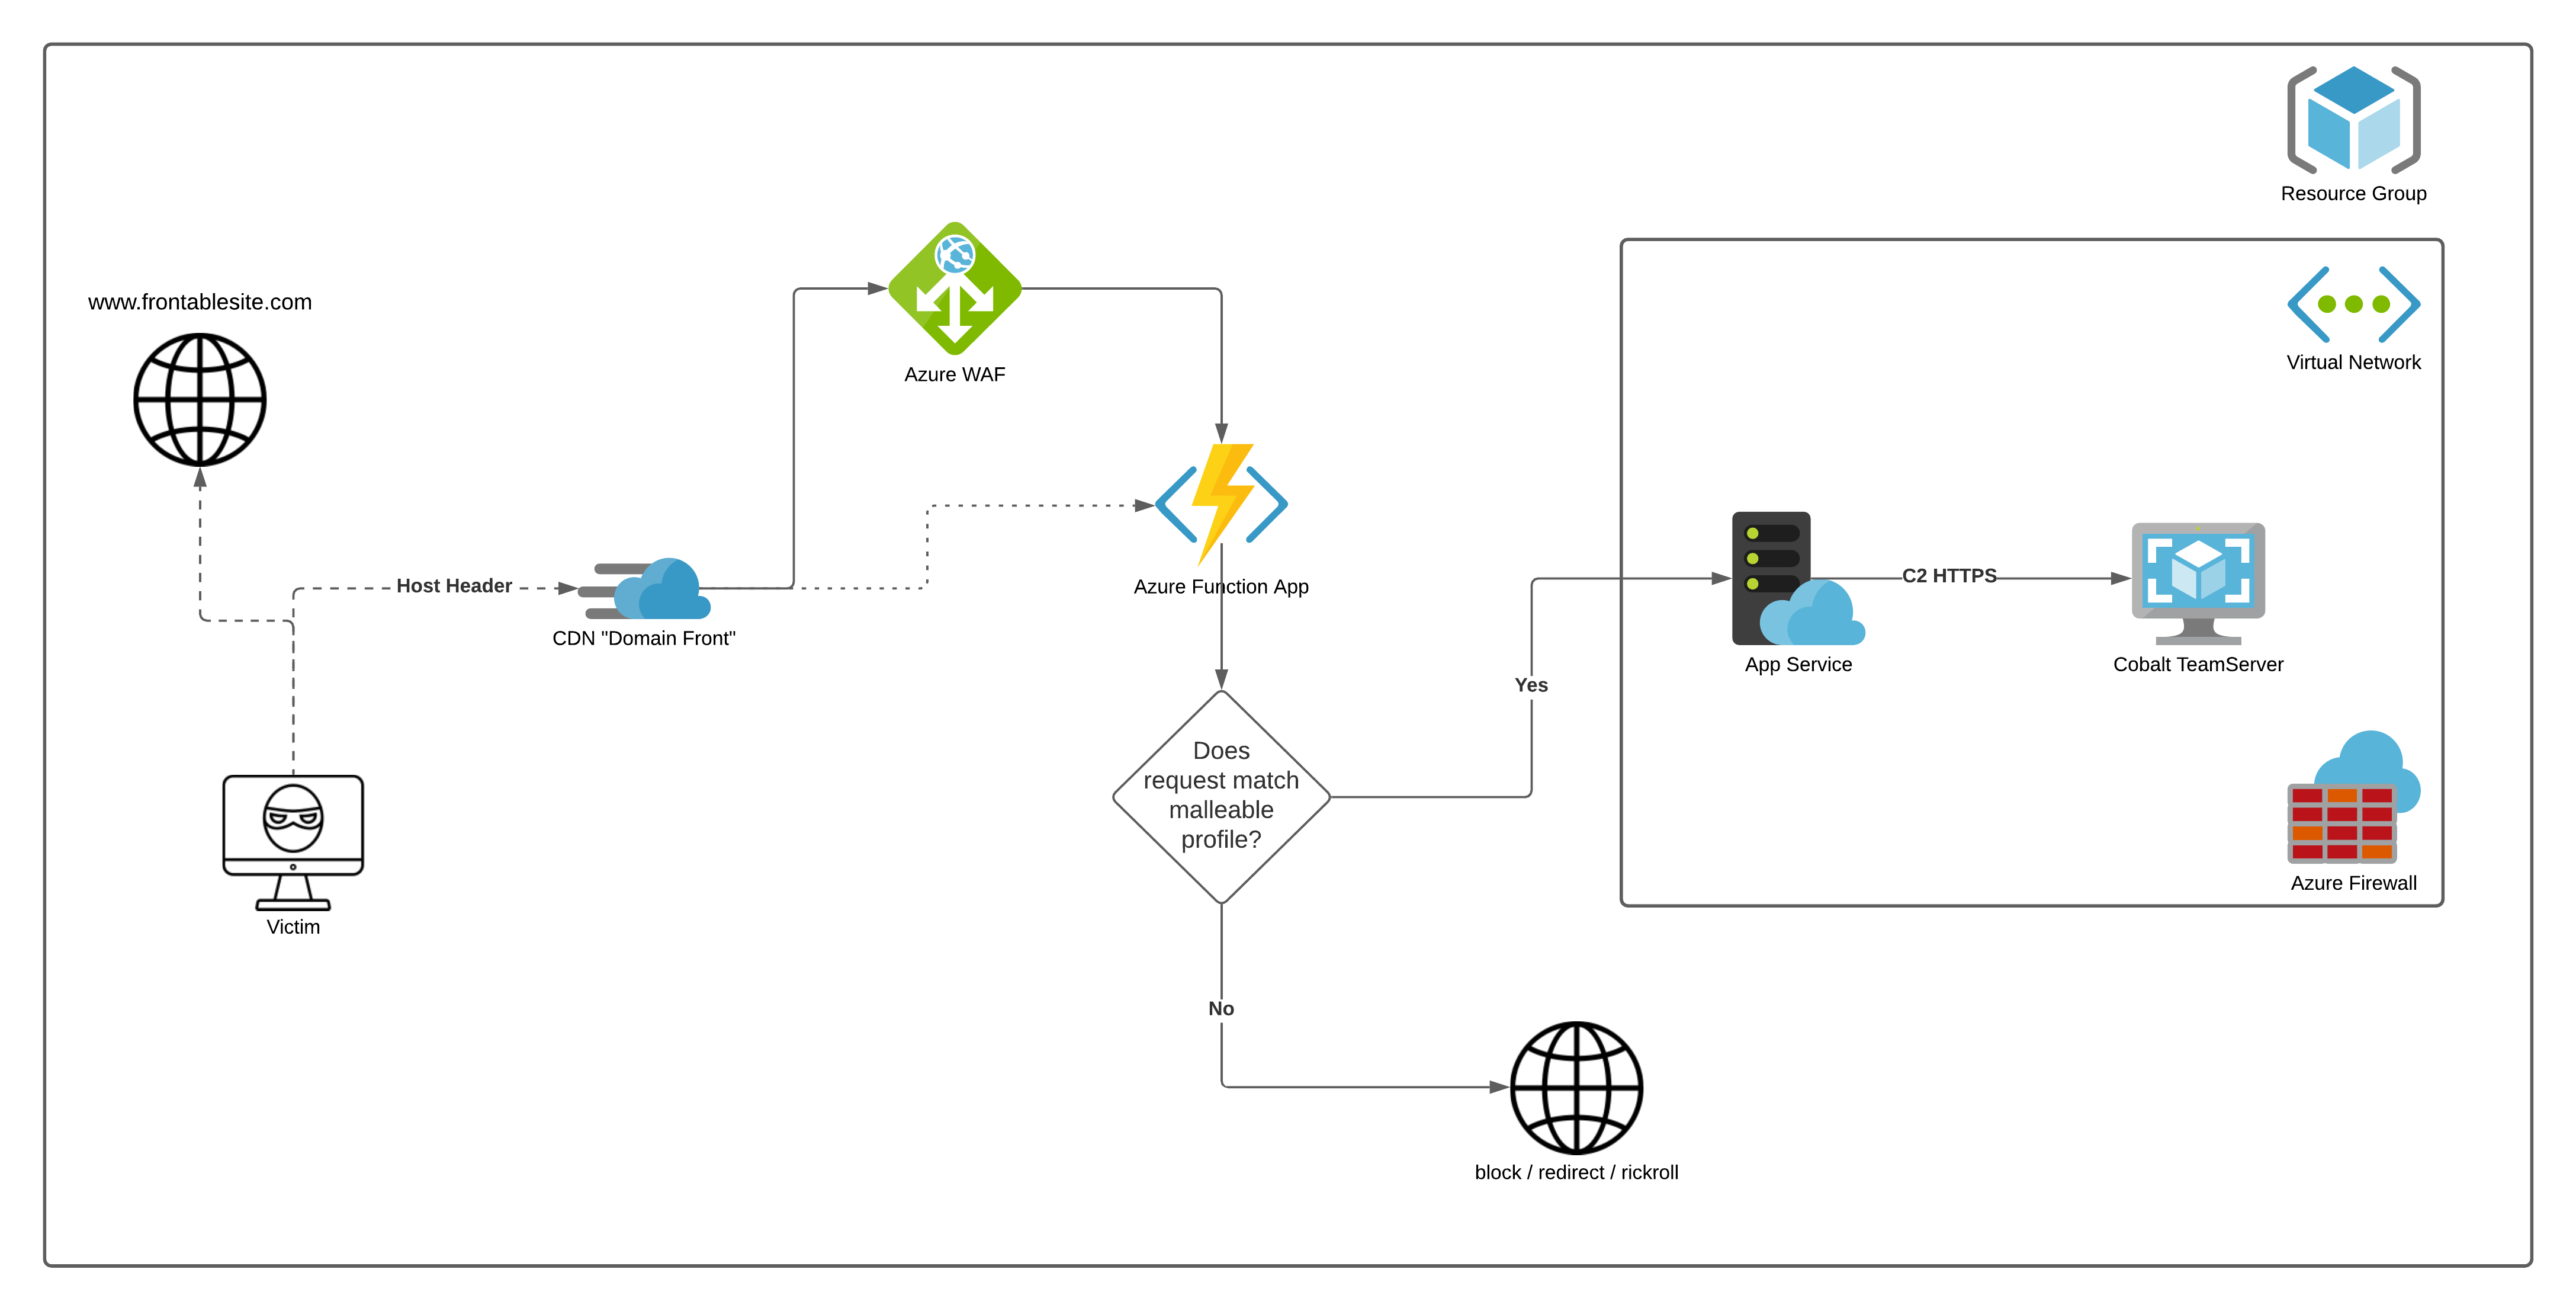 flangvik/azurec2relay
Azure-Funktion, die den Beacon-Datenverkehr von Cobalt Strike mithilfe von anpassbaren C2-Profilen validiert und weiterleitet, ungültige Anfragen an…
 byt3bl33d3r/pymalleablec2
Python-Interpreter für Cobalt Strike Malleable C2 Profile. Ermöglicht es Ihnen, sie programmatisch zu parsen, zu erstellen und zu modifizieren.
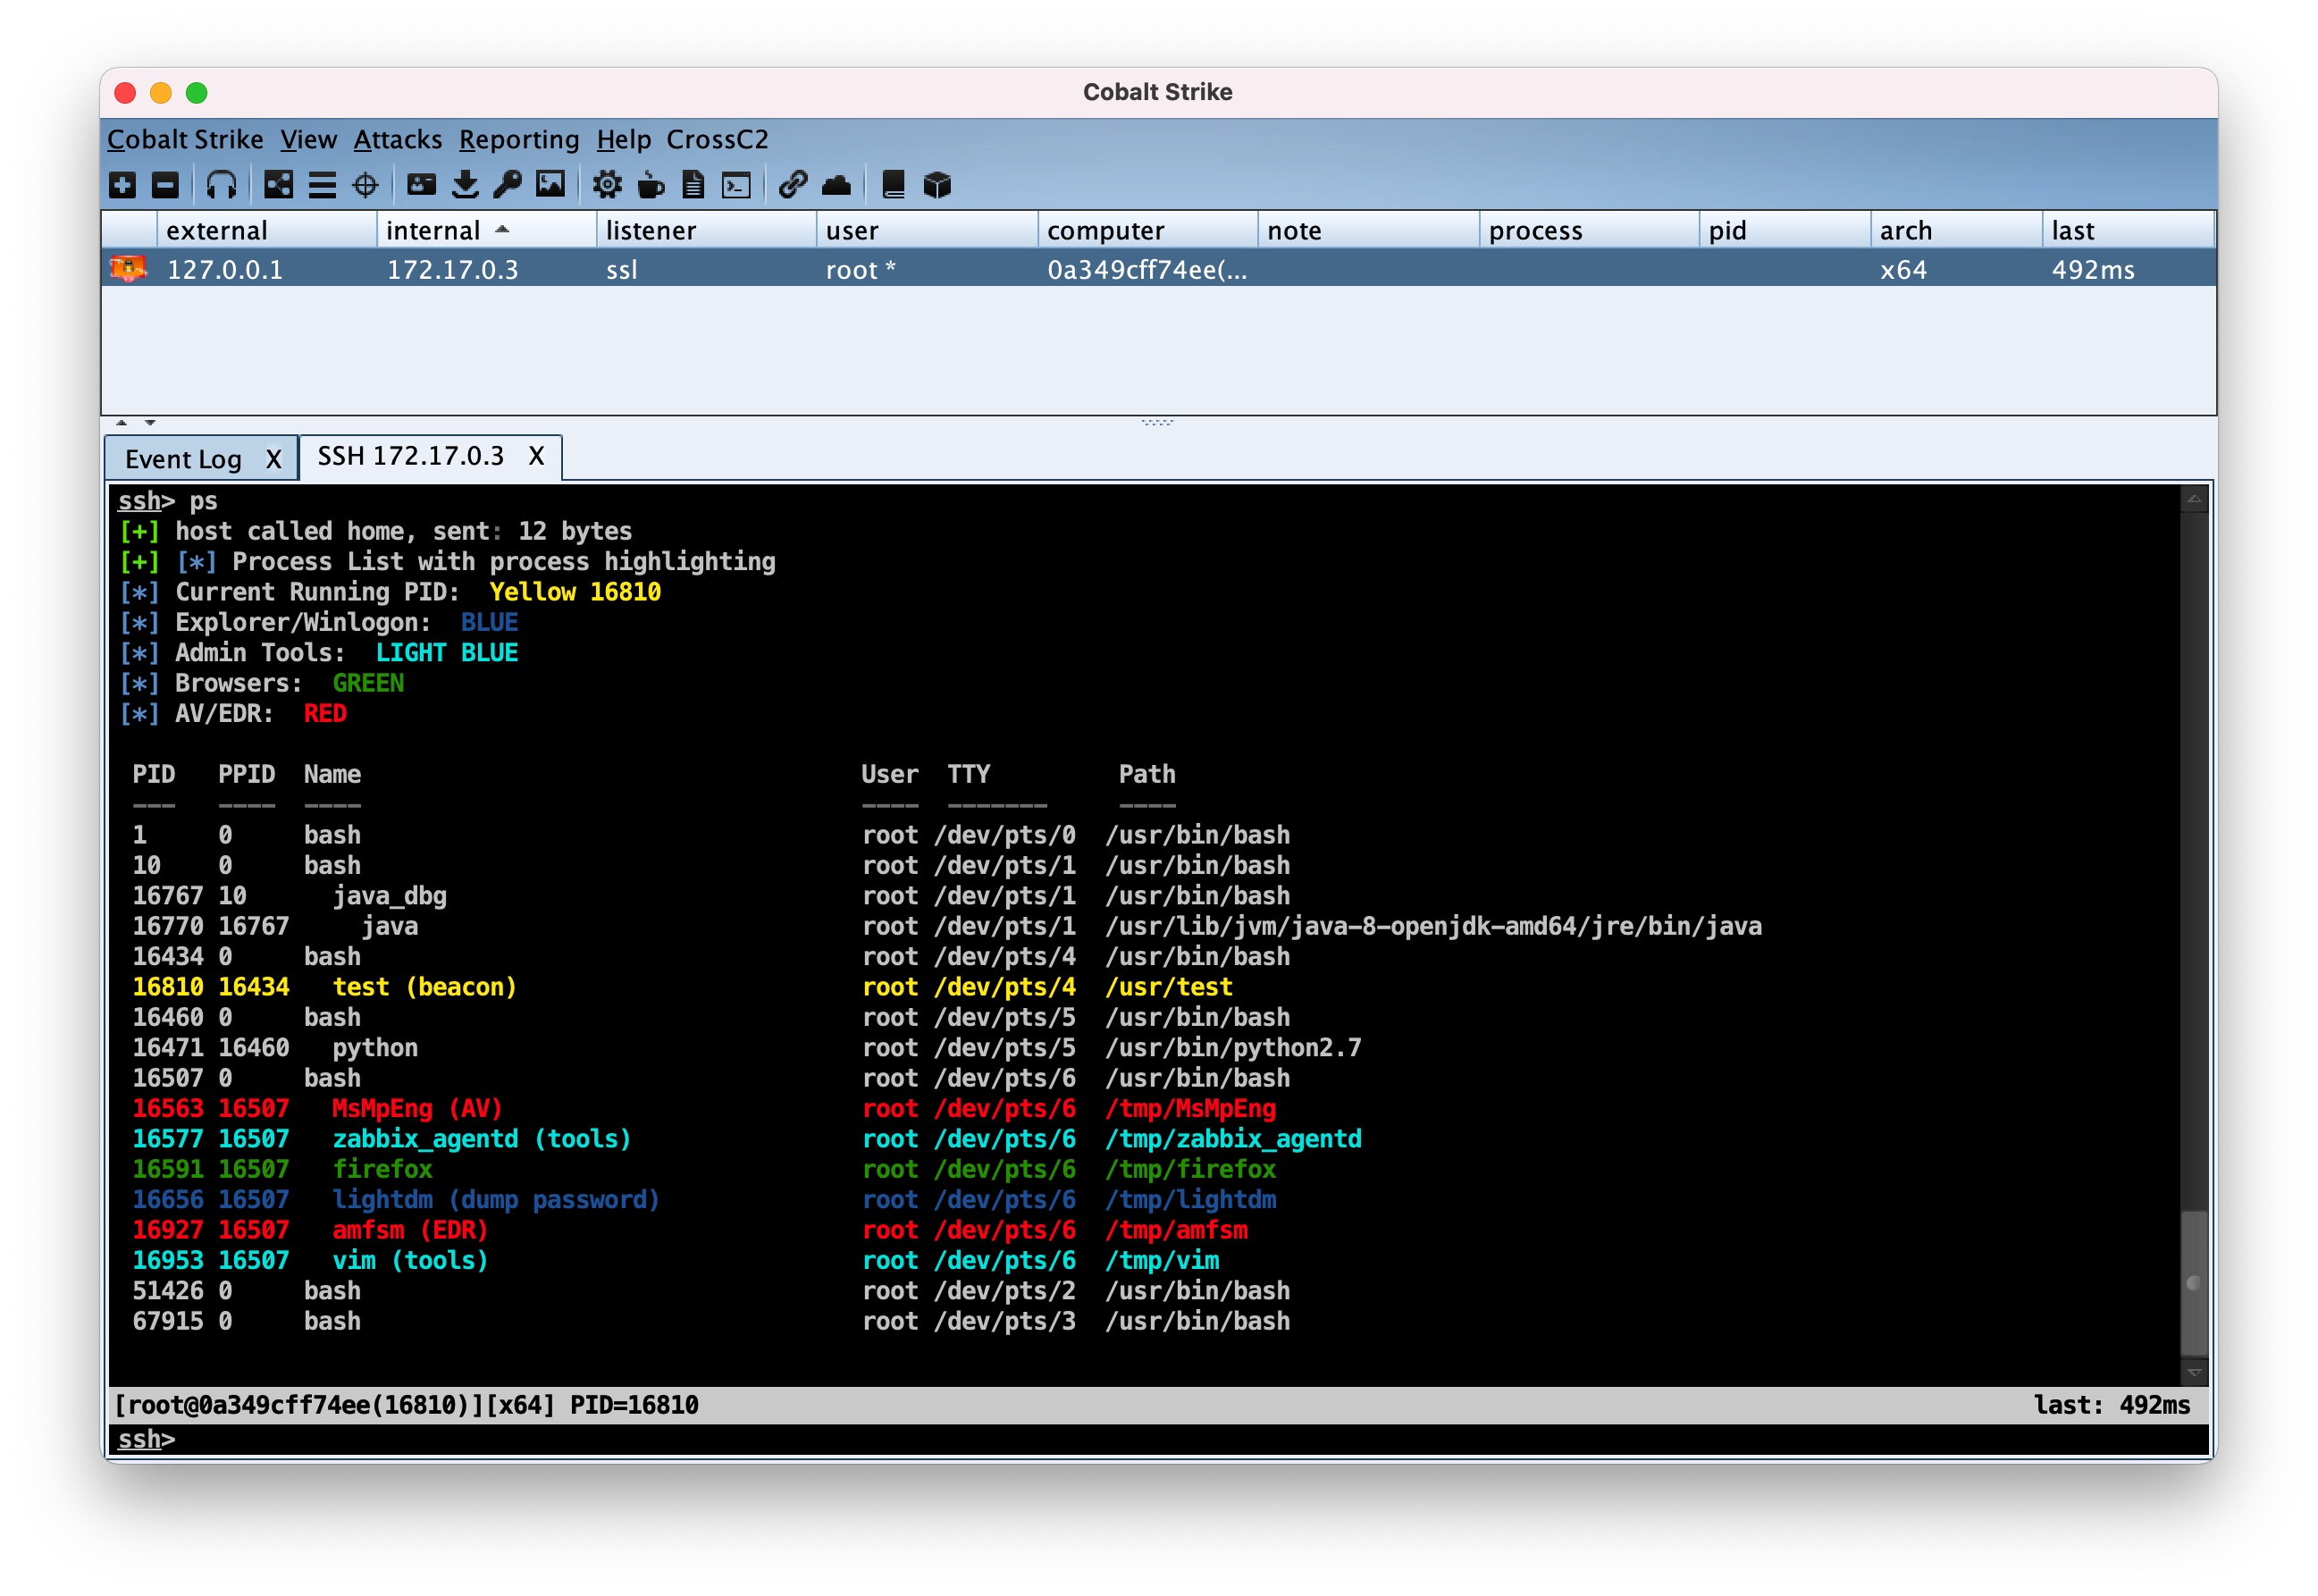 crossc2/crossc2kit
CrossC2, entwickelt auf Basis des Cobalt Strike Frameworks, kann für andere plattformübergreifende Systemsteuerung verwendet werden. CrossC2Kit…
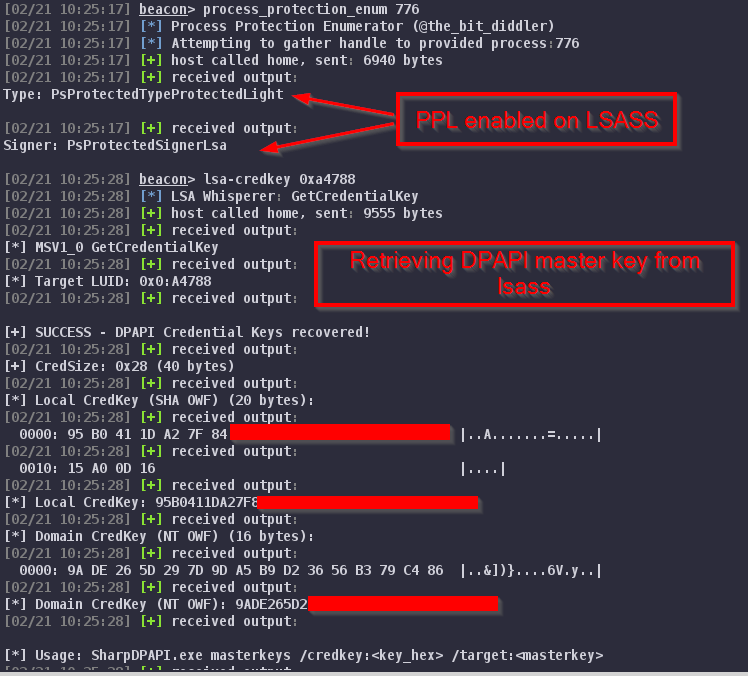 dazzyddos/lsawhisper-bof
Eine Beacon Object File (BOF), die direkt mit Windows-Authentifizierungspaketen über die LSA untrusted/trusted client interface kommuniziert, ohne…
 flangvik/cobaltbus
Cobalt Strike Externe C2-Integration mit Azure Servicebus, C2-Traffic über Azure Servicebus
 jgoyd/ios-attack-chain-cve-2025-31200-cve-2025-31201
CVE-2025-31200 ist eine Zero-Day-, Zero-Click-RCE in iOS CoreAudio's AudioConverterService, ausgelöst durch eine bösartige Audiodatei über…








