
 #1
Tools für benutzerdefinierte Payload-Erstellung, Verschleierung, AV-Umgehung und Bereitstellungsmechanismen.
Kitploit empfohlen

 virtualalllocex/defcon-31-syscalls-workshop
Enthält das gesamte Material des DEF CON 31 Workshops "(In)direct Syscalls: A Journey from High to Low".
 ynwarcs/cve-2024-38063
poc für CVE-2024-38063 (RCE in tcpip.sys)
 mgeeky/shellcodefluctuation
Eine fortschrittliche In-Memory-Evasion-Technik, die den Speicherschutz von Shellcode zwischen RW/NoAccess und RX umschaltet und anschließend dessen…
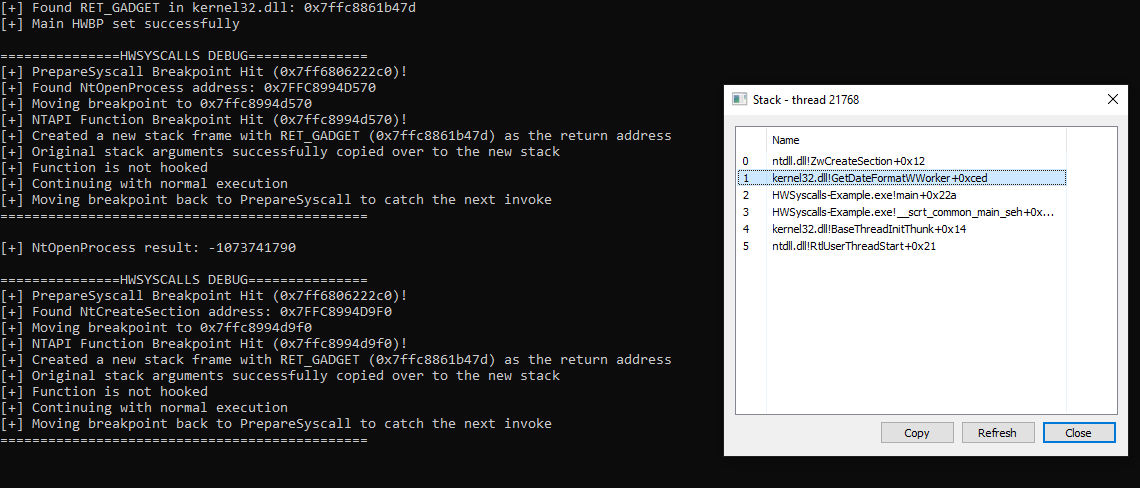 dec0ne/hwsyscalls
HWSyscalls ist eine neue Methode zur Ausführung indirekter Syscalls unter Verwendung von HWBP, HalosGate und einem synthetischen Trampolin auf…
 hackplayers/salsa-tools
Salsa Tools - ShellReverse TCP/UDP/ICMP/DNS/SSL/BINDTCP/Shellcode/SILENTTRINITY und AV-Bypass, AMSI gepatcht
 mythicagents/thanatos
Mythic C2-Agent für Linux- und Windows-Hosts, geschrieben in Rust.
 med0x2e/executeassembly
Laden/Injizieren von .NET-Assemblys durch; Wiederverwendung des geladenen CLR AppDomainManager des Host-Prozesses (spawnto), Stomping des…
 lsecqt/offensivecpp
Dieses Repository enthält C/C++-Snippets, die in bestimmten offensiven Szenarien nützlich sein können.
 redcode-labs/coldfire
Golang-Malware-Entwicklungsbibliothek
 kmkz/exploits
Originale CVEs, Exploit-PoCs und Security-Advisories mit detaillierten Schwachstellenketten, Privilege-Escalation- und Container-Escape-Techniken für…
 lesnuages/hershell
Multiplattform Reverse Shell Generator
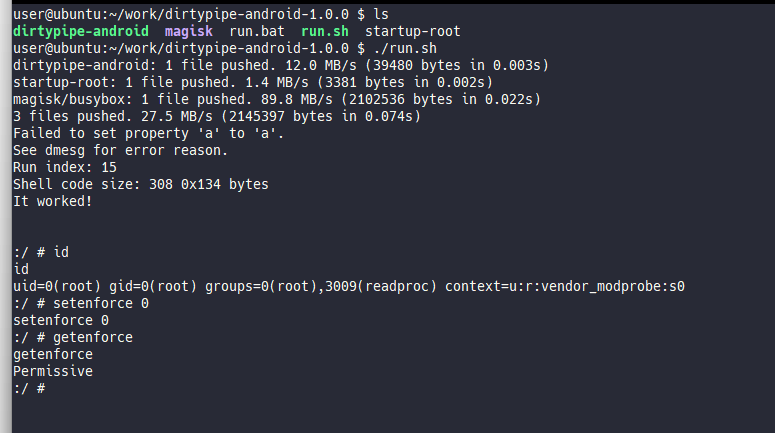 polygraphene/dirtypipe-android
Dirty Pipe Root-Exploit für Android (Pixel 6)
 byt3bl33d3r/offensivedlr
Toolbox mit Forschungsnotizen und PoC-Code zur Waffenfähigmachung von .NETs DLR
 nccgroup/nccfsas
Öffentlich veröffentlichte Informationen des Full Spectrum Attack Simulation (FSAS)-Teams von NCC Group.
 praetorian-inc/chromealone
Ein Tool zur Umwandlung von Chromium-Browsern in ein C2 Implant.
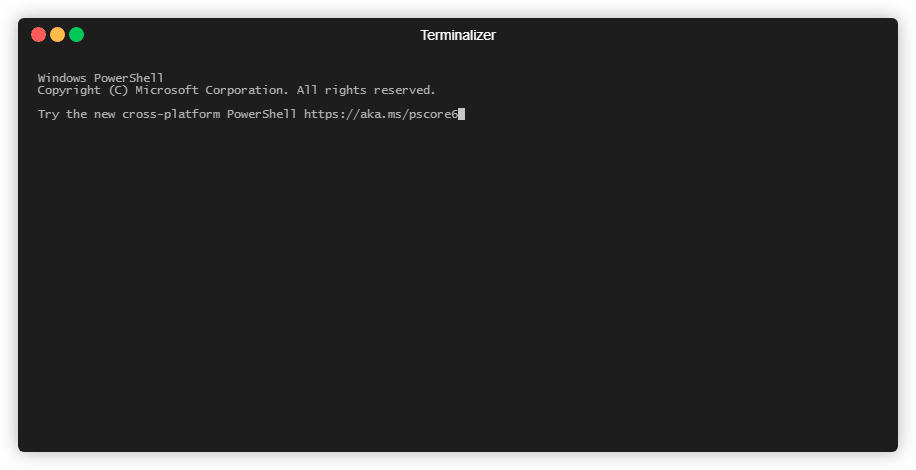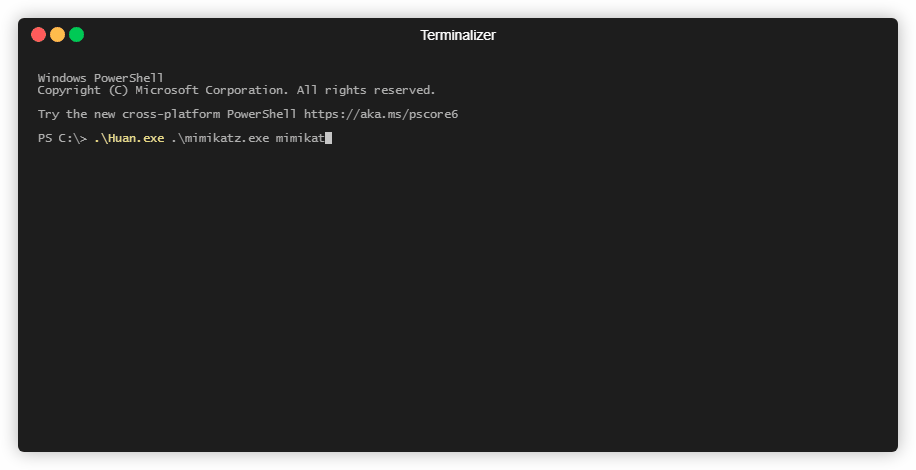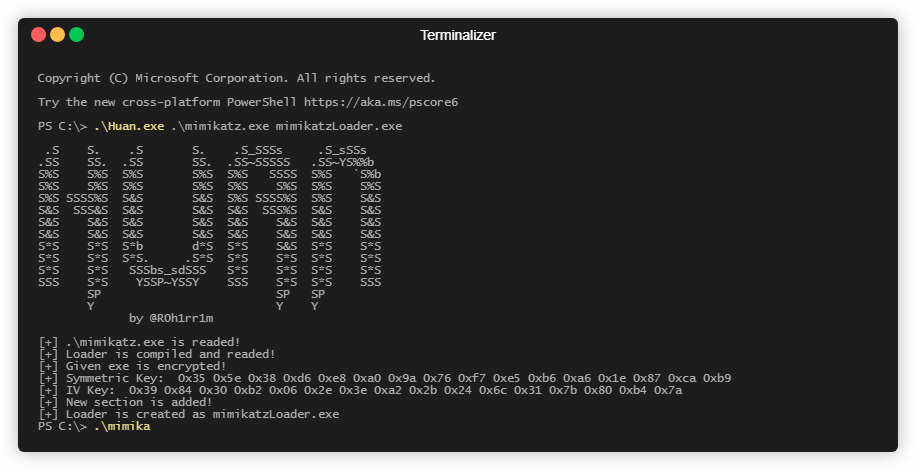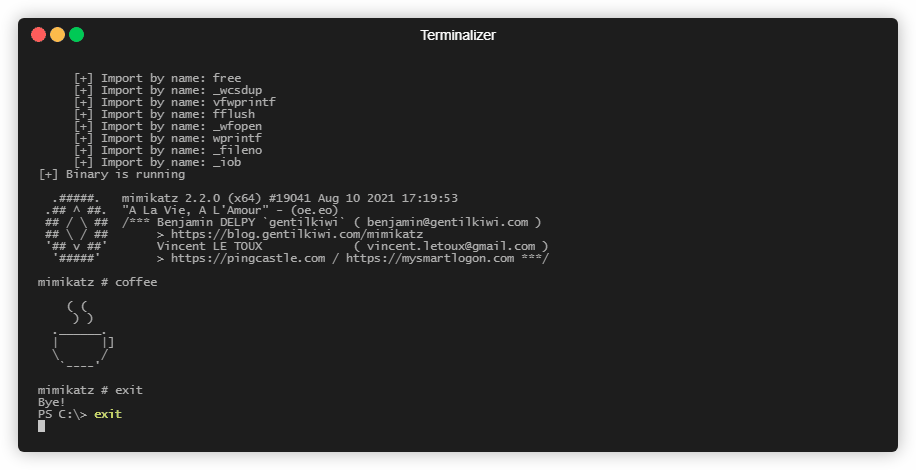 frkngksl/huan
Verschlüsselter PE Loader Generator
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kits, Malleable C2 Profiles, External C2 und so weiter
 x86byte/obfusk8
Obfusk8: leichtgewichtige Obfuskationsbibliothek basierend auf C++17 / Nur-Header für Windows-Binärdateien








