#1
Tools zum Wiederherstellen von Passwörtern aus Hashes, verschlüsselten Quellen oder durch Brute-Force-/Wörterbuchangriffe.
Kitploit empfohlen

 nyxrecon/sudo-agent-ctf-
Write-up zum Sudo Agent CTF (TryHackMe) mit Enumeration, Web-Exploitation, Steganografie, SSH und Privilege Escalation über CVE-2019-14287.
 jas502n/publiccms_decrypt
publiccms_decrypt
 mdudek-ics/antiweb_testing-suite
Tool-Suite, die CVE-2017-9097 (+RCE) ausnutzt
 0xblarky/nextpass
Ein Tool, das verwendet werden kann, um eine Passwortliste oder ein Wörterbuch aus den Details des Ziels zu generieren.
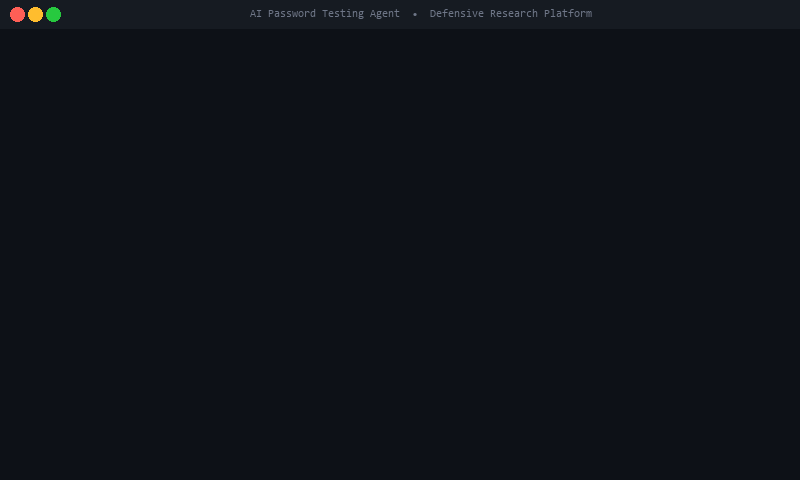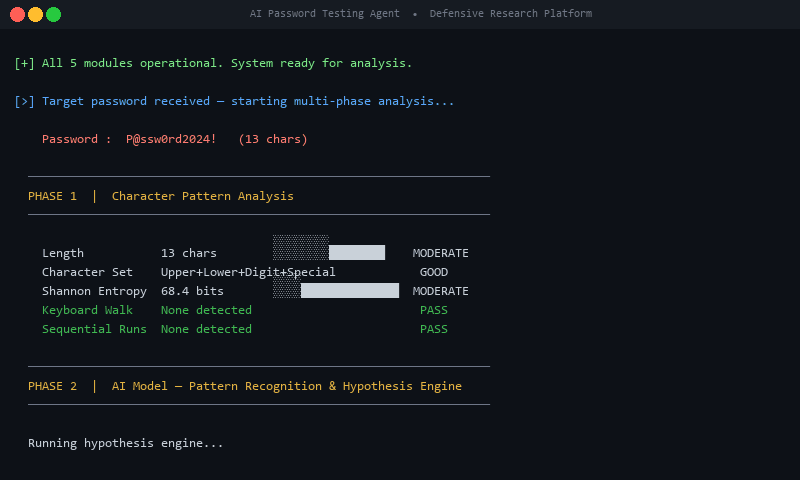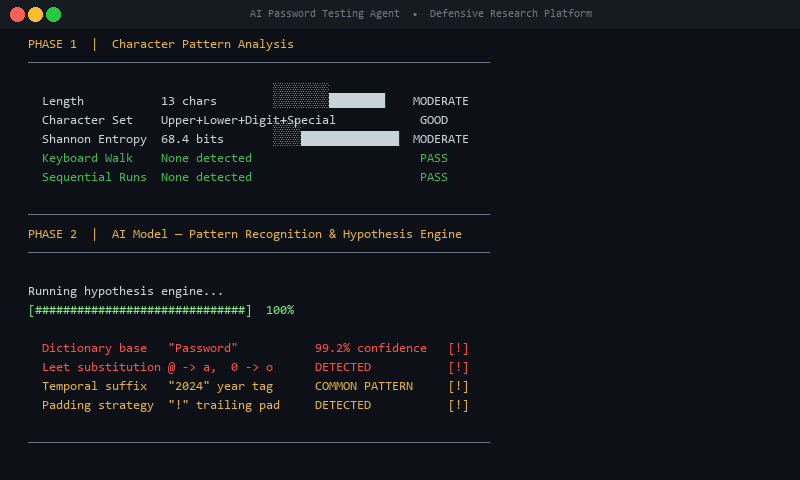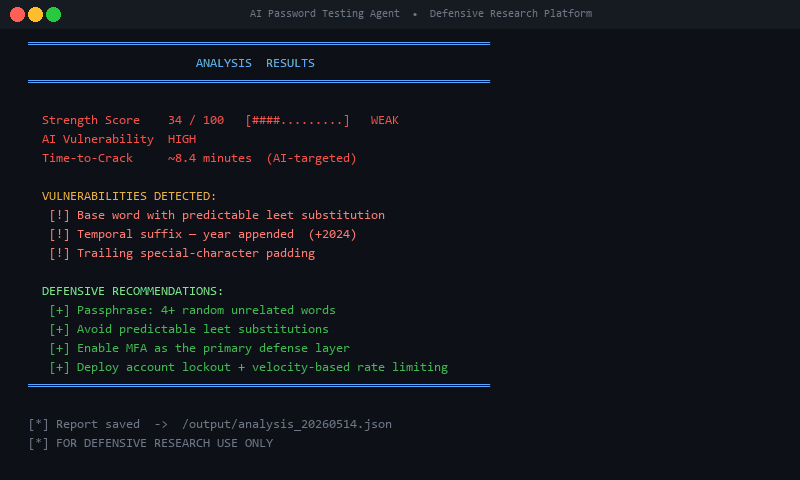 insider77circle/ai-password-testing-agent
Ein intelligenter Agent zum Testen der Passwortstärke, Identifizieren von Schwachstellen und Erkunden von Mustern bei der Passworterstellung.
 lukejenkins/cve-2022-24693
Dokumentation und Reproduktionsschritte für CVE-2022-24693: hartcodierte Anmeldedaten in der Firmware von Baicells Nova436Q und Neutrino 430, die…
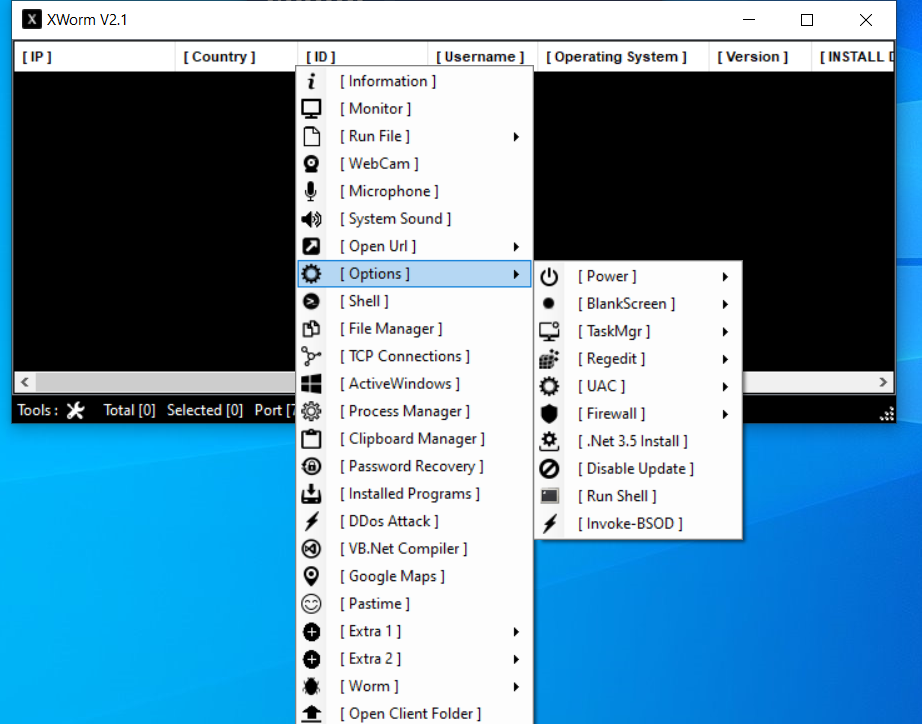
 manturever/xworm-rat
⭐️Das berühmte XWorm RAT, Version 2.1. Nur zu Bildungszwecken.
 danyw24/zyxel-p870hn-hardware-hacking
Von einer blanken Platine bis zum Root-Zugriff: Hardware-Hacking eines ZyXEL P-870HN (BCM6368) über UART — CVE-2025-0890 + CVE-2024-40891, auf meiner…
 chron1k/oxide_hive
Exploit für CVE-2021-36934
 zhairiazzeddine/exploit-cve-2023-6063-poc-vuln
Python-PoC für CVE-2023-6063, eine unauthentifizierte zeitbasierte blinde SQL-Injection in WP Fastest Cache <=1.2.2, die WordPress-Passwort-Hashes…
 razureink/cve-2024-43451-ntlm_hash_disclosure_reproduction
CVE-Reproduktion: cve-2024-43451-ntlm_hash_disclosure_reproduction
 ctm1/cve-2023-32784-keepass-linux
PoC zur Extraktion des KeePass-Master-Passworts für Linux
 websecnl/cve-2021-36934
SeriousSAM Auto Exploiter
 d1se0/cve-2024-21413-vulnerabilidad-outlook-lab
Bildungslabor, das die Ausnutzung der Outlook-Sicherheitslücke CVE-2024-21413 mit einem Python-E-Mail-Exploit-Tool und Responder zur Erfassung von…
 yucaerin/cve-2024-55555
Laravel Crypto Killer Massenscanner (CVE-2024-55555)
 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
TryHackMe-Room-Walkthrough zu CVE-2024-21413, der die Umgehung der geschützten Ansicht über den Outlook-Moniker-Link, das Leaken von NTLM-Hashes und…
 pugazhendii22/keepass-exfil-forensics
Network-Forensik-Writeup + Tooling für eine TryHackMe-DFIR-Challenge: rekonstruiert eine hex→Base64→XOR-Exfiltration-Kette aus PCAP-Traffic und…
 r3fr4kt/devvortex
HackTheBox Devvortex Walkthrough mit Subdomain-Fuzzing, Joomla-API-Enumeration, template-basierter Web-Shell, bcrypt-Hash-Cracking und Apport-CLI…