
 #1
Tools zum Wiederherstellen von Passwörtern aus Hashes, verschlüsselten Quellen oder durch Brute-Force-/Wörterbuchangriffe.
Kitploit empfohlen
 0xblackash/cve-2026-47729
CVE-2026-47729
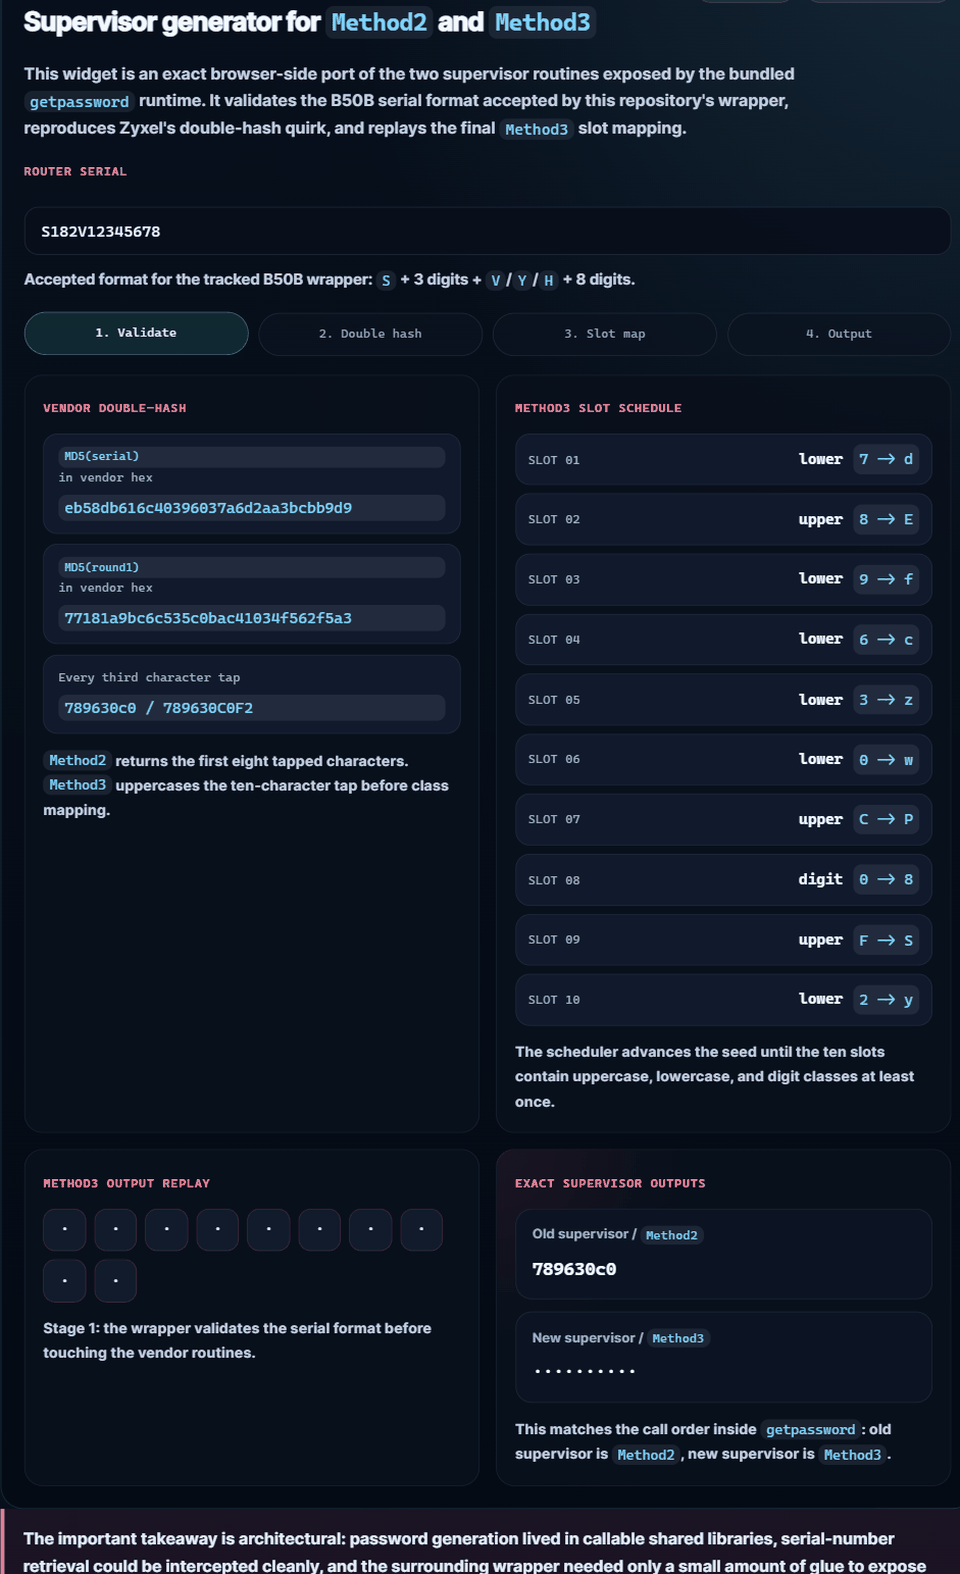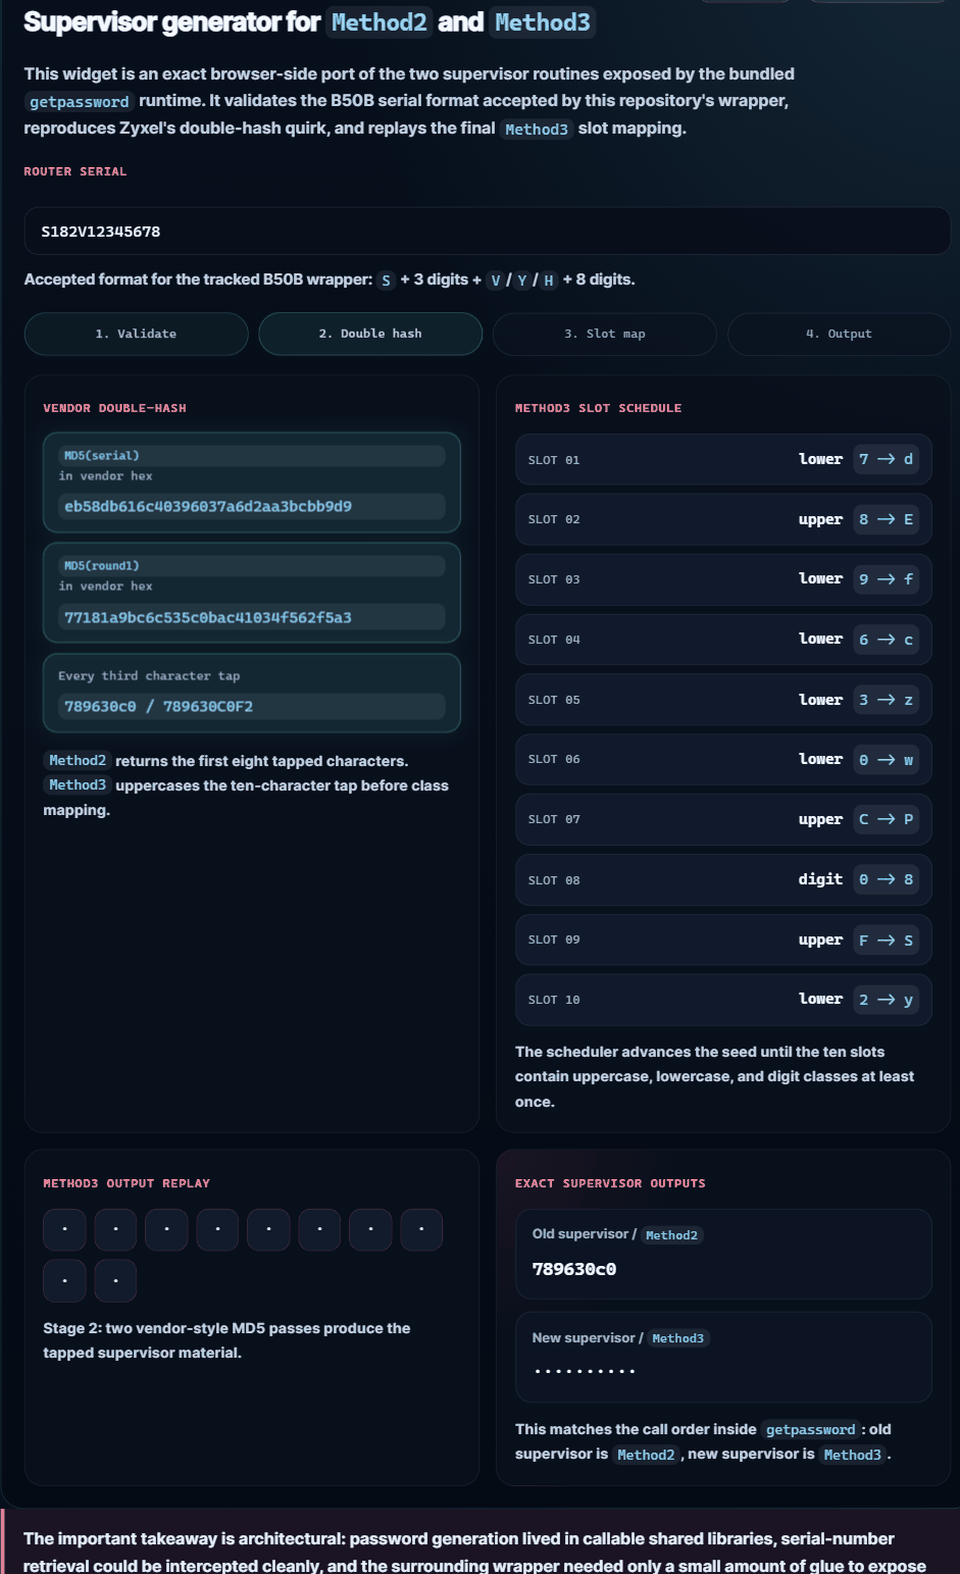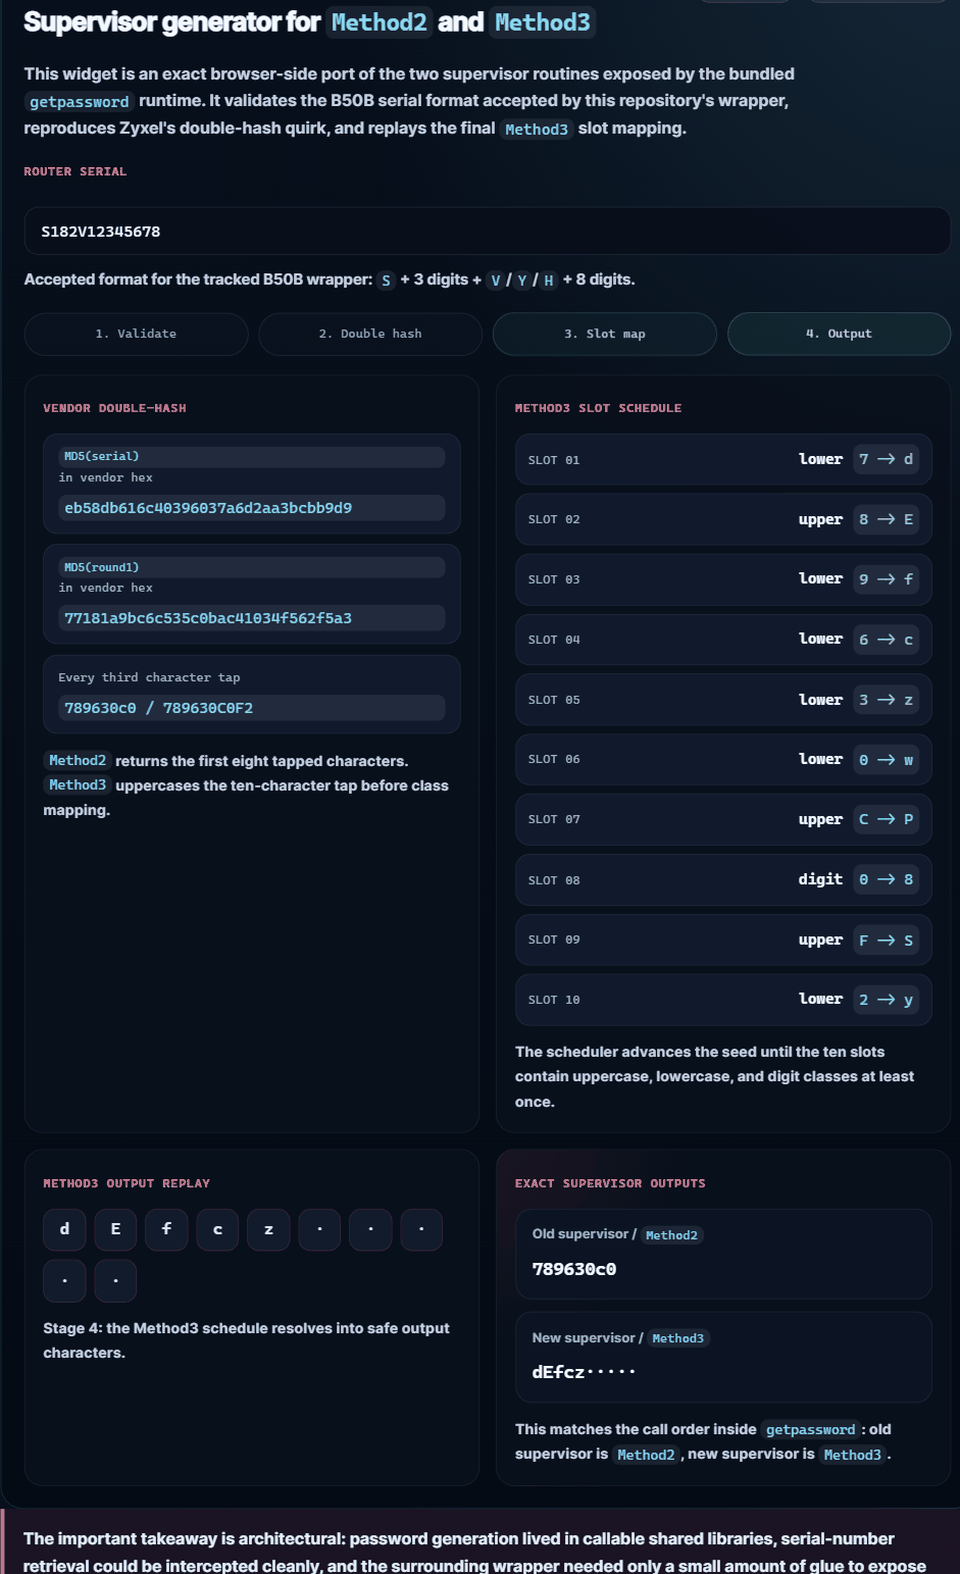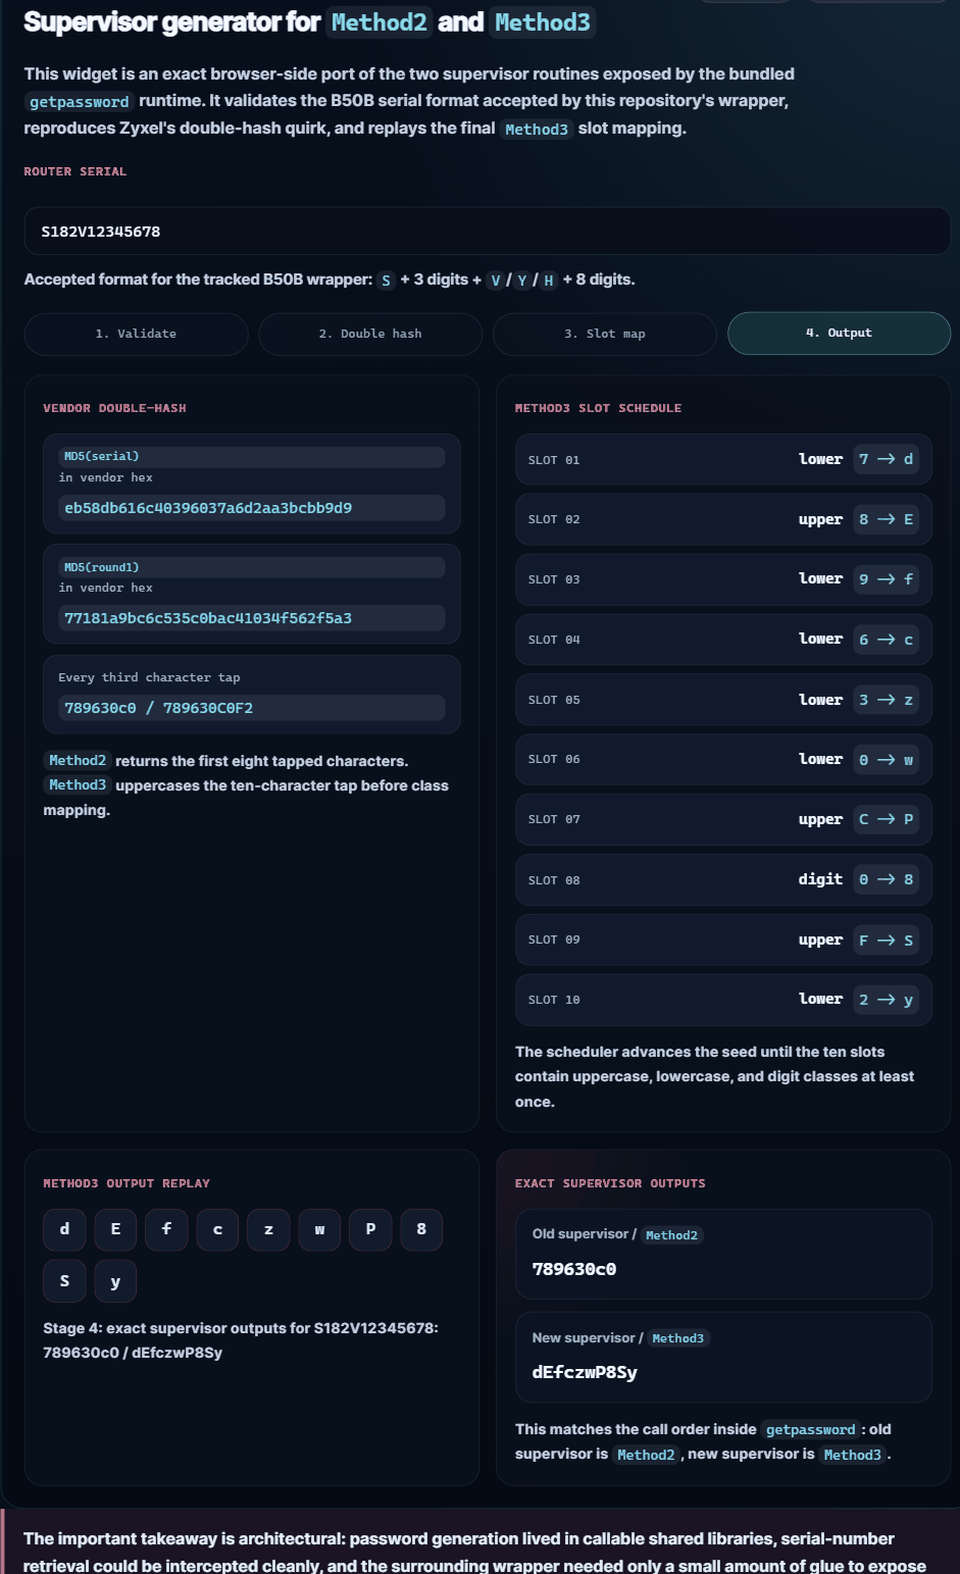 minanagehsalalma/zyxel-cve-2021-35036-super-admin-password-leak
Analyse der Offenlegung von Super-Admin-Anmeldeinformationen in Zyxel-CPE-/ONT-/LTE-/5G-Firmware, mit einem angepassten VMG8825-B50B-genpass-Lab.
 adversis/screenscrub
Finden Sie Anmeldedaten in Screenshots, speichern Sie sie in Ihrem Secret Manager und schwärzen Sie sie unwiderruflich aus dem Bild — lokal, offline,…
 bwithe/cve-2024-9796
CVE-2024-9796 WP-Advanced-Search < 3.3.9.2 - Nicht authentifizierte SQL-Injection. PoC.
 hantwister/o5logon-fetch
Versucht, die Schwachstelle CVE-2012-3137 auf anfälligen Oracle-Servern auszunutzen
 ejfkdev/reyee_decrypt
Ruijie ReyeeOS-Firmware (v1/v2) und verschlüsselte Konfigurations-Backups entschlüsseln; Klartext-Passwörter wiederherstellen
 dh4nuj4/simplectf-updatedexploit
Dieses Skript ist eine modifizierte Version des ursprünglichen Exploits von Daniele Scanu, der eine nicht authentifizierte…
 b1tbreaker/cve-2025-48708
Fehlende Argumentbereinigung führt zu Passwortleck in Ghostscript PDF-Versionen bis 10.05.0.
 und3sc0n0c1d0/bruteforce-to-keepass
Dieses Skript ergänzt die mit dem Tool keepass-password-dumper erzielten Ergebnisse bei der Ausnutzung der KeePass betreffenden…
 elizeuopain/cve-2019-9053-cms-made-simple-2.2.10---sql-injection-exploit
Python-Exploit für CVE-2019-9053 SQL-Injection in CMS Made Simple 2.2.10 mit Passwort-Hash-Cracking und Benutzer-Enumeration-Funktionen.
 bytehackr/keepass_poc
PoC für KeePass [CVE-2022-0725]
 randomuser1983/ikeabuser
Ein einfaches Tool-Wrapper zur Automatisierung der Enumeration, des Fingerprintings und der PSK-Extraktion eines IPSec-VPN-Gateways.
 grepstrength/cve-2026-92680
Proof-of-Concept zur Entschlüsselung der DPAPI-geschützten Server-Anmeldeinformationen von Araxis Merge (CVE-2026-92680), das eine unzureichend…
 abraxas/gatex
FortinetHunter (@YogSoth0) Binary-Cracking-Anwendung. Teil des CTF für FortinetHunter. ELF-Tür: eine gestrippte Nuitka-Onefile, ein…
 4d000/tenda-f3-v4
Python-Skript zur Ausnutzung von CVE-2020-35391 auf Tenda F3 V3/V4-Routern, das unbefugten Download von Konfigurations-, Flash- und Syslog-Dateien…
 mister-turtle/cve-2023-32784
Extrahiert KeePass-Master-Passwörter aus Speicherdumps von entsperrten Datenbanken und gibt potenzielle Zeichen nach Position, eine Passphrase und…
 infobyte/nec_aterm_tools
Extrahiert Hardware-Zufallsschlüssel aus NEC-Aterm-Router-Firmware-Images und QR-Codes, um gültige Passwörter für den Shell-Zugriff zu generieren.
 jaarden/cve-2024-22894
Proof-of-Concept-Exploit für CVE-2024-22894, demonstriert die Extraktion des 3DES-verschlüsselten Root-Passworts aus der Firmware von Alpha…








