
 #1
Tools zum Knacken von Passwörtern, Brute-Force, Wortlisten und Anmeldeinformationstests.
Kitploit empfohlen

 roccoammon/active-directory-health-check
PowerShell GUI tool that runs 54 best-practice health and security checks against Active Directory, flagging Kerberoasting, DCSync, delegation and…

 fl0ydsec/cve-2026-63030
Python-Massenexploit und Detektor für die WordPress-Core-Pre-Auth-RCE-Kette CVE-2026-63030 und CVE-2026-60137, die SQL-Injection mit…
 qyvora/qyvora-toha3ee
Go-basiertes Netzwerk-Exploitation- und MITM-Framework für autorisierte Penetrationstests, Netzwerkaufklärung, Abfangen von Netzwerkverkehr,…
 adityatelange/evil-winrm-py
Führen Sie Befehle interaktiv auf entfernten Windows-Rechnern über das WinRM-Protokoll aus (einfach schneller)
 affolter-engineering/ldapin
CLI-Tool zur Durchführung grundlegender LDAP-Aufgaben für Sicherheitsbewertungen
 affolter-engineering/mqattack
Rust-CLI für MQTT-Penetrationstests: Subscribe/Publish, Broker-Fingerprinting, ACL-Probing, Topic-Enumeration, Credential-Brute-Force und…
 owasp/nettacker
Automatisiertes Penetrationstest-Framework - Open-Source-Schwachstellenscanner - Schwachstellenmanagement
 openwall/john
John the Ripper jumbo - fortgeschrittener Offline-Passwortknacker, der Hunderte von Hash- und Chiffretypen unterstützt und auf vielen…
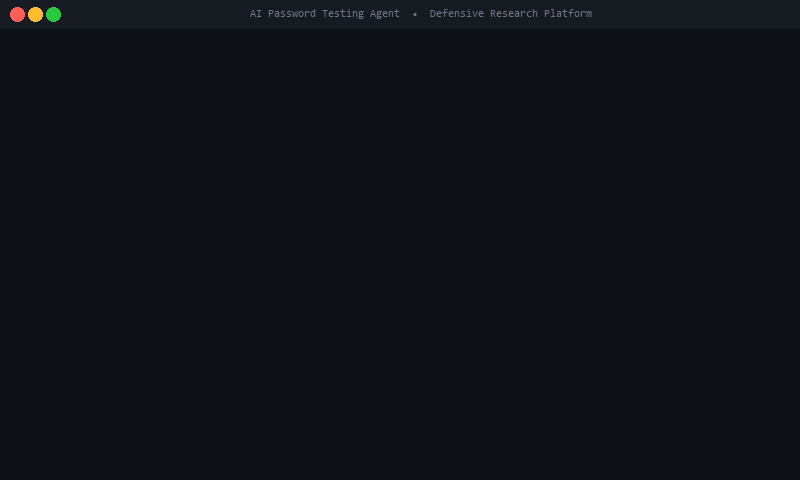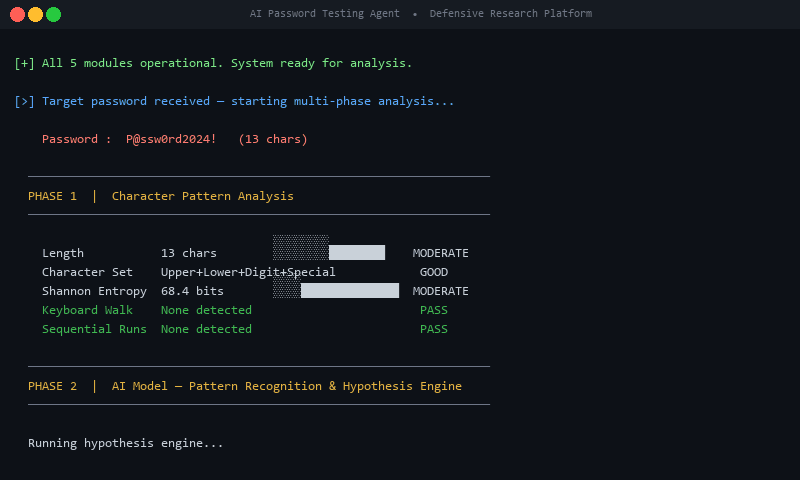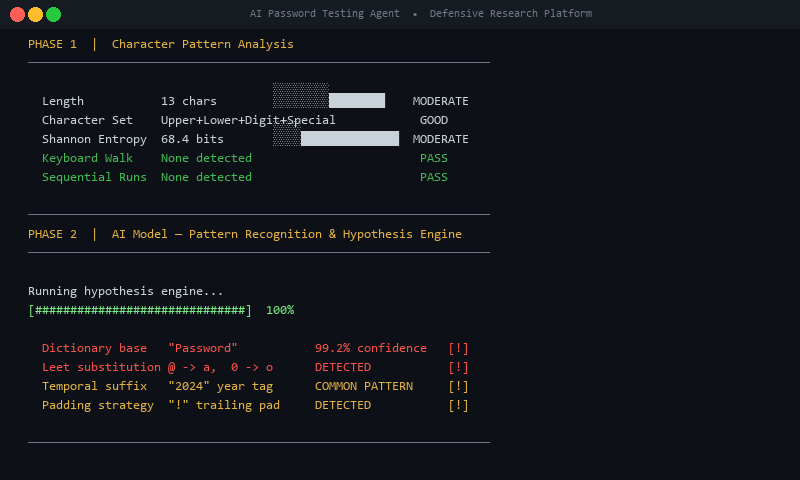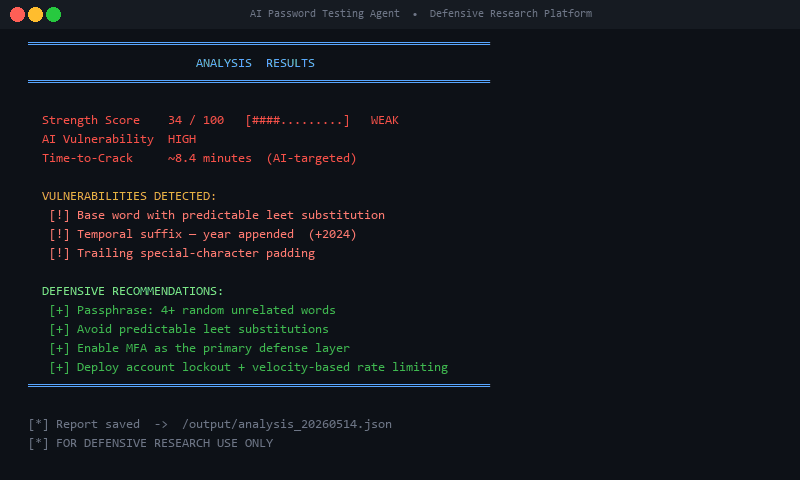 insider77circle/ai-password-testing-agent
Ein intelligenter Agent zum Testen der Passwortstärke, Identifizieren von Schwachstellen und Erkunden von Mustern bei der Passworterstellung.
 scorpioneslabs/mssqlpwner
Erweitertes MSSQL-Penetrationstest-Werkzeug für seitliche Bewegung, Befehlsausführung, NTLM-Relay und Brute-Force-Angriffe über verknüpfte Server und…
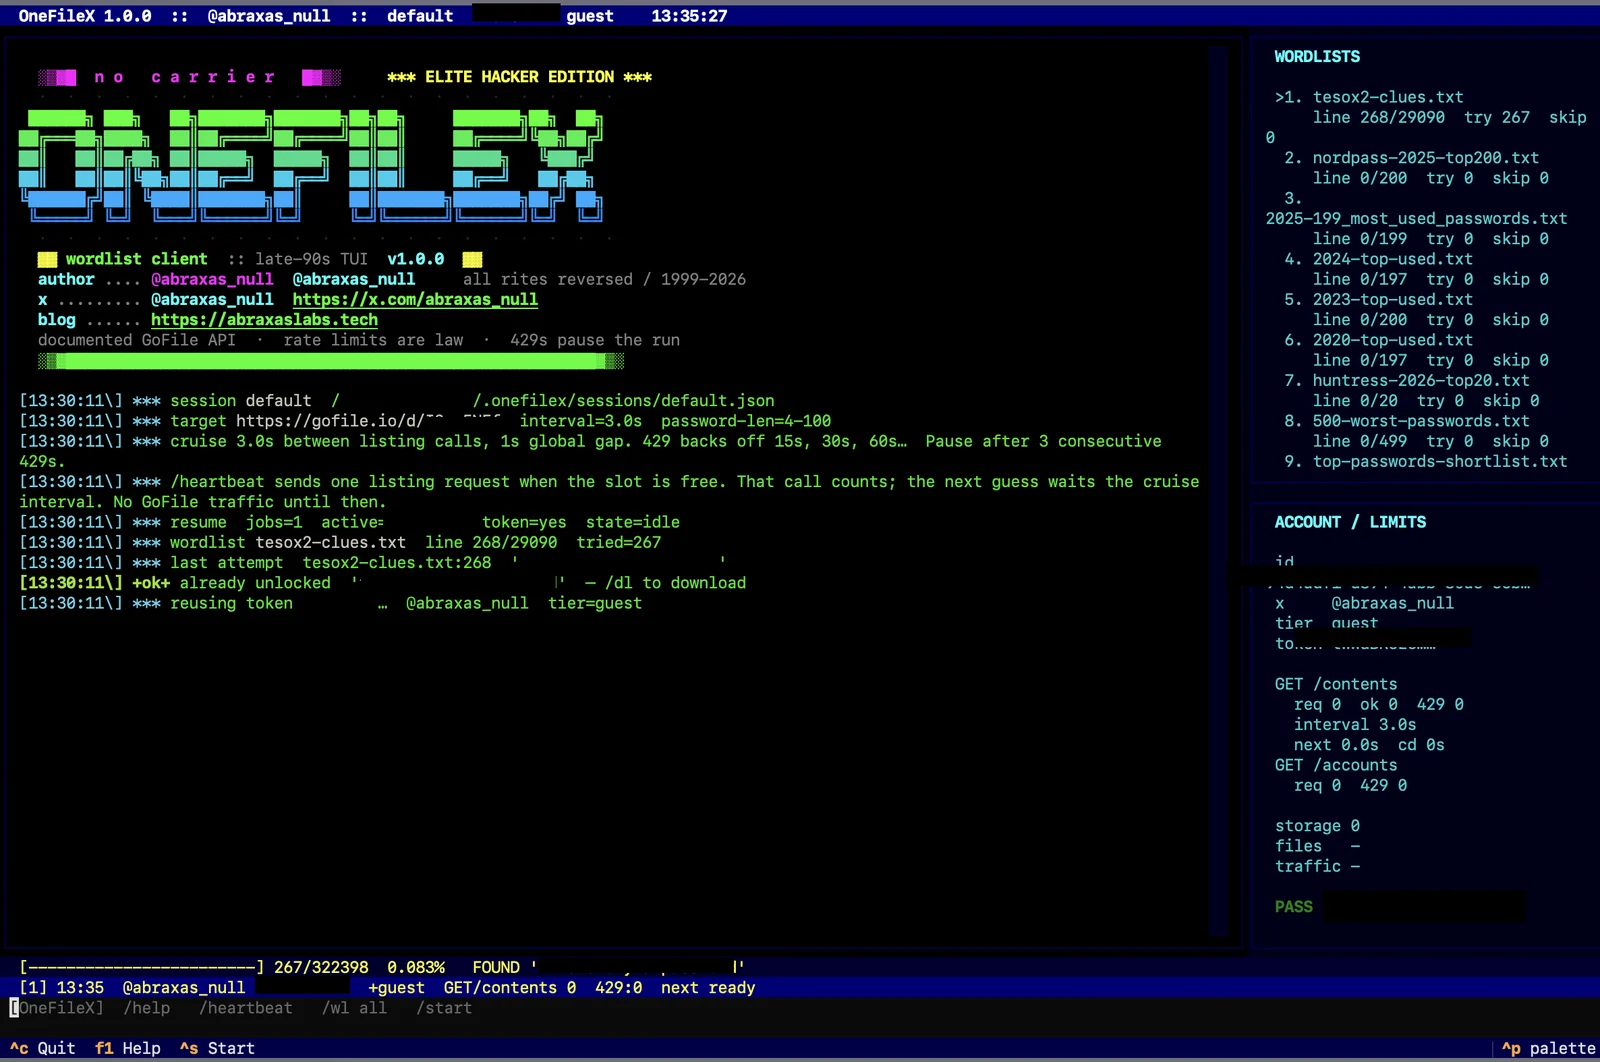 abraxas/gofilex
Wordlist-Bruteforcer für GoFile (gofile.io) Download-Passwörter
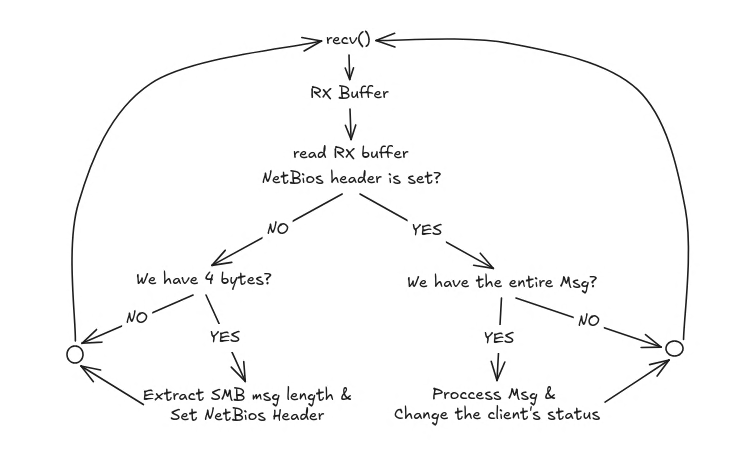 lcky00/impostor
SMB1-Server zur NTLMv2-Hash-Interception, geschrieben in C.
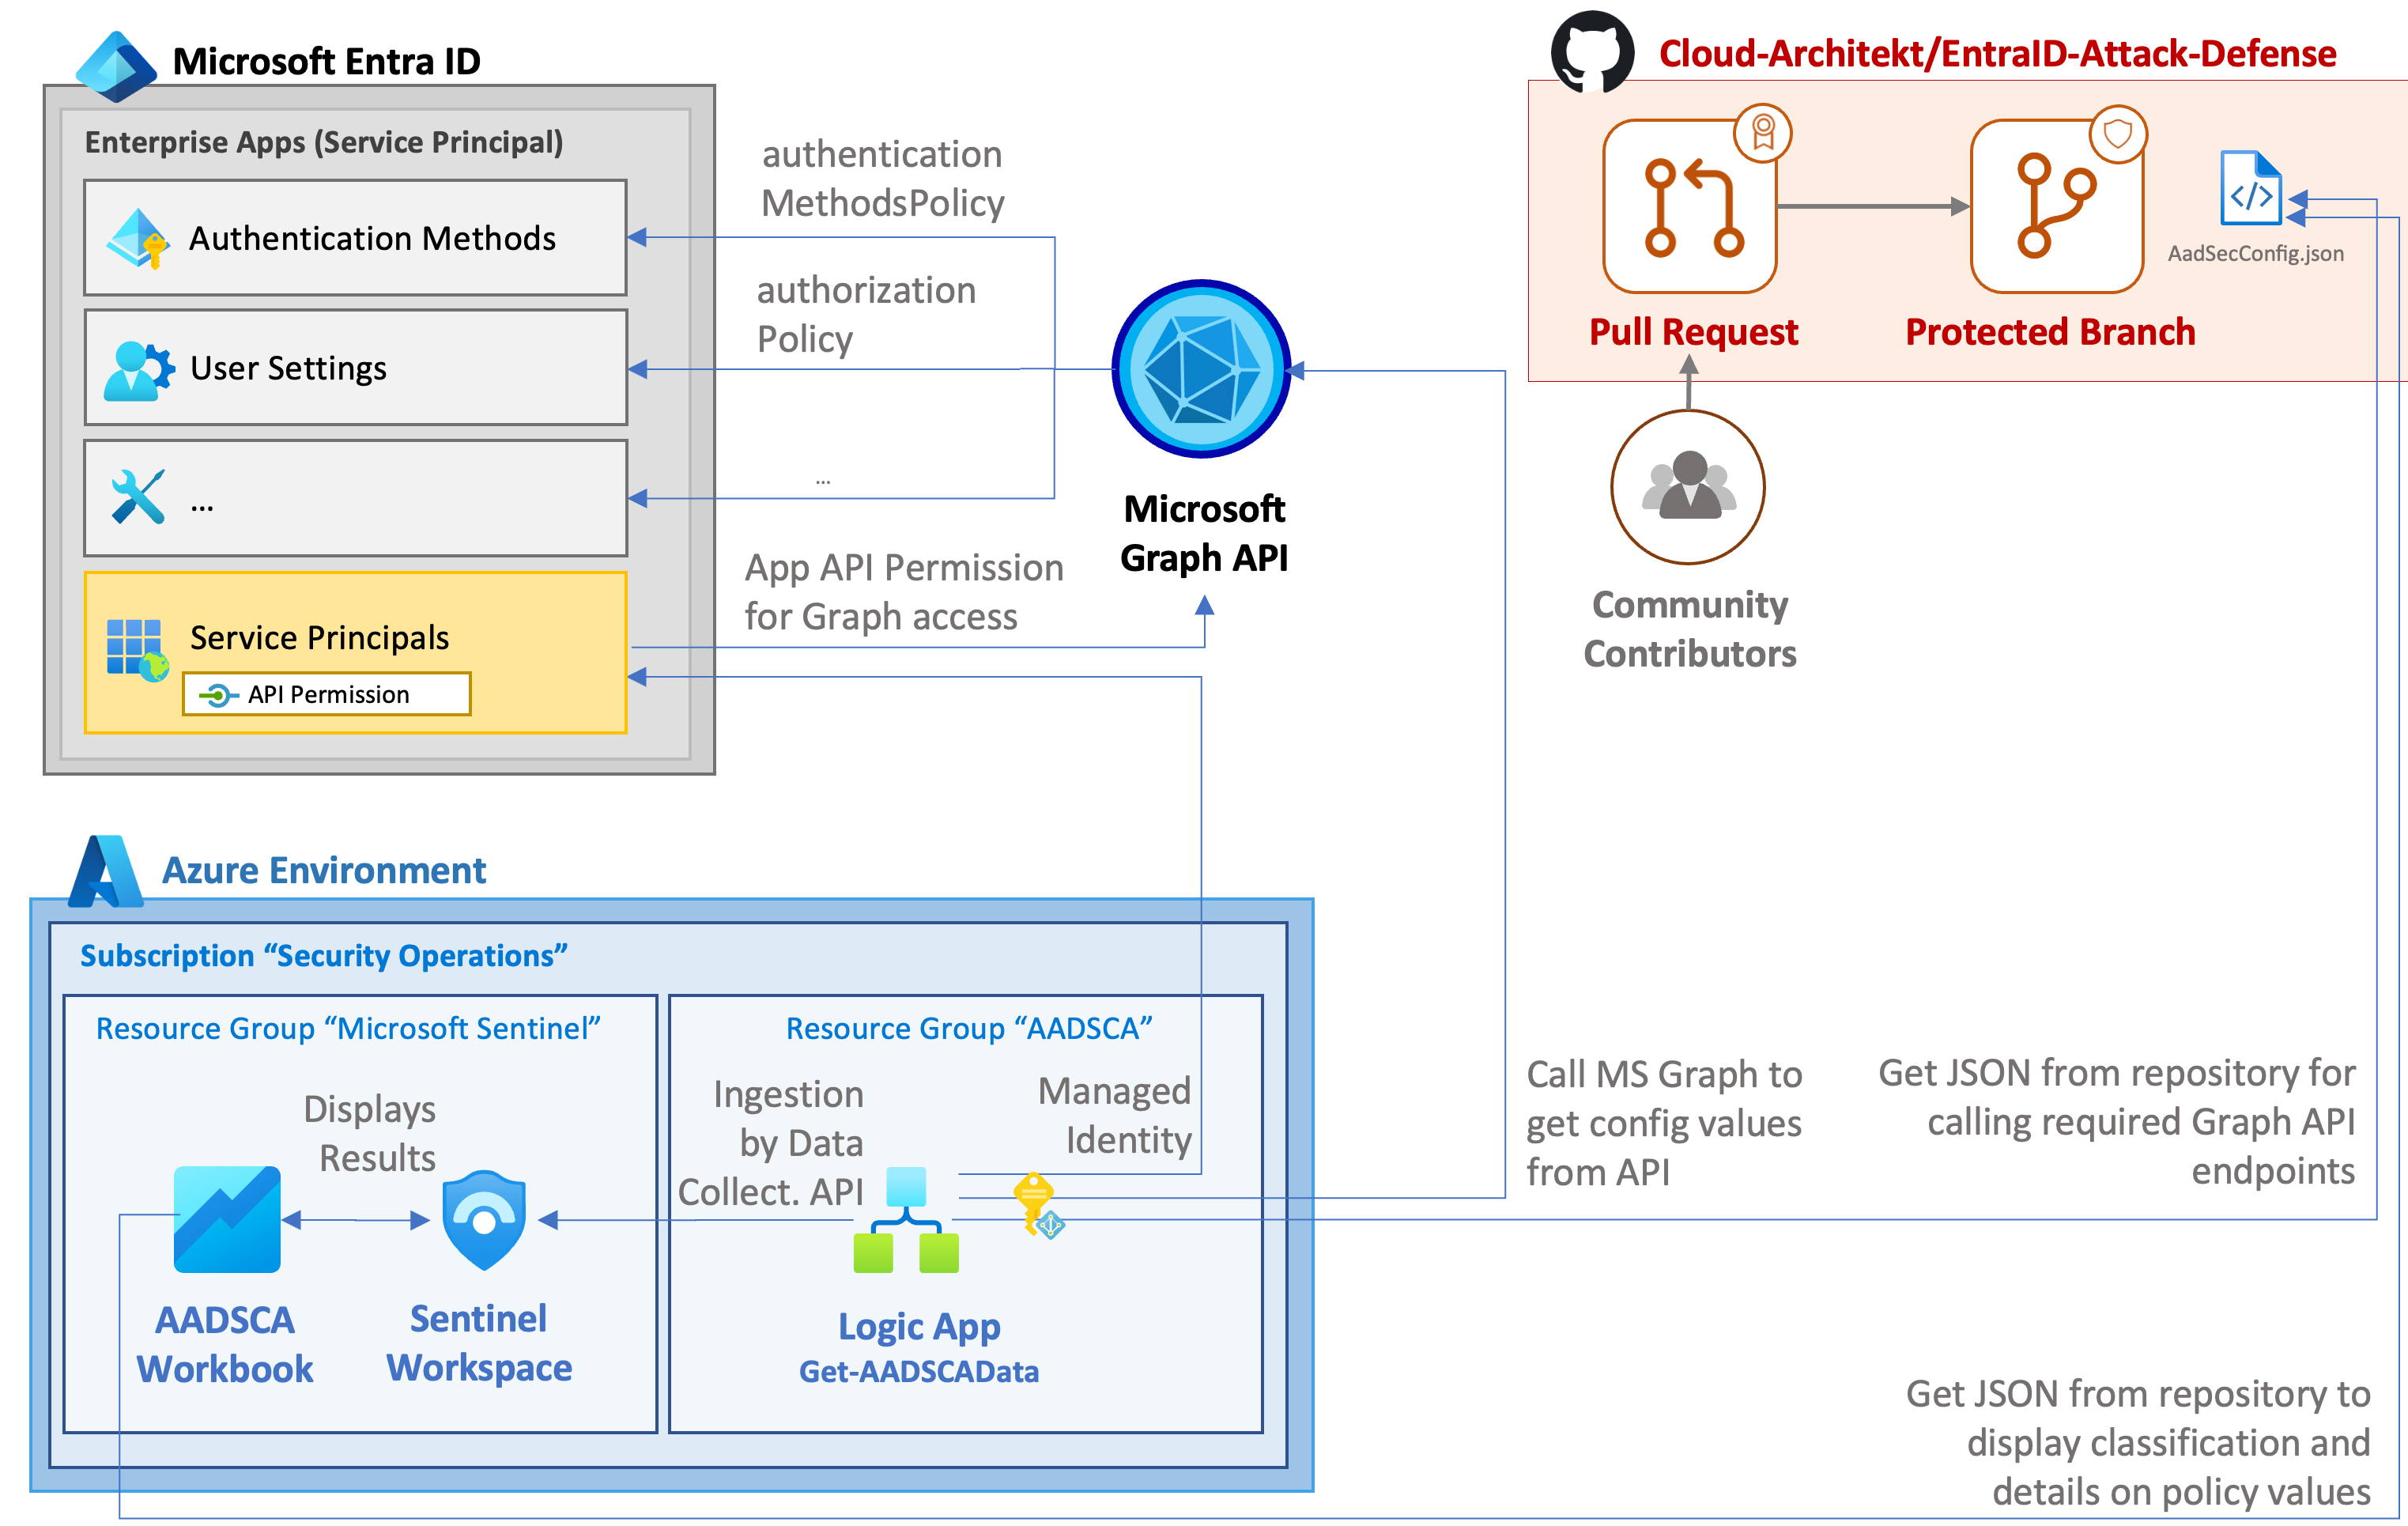 cloud-architekt/azuread-attack-defense
Diese Veröffentlichung ist eine Sammlung verschiedener häufiger Angriffsszenarien auf Microsoft Entra ID (ehemals Azure Active Directory) und…
 suriyaboon/hackthebox-facts
HTB Facts ist eine einfache Linux-Box mit Camaleon CMS und MinIO. Erhalten Sie Admin-Zugriff über offene Registrierung und eine…
 skelsec/aardwolf
Asynchroner RDP-Client für Python (headless)
 nxploited/cve-2026-96451
WordPress Ultimate Member Plugin <= 2.13.1 - Privilegieneskalation-Schwachstelle
 wapiti-scanner/wapiti
In Python3 geschriebener Web-Schwachstellenscanner
 abraxas/vaultwarden-ip-header-spoof
Vaultwarden 1.37.3 Standard-X-Real-IP trusted-local umgeht Login-Ratenlimits bei Docker NAT







