
 #1
Tools zum Knacken von Passwörtern, Brute-Force, Wortlisten und Anmeldeinformationstests.
Kitploit empfohlen
 affolter-engineering/mqattack
Rust-CLI für MQTT-Penetrationstests: Subscribe/Publish, Broker-Fingerprinting, ACL-Probing, Topic-Enumeration, Credential-Brute-Force und…

 roccoammon/active-directory-health-check
PowerShell GUI tool that runs 54 best-practice health and security checks against Active Directory, flagging Kerberoasting, DCSync, delegation and…
 tegal1337/pocketpentester
Offline-first Android-Toolkit für offensive Sicherheit mit 21 Modulen für Recon, Port-Scanning, Subdomain-Enumeration, SQLi/XSS/JWT-Exploitation,…
 affolter-engineering/ldapin
CLI-Tool zur Durchführung grundlegender LDAP-Aufgaben für Sicherheitsbewertungen
 abraxas/vaultwarden-ip-header-spoof
Vaultwarden 1.37.3 Standard-X-Real-IP trusted-local umgeht Login-Ratenlimits bei Docker NAT
 karmanya03/overthrone
All-Rust Active-Directory-Exploitation-Framework: LDAP-/SMB-/Kerberos-Enumeration, Angriffspfad-Suche, Kerberoasting, NTLM-Relay, Ticket-Forging,…
 grayddq/eburst
Dieses Skript bietet hauptsächlich Funktionen zum Account-Bruteforcing gegen Exchange-Mailserver und integriert die gängigen Bruteforcing-Methoden…
 elnerd/get-netntlm
PowerShell-Modul zum Abrufen des NetNTLMv2-Hashes des aktuellen Benutzers
 xpn/randomtsscripts
Sammlung von RedTeam-Engagement-Skripten, einschließlich Pre2K-Standardanmeldedaten-Prüfungen über TGS, LAPSv2-Passwortentschlüsselung und…
 j-baines/even-you-brutus
Wörterbuch-Brute-Force der Mikrotik RouterOS 6.x Web-Oberfläche
 ajnik/joomla-bruteforce
Python-Skript, das Joomla-Administrator-Anmeldedaten mithilfe von Wortlisten per Brute-Force angreift, mit Proxy- und Verbose-Optionen für…
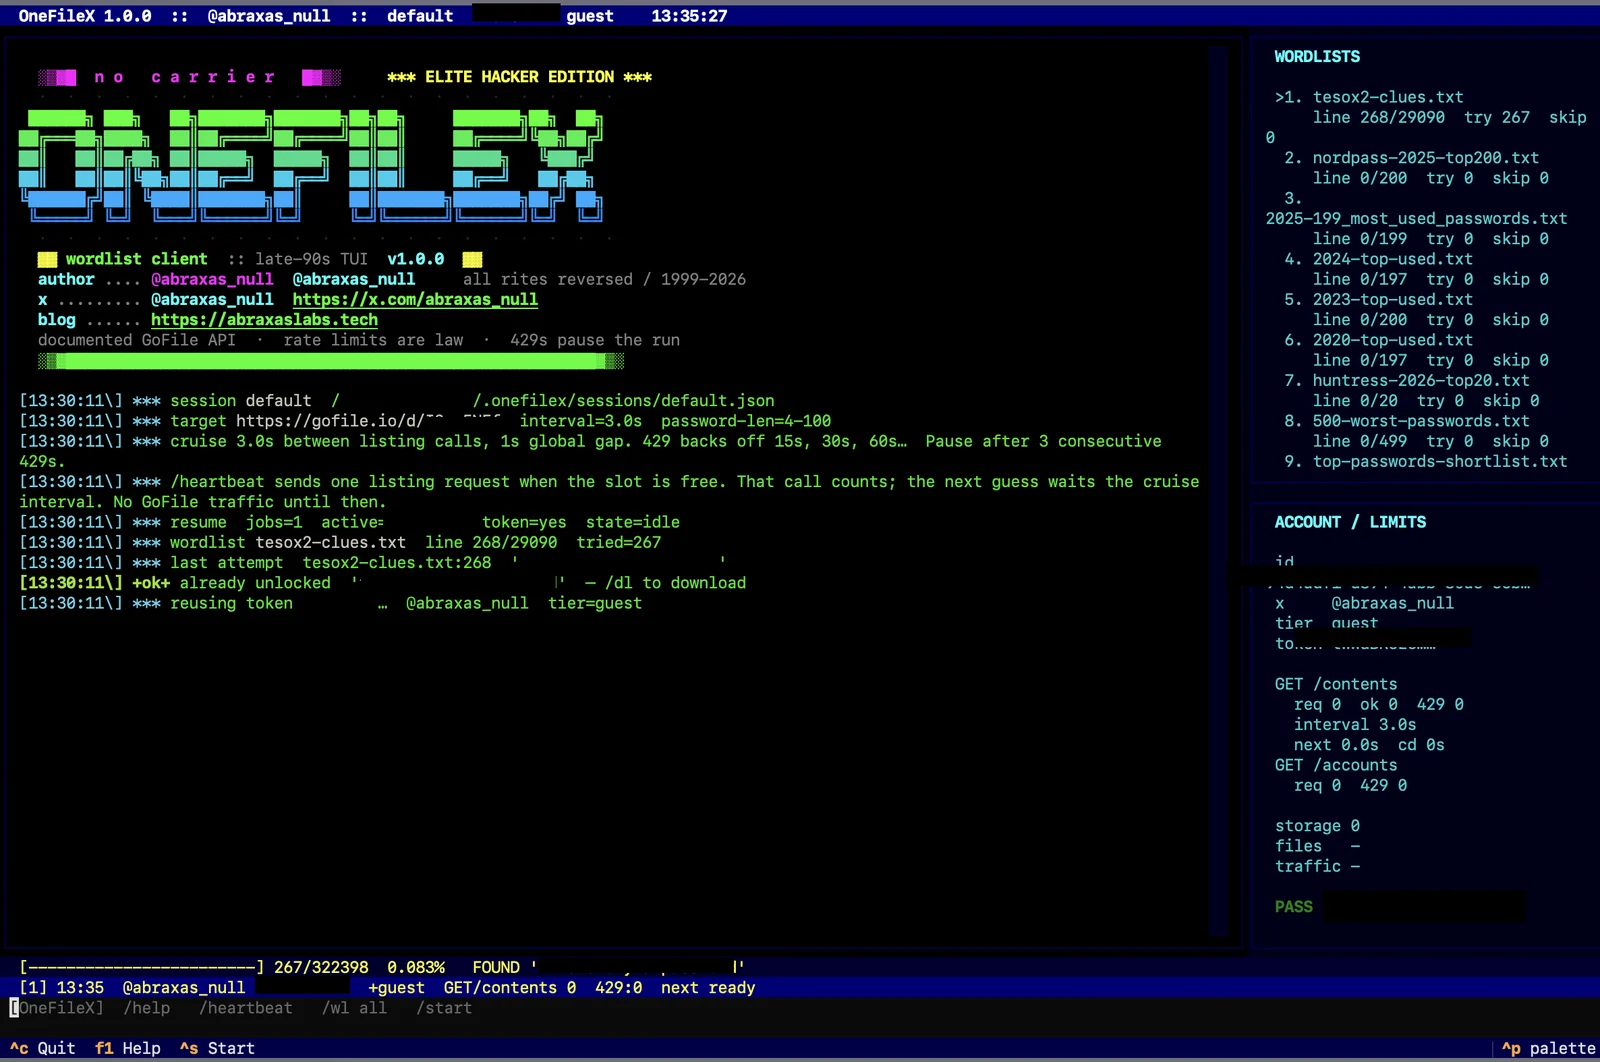 abraxas/gofilex
Wordlist-Bruteforcer für GoFile (gofile.io) Download-Passwörter
 lxdwnpiper/cve-2026-48611-phpbb
Python-Proof-of-Concept-Exploit, das die Authentifizierung in phpBB 3.3.16 und darunter umgeht, indem es Session-Cookies fälscht, um Admin-Zugriff zu…
 golem445/corporate_masks
8-14 Zeichen Hashcat-Masken basierend auf der Analyse von 3,2 Millionen geknackten NTLM-Hashes während Pentests
 nxploited/cve-2026-96451
WordPress Ultimate Member Plugin <= 2.13.1 - Privilegieneskalation-Schwachstelle
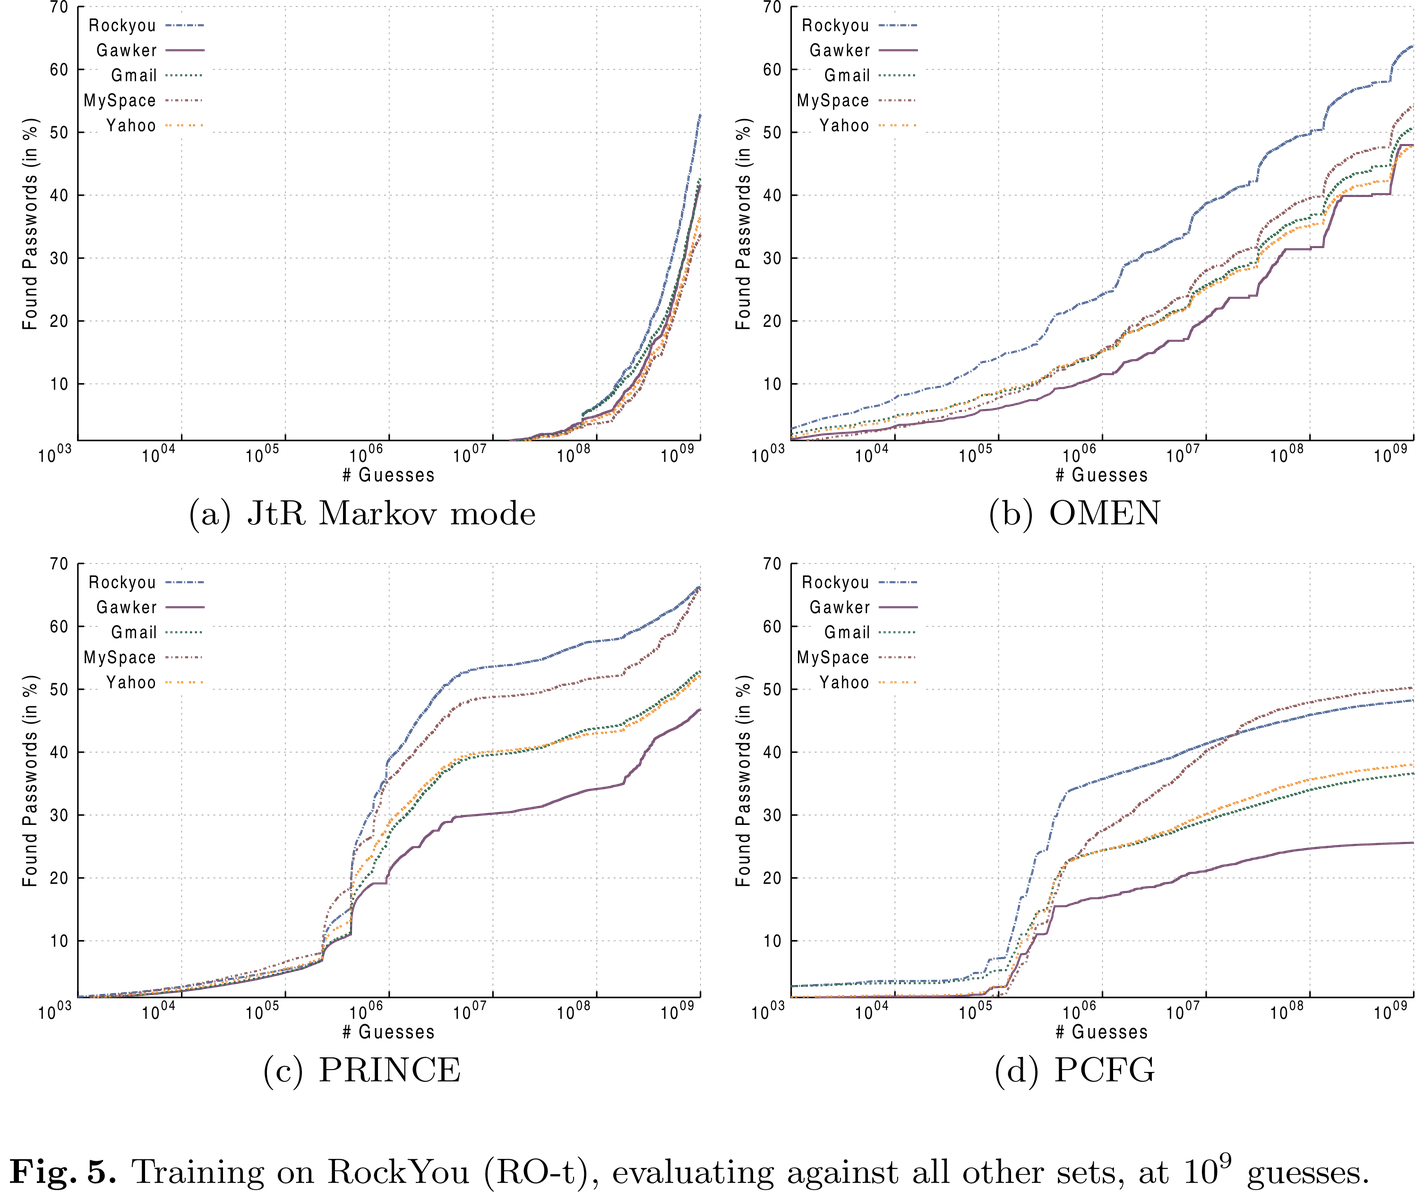 rub-syssec/omen
Markov-Modell-basierter Passwort-Rater in C, der Kandidaten nach Wahrscheinlichkeit aufzählt und die wahrscheinlichsten Passwörter zuerst generiert,…
 adityatelange/evil-winrm-py
Führen Sie Befehle interaktiv auf entfernten Windows-Rechnern über das WinRM-Protokoll aus (einfach schneller)
 langz337/cve-2026-14281
Massenscanner und Single-Target-Exploit für CVE-2026-14281, eine unauthentifizierte Rechteausweitung im WordPress Automation Web Platform Plugin über…








