
 #1
Security-Papers, Forschungsprojekte, technische Referenzen und reproduzierbare Materialien für defensive oder autorisierte Analyse.
Kitploit empfohlen
 nu11secur1ty/rtfm
Umfassendes Buch über Penetrationstests und Red-Teaming-Operationen, das Techniken zur Ausnutzung, Post-Exploitation und Angreifersimulation für…
 nanopathi/linux-4.19.72_cve-2021-3347
Linux-Kernel 4.19.72 mit CVE-2021-3347 Exploit-Demonstration für pädagogische Kernel-Schwachstellenanalyse und binäre Exploit-Forschung.
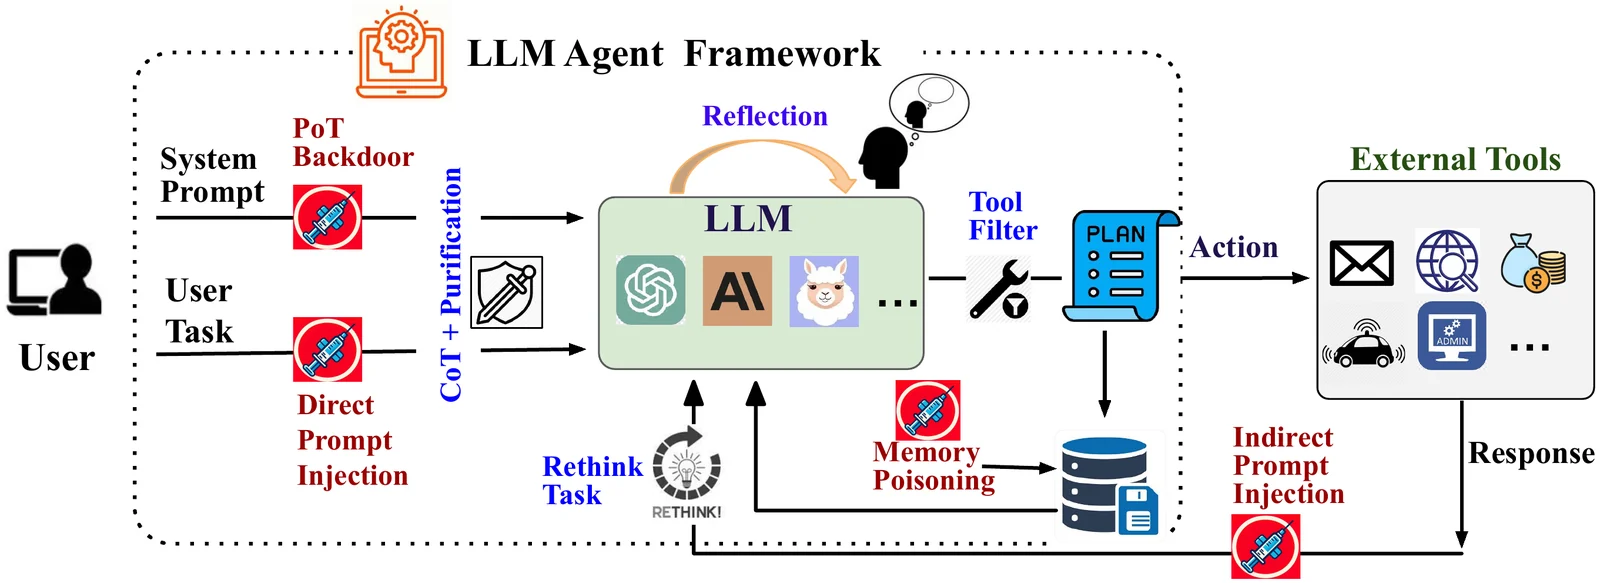 xiaoyan-lisa/defenses-for-tool-integrated-llm
Forschungscode und Experimente zur Verteidigung von tool-integrierten LLM-Agenten gegen adversariale Angriffe, die das Agent Security Bench um neue…
 trinadh465/linux-4.1.15_cve-2023-4128
Linux-Kernel 4.1.15-Quellcode mit Schwerpunkt auf CVE-2023-4128, für Schwachstellenanalyse und pädagogisches Studium der Kernel-Sicherheit.
 esistferry/cve-2022-24992
Proof-of-Concept für CVE-2022-24992, eine Path-Traversal-Schwachstelle im QR-Code-Generator-Skript von QRCDR, mit technischer Dokumentation und…
 trinadh465/linux-4.1.15_cve-2022-3564
Linux-Kernel-4.1.15-Quellcode-Schnappschuss zur Analyse und Untersuchung von CVE-2022-3564, einer Schwachstelle im Netzwerk-Subsystem des Kernels.
 mauricioportela/cve-2026-31431-analysis
Technischer Analysebericht: Ausnutzung einer Isolierungsschwachstelle im Linux-Kernel (CVE-2026-31431)
 jodonnel/copyfail-briefing
CVE-2026-31431 (Copy Fail) — Sicherheitsbriefings und Vergleich von Abhilfemaßnahmen
 ohexa/py_trustwallet_wasm
(CVE-2023-31290) Trust Wallet Core vor 3.1.1, wie es in der Trust Wallet Browser-Erweiterung vor 0.0.183 verwendet wird, ermöglicht den Diebstahl von…
 zpxlz/cve-2024-3094
Obsidian-Notizen zu CVE-2024-3094
 bunbuncodes/cpsc253_cybersecurityfinalprojectreports
Bericht über CVE-2024-38112
 get-xor/coreweave-demo-2026-05
Verifizierte Schwachstellenreise für CVE-2025-8110 (Gogs) und CVE-2025-3248 (Langflow) — Risikobewertung, Ausnutzbarkeitsverifizierung, verifizierte…
 walidriouah/cve-2026-30691
CVE-2026-30691: Gespeichertes Cross-Site-Scripting (XSS) in @cyntler/react-doc-viewer
 henryvhuang/cve-2015-3864
Nur ein paar Forschungsnotizen.
 yafiah-darwesh/cs50-cyber-paloalto-oauth
CS50 Cybersicherheit Abschlussprojekt — Palo Alto OAuth-Token-Sicherheitsverletzung (CVE-2024-3400)
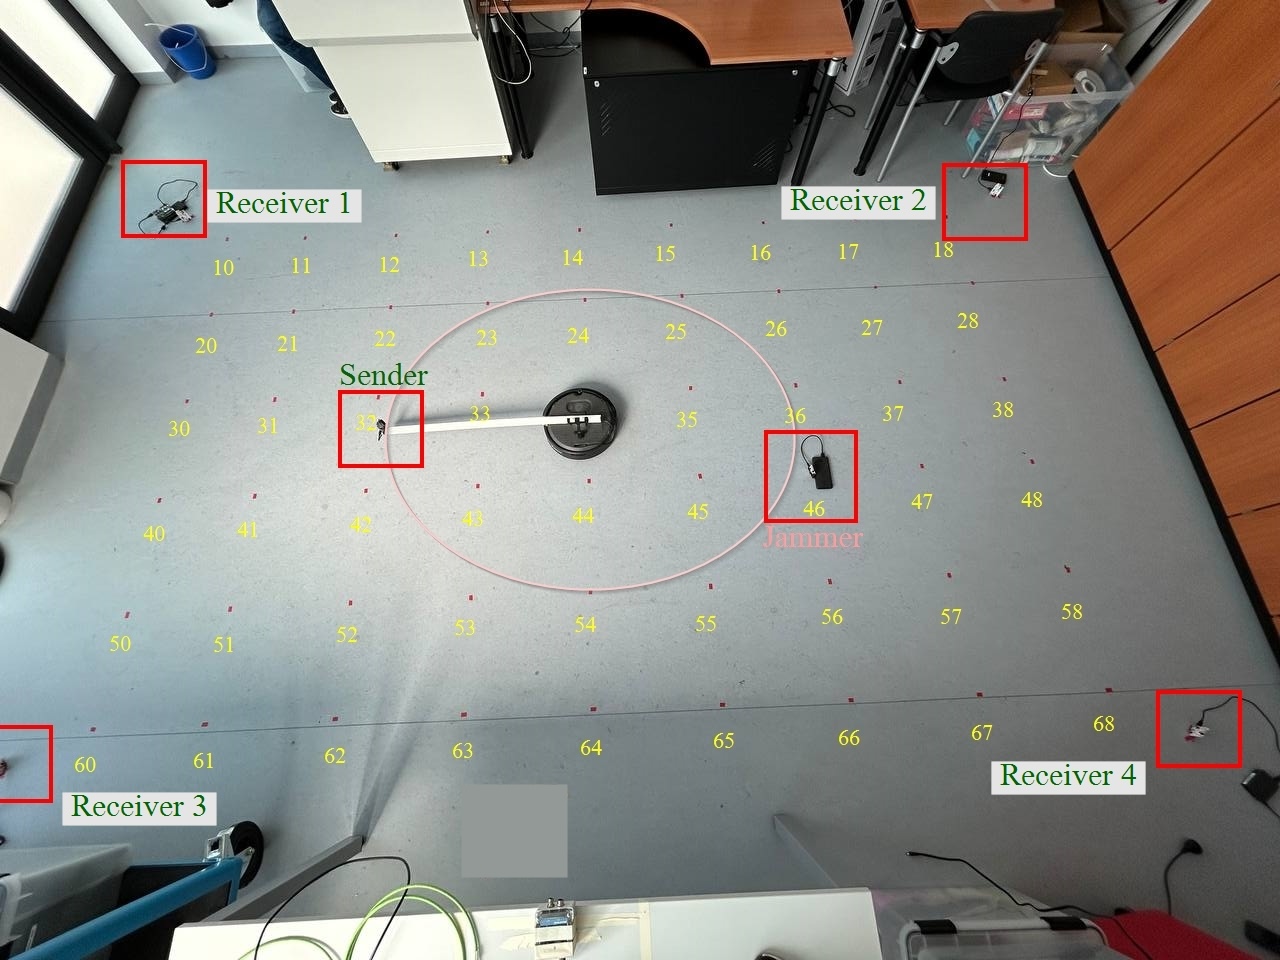 afbf4c8996f/jammer-loc
Implementiert Methoden des maschinellen Lernens und des Deep Learning zur Lokalisierung von UWB-Störsendern in Innenräumen, einschließlich…
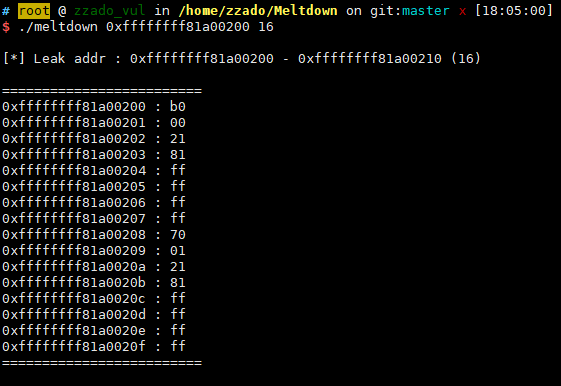 zzado/meltdown
PoC für Meltdown in linux (CVE-2017-5754)
 r3db34rdh4x/cve-2025-11391
WordPress PPOM für WooCommerce Plugin <= 33.0.15 ist anfällig für SQL-Injection








