
 #1
Security-Papers, Forschungsprojekte, technische Referenzen und reproduzierbare Materialien für defensive oder autorisierte Analyse.
Kitploit empfohlen
 pratikshad19/cve-2020-15053
Artica Proxy vor 4.30.000000 Community Edition ermöglicht reflektiertes Cross-Site-Scripting.
 ahegaopsyops/sslweakness
Beispielskript, das einen schwachen PRNG demonstriert, CVE-2008-0166
 a0zhar/bad_hoist-writeup
Ein Bericht über Sleirsgoevys Version der Exploit-Implementierung von CVE-2018-4386 von Fire30 namens Bad_Hoist
 babydessy/cve-2024-27564
Proof-of-Concept für CVE-2024-27564, eine nicht authentifizierte SSRF in pictureproxy.php über den url-Parameter, mit verwundbarem Code, curl-PoC und…
 trinadh465/linux-4.1.15_cve-2022-45934
Linux-Kernel 4.1.15-Quellbaum mit einem Patch für CVE-2022-45934, eine Use-after-Free-Schwachstelle im Netfilter-Subsystem, zur Analyse und zum…
 yallasec/cve-2025-45407
CVE-2025-45407: Mehrere XSS-Schwachstellen in DiscoveryNG v6.0.8 Hotfix 2 Entdeckt von: YallaSec Security Research Team CVE-ID: CVE-2025-45407…
 mkdemir/activemq-lockbit-analysis
End-to-End-Analyse des 419-stündigen Eindringungsfalls, der von der Apache ActiveMQ (CVE-2023-46604)-Sicherheitslücke bis zur LockBit…
 rwilsonecs/cve-2025-52097
Öffentliche Offenlegung von CVE-2025-52097
 uriyahav/tough-cookie-2.5.0-cve-2023-26136-fix
Sicherheitspatch für CVE-2023-26136 in tough-cookie 2.5.0 - Behebung einer Prototyp-Verschmutzungs-Sicherheitslücke mit Abwärtskompatibilität
 trinadh465/linux-4.1.15_cve-2018-5873
Linux-Kernel-4.1.15-Quellbaum mit Schwerpunkt auf CVE-2018-5873, der eine Referenz für Schwachstellenanalyse und Exploit-Forschung darstellt.
 born0monday/cve-2025-8067
Proof of Concept für CVE-2025-8067
 thompson005/cve-2023-22527
Umfassende Dokumentation und defensive Ressourcen für CVE-2023-22527, eine kritische SSTI-Schwachstelle zur Remote-Codeausführung in Atlassian…
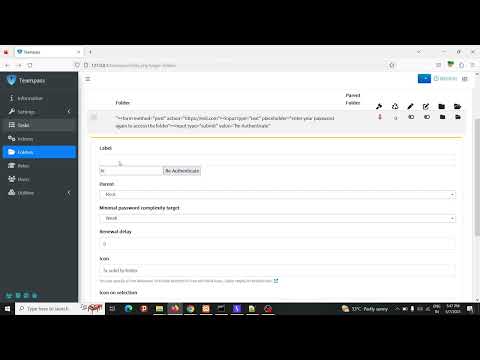 mnqazi/cve-2023-2859
CVE-2023-2859 Medium Blog
 vett3x/smb-linux-cve-2025-37899
Technische Analyse von CVE-2025-37899: eine Use-after-Free-Sicherheitslücke im ksmbd-SMB-Modul des Linux-Kernels, die Remote-Codeausführung…
 nanopathi/linux-4.19.72_cve-2021-32399
Linux-Kernel 4.19.72 mit einem Proof-of-Concept-Exploit für CVE-2021-32399, der eine Use-After-Free-Schwachstelle im Netfilter-Subsystem zu…
 lirantal/cve-2024-21532-poc-ggit
Proof-of-Concept-Exploit für CVE-2024-21532, eine Befehlsinjektions-Schwachstelle in der fetchTags API des ggit npm-Pakets, die unsichere…
 nanopathi/linux-4.19.72_cve-2020-25705
Linux-Kernel-Quellcode Version 4.19.72 mit Schwerpunkt auf CVE-2020-25705, vorgesehen für Schwachstellenanalyse, Exploit-Forschung und das…
 nanopathi/linux-4.19.72_cve-2020-29370
Linux kernel Version 4.19.72 mit einem spezifischen Patch für CVE-2020-29370, vorgesehen für Schwachstellenanalyse und Exploit-Forschung.








