
 #1
Security-Papers, Forschungsprojekte, technische Referenzen und reproduzierbare Materialien für defensive oder autorisierte Analyse.
Kitploit empfohlen
 gudyrmik/cve-2021-44142
Analyse und Proof-of-Concept für CVE-2021-44142, eine Schwachstelle im Linux-Kernel, mit technischen Details und Exploit-Forschung.
 demining/ramnesia-attack
Wissenschaftliche Untersuchung von Hardware-Sicherheitslücken (CVE-2025-6202, CVE-2023-39910), die eine ECDSA-Schlüsselwiederherstellung aus der…
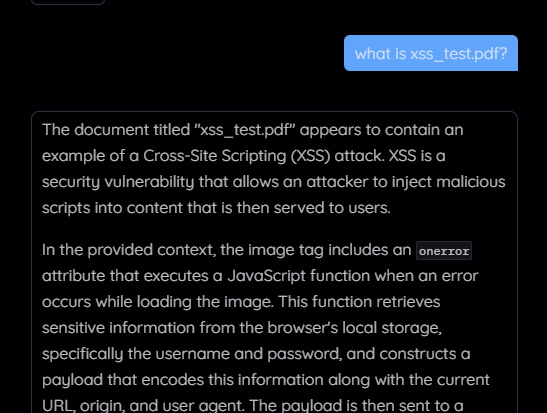 hantul/kotaemon-cve-2025-56526-56527-disclosure
Öffentliche Offenlegung für CVE-2025-56526 und CVE-2025-56527 — Stored XSS durch nicht bereinigtes Rendern von PDF-Inhalten und Offenlegung von…
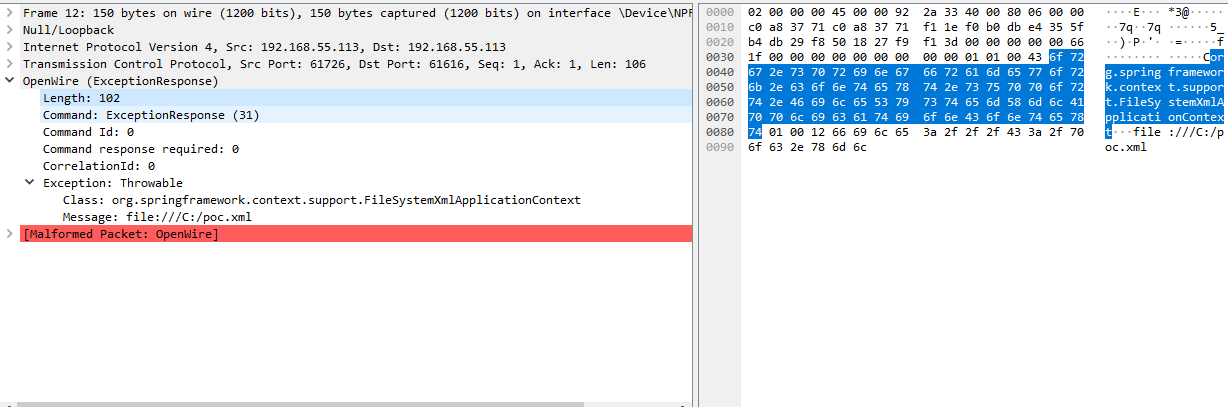 skrkcb2/cve-2023-46604
Tiefgehende technische Analyse von CVE-2023-46604, einer RCE-Schwachstelle im OpenWire-Protokoll von Apache ActiveMQ, einschließlich Aufschlüsselung…
 pa2sw0rd/exploit-cve-2025-55182-poc
Dieser POC demonstriert CVE-2025-55182 anhand des tatsächlich verwundbaren Codes von `[email protected]`.
 halcy0nic/cve-2022-36752
Proof of Concept für CVE-2022-36752
 at190510-cuong/cve-2025-65482-xxe-
CVE-2025-65482 (XXE)
 halcy0nic/cve-2022-34913
Proof of Concept für CVE-2022-34913
 keraattin/cve-2026-35031
Kritische Path-Traversal-zu-RCE-Sicherheitslücke in Jellyfin Media Server (CVSS 9.9). Enthält Proof-of-Concept-Exploit, technische Analyse und…
 ant1sec-ops/cve-2024-33453
Exposition sensibler Daten
 vulnmachines/apache-spark-cve-2022-33891
Apache Spark RCE - CVE-2022-33891
 d7ead/cve-2026-22722
Eine zustandsbasierte Logikschwachstelle im Kernel NUIF von VMWare Workstation Pro
 0xmrma/cve-2026-32722
Bloomberg Memrays Stored XSS über nicht maskierte Befehlszeilen-Metadaten
 sumitshah00/cve-2025-66628
Technische Analyse von CVE-2025-66628, einem Integer-Überlauf im TIM-Parser von ImageMagick, der zu Out-of-Bounds-Lesezugriffen führt, mit…
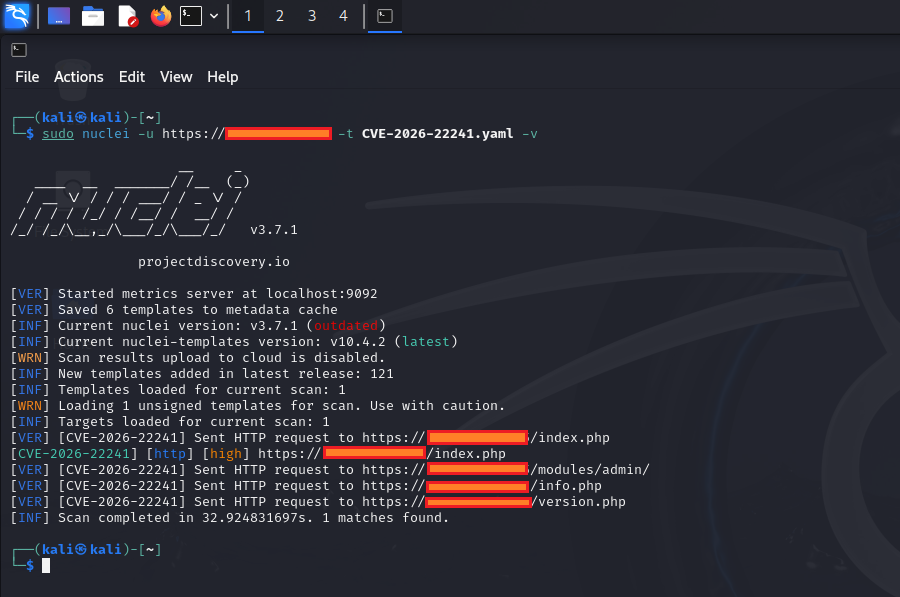 0xblackash/cve-2026-22241
CVE-2026-22241
 th4s1s/cve-2024-32002-poc
Proof-of-Concept für CVE-2024-32002
 mbanyamer/cve-2025-67644-langgraph-3.0.1-sqlite-checkpoint-sql-injection
Proof-of-concept-Exploit für CVE-2025-67644, eine SQL-Injection-Schwachstelle in LangGraph SQLite Checkpoint. Demonstriert beliebige SQL-Injection…
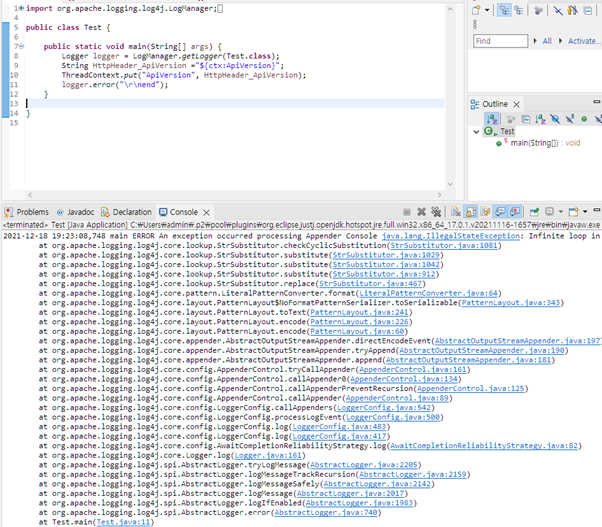 ludy-dev/cve-2021-45046
Proof-of-Concept, das CVE-2021-45046 (Log4j DoS) mit Testfällen für Endlosschleifen, illegale Argumentausnahmen und Systeminfo-Exposition über…








