
 #1
Security-Papers, Forschungsprojekte, technische Referenzen und reproduzierbare Materialien für defensive oder autorisierte Analyse.
Kitploit empfohlen
 louay-075/cve-2025-49223-billboardjs-poc
Proof-of-Concept für CVE-2025-49223, das Prototype Pollution in billboard.js über die generate-Funktion demonstriert und beliebige Codeausführung…
 clarasto/cve-2024-1086_ausarbeitung
Technische Analyse und Ausarbeitung zur Ausnutzung von CVE-2024-1086, mit detaillierter Beschreibung der Schwachstellenmechanismen und der…
 robblackcatchai/porfolio-baron-samedit
Dies ist eine Studie über CVE-2021-3156: Heap-Based Buffer Overflow in Sudo (Baron Samedit)
 24owais/threat-intel-cve-2024-3094
Threat Intelligence Bericht, der die xz-utils Backdoor-Sicherheitslücke (CVE-2024-3094) analysiert
 jihoonjang98/hqc-x86-simd
Optimierte HQC-Post-Quanten-KEM-Implementierungen für AVX2 und AVX-512 mit GFNI, plus eine einheitliche Benchmarking- und NIST-KAT-Suite für…
 josephfelix/cve-2026-42945-nginx-rift
Repository zur Untersuchung der CVE-2026-42945-Schwachstelle in nginx < 1.30
 nidhi77777/linux-4.19.72_cve-2022-29581
Linux-Kernel 4.19.72 mit einem Proof-of-Concept-Exploit für CVE-2022-29581, der eine lokale Privilegieneskalations-Schwachstelle für Bildungszwecke…
 timtimxs/cve-2026-39253-advisory
Öffentliche Sicherheitsmeldung für CVE-2026-39253, die eine unsichere Deserialisierung in Pivotal CRM 6.6.04.08 behandelt und Remote-Codeausführung…
 xyddnljydd/cve-2020-1066
Exploit-Code für CVE-2020-1066 mit begleitender Blog-Analyse, der eine spezifische Windows-Privilegienausweitungs-Schwachstelle demonstriert.
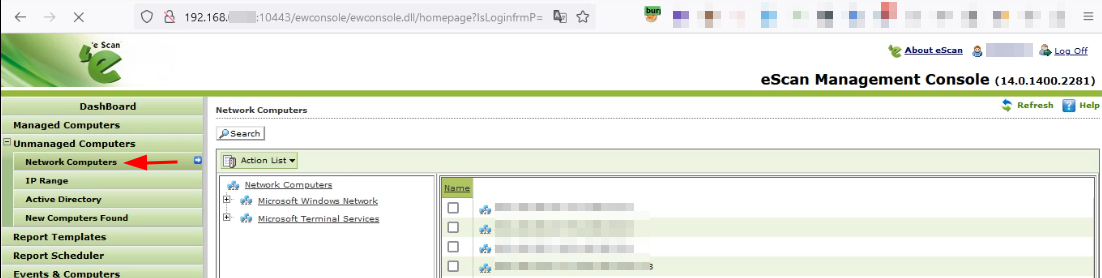 sahiloj/cve-2023-34837
CVE-2023-34837 ist eine Reflected-Cross-Site-Scripting-Schwachstelle (XSS), die in der Microworld Technologies eScan Management Console Version…
 abubakar-shahid/cve-2024-36886
Akademische Forschung zu N-Day-Schwachstellen im Linux-Kernel, Analyse von CVE-2024-36886 im TIPC-Netzwerk-Subsystem, Lebenszyklus, Auswirkungen und…
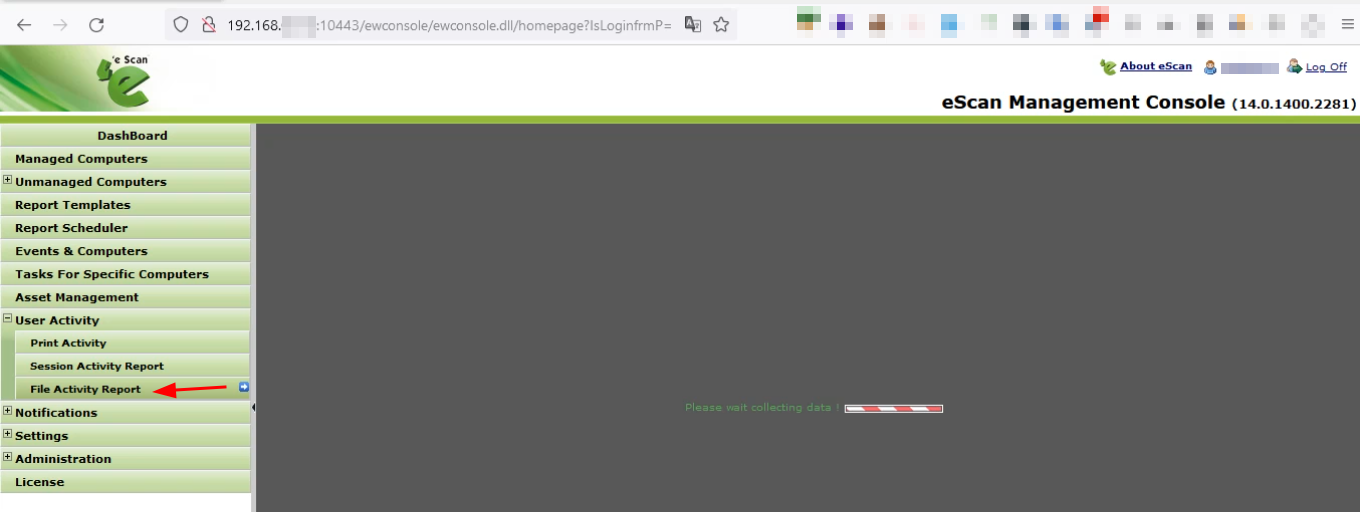 sahiloj/cve-2023-34836
Eine Reflected Cross-Site-Scripting-Schwachstelle (XSS) besteht in der Microworld Technologies eScan Management Console v14.0.1400.2281. Die…
 sahiloj/cve-2023-34838
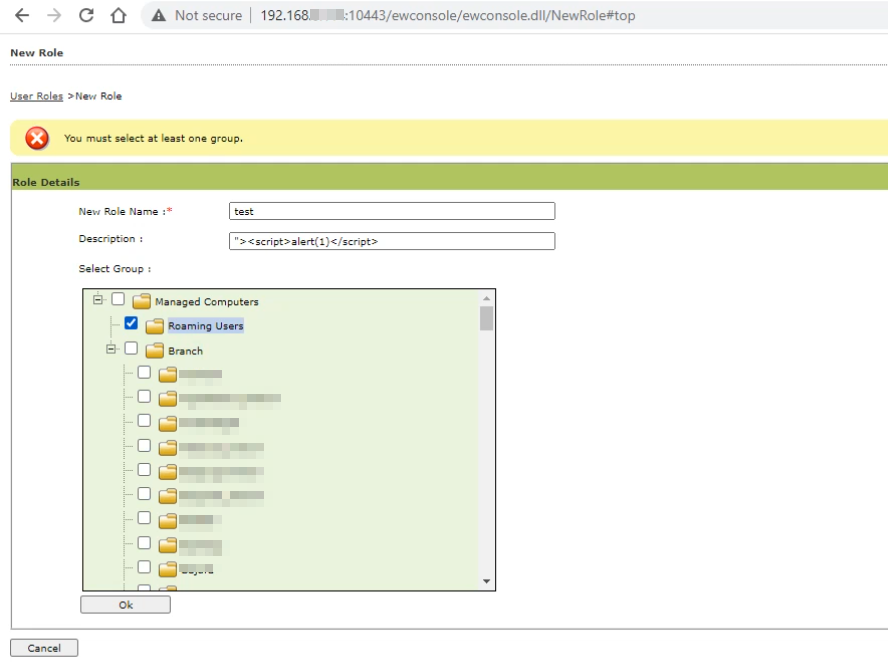
Microworld Technologies eScan Management Console Version 14.0.1400.2281 ist anfällig für einen Stored-Cross-Site-Scripting-Angriff (XSS).
 kpn-ciso/cve-2019-9745
Analyse der Schwachstelle CVE-2019-9745.
 junz-leo/cve
Öffentliche Schwachstellenberichte und CVE-Analysen von JunZ-Leo, die SQL-Injection-Schwachstellen in PHPGurukul COVID19 Testing Management System…
 faizan-khanx/cve-2024-38063
CVE-2024-38063 - Remote-Ausnutzung des Kernels über IPv6
 shijx1024/cve-2024-31666
Dokumentiert CVE-2024-31666, eine Remote-Code-Execution-Schwachstelle in Flusity-CMS v2.33 über die Komponente edit_addon_post.php, einschließlich…
 rianjuniorsf/analysis-and-poc-n8n-cve-2025-68613
Technische Studie der CVE-2025-68613-Schwachstelle in n8n, einschließlich betroffener Versionen, Laborexplorationsszenario, offensiver und defensiver…








