
 #1
Security-Papers, Forschungsprojekte, technische Referenzen und reproduzierbare Materialien für defensive oder autorisierte Analyse.
Kitploit empfohlen

 rndhouse/vcamper
PoC: Identifikation stiller Sicherheitspatches vor CVE
 sangsheng2026/honor-90gt-mag-an00-root-research
Android-Kernel-Root-Research-Toolkit für Honor 90 GT: SELinux-Geräteprüfung, Validierung von Slab-Spray-Primitiven und…
 sanjith1236/cve-2026-8206-kirki-exploit-analysis
Technische Rekonstruktion und Proof-of-Concept für CVE-2026-8206, eine unauthentifizierte Account-Übernahme im WordPress-Plugin Kirki, mit Hinweisen…
 0xblackash/cve-2026-98432
Technische Analyse und Verteidigungsanalyse zu CVE-2026-98432, einer Use-after-free-Schwachstelle im IPv4-TCP-Stack des Linux-Kernels, mit…
 ryh1218/occ
Prohibited Items Segmentation via Occlusion-aware Bilayer Modeling (ICME 2025)
 dmitry-matvienko/malware-analysis-fake-hwmonitor
Technische Analyse, Writeup und YARA-Regeln für eine als HWMonitor getarnte DLL-Sideloading-Kampagne
 686f6c61/poc-wp-core-cve-2026-93485
Pädagogisches Labor zu CVE-2026-93485 (Comment2Shell): nicht authentifizierte gespeicherte XSS im WordPress-Core über wpautop -> RCE, mit…
 uiuc-kang-lab/persistbd
Forschungscode zum Trainieren von Adaptern, die LLM-Agent-Backdoors benignes Fine-Tuning überleben lassen, mit Trigger-Rate-Bewertung,…
 0xblackash/cve-2026-76461
Forschungs-Repository für CVE-2026-76461, eine kritische SQL-Injection im Cisco Secure Email Gateway, die zu Root-RCE führt, mit Erkennungsregeln,…
 sbamit/exponentiated-gradient-descent-llm-attack
Ein neuartiger adversarischer Angriff auf LLM, basierend auf der Exponentiated Gradient Descent Technik.
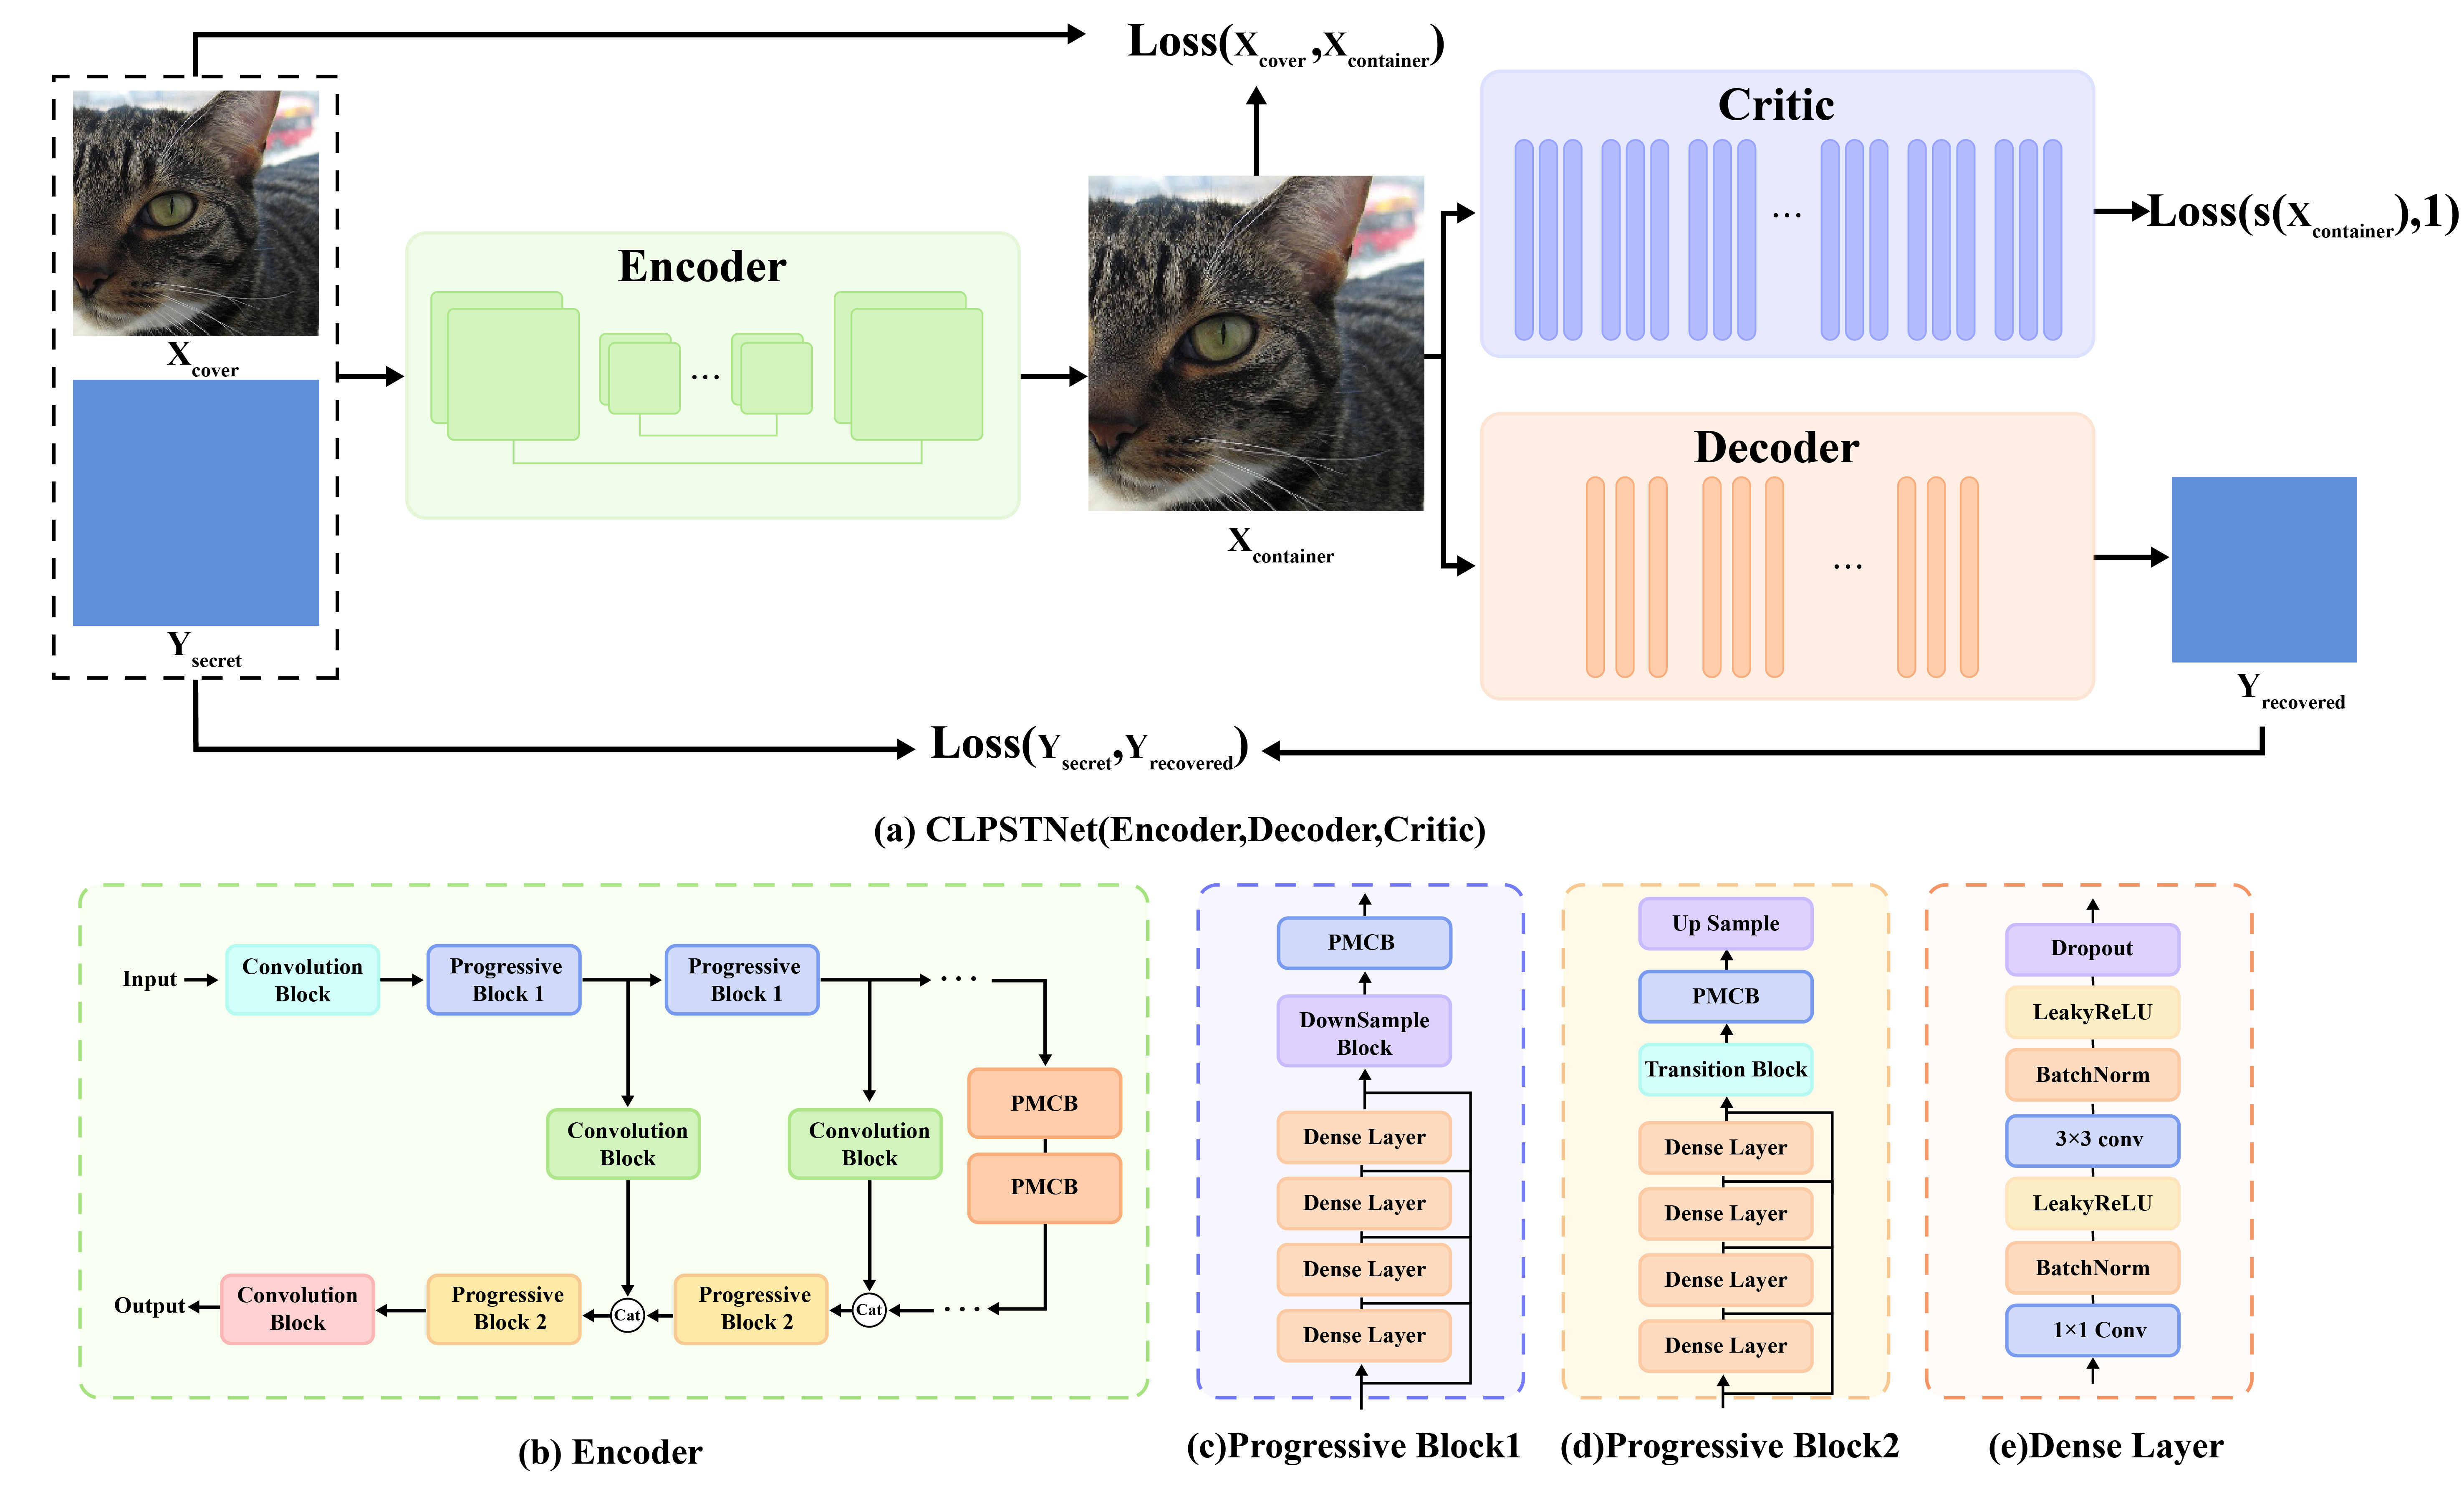 chaos-boops/clpstnet
CLPSTNet: Ein progressives Multi-Skalen-Convolutional-Steganographie-Modell mit Curriculum Learning
 jawh3/striatum-ctf
Forschungsartefakte für einen MCP-basierten LLM-Agenten, der CTF-Herausforderungen autonom löst, einschließlich Ablationsdaten, Analyseskripten und…
 j-dahl7/mcp-attack-detection-sentinel
Sentinel-Detection-Lab für MCP-Angriffsketten: CVE-2026-26118 SSRF-Token-Diebstahl, Tool-Poisoning, Cross-Server-Exfiltration, Post-Exploitation von…
 xh4h/cve-2023-34840
XSS in angular-ui-notification
 ife-ella/cve-vulnerability
Repository, das auf CVE-2026-0322 verweist; es sind keine README, Dokumentation oder Code-Details verfügbar, um dessen Inhalt oder Zweck zu…
 vettrivel007/cve-disclosures
Ein Repository, das Sicherheitslücken dokumentiert, die von VETTRIVEL U in Freier und Open-Source-Software (FOSS) entdeckt wurden.
 dinosn/proftpd-cve-2026-42167-analysis
Unabhängige Reproduktion, Root-Cause-Analyse auf Code-Ebene und realistische Exposure-Dokumentation für CVE-2026-42167 (ProFTPD mod_sql…
 snailsploit/cve-2026-3288
Walkthrough: ingress-nginx Konfigurations-Injection über rewrite-target Annotation








