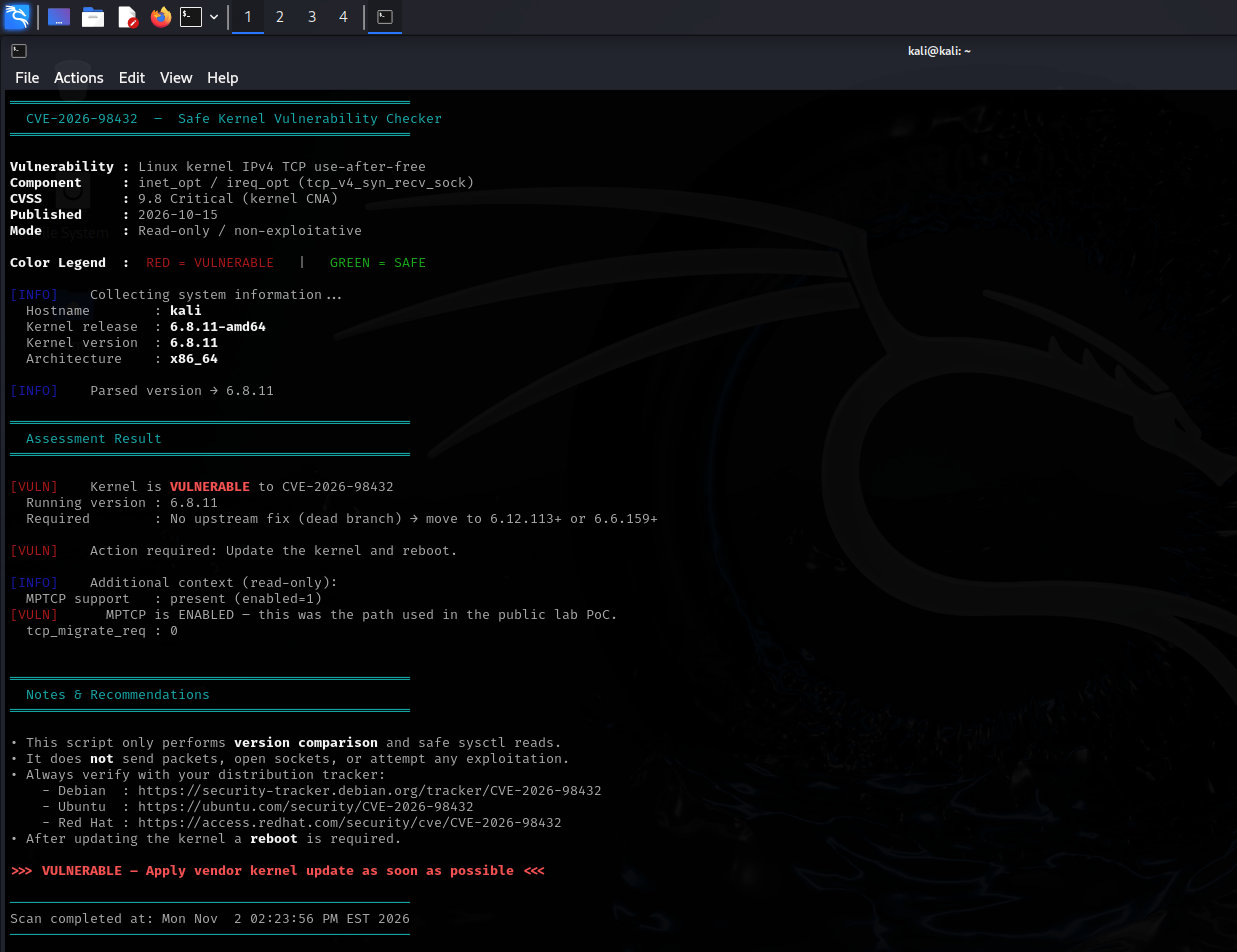
 0xblackash/cve-2026-98432
Technische Analyse und Verteidigungsanalyse zu CVE-2026-98432, einer Use-after-free-Schwachstelle im IPv4-TCP-Stack des Linux-Kernels, mit betroffenen Versionen, Erkennungsbefehlen und Hinweisen zum Patchen.

Speicherkorruptions-Schwachstelle im IPv4-TCP des Linux-Kernels
Technische Analyse • Schwachstellenforschung • Defensive Sicherheit
Übersicht • Analyse • Betroffene Versionen • Erkennung • Gegenmaßnahmen
CVE-2026-98432 ist eine kritische Use-After-Free-(UAF-)Schwachstelle, die das IPv4-Netzwerksubsystem des Linux-Kernels betrifft.
Die Schwachstelle resultiert aus einer unsachgemäßen Verwaltung der Speicherlebensdauer während der gleichzeitigen Verarbeitung von TCP-Verbindungsanfragen.
Unter bestimmten Bedingungen kann Kernelspeicher, der IPv4-Socket-Optionen enthält, freigegeben werden, während ein anderer Ausführungspfad noch darauf zugreift.
Dadurch entsteht eine potenzielle Speicherkorruptionsbedingung, die zu Folgendem führen kann:
| Eigenschaft | Details |
|---|---|
| CVE-ID | CVE-2026-98432 |
| Produkt | Linux-Kernel |
| Komponente | IPv4-Netzwerk |
| Schwachstelle | Use-After-Free |
| CWE | CWE-825 |
| CVSS v3.1 | 9.8 Kritisch |
| Angriffsvektor | Netzwerk |
| Angriffskomplexität | Niedrig |
| Erforderliche Privilegien | Keine |
| Benutzerinteraktion | Keine |
| Protokoll | IPv4 / TCP |
| Eingeführt | Linux-Kernel 4.4 |
| Veröffentlicht | 15. Oktober 2026 |
| Betroffene Dateien | net/ipv4/af_inet.c, net/ipv4/tcp_ipv4.c |
Die Schwachstelle betrifft die Eigentümerschaft und Freigabe von IPv4-Socket-Optionsstrukturen.
Während des Aufbaus einer TCP-Verbindung führt die Funktion:
tcp_v4_syn_recv_sock()
überträgt das Eigentum an:
ireq->ireq_opt
an den untergeordneten Socket:
newinet->inet_opt
Die Übertragung erfolgt ohne Kopieren der zugrunde liegenden Struktur.
Eine andere CPU kann gleichzeitig eine erneut übertragene SYN-Anfrage verarbeiten und über RCU-geschützte Lesepfade auf dieselben Optionen zugreifen.
Wenn der zugehörige Speicher mit gewöhnlichem kfree() freigegeben wird, während Leser noch darauf zugreifen, kann eine Use-After-Free-Bedingung auftreten.
| Funktion | Zweck |
|---|---|
tcp_v4_syn_recv_sock() | Erstellt untergeordnete TCP-Sockets |
tcp_v4_send_synack() | Sendet TCP-SYN-ACK-Antworten |
inet_csk_route_req() | Verarbeitet das Routing von Request-Sockets |
ip_options_build() | Erstellt IPv4-Optionen |
inet_sock_destruct() | Zerstört Internet-Sockets |
tcp_v4_reqsk_destructor() | Zerstört TCP-Request-Sockets |
Das problematische Freigabeverhalten:
kfree(opt);
Die Upstream-Korrektur verwendet RCU-bewusste Freigabe:
kfree_rcu(opt, rcu);
Dies verzögert die Speicherrückgewinnung, bis die relevante RCU-Grace-Period abgelaufen ist, sodass bestehende Leser sicher beendet werden können.
Das primäre Sicherheitsproblem ist ein unsachgemäßer Speicherzugriff innerhalb des Kernels.
Mögliche Folgen sind Systeminstabilität, Speicherbeschädigung und, abhängig von der Ausführungsumgebung, schwerwiegendere Ausnutzung.
Die Schwachstelle wurde in Linux-Kernel 4.4 eingeführt.
Die folgenden Upstream-Releases enthalten die entsprechenden Korrekturen:
| Kernel-Zweig | Korrigierte Version |
|---|---|
| 5.10 | 5.10.272 |
| 5.15 | 5.15.223 |
| 6.1 | 6.1.190 |
| 6.6 | 6.6.159 |
| 6.12 | 6.12.113 |
| 6.18 | 6.18.56 |
| 7.2 | 7.2.10 |
| 7.3 | 7.3 |
Wichtig: Distributionsanbieter können Sicherheitskorrekturen per Backport einspielen. Eine älter aussehende Kernel-Version bedeutet nicht automatisch, dass das installierte Paket anfällig ist.
Die folgenden Befehle sind für die defensive Überprüfung gedacht und nutzen die Schwachstelle nicht aus.
uname -r
cat /etc/os-release
uname -a
Debian / Ubuntu / Kali:
dpkg -l | grep linux-image
RHEL / Fedora:
rpm -qa | grep '^kernel'
sysctl net.ipv4.tcp_migrate_req
Diese Prüfungen liefern Systeminformationen, bestätigen jedoch nicht unabhängig den Verwundbarkeitsstatus. Überprüfen Sie das installierte Paket anhand der Sicherheitshinweise Ihrer Distribution.
Debian / Ubuntu / Kali Linux:
sudo apt update
sudo apt full-upgrade
RHEL / Fedora:
sudo dnf update kernel
Nach der Installation des aktualisierten Kernels neu starten:
sudo reboot
Überprüfen Sie die laufende Version:
uname -r
Hinweis: Netzwerkbeschränkungen sind Defense-in-Depth-Maßnahmen und kein Ersatz für das Anwenden des Kernel-Patches.
Der Linux-Kernel behebt dieses Problem durch die Verwendung RCU-bewusster Speicherfreigabe in den betroffenen Destruktoren.
| Kernel-Zweig | Fix-Commit |
|---|---|
| 5.10 | b3b027ef0cd322bfa839b9aaf5b27551eea54cf6 |
| 5.15 | 95a8c8fa9f27dce64c40c41c062de7728bf34ab5 |
| 6.1 | 89b5b1eb7d633c33832b7ff2c02e19a144705036 |
| 6.6 | 742f73df544e03744f2981c467d6542fe8172a2a |
| 6.12 | 11a03ce3c4a62d84c10ccdfe47f8075006498568 |
| 6.18 | a47406c769f72c070386985488f1c4d057df86b2 |
| 7.2 | 26d4c36d318cffbbd160884a0e4cec0da4da4936 |
| 7.3 | e3f33b0a1d89d738e2b913dab519226eaf76e15b |
Für Produktionssysteme sollten vollständige, vom Hersteller unterstützte Kernel-Updates bevorzugt werden, anstatt einzelne Commits manuell herauszupicken.
Offizielle Sicherheitsreferenzen:
