
 #1
Security-Papers, Forschungsprojekte, technische Referenzen und reproduzierbare Materialien für defensive oder autorisierte Analyse.
Kitploit empfohlen
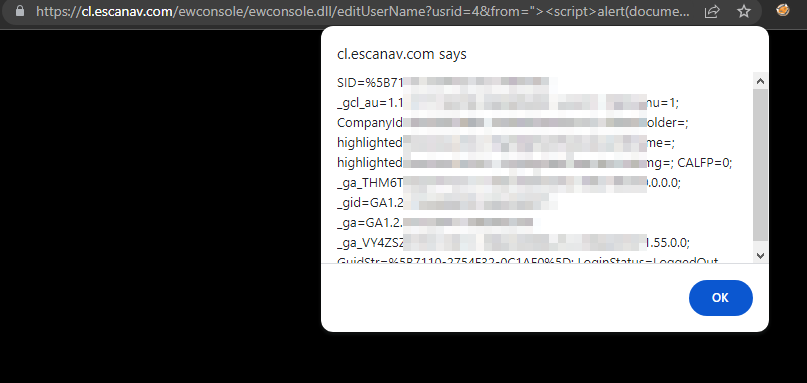
 sahiloj/cve-2023-31703
Eine reflektierte Cross-Site-Scripting-Sicherheitslücke (XSS) existiert in der Edit-User-Funktionalität der Microworld Technologies eScan Management…
 misterdengi/cve-2026-1801c
Statische Reverse-Engineering-Analyse der Bewegungseingabe-Heuristiken in der Source-2-Engine, die strukturelle Randfälle in der…
 hahaleyile/my-cve-2021-1675
Detaillierte Analyse und Exploit-Implementierung für Windows PrintNightmare (CVE-2021-1675/34527) mit RPC-basierter Privilegieneskalation und…
 benschlueter/cve-2021-29155
Proof of Concept CVE-2021-29155
 seeyn/anti-tamper-perturbation
[ICCV 2025] Manipulationsschutz für unbefugte individuelle Bildgenerierung
 j4ck3lsyn-gen2/reports
Kuratierte Sammlung von Cybersecurity-Forschungsberichten, die CVE-Analyse, Exploit-Forschung, Threat Intelligence und offensive Sicherheit von 2023…
 woshigenm/cve-2026-89633
PoC und Exploit-Kette für CVE-2026-89633, einen Heap-Out-of-Bounds-Write im SMB1-TRANS2-Coalescing-Pfad von Linux cifs.ko, der durch…
 kiwids0220/cve-2024-26230
C-basierter Proof-of-Concept-Exploit für CVE-2024-26230, der eine Kernel-Privilege-Escalation-Technik demonstriert. Vorgesehen für die Ausbildung in…
 accessmodifier364/cve-2026-43499-firetv-sheldonp-writeup
Sicherheitsforschungsbericht zur Ausnutzung von CVE-2026-43499 auf dem Amazon Fire TV Stick 3rd Gen (sheldonp), vom temporären Root bis zum…
 lukr54/edk2-security
EDK2 BrotliCustomDecompressLib Sicherheitsbefunde — koordinierte Offenlegung
 5ky9uy/glass-cage-i18-2025-24085-and-cve-2025-24201
Glass Cage ist eine Zero-Click-PNG-basierte RCE-Kette in iOS 18.2.1, die WebKit (CVE-2025-24201) und Core Media (CVE-2025-24085) ausnutzt, um einen…
 noambouillet/cve-2026-3888
Linux-LPE über snap-confine + systemd-tmpfiles, ausführlich erklärt
 desertdemons/cve-2025-6018-6019
CVE-2025-6018 CVE-2025-6019 PoC Exploit - Lokale Privilegienausweitung in openSUSE/SUSE Linux Enterprise 15 - PAM-Bypass + udisks2 XFS-Race-Condition…
 ahiamaduuche-sys/cve-2026-97859-cyb-analysis
Cybersecurity-Aufgabe zu CVE-2026-97859, Schweregradanalyse, Patchen und der Cyber Kill Chain.
 lytnc/cve-2025-59284-poc
Proof of Concept für den CVE-2025-59284 libarchive-Exploit
 capivara-research/cve-2026-90932
Zweisprachige Analyse und sicherer Lab-PoC für CVE-2026-90932, einen Path Traversal in der Backup-Verarbeitung von LaraDashboard, der beliebiges…
 spiralbl0ck/poc-for-cve-2020-13519-still-under-construction-
PoC für CVE-2020-13519 (noch im Aufbau). Muss verfeinert, getestet und angepasst werden...
 apiratchai/cve-2026-84411-reproduction
CVE-2026-84411 Ursachenanalyse-Notizen und eine nicht-destruktive Sonde (RouterOS vor 7.24)








