
 #1
Security-Papers, Forschungsprojekte, technische Referenzen und reproduzierbare Materialien für defensive oder autorisierte Analyse.
Kitploit empfohlen

 demining/bluetooth-attacks-cve-2025-27840
Bitcoin-Kryptanalyse: CVE-2025-27840 Sicherheitslücke in ESP32-Mikrocontrollern setzt Milliarden von IoT-Geräten über Wi-Fi & Bluetooth einem Risiko…
 safety-research/red-teaming-auto-mode
Forschungscode für Red-Teaming von KI-Auto-Modus-Monitoren, einschließlich Simulationsevaluierungen, Fuzzing und Monitor-Implementierungen für Claude…
 xingchenrs/cybermeowfians
Die nächste Stufe von CyberMeowfil (CVE-2026-43499 und 43074), möglicherweise auf vivo-Geräte ausgerichtet?
 treeai-lab/awesome-rag-security
Kuratierte Sammlung von Forschungsarbeiten zur Sicherheit von retrieval-augmentierter Generierung, organisiert nach der SLOT-Taxonomie, die…
 00052/spectre-attack-example
2. Januar 2018 (CVE-2017-5753 und CVE-2017-5715) "Gespenst" Spectre Exploit
 nullze/cve-2020-10558
Tesla-Hack: DoS-Infotainment-Touchscreen-Schnittstelle für alle Fahrzeuge CVE-2020-10558
 zhubaohe123/ghostlock-kit
Ein-Klick-Root-Kit für vivo iQOO Neo9S Pro (MT6989), das CVE-2026-43499 Futex-PI-UAF über den MCAST-Transport ausnutzt, mit Skripten und…
 vincentbernat/cve-2015-3456
Experimente im Zusammenhang mit CVE-2015-3456
 ashrafzaryouh/cve-2026-33825
Dokumentation und Forschung zu CVE-2026-33825 (BlueHammer), einer TOCTOU-Local-Privilege-Escalation in Microsoft Defender unter Windows,…
 manizada/pppoeject
Linux-Kernel-PoC zur lokalen Rechteausweitung für CVE-2026-68121, das PPPoE, FUSE und IP6GRE verkettet, um Kernel-Speicher zu korrumpieren und…
 manizada/diagspill
Lokaler Privilegieneskalations-PoC für CVE-2026-74469, der eine SCTP-Diagnose-Antwort-Kernel-Speicherkorruption ausnutzt, um Root auf…
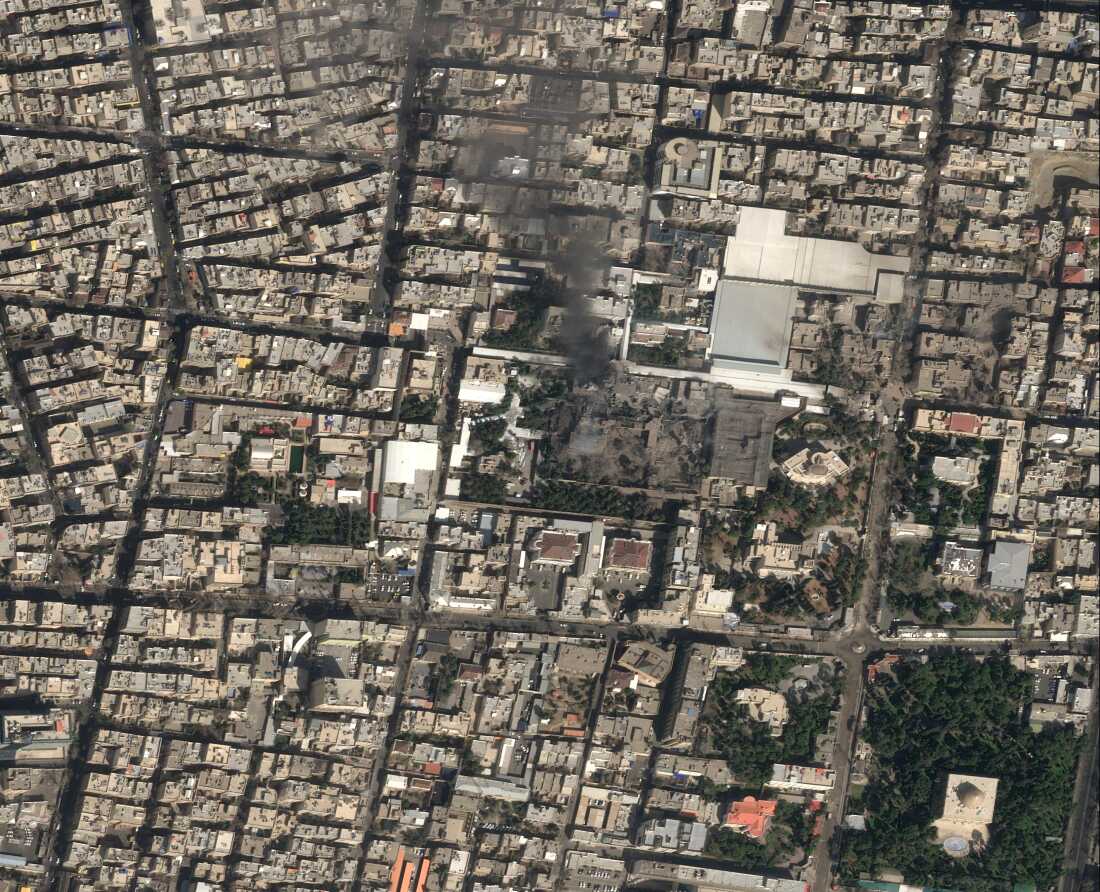 albintouma/iran-war-media
Iran War Media Monitor sammelt Nachrichtenartikel über den US-Israelischen Krieg gegen den Iran und wendet Stimmungsanalyse an, um aufzudecken, wer…
 muhammad-usama-sardar/intra-handshake-fail
IETF-Internet-Draft, der frühe Attestierungsrisiken in attestierten TLS-Handshakes analysiert, CVE-2026-33697 dokumentiert und Protokollmaßnahmen für…
 0xblackash/cve-2026-33825
CVE-2026-33825
 hunters-sec/cve-2025-31200
IOS-Audio-Pufferüberlauf CVE-2025-31200 POC
 cplusplus17/deco-filepush-disclosure
Offenlegung und PoC für eine Root-Datei-Lese-/Schreibschwachstelle im Debug-Kanal des TP-Link Deco XE75 Pro V3 (tmpsvr-Opcodes 0xC456/0xF0), mit…
 ztcoalson/if-guide
[NeurIPS '25] Code für das Paper "IF-Guide: Influence Function-Guided Suppression of Harmful Training Data for Reducing LLM Toxicity"
 erupmi/cve-2018-4416-exploit
Lehrreicher Walkthrough von CVE-2018-4416, einer Type-Confusion-Schwachstelle in WebKit JavaScriptCore, mit PoC, Debugging-Setup und Analyse gängiger…








