#1
Security-Papers, Forschungsprojekte, technische Referenzen und reproduzierbare Materialien für defensive oder autorisierte Analyse.
Kitploit empfohlen

 egorrsp/cve-2020-15368-asrdrv103-research
Reverse-Engineering-Forschung zu ASRock AsrDrv103.sys (CVE-2020-15368), die die Treiberschnittstelle, das verschlüsselte Anforderungsprotokoll und…
 secprbench/secprbench
Benchmark aus 265 realen Code-Änderungen, die Schwachstellen einführen, über neun C-, C++- und Rust-Projekte hinweg, mit gepaarten Review-Aufgaben,…
 4rdr/proofs
Sammlung von CVE-Funden, Proof-of-Concept-Referenzen und Notizen zur Schwachstellenforschung, einschließlich ExploitDB-Einträgen und zugeordneten…
 n0n4m3x41/cve-2026-22738-poc
Proof-of-Concept-Exploit für CVE-2026-22738, eine kritische SpEL-Injection-RCE in Spring AI SimpleVectorStore, die die Ausführung von OS-Befehlen…
 patois/winmagic_sd
Technischer Bericht über und PoC-Exploit für CVE-2020-11519 und CVE-2020-11520
 neurosaki987/qvm-tool
Statisches Analyse- und Strukturwiederherstellungs-Toolkit für ACE .qvm0-geschützte PE-Images
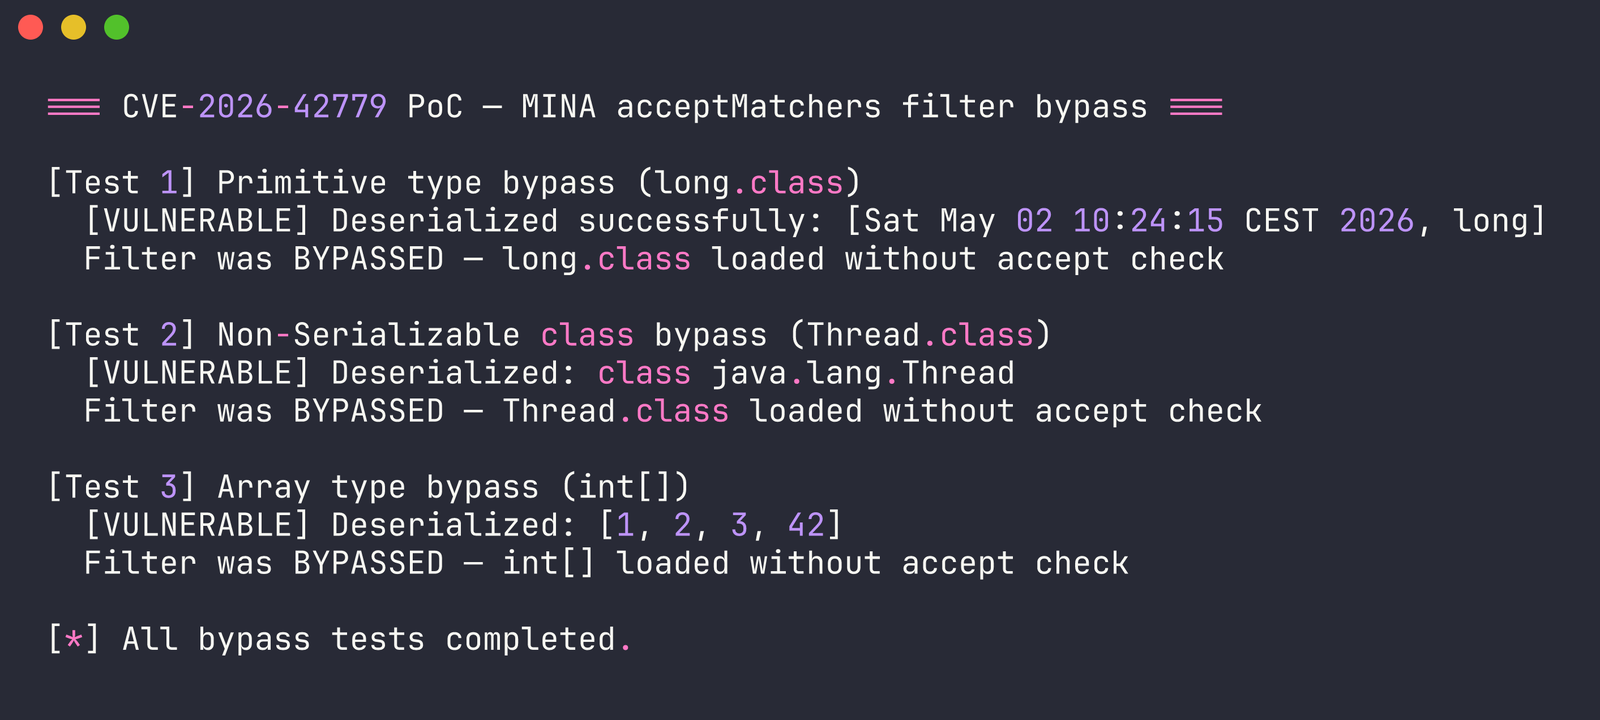 dinosn/cve-2026-42779
Proof-of-Concept, das eine Umgehung des Deserialisierungsfilters in Apache MINA demonstriert, die zu Remote-Code-Ausführung führt, mit detaillierter…
 stair-lab/certified-unlearning-neural-networks-icml-2025
Code für das Paper Certified Unlearning for Neural Networks, ICML 2025
 lzty/cve-2026-94129
Proof-of-Concept-Implementierung für CVE-2026-94129, bereitgestellt für Studien- und Forschungszwecke.
 badkeys/debianopenssl
Private Schlüssel anfällig für Debian OpenSSL-Fehler (CVE-2008-0166)
 webraybtl/cve-2023-27363
Analyse und Reproduktion der Foxit PDF Remote Code Execution Schwachstelle CVE-2023-27363
 wangs-official/opace6-cve-2026-64560
Temporäres Root-Tool für OnePlus Ace 6, das die Use-after-free-Schwachstelle CVE-2026-64560 im POSIX-CPU-Timer des Linux-Kernels ausnutzt, um bis zum…
 nccgroup/setcookieanalysisinbrowsers
SetCookie-Analyse in Browser-Forschungsergebnissen
 werew/qsynth-artifacts
Benchmark-Datensätze und Synthese-Artefakte für QSynth, enthaltend Tigress-obfuskierte C-Funktionen, x86_64-Binärdateien, Ausführungs-Traces, Ground…
 decalage2/detect_cve-2026-86950
Ein Python-Tool zur Erkennung von PDF-Dateien, die CVE-2026-86950 ausnutzen
 erberkan/cve-2026-42536-poc
Heap-basierte Pufferüberlauf-Schwachstelle in Apache HTTP Server mit mod_xml2enc, xml2StartParse und nicht vertrauenswürdigem Inhalt
 azqzazq1/lid
LID — Linux Integrity Drift: Umgehung von AppArmor durch eBPF-Pfadnamen-Umschreibung. Syscall-Argumentmanipulation vor LSM mit null Audit-Fußabdruck.…