
 #1
Security-Papers, Forschungsprojekte, technische Referenzen und reproduzierbare Materialien für defensive oder autorisierte Analyse.
Kitploit empfohlen
 portswigger/http-terminator
KI-gestützte Recherche-Pipeline, die HTTP-Desync-Techniken extrahiert, Testfälle mit fehlerhaften Anfragen generiert, diese über Burp validiert und…
 movemaverick/move-vulnerability-database
Move-Schwachstellendatenbank
 percivalll/copy-fail-cve-2026-31431-kubernetes-poc
PoC: vollständig unprivilegierter Container-Escape zu Codeausführung auf Knotenebene auf Kubernetes via CVE-2026-31431 Page-Cache-Korruption und…
 mistymntncop/cve-2023-3079
Proof-of-Concept-Exploit für CVE-2023-3079, eine Chrome V8 Type-Confusion-Sicherheitslücke, mit kuratierten Analysen und Ressourcen zur…
 nstarke/egodeath
Ein JavaScript-Obfuskator basierend auf kryptografischen Indistinguishability-Obfuskationstechniken
 spectrixdev/diy_whisperpair
Entführung von Bluetooth-Zubehör mittels Google Fast Pair: WhisperPair CVE-2025-36911 Referenzimplementierung & Schwachstellenverifizierungs-Toolkit
 gobysec/weblogic
WebLogic-Schwachstellenanalyse vom Anfänger bis zum Experten.
 bjrjk/cve-2022-4262
Vollständige Kettenanalyse von CVE-2022-4262, einer nicht-trivialen Typverwirrung eines Feedback-Slots in V8.
 xuehuolll/cve-2026-109618-109619-audit
CVE-2026-109618/109619 — PHP session.upload_progress pre-auth RCE. Exploit research: remote ASLR chain, PoC & patch analysis.
 aloshdenny/reverse-synthid-text
Reverse Engineering von SynthID für Text
 adulau/the-art-of-pivoting
Die Kunst des Pivotierens - Techniken für Geheimdienstanalysten, um neue Beziehungen in einer komplexen Welt zu entdecken
 owasp/owasp-scs
OWASP Smart Contract Security (SCS) Projekt
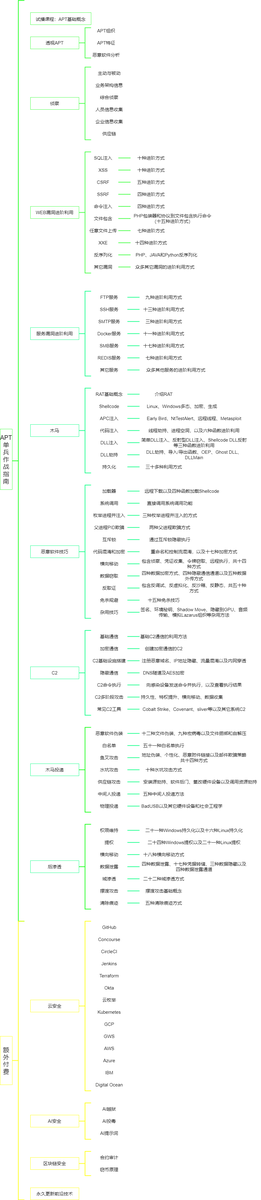 ghostwolflab/ai_security_top
Eine strukturierte Wissensbasis, die Grundlagen der KI-Sicherheit, Bedrohungsmodellierung, offensive Techniken des Red Teams und defensive Maßnahmen…
 owasp/maswe
OWASP-Enumeration häufiger Sicherheits- und Datenschutzschwächen in mobilen Anwendungen, die als Referenz dient und den MASVS-Verifikationsstandard…
 toddmaustin/mojo-v
RISC-V-ISA-Erweiterung für hardwaregestützte Geheimberechnung unter Verwendung von ML-KEM-512-Schlüsselverkapselung und SIMON-128-Verschlüsselung,…
 tyranid/infosec-presentations
Ein Repository früherer Info-Sec-Präsentationen, die ich gehalten habe.
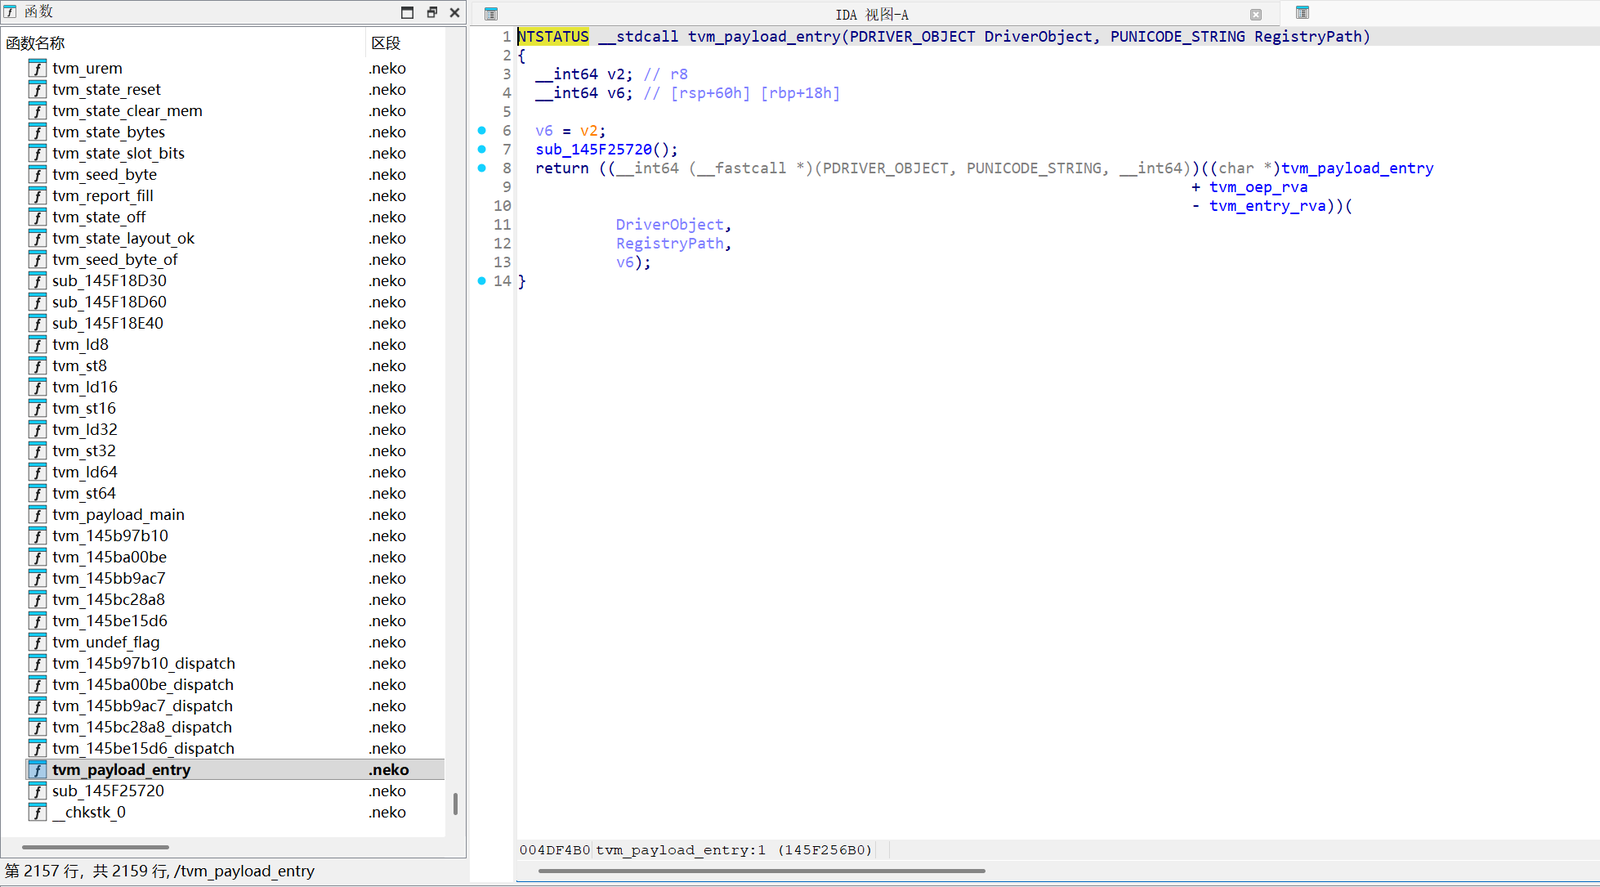 neurosaki987/tvm-recover
Devirtualisiert Tencent-VM-.tvm0-Abschnitte: hebt VM-Handler auf Gast-Ebene in Listings und LLVM IR an, rekonstruiert CFG und Dispatch und patcht den…
 efchatz/http3-attacks
Lehrreiche Exploit-Skripte für HTTP/3-Angriffe (CVE-2022-30592), einschließlich HTTP3-loris, HTTP3-stream und HTTP3-flooding, getestet gegen…








