
 #1
Security-Papers, Forschungsprojekte, technische Referenzen und reproduzierbare Materialien für defensive oder autorisierte Analyse.
Kitploit empfohlen
 alphaseclab/all-my-collection-repos
Alle von mir veröffentlichten Repos für Sicherheitsressourcen-Sammlungen.
 iaga-team/iaga-sentinel
Kryptografisch signierte, replay-verifizierbare Beweisschicht für KI-Agenten. Steuert Aktionen in der Schleife, erzeugt Ed25519-signierte Belege, die…
 colmmacc/cve-2022-3602
Technischer Deep-Dive und Anti-PoC für CVE-2022-3602, einen Punycode-Pufferüberlauf in OpenSSL 3.0.x, mit Reproduktionsskripten, Stack-Analyse und…
 facebook/mcpguard-dynamic
Kernel-Ebene eBPF-Sandbox zur Absicherung von LLM-Agent-Tool-Aufrufen, die über das Model Context Protocol (MCP) getätigt werden.
 frenchyeti/rasputin
Ressourcen und Paper zu meinen Konferenzen und Arbeiten an (un)RASPs. Diese Arbeit ist in Arbeit, bitte hab Geduld :) Zögere nicht, beizutragen /…
 nxenon/h2spacex
HTTP/2 Last-Frame-Synchronisation (auch bekannt als Single Packet Attack) Low-Level-Bibliothek / Tool basierend auf Scapy + Exploit Timing Attacks

 4d4j/objdump-out-of-bounds-write
Proof of Concept (PoC) zur Demonstration von CVE-2026-18220, einer Out-of-Bounds-(OOB)-Schreibschwachstelle im DLX-ELF-Backend von GNU binutils…
 livecvebench/cve-factory
CVE-Factory
 0xmachos/apple-platform-security-guides
Jede Apple-Plattform-Sicherheitsanleitung
 pasquini-dario/project_mantis
Projekt Mantis: Den KI-Hacker zurückschlagen; Prompt-Injection als Verteidigung gegen LLM-gesteuerte Cyberangriffe
 packtpublishing/learning-linux-binary-analysis
Learning Linux Binary Analysis, erschienen bei Packt
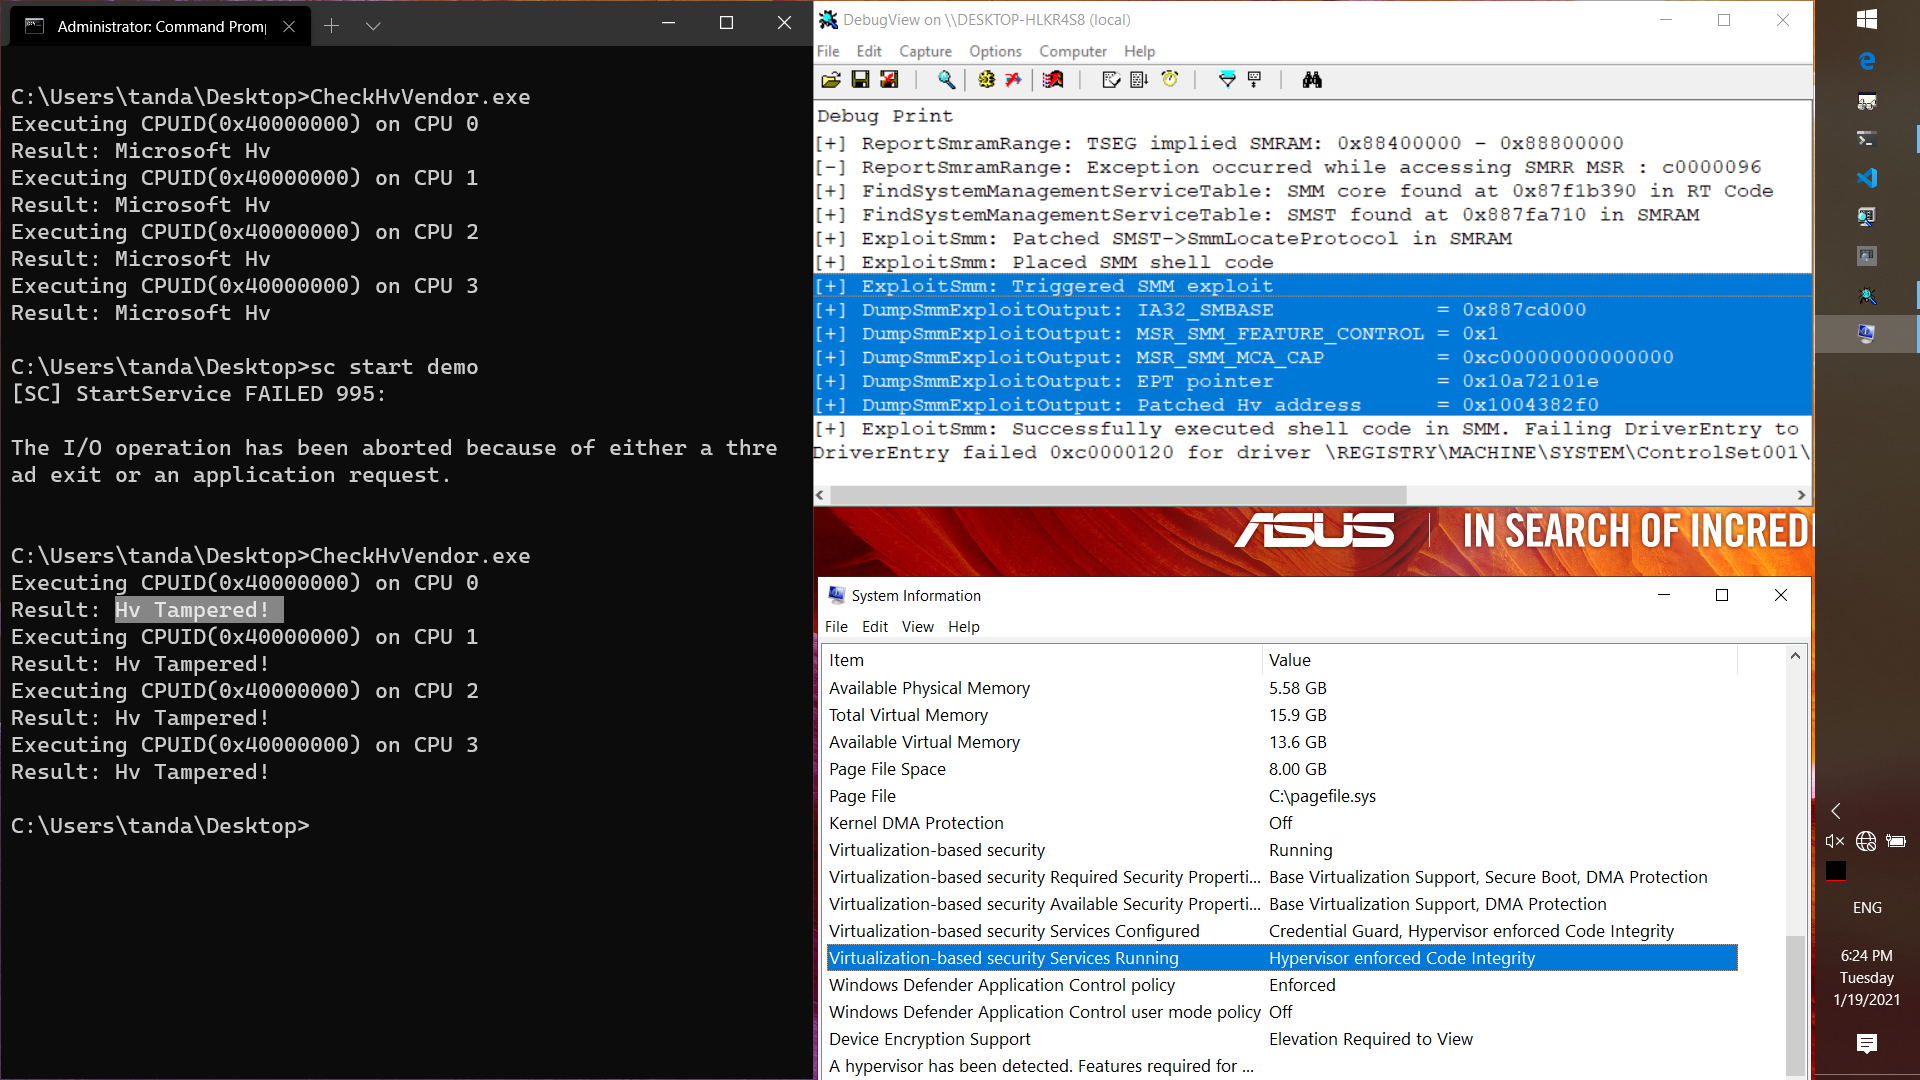 tandasat/smmexploit
Der Bericht und der Exploit für CVE-2021-26943, die kernel-to-SMM lokale Privilegieneskalations-Schwachstelle in ASUS UX360CA BIOS Version 303.
 mohshomis/modo
Kuratierte Sammlung von Lernressourcen zur Cybersicherheit, CTF-Writeups, Forschungsarbeiten und praktischen Laboren für die praktische…
 project-artist/artist
Open-Source-Instrumentierungsframework für Android-Apps und Java-Middleware, das den Code während der geräteinternen Kompilierung über den…
 qiuhaoli/cve-2021-3929-3947
Rekursiver MMIO-VM-Escape-PoC
 cosmosyi/autocontrol-arena
Automatisiertes Framework für die Sicherheitsbewertung von Frontier-KI, das ausführbare, druckreiche Testumgebungen synthetisiert, um latente Risiken…
 portswigger/http-terminator
KI-gestützte Recherche-Pipeline, die HTTP-Desync-Techniken extrahiert, Testfälle mit fehlerhaften Anfragen generiert, diese über Burp validiert und…








