
 #1
Security-Papers, Forschungsprojekte, technische Referenzen und reproduzierbare Materialien für defensive oder autorisierte Analyse.
Kitploit empfohlen
 xh4h/cve-2023-34840
XSS in angular-ui-notification
 adhikara13/cve-2022-44268-magileak
Werkzeuge für ImageMagick zur Handhabung von Sicherheitslücken durch willkürliches Dateilesen. Profilinformationen für PNG-Dateien über eine…
 trinadh465/linux-4.19.72_cve-2020-27786
# Kernel-Quellbaum für Linux 4.19.72 mit Änderungen im Zusammenhang mit CVE-2020-27786, vorgesehen für Schwachstellenanalyse und die lehrreiche…
 avento/cve-2023-21971_analysis
CVE-2023-21971 Connector/J RCE Analyse分析
 merbinr/cve-2023-31606
# Dokumentation zu CVE-2023-31606: ReDoS-Schwachstelle in der `sanitize_html`-Funktion des Redcloth-Gems ## Übersicht CVE-2023-31606 beschreibt…
 mandiant/heyserial
Programmgesteuert Jagdregeln für Deserialisierungs-Exploitation mit mehreren Schlüsselwörtern, Gadget-Ketten, Objekttypen, Kodierungen und Regeltypen…
 yardenshafir/conference_talks
Folien von verschiedenen Konferenzvorträgen
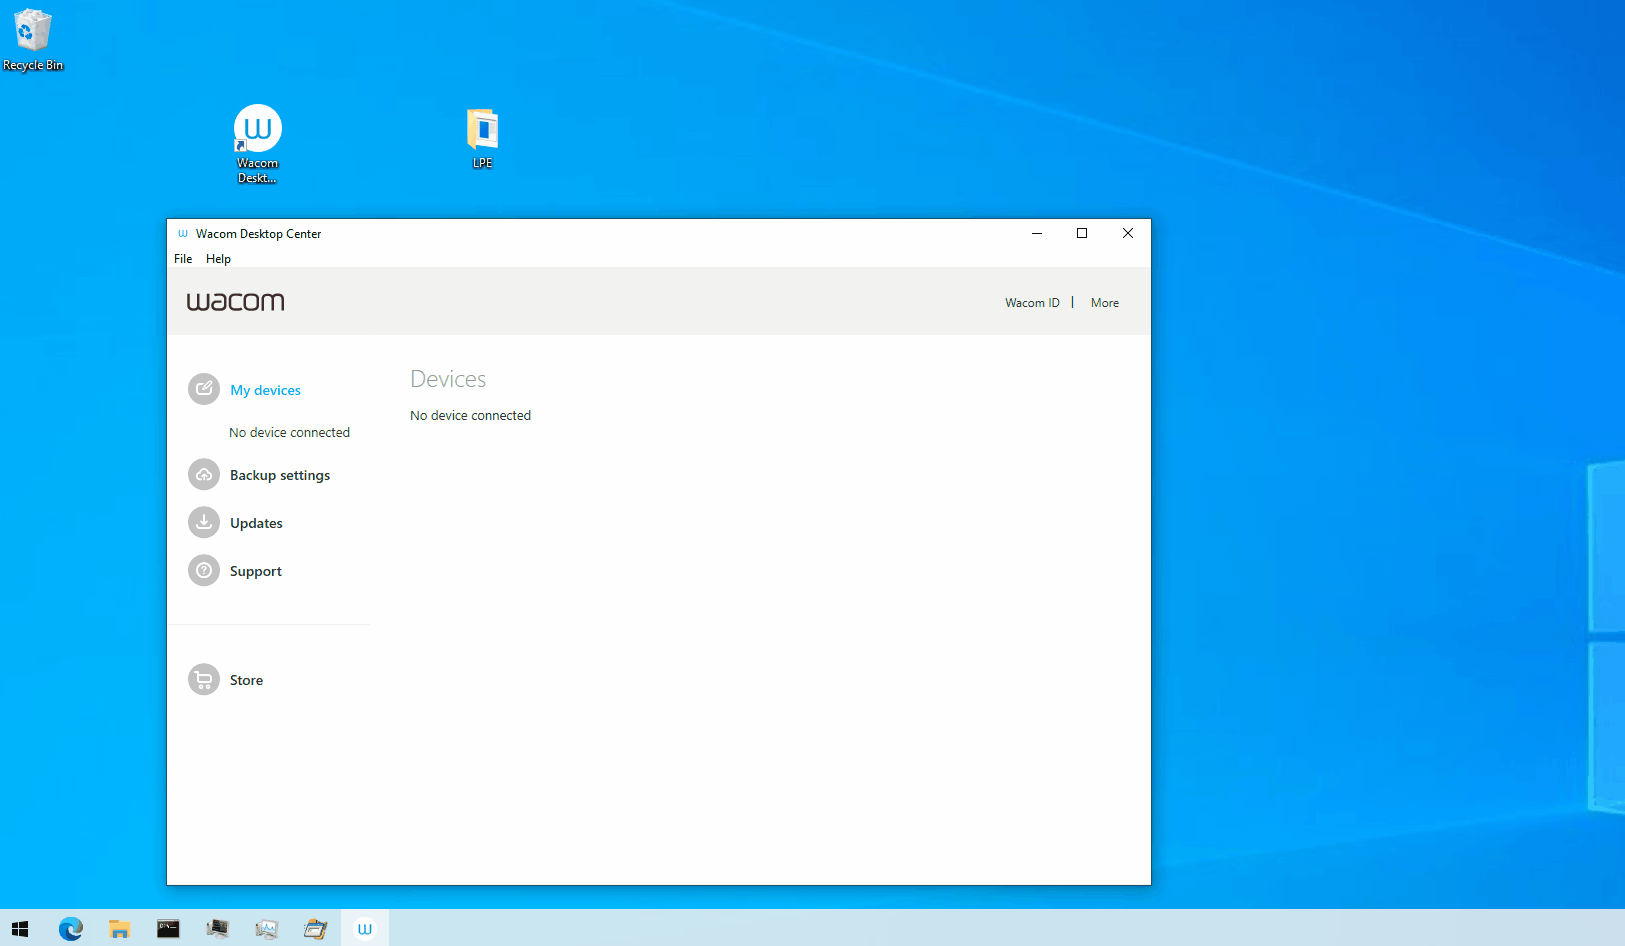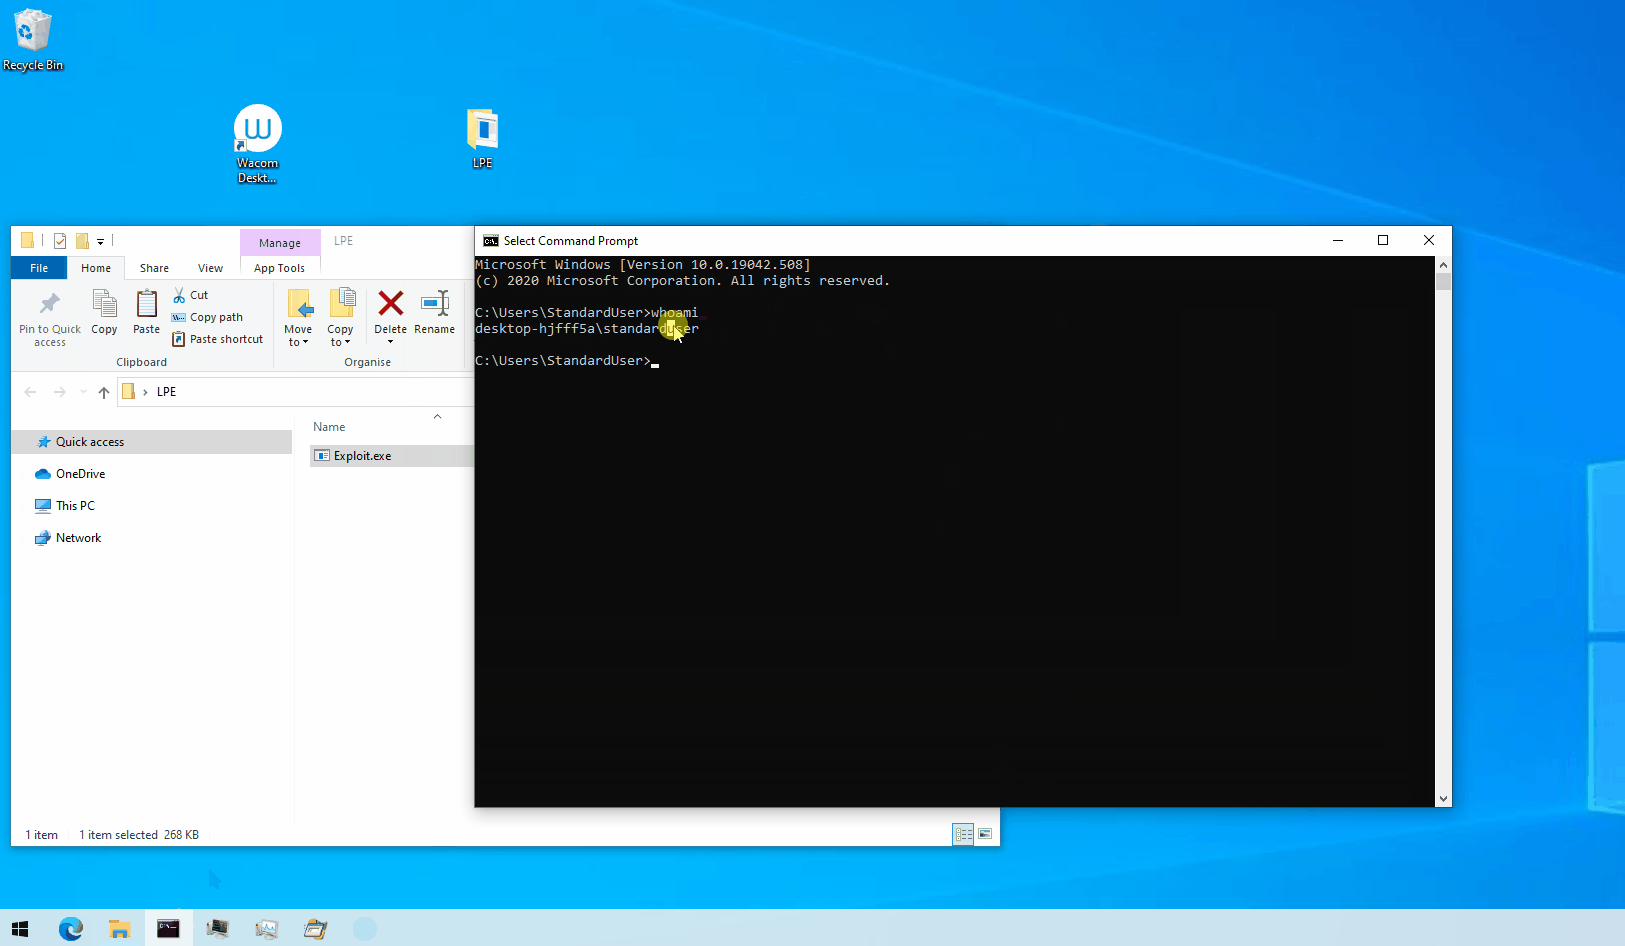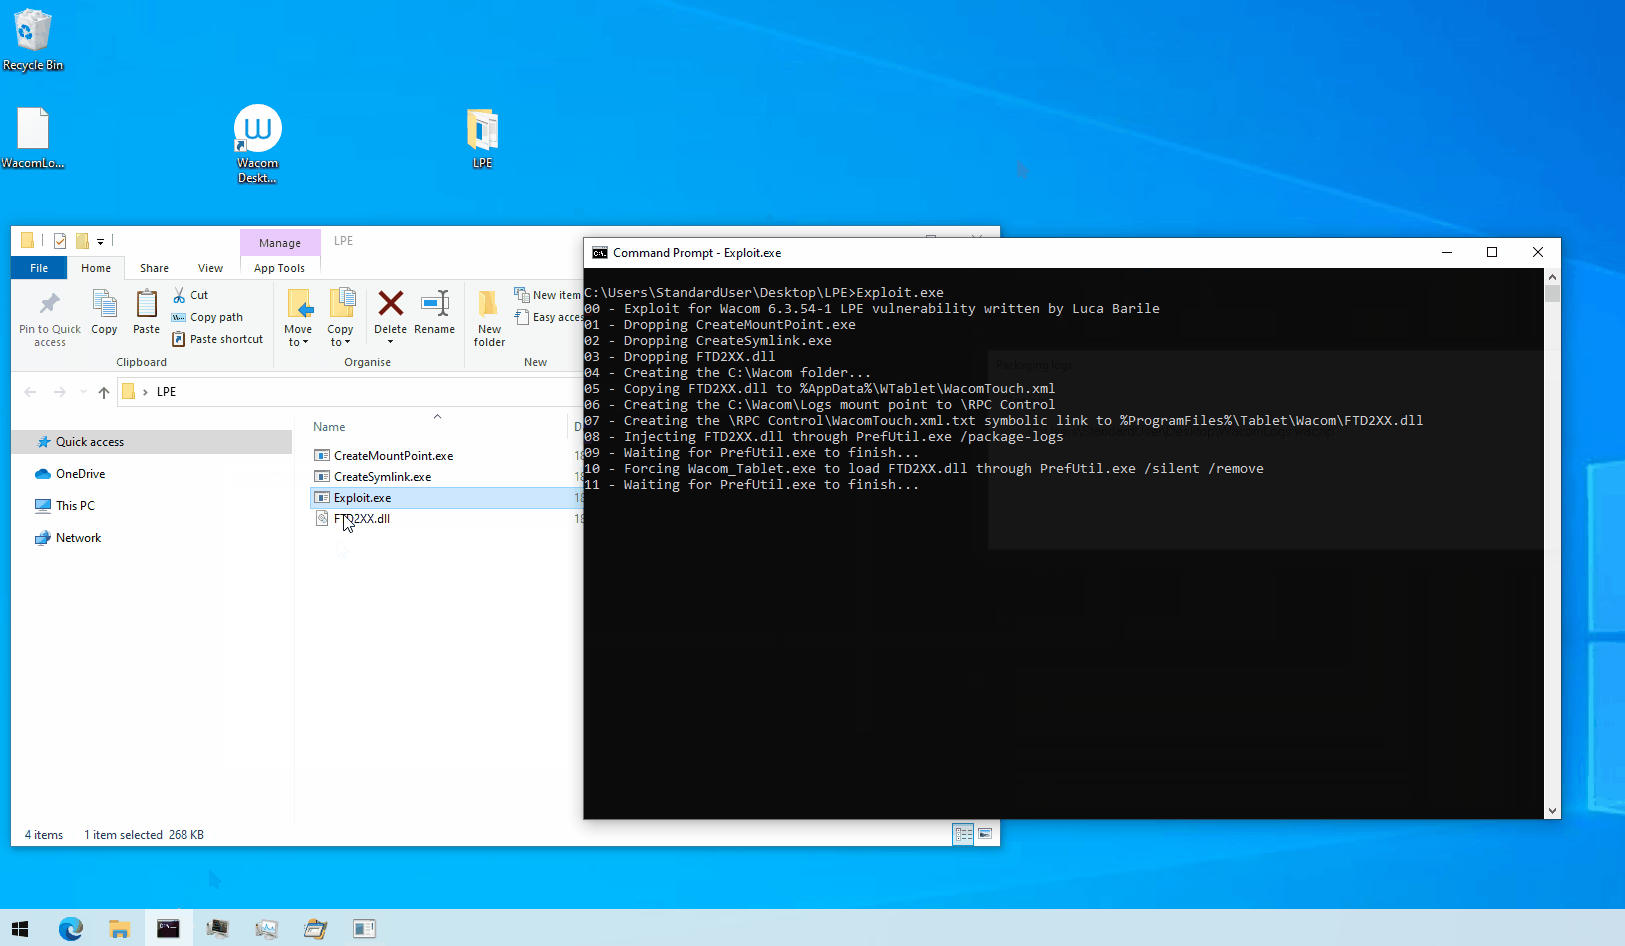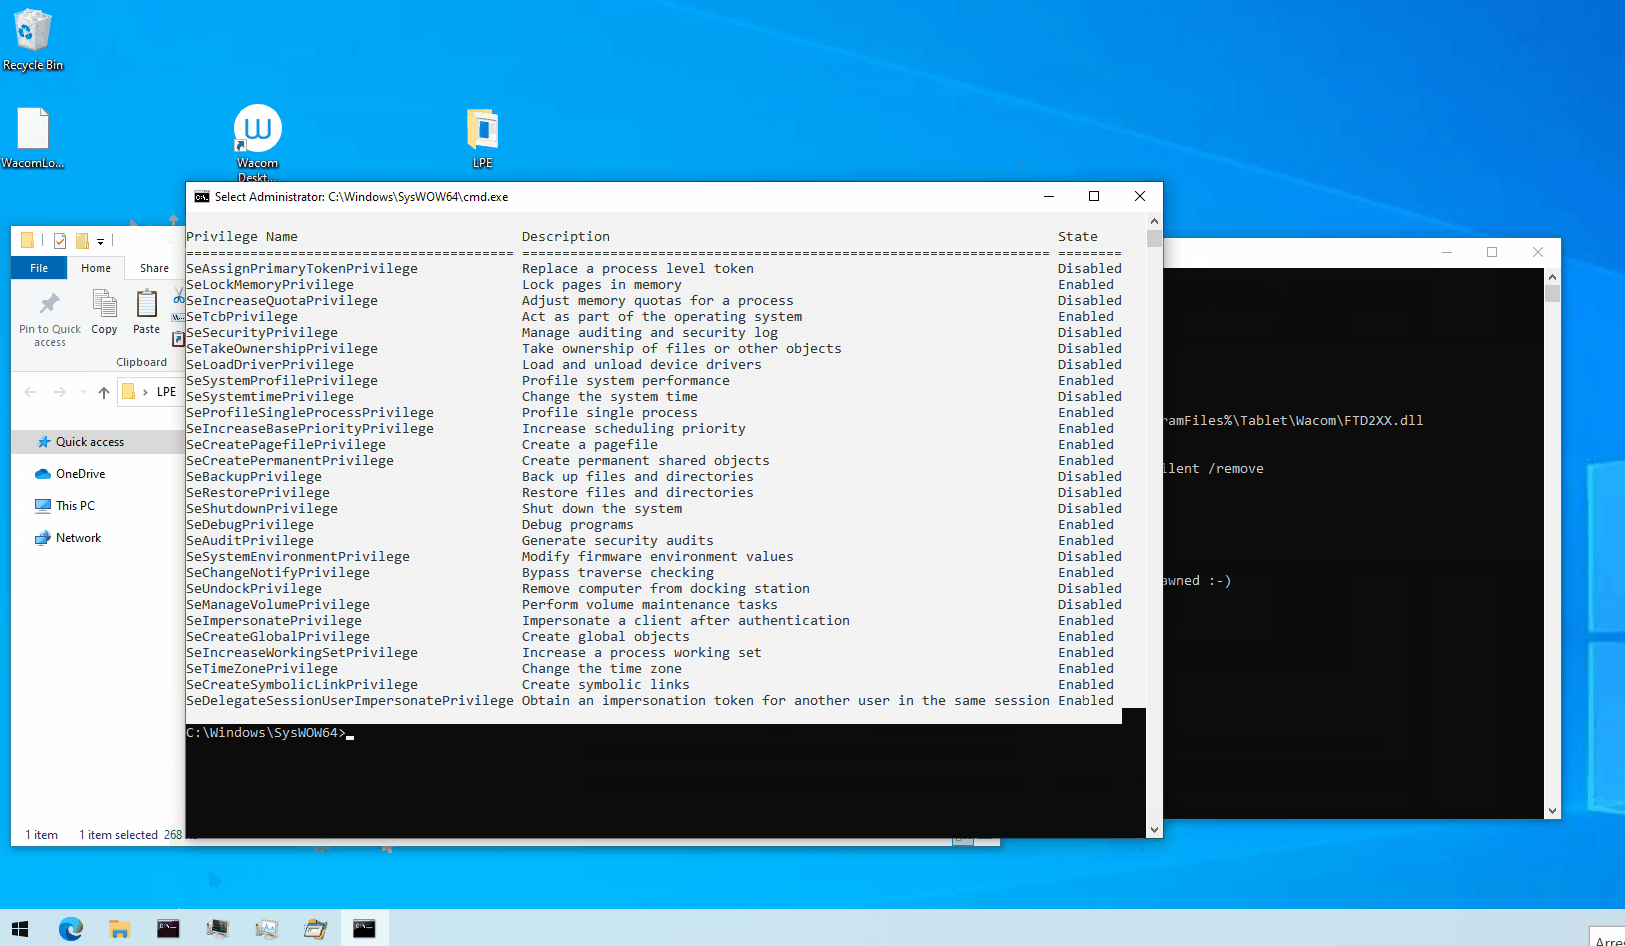 lucabarile/zdi-can-16857
Exploit und Bericht für CVE-2023-32163
 mnqazi/cve-2023-2859
CVE-2023-2859 Medium Blog
 mnqazi/cve-2023-2591
CVE-2023-2591 Medium-Blog
 mnqazi/cve-2023-2516
Medium-Blog
 itlabbet/cve-2023-32309
Minimale Docker-basierte Demonstration der CVE-2023-32309-Schwachstelle für pädagogische Sicherheitsforschung und Exploitation-Analyse.
 mr-xn/blackhat_asia2023
Black Hat Asia 2023 PDF Public
 trinadh465/linux-4.1.15_cve-2023-28772
Linux-Kernel 4.1.15-Quellbaum mit Patches für CVE-2023-28772, als Referenz für Schwachstellenanalyse und Exploit-Forschung.
 gobysec/weblogic
WebLogic-Schwachstellenanalyse vom Anfänger bis zum Experten.
 ethiack/cve-2023-29007
Proof-of-Concept-Exploit für CVE-2023-29007, eine Git-Schwachstelle für beliebige Konfigurationsinjektion. Demonstriert die Ausnutzung über ein…
 jiamingzhang94/unlearnable-clusters
CVPR2023: Unlearnable Clusters: Towards Label-agnostic Unlearnable Examples








