
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/mnqazi/cve-2023-2591
SchwachstellenanalyseExploitationWebsicherheitPapers & ForschungLernen & Bildung
GitHubmnqazi/cve-2023-2591

CVE-2023-2591

CVE-2023-2591 Medium-Blog

Repository anzeigen
137vor 3 JahrenNoch nicht geprüft
Webseite
Teilen

CVE-2023-2591: Stored HTML Injection im Item-Label in Teampass 3.0.6 - M Nadeem Qazi

Ich habe kürzlich eine Sicherheitslücke in nilsteampassnet/teampass, einem beliebten Passwortverwaltungstool, identifiziert. Diese Sicherheitslücke, bekannt als CVE-2023-2591, ist eine Stored-HTML-Injection-Schwachstelle im Item-Label-Feld. Wenn zwei Benutzer denselben Ordnerzugriff haben, können böswillige Benutzer ein Element erstellen, dessen Label-Feld anfällig für HTML-Injection ist. Wenn andere Benutzer dieses Element sehen, kann es sie dazu zwingen, auf die Website des Angreifers umgeleitet zu werden, oder dazu führen, dass ihre Daten über ein Formular erfasst werden.

Details zur Sicherheitslücke

  • Schwachstellentyp: Stored HTML Injection
  • CVE: CVE-2023-2591
  • Softwareversion: Teampass 3.0.6
  • Autor: M Nadeem Qazi

Beschreibung

Böswillige Benutzer können diese Sicherheitslücke ausnutzen, indem sie ein Element mit einem anfälligen Label-Feld erstellen, das HTML-Injection ermöglicht. Wenn andere Benutzer das Element ansehen, können sie auf die Website des Angreifers umgeleitet werden oder ihre Daten über ein Formular erfassen lassen.
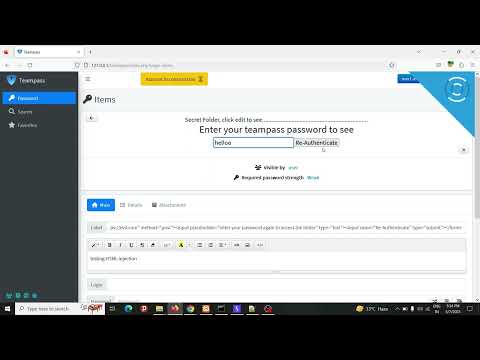
Proof of Concept (PoC)

PoC

Abhilfe

Ich habe diese Sicherheitslücke dem nilsteampassnet/teampass-Team gemeldet, und sie wurde in Version 3.0.7 mit commit 57a977 validiert und behoben. Das Team hat mir außerdem die Disclosure-Bounty für meinen Bericht zuerkannt.

Die Auswirkungen dieser Sicherheitslücke hätten erheblich sein können, da Angreifer sie hätten ausnutzen können, um HTML-Injection-Angriffe durchzuführen, die andere Benutzer möglicherweise auf eine Website des Angreifers umleiten oder deren sensible Daten über ein Formular erfassen. Dies hätte zum Diebstahl vertraulicher Informationen, zu finanziellen Verlusten und zu Reputationsschäden für die betroffenen Benutzer oder Organisationen führen können. Es hätte auch zu einer umfassenderen Sicherheitsverletzung führen können, die andere Benutzer betrifft, die mit dem kompromittierten Element oder der Website interagieren.

Ich möchte die Bedeutung regelmäßiger Software-Updates und der Umsetzung sicherer Codierungspraktiken betonen, um solche Sicherheitslücken zu verhindern. Ich hoffe, dass mein Bericht dazu beiträgt, das Bewusstsein für die potenziellen Risiken solcher Sicherheitslücken zu schärfen, und Benutzer dazu ermutigt, die notwendigen Vorsichtsmaßnahmen zu treffen.

Zusätzliche Ressourcen

Wenn Sie mehr über meine Erkenntnisse erfahren möchten, besuchen Sie den Berichtslink auf huntr.dev.

Sie können mir auch für Updates zu meiner Forschung und anderen sicherheitsbezogenen Themen folgen:

  • Instagram: @mnqazi
  • Twitter: @mnqazi
  • Facebook: @mnqazi
  • LinkedIn: M_Nadeem_Qazi

Bleiben Sie sicher da draußen!

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    317
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    305
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    275

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →







