
 #1
Security-Papers, Forschungsprojekte, technische Referenzen und reproduzierbare Materialien für defensive oder autorisierte Analyse.
Kitploit empfohlen

 owasp/secure-headers-project
OWASP-Wissensdatenbank und Validator für HTTP-Sicherheits-Response-Header, die Empfehlungen, Statistiken und automatisierte Konfigurationsprüfungen…
 aflplusplus/libafl
Erweiterte Fuzzing-Bibliothek - Stecken Sie Ihren Fuzzer in Rust zusammen! Skaliert über Kerne und Maschinen hinweg. Für Windows, Android, macOS,…
 neurosaki987/tvm-recover
Devirtualisiert Tencent-VM-.tvm0-Abschnitte: hebt VM-Handler auf Gast-Ebene in Listings und LLVM IR an, rekonstruiert CFG und Dispatch und patcht den…
 zerodayevil/cve-2026-20817
Repository für CVE-2026-20817 mit Details zur Schwachstelle und Exploit-Material für diese spezifische Sicherheitslücke.
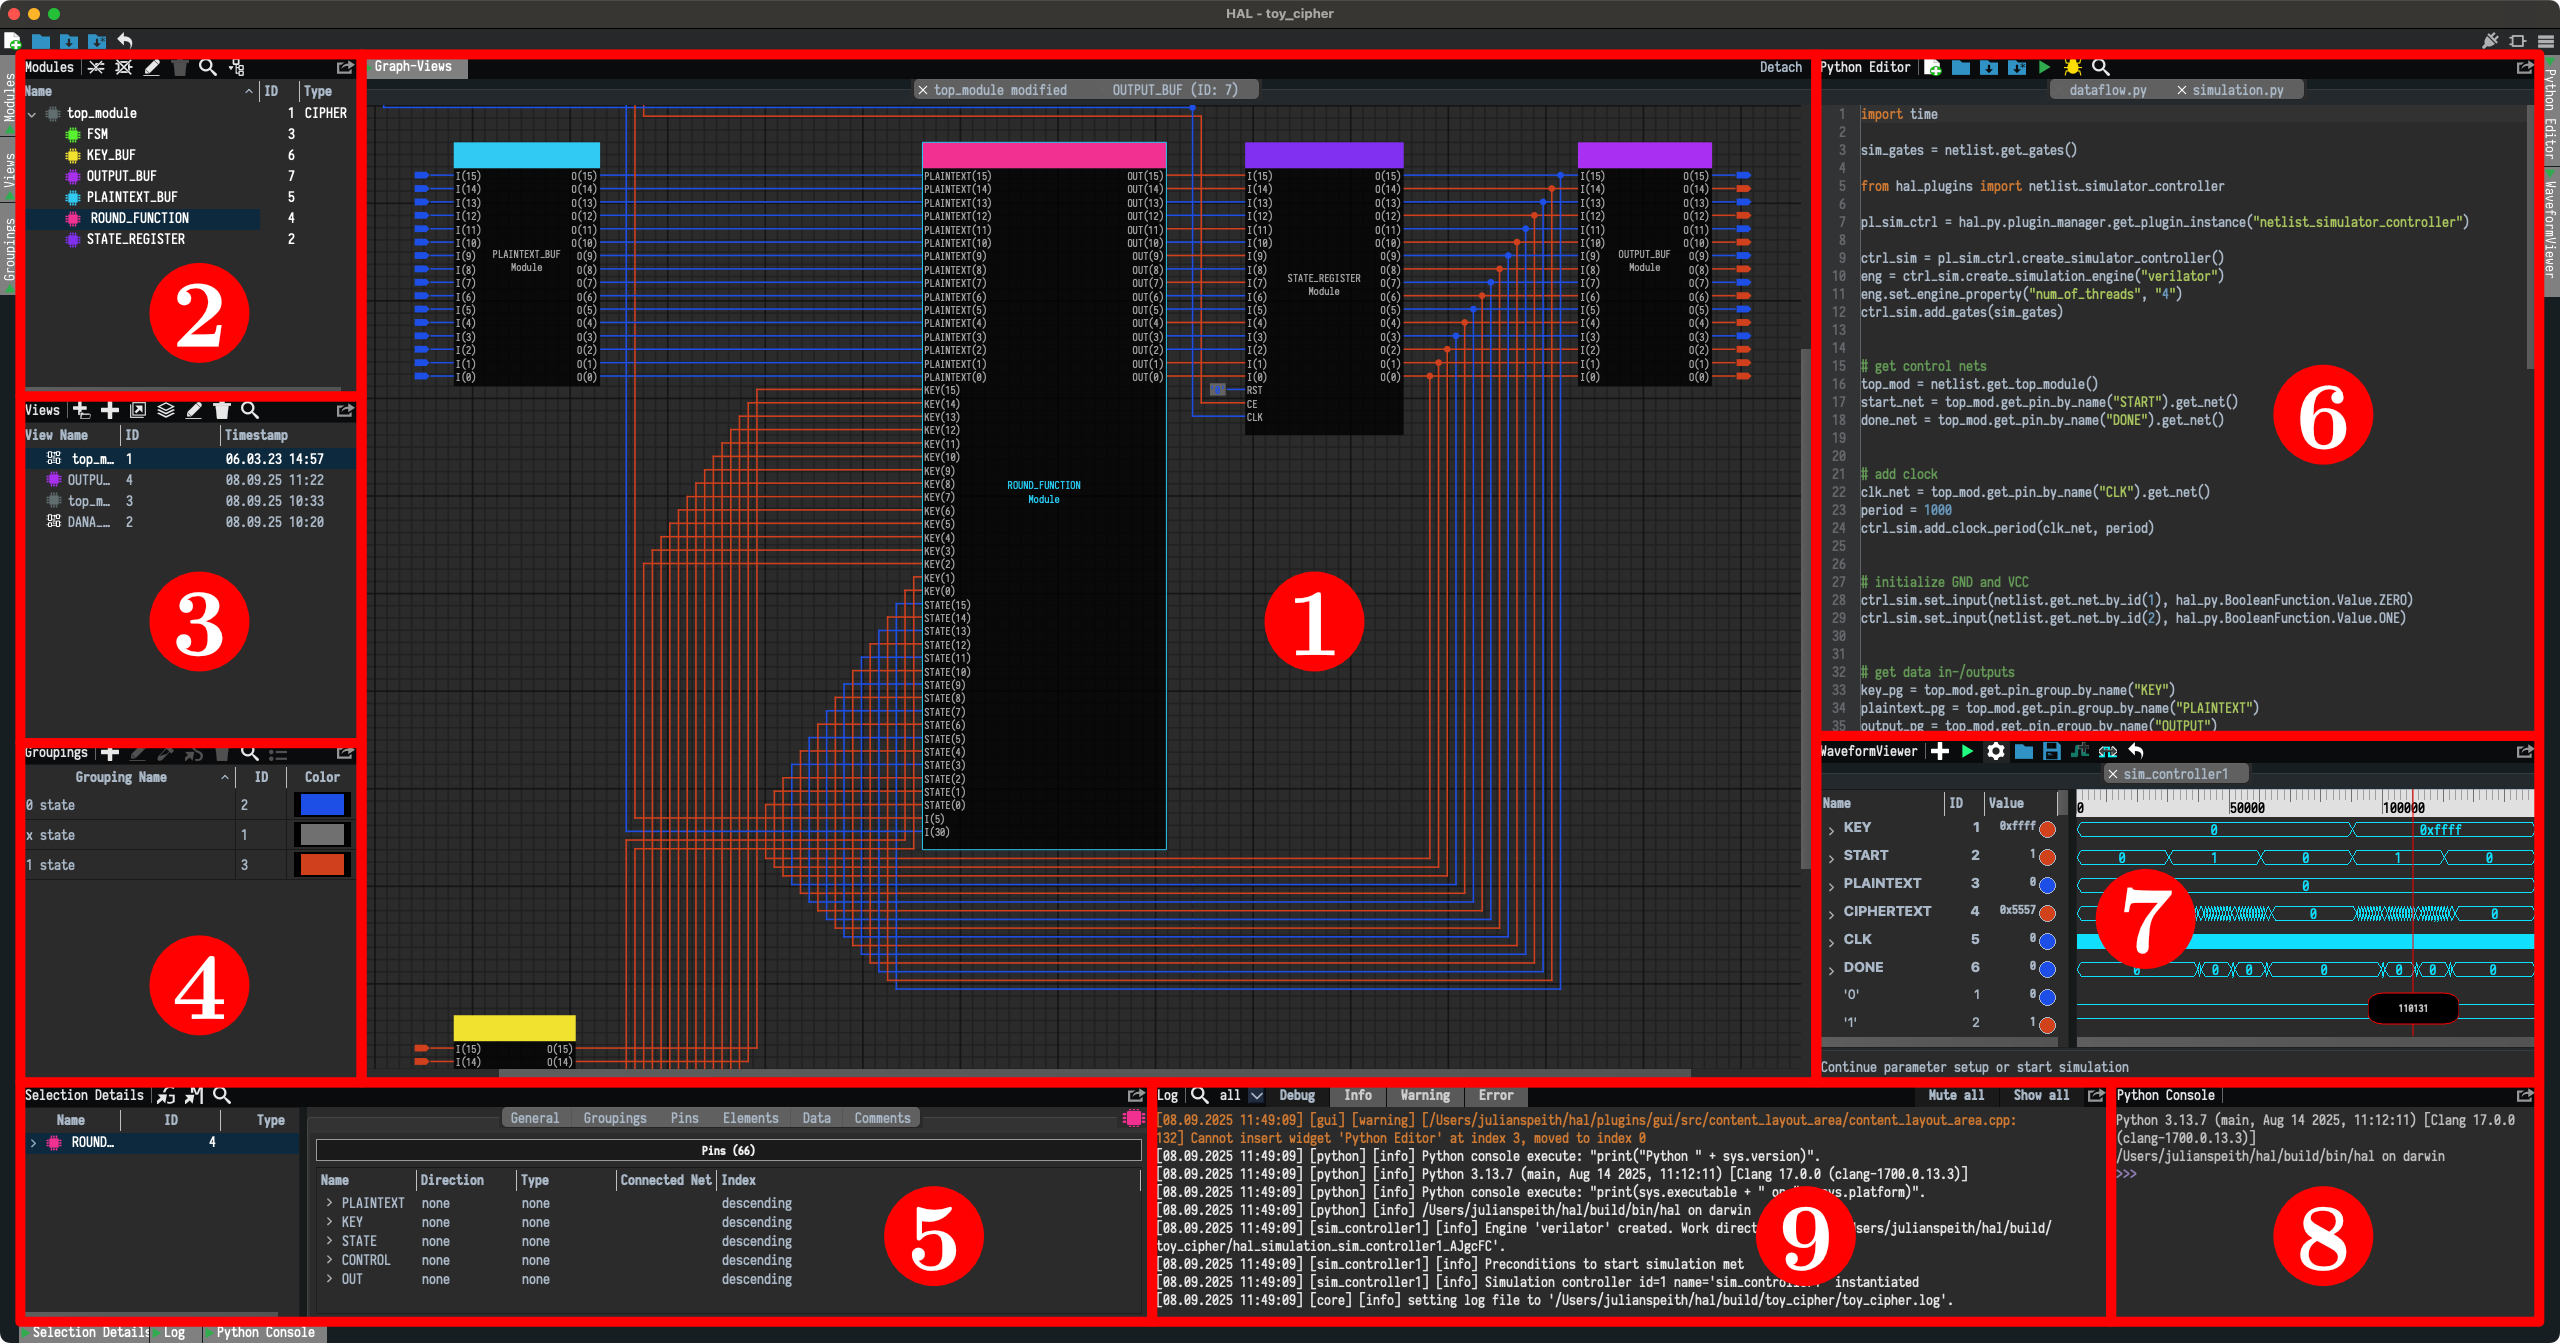 emsec/hal
HAL – Der Hardware-Analyzer
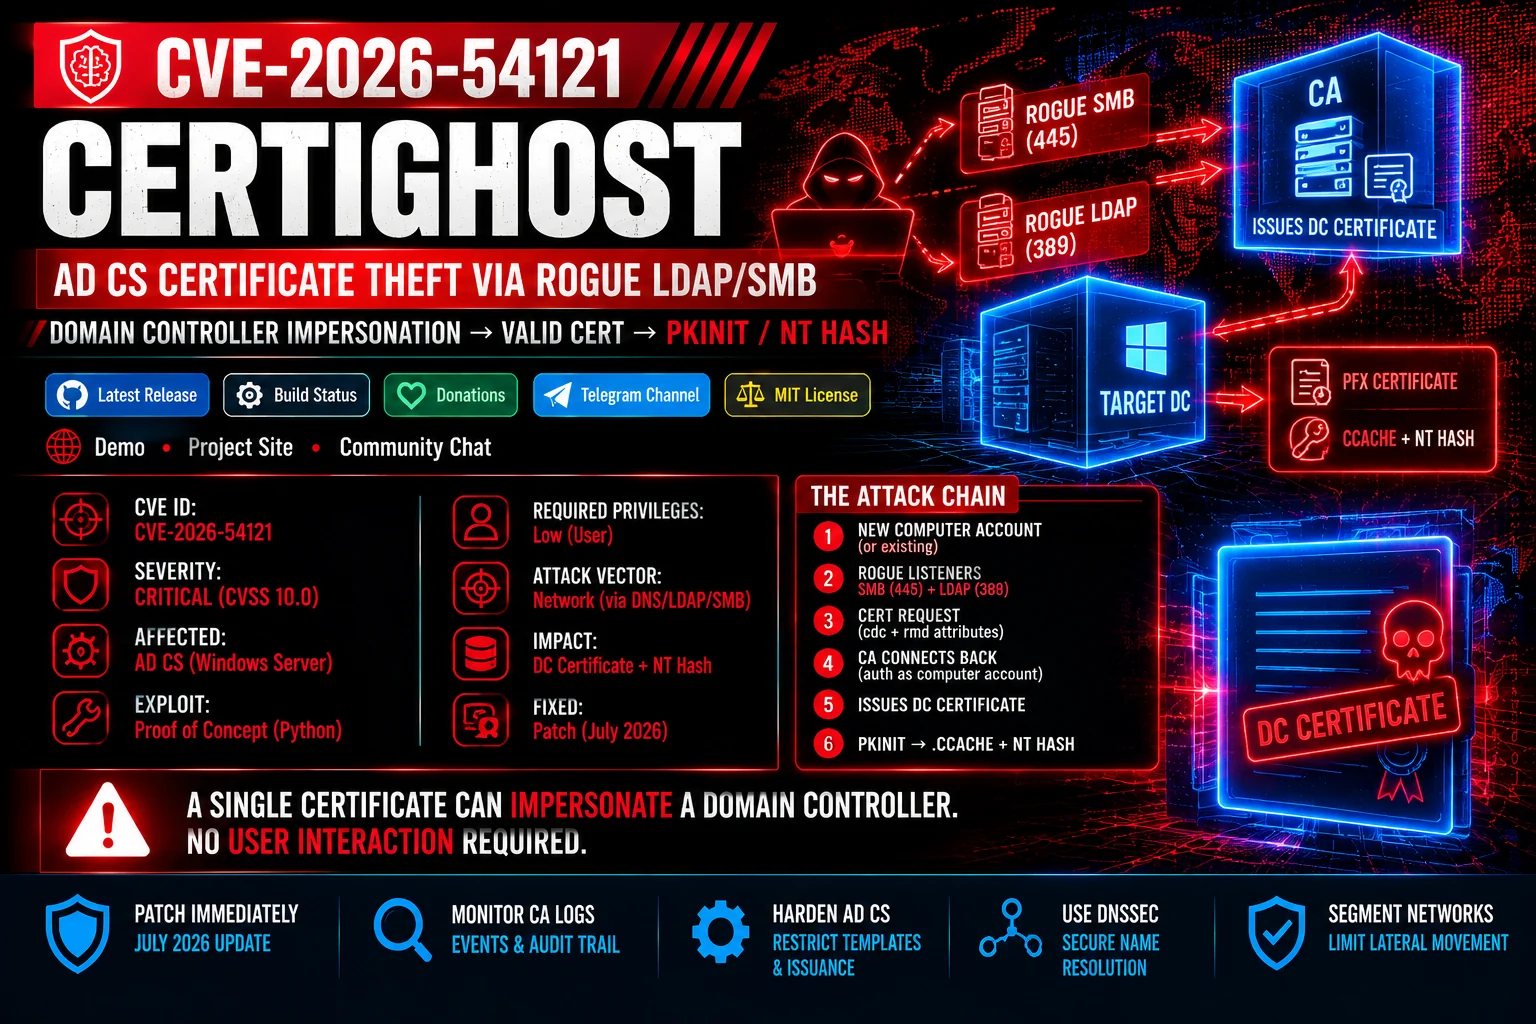 zerodayevil/cve-2026-54121-certighost
Proof-of-Concept-Modul für CVE-2026-54121 (Certighost), das die Validierung der AD CS-Registrierung über rogue LDAP/SMB-Listener ausnutzt, um einen…
 oscerd/cve-2026-85243
Lauffähiger Spring-Boot- und Quarkus-Proof-of-Concept für CVE-2026-85243, der das Downgrade der Integritätsprüfung in Apache Camel camel-crypto-pgp…
 nextronsystems/iocs
Indikatoren für Kompromittierung aus der Analyse und Forschung des Nextron Threat Research Teams
 gmh5225/awesome-ai-security
Eine kuratierte Liste von KI-Sicherheitsmaterialien und -ressourcen für Pentester, Bug Hunter und Sicherheitsforscher.
 zhengxr930/apex_official
Defender framework for LLM agent security that compiles task contracts, validates capability manifests, and checks effects via PLANT/WRAP proof…
 owasp/ai-threat-modeler
OWASP-Projekt für KI-gestützte Bedrohungsmodellierung, das Teams dabei unterstützt, Sicherheitsbedrohungen und Gegenmaßnahmen in Systemdesigns zu…
 suruurism/cve-writeups-and-pocs
CVE-2026-80724 PoC + vollständiger Write-up — Linux-Kernel ptp/vmclock schreibgeschütztes Mapping wird beschreibbar (VM_MAYWRITE). Entdeckt, gemeldet…
 ericyoc/ai-security-literacy
Reproduzierbare Colab-Pipeline, die sechs Kompetenzdimensionen der AI Security Literacy in öffentlichen Benchmarks und Umfrage-Mikrodaten verankert…
 dougwithseismic/dezlock-dump
Laufzeitschema- und RTTI-Extraktionstool für Deadlock, CS2, Dota und andere (Source 2). Kein source2gen erforderlich.
 cplusplus17/deco-filepush-disclosure
Offenlegung und PoC für eine Root-Datei-Lese-/Schreibschwachstelle im Debug-Kanal des TP-Link Deco XE75 Pro V3 (tmpsvr-Opcodes 0xC456/0xF0), mit…
 emad-almousa/cve-2025-53051
Proof-of-Concept-Code und technische Ausarbeitung, die CVE-2025-53051 demonstrieren, eine Oracle-26ai-Histogramm-Dictionary-Schwachstelle, die über…
 krxi/asmsense
Kleines Sprachmodell, das Funktionen in gestrippten x86-64-Binärdateien benennt und beschreibt, mit einem offenen Datensatz, Baselines und…








