
 #1
Tools zur Analyse, Überwachung und Sicherung von Netzwerkinfrastrukturen und -protokollen.
Kitploit empfohlen

 exbotanical/brutus
erweiterbares Exploitation-Framework, das auf einer modularen Multi-Tasking-Architektur basiert
 shadowy-pycoder/go-http-proxy-to-socks
CLI-MITM-Proxy, der SOCKS4/SOCKS5 in HTTP/HTTPS/HTTP2/HTTP3-Proxy mit transparenter TCP/UDP-Umleitung, ARP/NDP/DNS-Spoofing, Traffic-Sniffing und…
 mathaix/openclawmachines
Verwalten Sie OpenClaw in Ihrem Team (Enterprise), indem Sie ihm Recheninfrastruktur, Tool-Integration, Authentifizierung und Sicherheitsprimitive…
 0xv1n/macnoise
Erweiterbarer Generator für MacOS-Systemtelemetrie.

 bogglo/zx-ddos
Python-basiertes DDoS-Tool für pädagogische Netzwerklasttests. Unterstützt multi-threaded Angriffe gegen IP-/URL-Ziele mit konfigurierbarer…
 morpheuslord/nmap-api
RESTful API, die Nmap umschließt, für automatisierte Netzwerkscans, Port-Erkennung, Dienstaufzählung und Schwachstellenanalyse mit optionaler…
 tjnull/cygor
Ein modulares Asset-Discovery-Framework, geschrieben in Python, um die sich wiederholende manuelle Arbeit zu automatisieren.
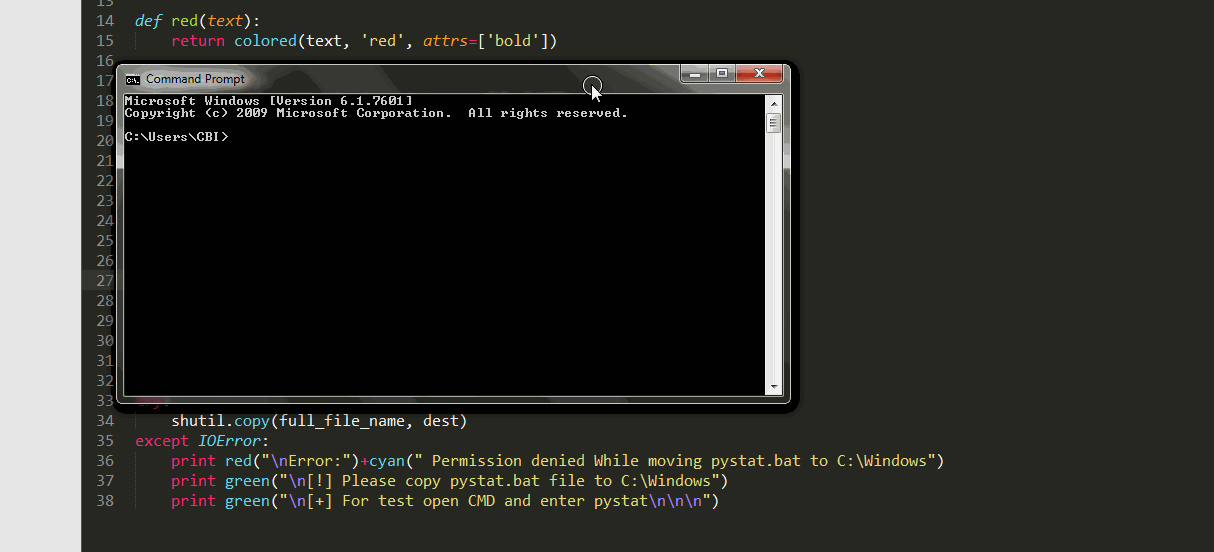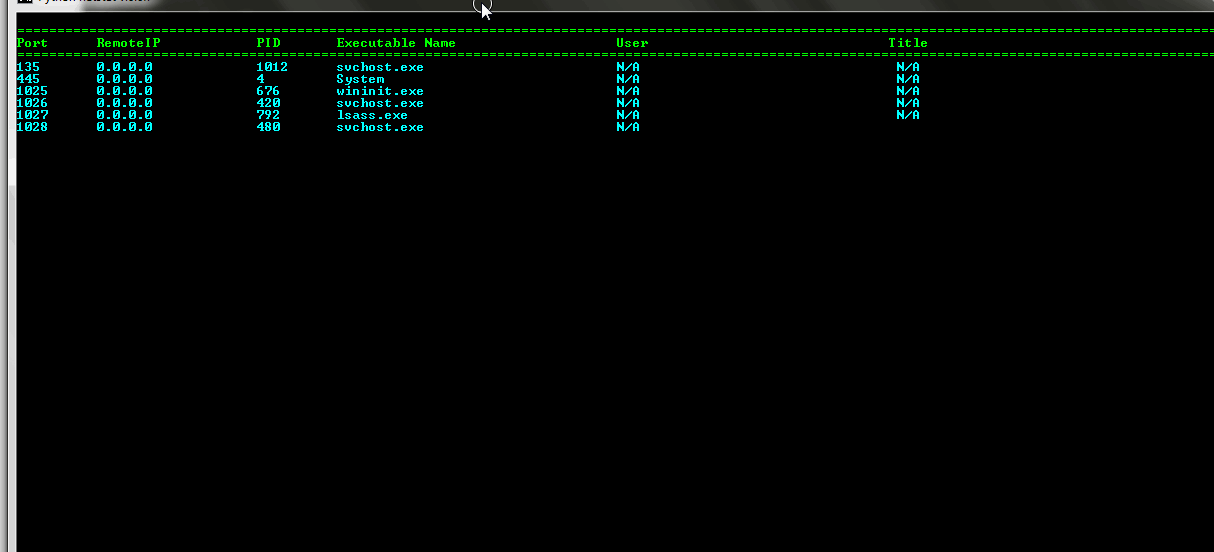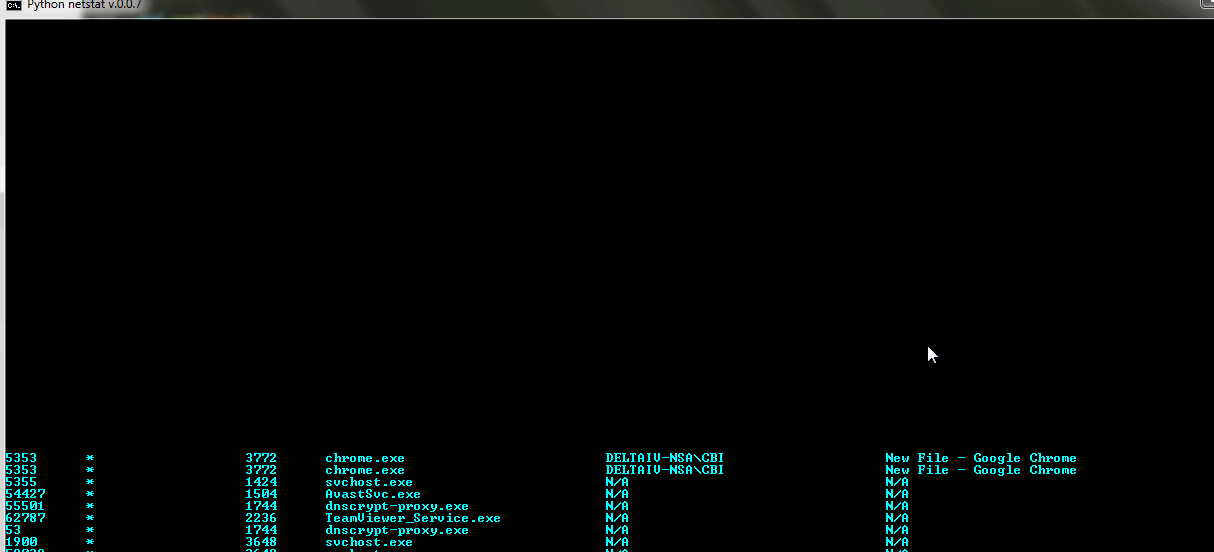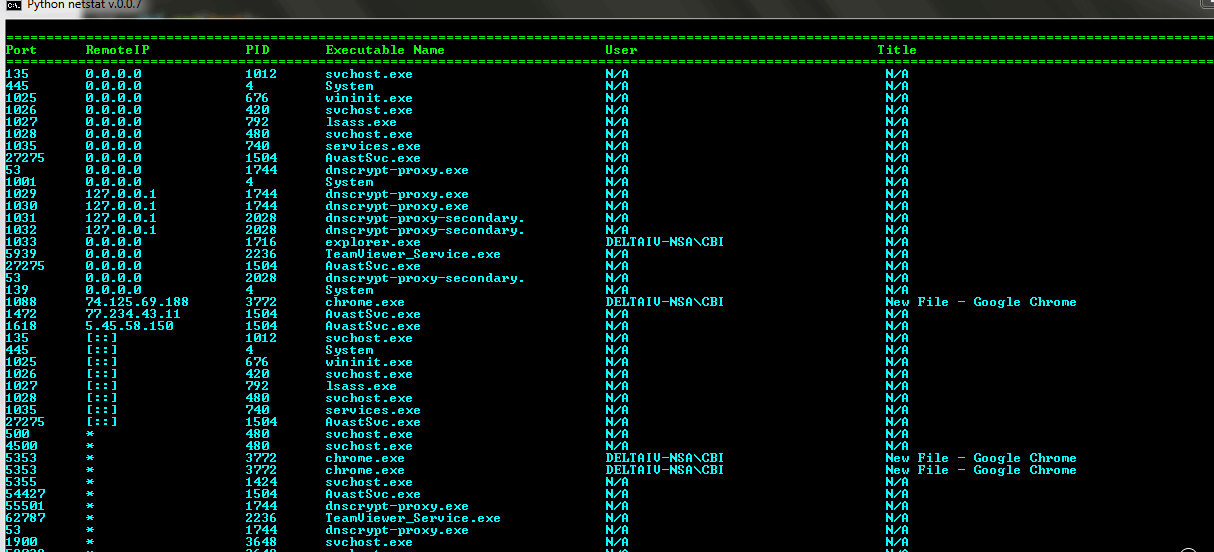 roothaxor/pystat
Erweitertes Netstat mit Python für Windows
 b3rt1ng/koi
Multi-Session-Reverse-Shell-Handler mit PTY-Upgrade, Post-Exploitation-Modulen, Layer-3-Tunneling, Payload-Obfuskation zur EDR-Umgehung,…
 unixpickle/cve-2018-4407
Absturz von macOS- und iOS-Geräten mit einem Paket
 cujanovic/cve-2016-8610-poc
Proof-of-Concept-Exploit für CVE-2016-8610 (SSL Death Alert), der Denial-of-Service gegen OpenSSL-Server durch schnelles SSL/TLS-Alert-Flooding…
 rushyo/vindicatetool
LLMNR/NBNS/mDNS Spoofing-Erkennungstoolkit
 jasondrawdy/forerunner
Schnelle und erweiterbare Netzwerkscan-Bibliothek mit Multithreading, Ping-Probing und Scan-Fetcher.
 alice39s/xmtr
Parallel multi-target traceroute tool that traces IPv4/IPv6 routes with ICMP, TCP or UDP probes, resolves hop ASNs, and exports MTR-style tables and…
 raikia/sharpstat
C#-Dienstprogramm, das WMI verwendet, um "cmd.exe /c netstat -n" auszuführen, die Ausgabe in einer Datei speichert und dann SMB verwendet, um die…
 cloudflare/filterforge
Werkzeug zum Lösen von BPF-Filtern und Erstellen von Paketen basierend auf diesen.
 rnehra01/arp-validator
Sicherheitstool zur Erkennung von arp poisoning Angriffen








