#1
Tools zur Analyse, Überwachung und Sicherung von Netzwerkinfrastrukturen und -protokollen.
Kitploit empfohlen

 netspi/asa_tools
Verifizierungswerkzeuge für CVE-2016-1287
 amlight/ofp_sniffer
Ein OpenFlow-Sniffer zur Unterstützung der Netzwerkfehlersuche in Produktionsnetzwerken.
 karmahostage/gethspoit
Ethereum-Knoten finden, die für RPC-Angriffe anfällig sind.
 flamingspork/iptable_evil
Kernel-Level-iptables-Backdoor, die alle Pakete mit gesetztem RFC-3514-Evil-Bit akzeptiert und dabei Firewall-Regeln umgeht. Enthält In-Tree- und…
 mrgoofydev/zx-ddos
Python-basiertes DDoS-Stresstest-Tool für Bildungszwecke und autorisierte Netzwerksicherheitsbewertungen, mit Unterstützung für konfigurierbare…
 zapotek/cdpsnarf
CDPSnarf ist ein Netzwerk-Sniffer, der ausschließlich dazu geschrieben wurde, Informationen aus CDP-Paketen (Cisco Discovery Protocol) zu extrahieren.
 arpsyndicate/vedas-signatures
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 15k CVEs
 matheuzsecurity/nullsection
ELF-Anti-Reversing-Tool, das Abschnittsheader mit Nullbytes überschreibt, um statische Analysen durch Disassembler und Debugger zu verhindern und…

 infobyte/cscan
Faraday Continuous Scanning
 krixx1337/burner-net
Zero-Trust-Anti-Forensik-HTTP-Client. Löscht Geheimnisse. Trennt Spuren. CPR in einem Stealth-Tank. 👻
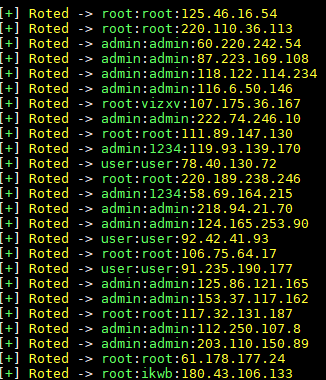 youranonxelj/b0tn3tbrut3
Brute-Force-Werkzeug für Telnet und SSH, programmiert in Python (mit Zmap)
 waawaa/breakcyserver
Red-Team-Tool zur EDR-Umgehung, das Sicherheitsdienste beendet, indem es die Funktionalität des Process-Explorer-Treibers missbraucht, um PPL und…
 halildeniz/icmpwatch
ICMP-Paket-Sniffer zum Erfassen, Analysieren und Protokollieren von Echo-Request/Reply-Paketen mit Filterung, SQLite-Speicherung und PCAP-Export für…
 ipopov/starttls-mitm
Ein STARTTLS-fähiger transparenter Man-in-the-Middle-Proxy
 dlrobertson/sylkie
IPv6-Adressen-Spoofing mit dem Neighbor Discovery Protocol
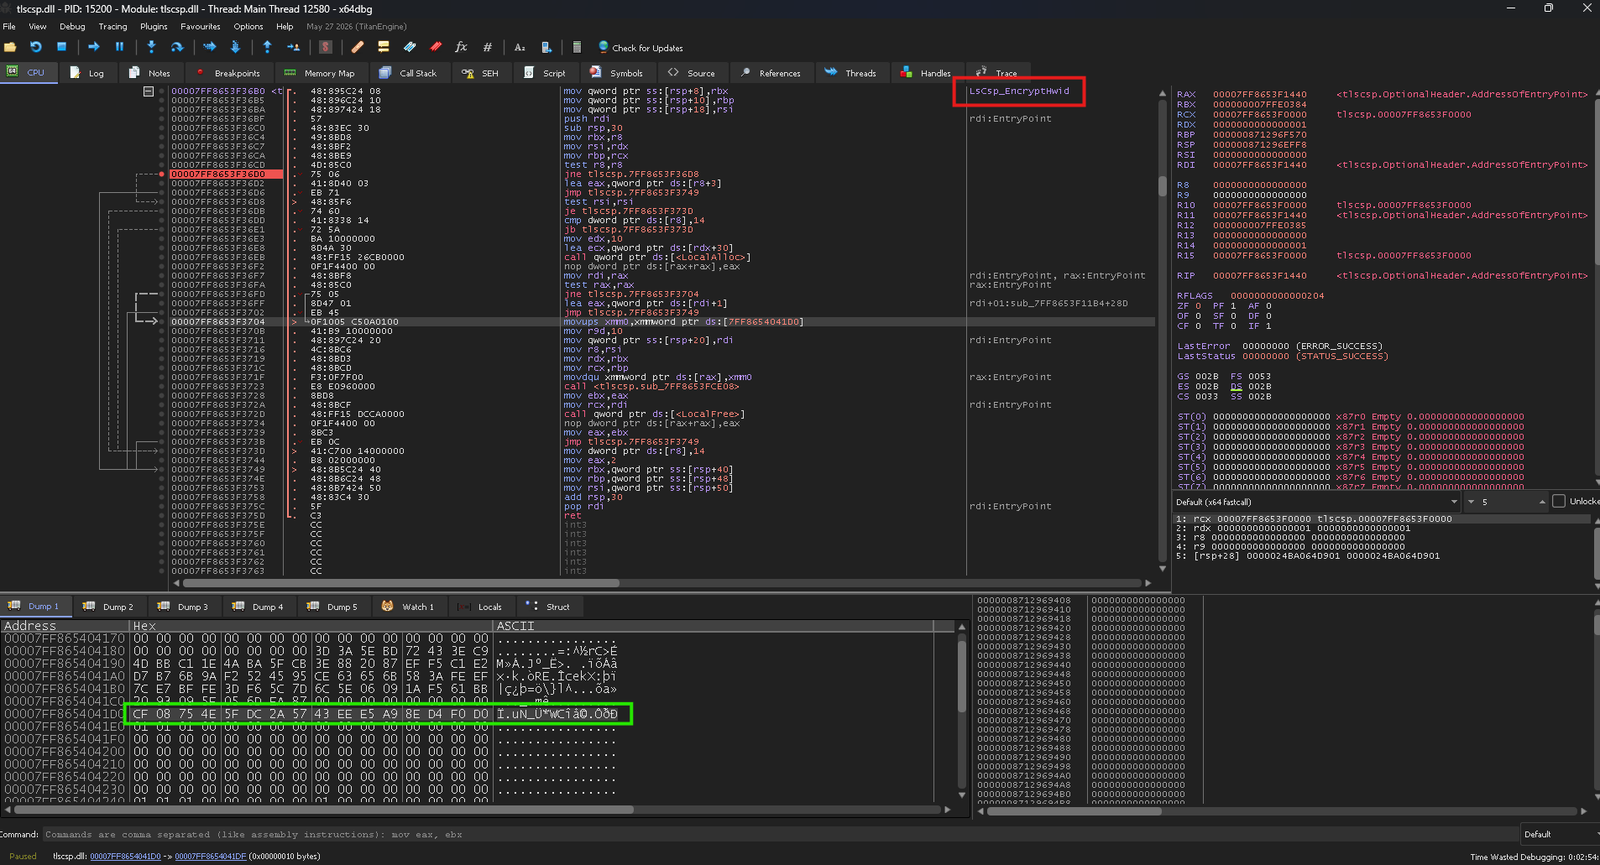 weedhashpeddler/rc4decryption
Missbraucht die von Microsoft signierte tlscsp.dll LOLBin, um RC4-Verschlüsselung/-Entschlüsselung über LsCsp_EncryptHwid auszuführen und den…