
 #1
Tools zur Erkennung von Netzwerktopologien, Geräten und Diensten.
Kitploit empfohlen
 affolter-engineering/snmpen
SNMP-Enumerationstool, das SNMPv1/v2c-Hosts abfragt, um Systeminformationen, TCP-Verbindungen und Schreibzugriff für Penetrationstests und…
 jenderal92/reverse-ip-new-api
Dieses Tool wird verwendet, um Reverse-IP-Lookups durchzuführen – es sucht nach allen Domains, die auf einer einzelnen IP-Adresse gehostet werden.
 george0papasotiriou/cve-2026-11106-dns-zone-transfer-axfr-information-disclosure
Proof-of-Concept für CVE-2026-11106, das uneingeschränkte DNS-AXFR-Zonentransfers ausnutzt, um Domäneneinträge aufzulisten, interne Hosts aufzudecken…
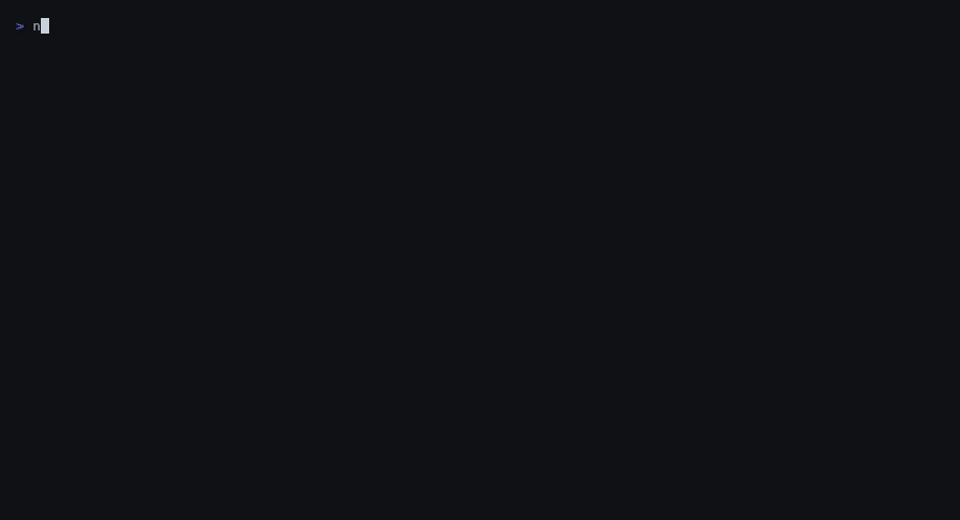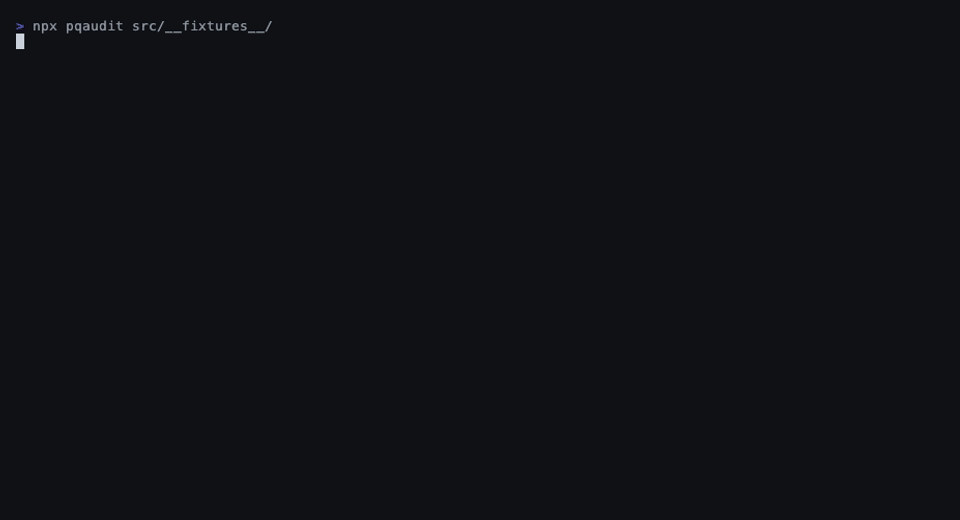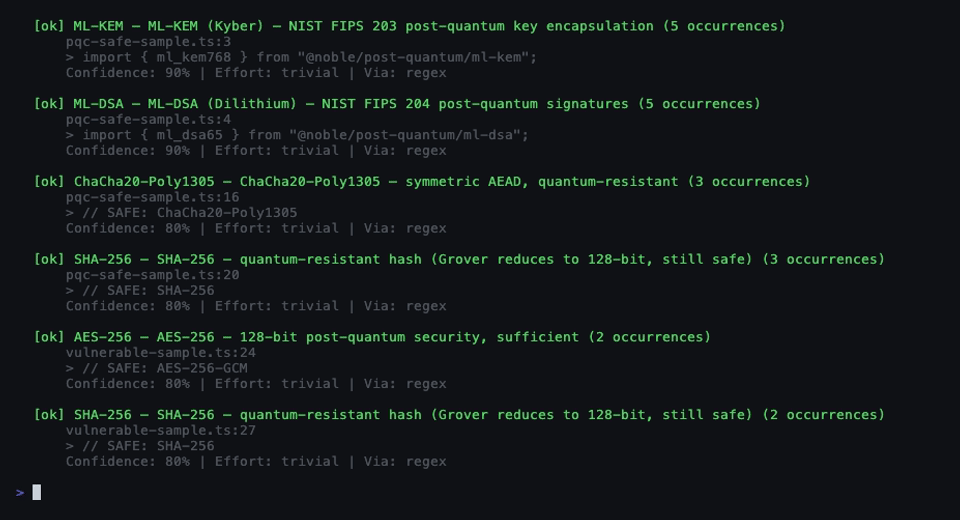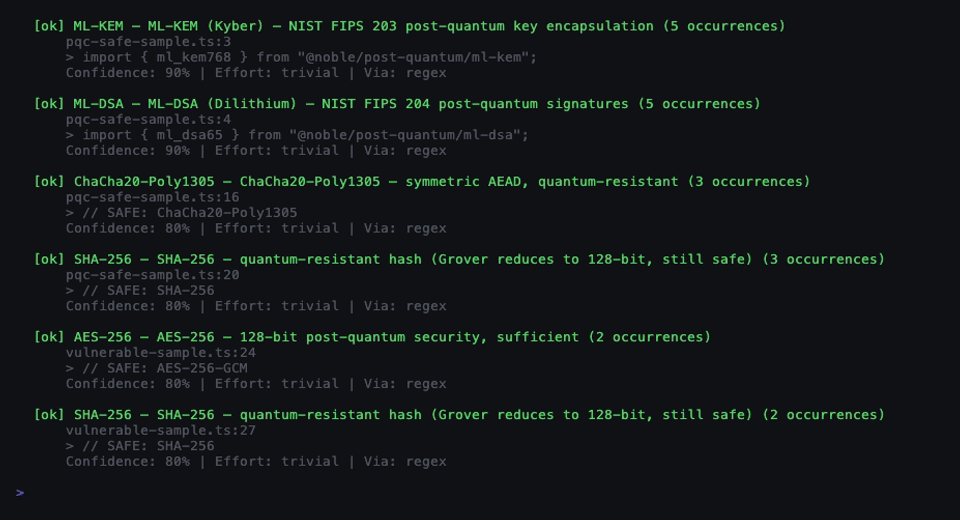 pqcworld/pqaudit
Scanne Codebasen auf quantenverwundbare Kryptografie. Erkenne RSA, ECDSA, Ed25519, ECDH vor dem Q-Day. CycloneDX CBOM + SARIF Ausgabe.
 rhimavanth32-max/metasploitable2-reconnaissance-and-unrealircd-backdoor-exploitation
End-to-End-Aufklärung und Ausnutzung einer bekannten Backdoor (CVE-2010-2075) auf Metasploitable2 mit Nmap und Metasploit.
 danreis20/pentest-lab-metasploitable2
Isoliertes Netzwerk-Pentest-Labor: Enumeration mit nmap/nikto und manuelle Ausnutzung von Metasploitable2 (vsFTPd-Backdoor CVE-2011-2523, Bindshell)…
 deade1e/radar
Der hackbare Netzwerkscanner
 fa1dz/internet-scanner
Eine Tkinter-GUI, die ein lokales IPv4-Netzwerk scannt (ARP + nmap-Sondierung), Geräte anzeigt, vollständige Portscans ausführen lässt und Ergebnisse…

 sakispat/simple-pentesting
Ein edukatives Python-Toolkit für autorisierte Penetrationstests: Threaded-Port-Scanner, Subdomain- und Verzeichnis-Enumeration, Banner-Grabber und…
 jenderal92/all-reverseip-multithreading
python 2.7
 stiffies/airscout
Ein nettes Tool, das die Netzwerk-Hash-Erfassung automatisiert und eine schöne GUI bietet. Lies README.md für weitere Informationen und verwende dies…
 ohhdamnbro/noregressh
CVE-2024-6387 und mehr Checker und Exploiter – Reverse/Bind-Shell-Unterstützung. Nur zu Bildungszwecken.
 netomize/http-basma
Im Bereich der Cybersicherheit ist die präzise Identifizierung und Charakterisierung von Webservern entscheidend für die Bedrohungserkennung,…
 abdullah50i/internal-penetration-testing-project-using-metasploit
PostgreSQL initialisiert und mit Metasploit verbunden. 10.1.16.0/24 mit Nmap erkundet und Ergebnisse importiert. Hosts/Dienste mithilfe von SYN-,…
 feralthedogg/cve-2025-24132-scanner
mDNS-basiertes AirPlay-Geräteerkennungstool, das lokale Netzwerke scannt und auf die CVE-2025-24132 Zero-Click HTTP RCE-Schwachstelle testet, mit…
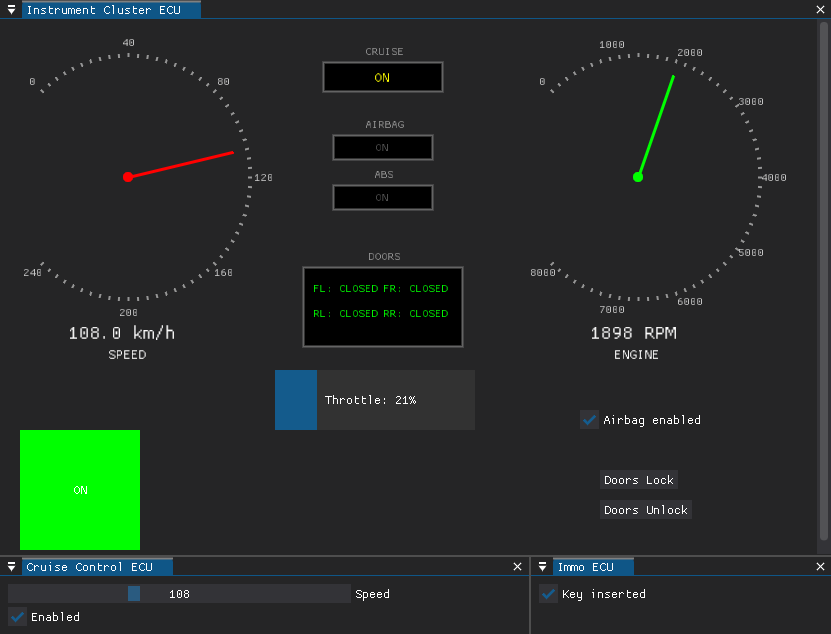 infobyte/doggie_workshop
CAN-Bus-Fahrzeugsimulator zum Üben von offensiven Automotive-Sicherheitsangriffen. Emuliert mehrere ECUs, um das Sniffing, die Injektion und…
 murataydemir/active-scanning-and-information-gathering-in-ics-scada-networks-using-network-mapper-nmap
Aktives Scannen und Informationssammlung in ICS/SCADA-Netzwerken mit Network Mapper (NMAP) (Türkisch)
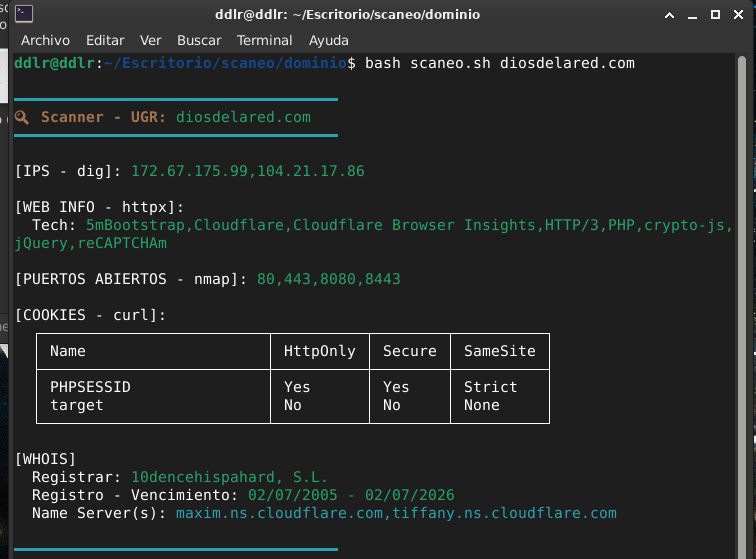 alan-baigorria/dscanner
DScanner ist ein Bash-Tool, das die Erkennungsphase bei Web-Sicherheitsaudits automatisiert, indem es mehrere Dienstprogramme (dig, nmap, httpx,…








