#1
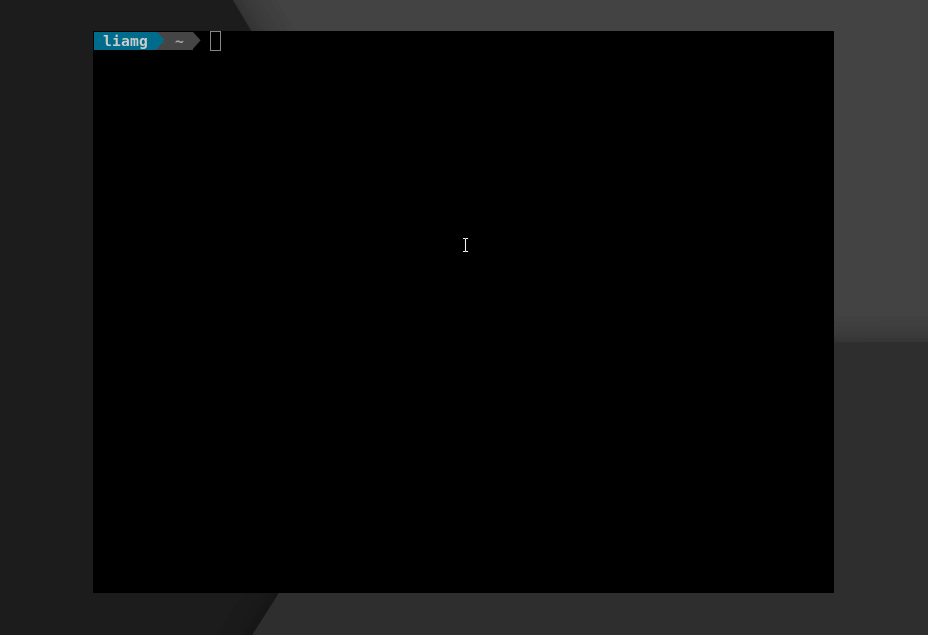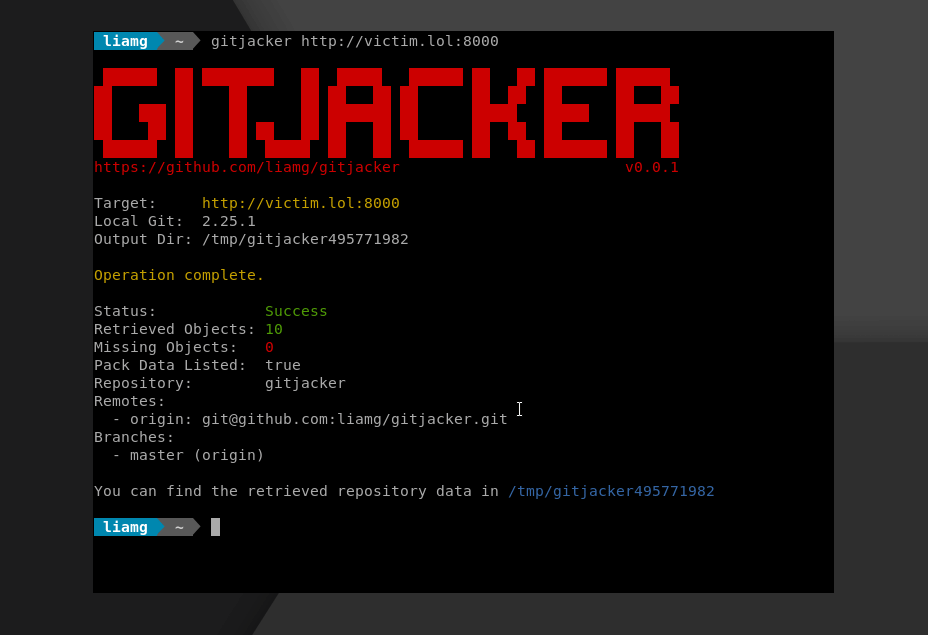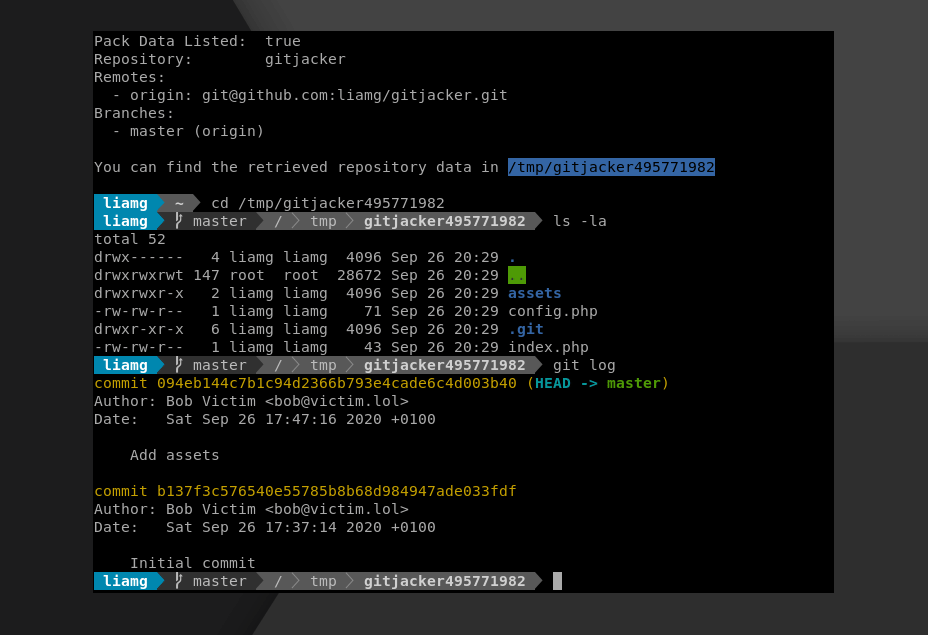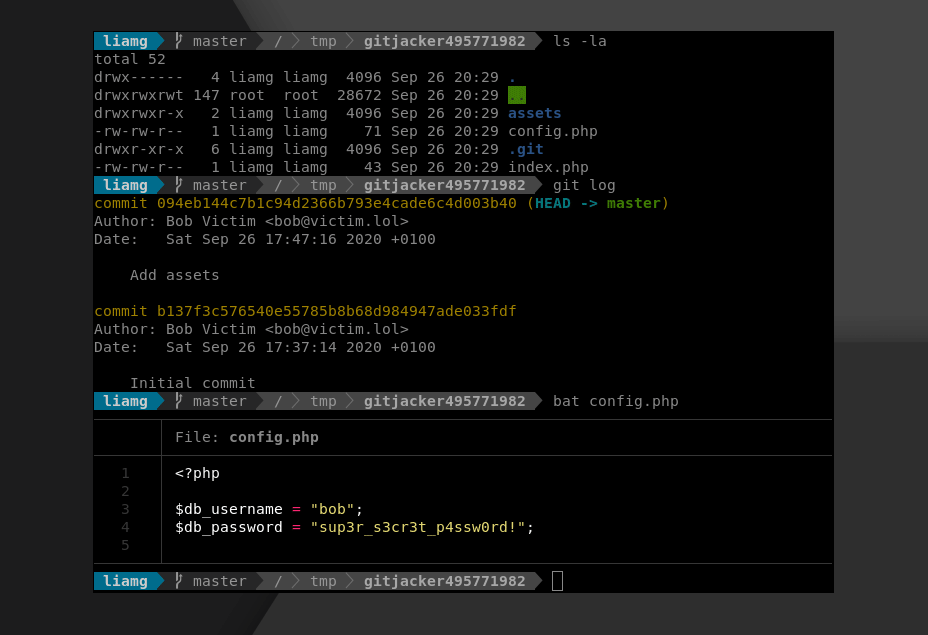
 liamg/gitjacker
🔪 :octocat: Leake git-Repositories von fehlkonfigurierten Websites
 nickvourd/windows-local-privilege-escalation-cookbook
# Windows Local Privilege Escalation Cookbook
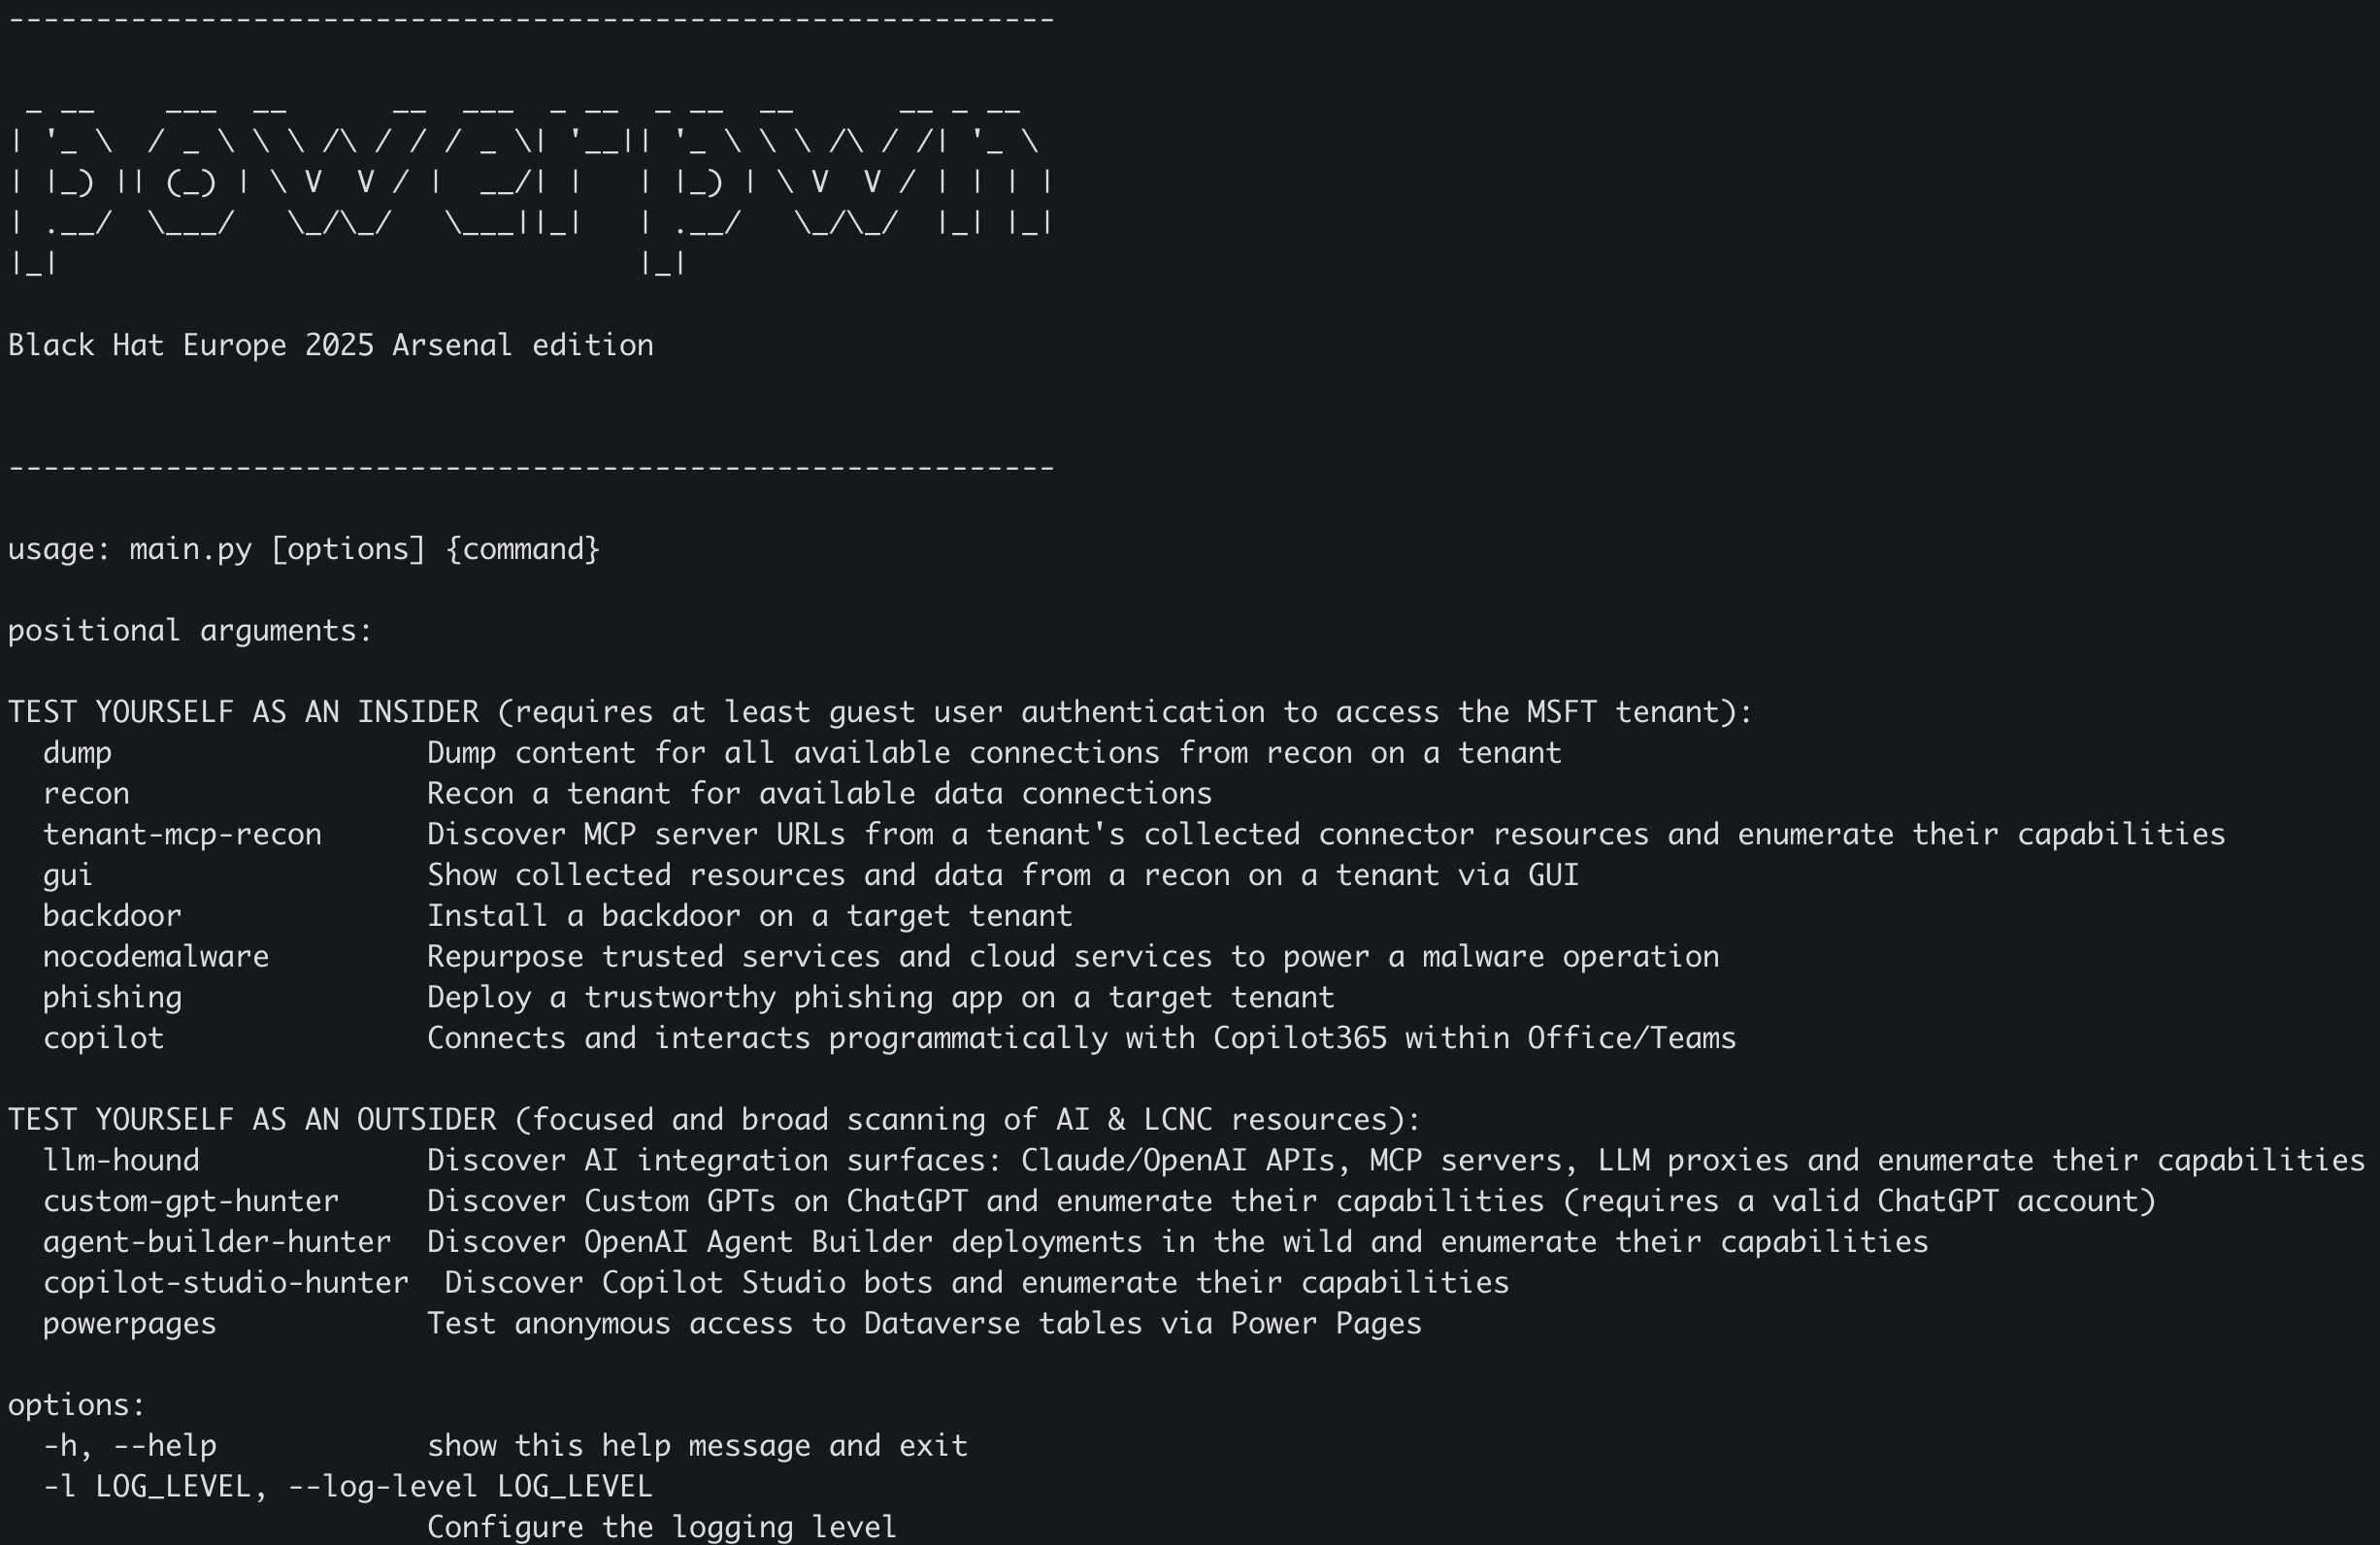 mbrg/power-pwn
Ein Offensiv-/Defensiv-Sicherheits-Toolset für Entdeckung, Aufklärung und ethische Bewertung von KI-Agenten.
 owasp/docker-security
Einen Überblick über die Containersicherheit gewinnen
 cyberark/kubiscan
Ein Tool zum Scannen von Kubernetes-Clustern auf riskante Berechtigungen
 cogiceo/gpohound
Offensives GPO-Dumping- und Analyse-Tool, das BloodHound-Daten nutzt und anreichert
 stampery/mongoaudit
🔥 Ein leistungsstarkes Tool für MongoDB-Auditing und Pentesting 🔥
 nccgroup/sadcloud
Ein Tool zum Aufsetzen (und Abreißen!) von absichtlich unsicherer Cloud-Infrastruktur
 nagwww/s3-leaks
Kuratierte Zeitleiste von AWS-S3-Bucket-Fehlkonfigurationen, offengelegten Daten und geleakten IAM-Zugangsdaten, mit Vorfall-Links für…
 bishopfox/badpods
Eine Sammlung von Manifesten, die Pods mit erhöhten Rechten erstellen.
 mondoohq/cnspec
Eine quelloffene, cloud-native Sicherheitslösung zum Schutz von allem vom Build bis zur Laufzeit
 denizparlak/zeus
AWS Audit- und Härtungswerkzeug
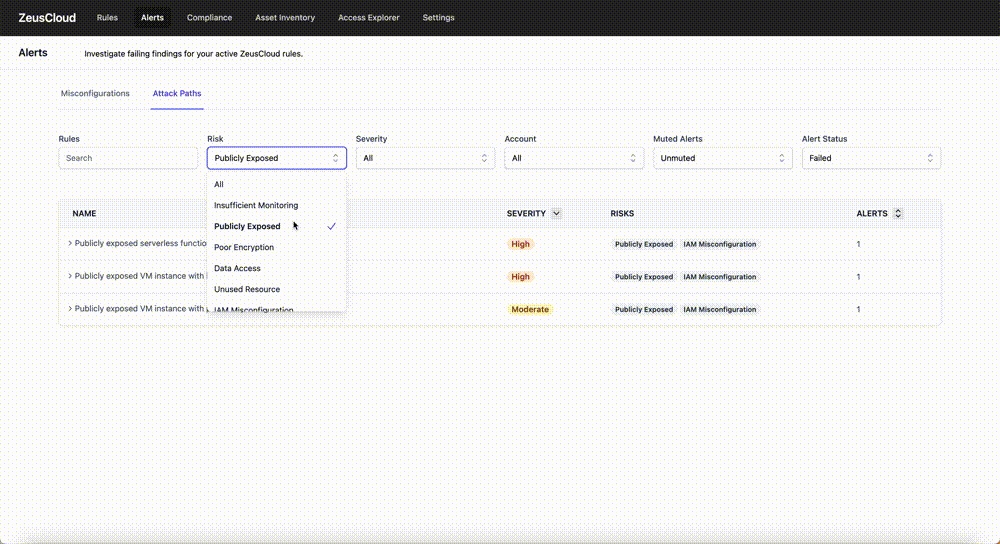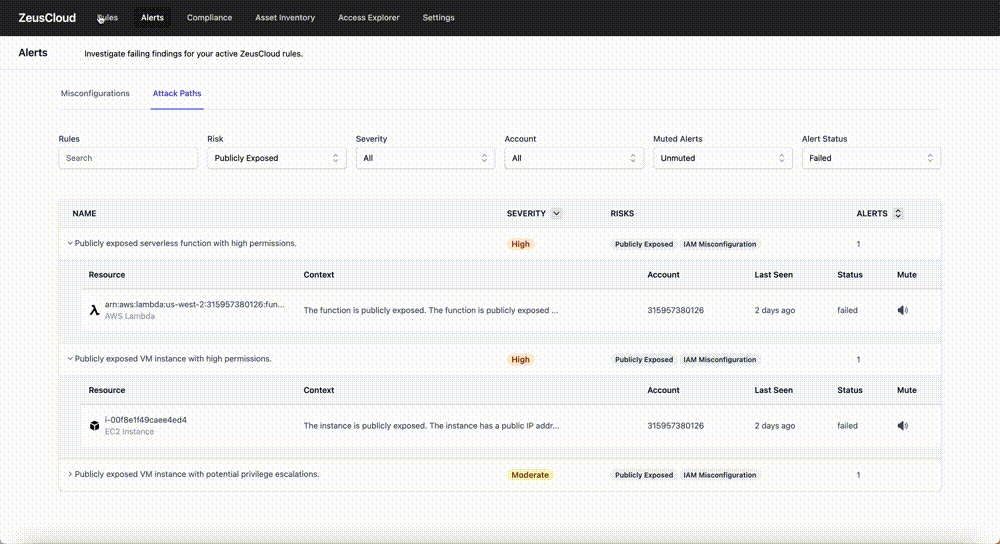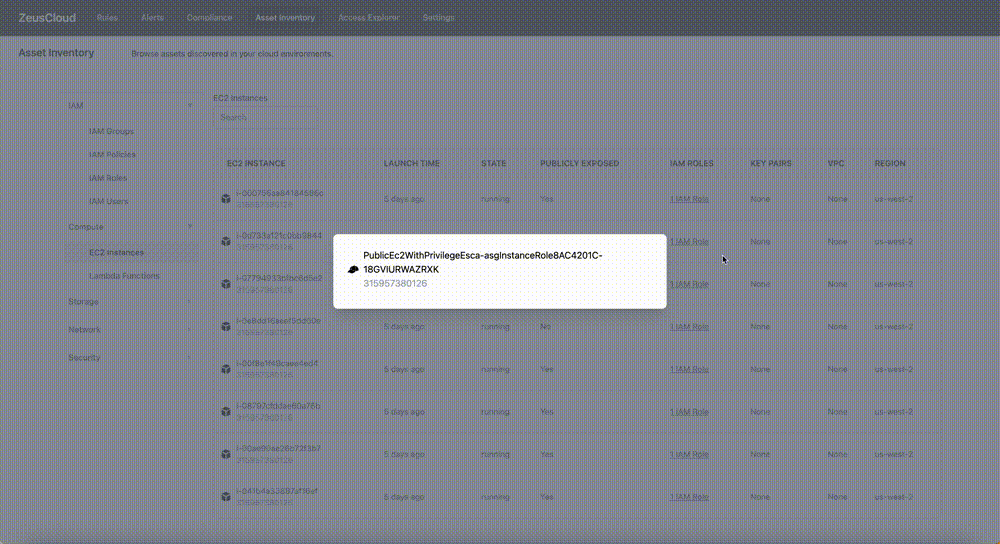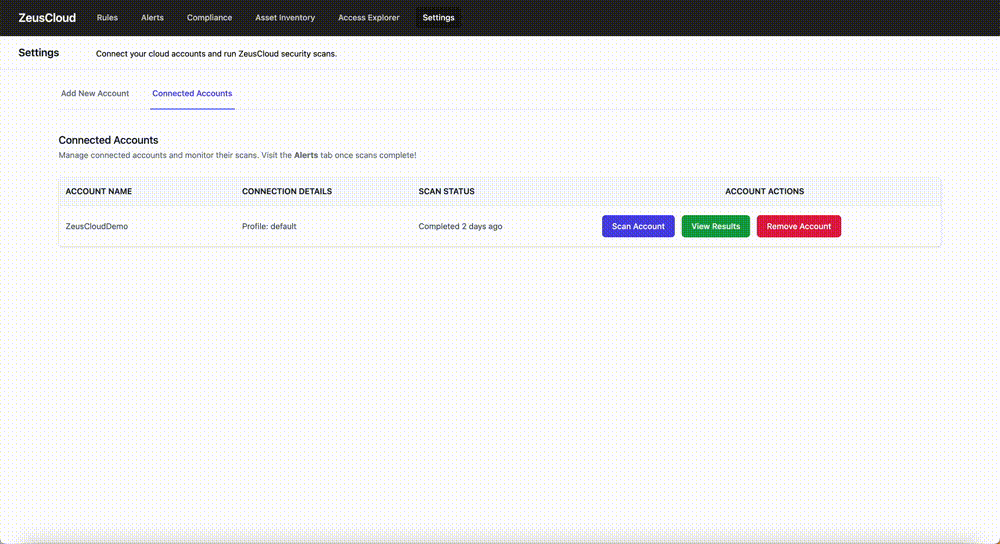 zeus-labs/zeuscloud
Open-Source-Cloud-Sicherheitsplattform, die Angriffspfade erkennt, Fehlkonfigurationen identifiziert, IAM-Zugriffe visualisiert und für…
 trailofbits/semgrep-rules
Sammlung von Semgrep-Regeln für die statische Codeanalyse, zur Erkennung von Sicherheitsschwachstellen und zur Durchsetzung sicherer…
 nccgroup/vcg
VisualCodeGrepper - Tool zur Sicherheitsanalyse von Code.
 mvelazc0/badzure
BadZure automatisiert die Bereitstellung von absichtlich falsch konfigurierten Entra ID-Mandanten und Azure-Abonnements und füllt diese mit…
 silentchainai/silentchain
KI-gestützte Schwachstellen-Scanner-Erweiterung für Burp Suite mit Multi-Provider-Unterstützung (Ollama, OpenAI, Claude, Gemini)