
 #1
Tools für Konfigurationsaudit, Compliance-Scanning, Härtungs-Benchmarks und Drift-Erkennung.
Kitploit empfohlen

 aquasecurity/trivy-action
Führt Trivy als GitHub-Action aus, um Ihr Docker-Container-Image auf Schwachstellen zu scannen.
 snyk/cli
Snyk CLI scannt und überwacht Ihre Projekte auf Sicherheitsschwachstellen.
 kubescape/kubescape
Open-Source-Kubernetes-Sicherheitsplattform, die Cluster, Manifeste und Images auf Fehlkonfigurationen, Schwachstellen und Compliance gegen NSA-,…
 aquasecurity/trivy
Finden Sie Schwachstellen, Fehlkonfigurationen, Secrets, SBOM in Containern, Kubernetes, Code-Repositories, Clouds und mehr
 complianceascode/content
Generiert SCAP-, Ansible-, Bash- und CEL-Sicherheitsinhalte zur Compliance-Bewertung und automatisierten Härtung von Linux-Hosts, Containern und…
 kyverno/kyverno
Durchsetzen von Sicherheit und Compliance auf Kubernetes-Clustern mittels Admission Controls, Ressourcen-Mutation, Hintergrundscans und Verifizierung…
 zizmorcore/zizmor
Statisches Analysetool für CI/CD-Systeme, das Sicherheitsprobleme in GitHub-Actions-, Dependabot- und pre-commit-Konfigurationen erkennt und behebt,…
 open-policy-agent/gatekeeper
Kubernetes-Policy-Engine mit OPA-basierter Admission Control, Mutation und Audit zur Durchsetzung von Sicherheits- und Compliance-Konfigurationen.
 stackrox/kube-linter
KubeLinter ist ein statisches Analysewerkzeug, das Kubernetes-YAML-Dateien und Helm-Charts prüft, um sicherzustellen, dass die darin dargestellten…
 praetorian-inc/nerva
Schnelle Service-Fingerprinting-CLI für 170+ Protokolle (TCP/UDP/SCTP) - entwickelt von Praetorian
 bridgecrewio/checkov
Statisches Analysetool für Infrastructure as Code, das Cloud-Fehlkonfigurationen, Schwachstellen und Geheimnisse in Terraform, Kubernetes,…
 mondoohq/cnspec
Eine quelloffene, cloud-native Sicherheitslösung zum Schutz von allem vom Build bis zur Laufzeit
 cloud-custodian/cloud-custodian
Regel-Engine für Cloud-Sicherheit, Kostenoptimierung und Governance, DSL in yaml für Richtlinien, um Ressourcen abzufragen, zu filtern und Aktionen…
 salesforce/cloudsplaining
Cloudsplaining ist ein AWS IAM Security Assessment Tool, das Verstöße gegen das Least-Privilege-Prinzip identifiziert und einen risikopriorisierten…
 open-policy-agent/opa
Deklarative Policy-Engine, die Autorisierung und Durchsetzung von Richtlinien über verschiedene Dienste, Kubernetes, Terraform, Docker und APIs…
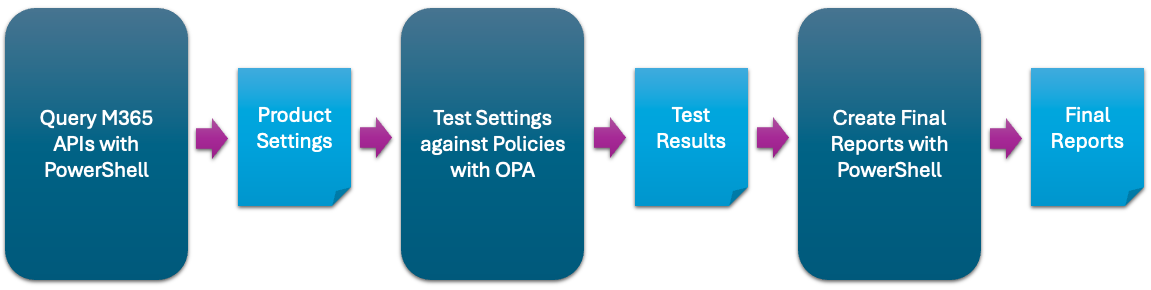 cisagov/scubagear
Automatisierung zur Bewertung des Zustands deines M365-Mandanten gegen die CISA-Baselines
 corazawaf/coraza
Go-basierte Web Application Firewall-Bibliothek, kompatibel mit ModSecurity SecLang-Regeln und dem OWASP Core Rule Set v4, die Echtzeit-Überprüfung…
 prowler-cloud/prowler
Prowler ist die weltweit am weitesten verbreitete Open-Source-Cloud-Sicherheitsplattform, die Sicherheit und Compliance in jeder Cloud-Umgebung…

