
 #1
Tools für Konfigurationsaudit, Compliance-Scanning, Härtungs-Benchmarks und Drift-Erkennung.
Kitploit empfohlen

 prowler-cloud/prowler
Prowler ist die weltweit am weitesten verbreitete Open-Source-Cloud-Sicherheitsplattform, die Sicherheit und Compliance in jeder Cloud-Umgebung…
 projectdiscovery/nuclei
Schneller YAML-basierter Schwachstellenscanner mit vorlagenbasierter Erkennungs-Engine für automatisierte Sicherheitstests in Web-Apps, APIs,…
 kyverno/kyverno
Durchsetzen von Sicherheit und Compliance auf Kubernetes-Clustern mittels Admission Controls, Ressourcen-Mutation, Hintergrundscans und Verifizierung…
 kubescape/kubescape
Open-Source-Kubernetes-Sicherheitsplattform, die Cluster, Manifeste und Images auf Fehlkonfigurationen, Schwachstellen und Compliance gegen NSA-,…
 aquasecurity/trivy
Finden Sie Schwachstellen, Fehlkonfigurationen, Secrets, SBOM in Containern, Kubernetes, Code-Repositories, Clouds und mehr
 snyk/cli
Snyk CLI scannt und überwacht Ihre Projekte auf Sicherheitsschwachstellen.
 nightwatchcybersecurity/truegaze
Statisches Analysetool für Android/iOS-Apps mit Fokus auf Sicherheitsprobleme außerhalb des Quellcodes
cisofy/lynisAgentenloses Sicherheitsaudit-Tool für Linux, macOS und UNIX-Systeme. Führt eingehende Scans auf Schwachstellen, Konfigurationsprobleme und…
 firefart/stunner
Testen und Ausnutzen von STUN/TURN-Servern auf Fehlkonfigurationen, die das Pivoting im internen Netzwerk über SOCKS-Proxy, Memory-Leak-Angriffe und…
 alessandroz/beroot
Privilege Escalation Projekt – Windows / Linux / Mac
 bridgecrewio/checkov
Statisches Analysetool für Infrastructure as Code, das Cloud-Fehlkonfigurationen, Schwachstellen und Geheimnisse in Terraform, Kubernetes,…
 cloud-custodian/cloud-custodian
Regel-Engine für Cloud-Sicherheit, Kostenoptimierung und Governance, DSL in yaml für Richtlinien, um Ressourcen abzufragen, zu filtern und Aktionen…
 trailofbits/semgrep-rules
Sammlung von Semgrep-Regeln für die statische Codeanalyse, zur Erkennung von Sicherheitsschwachstellen und zur Durchsetzung sicherer…
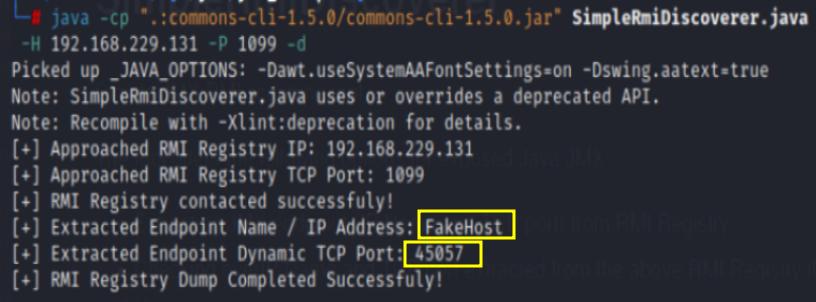 marcin-wolak/simplermidiscoverer
Einfaches JMX-RMI-Scanning-Tool
 ye-ze-yu/epireal-bench
Red-Teaming-Benchmark und Black-Box-Angriffsframework zur Bewertung von Risiken visueller Fehlinformationen bei kommerziellen Bildgeneratoren, mit…
 gopasteverything/gpewebdefender
Leichtgewichtiger Web-Angriffsmonitor. Eine Go-Binärdatei + SQLite. Kein OSSEC, kein WAF.
 mondoohq/cnspec
Eine quelloffene, cloud-native Sicherheitslösung zum Schutz von allem vom Build bis zur Laufzeit
 proviesec/google-dorks
Useful Google Dorks for WebSecurity and Bug Bounty



