
 #1
Tools zur Analyse, zum Verständnis und zur Reverse Engineering von Malware-Verhalten.
Kitploit empfohlen

 0sec-labs/0
Software infrastructure to build and deploy sovereign, persistent AI security agents that continuously find, prove and fix security risks. Open…
 bytedance/appshark
Statische Taint-Analyse-Plattform für Android-Apps, die Schwachstellen und Compliance-Probleme mithilfe anpassbarer regelbasierter Scans und…
 target/strelka
Echtzeit-, containerbasiertes Dateiscanning im Unternehmensmaßstab.
 owasp/java-html-sanitizer
Nimmt HTML von Drittanbietern entgegen und erzeugt HTML, das sicher in Ihre Webanwendung eingebettet werden kann. Schnell und einfach zu…
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 fr0gger/awesome-ida-x64-olly-plugin
Eine kuratierte Liste von Plugins für IDA, x64DBG, Ghidra und OllyDBG.
 jkornev/hidden
Windows-Treiber mit Usermode-Schnittstelle, der Prozesse, Dateisystem- und Registrierungsobjekte verbergen, Prozesse schützen und Ähnliches kann
 brandon7cc/mac-monitor
Advanced macOS system monitor leveraging Apple Endpoint Security to collect, enrich, and display process, file, memory, and XPC events for malware…
 intelxed/xed
Low-Level-Bibliothek zum Kodieren und Dekodieren von IA32/Intel64-x86-Instruktionen, die APIs für Instruktionslänge, Operanden, Kategorien und…
 mandiant/flare-learning-hub
Kostenlose Bildungsinhalte zu Reverse Engineering und Malware-Analyse vom FLARE-Team
 rurik/noriben
Python-basierte Malware-Analyse-Sandbox, die mit Sysinternals Procmon integriert ist, um Laufzeitindikatoren automatisch zu sammeln, zu analysieren…
 cyber-buddy/apkhunt
Statisches Codeanalyse-Tool für Android-Apps basierend auf OWASP MASVS, das Sicherheitslücken in APK-Dateien mit niedrigen Falsch-Positiv-Raten und…
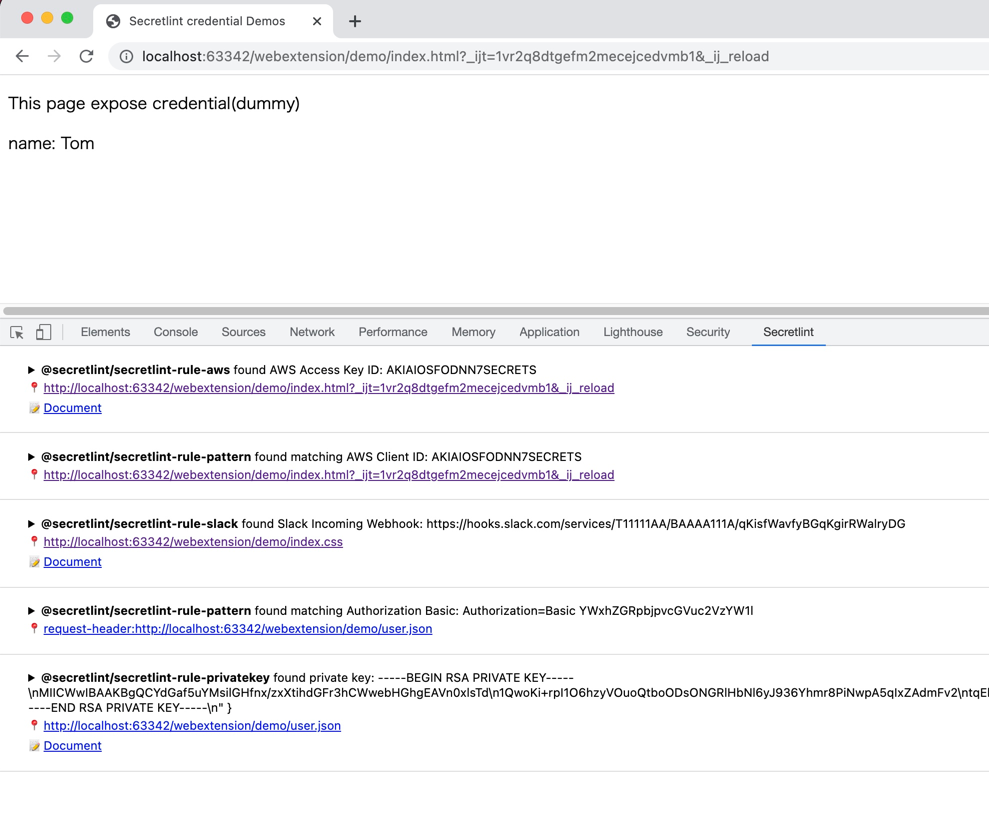 secretlint/secretlint
Pluggable linting tool to prevent committing credential.
 hahwul/mobilehackersweapons
Mobile Hacker's Weapons / Eine Sammlung cooler Werkzeuge, die von Mobile-Hackern verwendet werden. Happy hacking , Happy bug-hunting
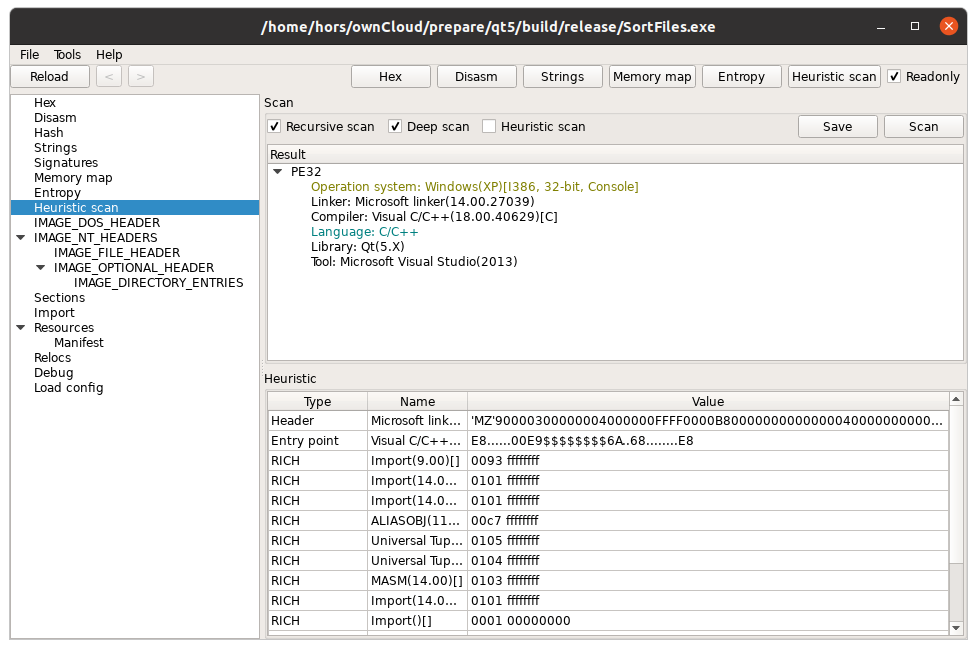 horsicq/xpeviewer
PE-Datei-Viewer/-Editor für Windows, Linux und MacOS.
 theopolis/uefi-firmware-parser
Analysieren von BIOS/Intel ME/UEFI-Firmware-bezogenen Strukturen: Volumes, Dateisysteme, Dateien usw.
 califio/publications
Kuratierte Sammlung von Sicherheitsforschungsarbeiten, CVE-Exploit-Analysen, Reverse-Engineering-Analysen von Apple-Interna und beauftragten…
 fox-it/dissect
Dissect ist ein digitales Forensik- und Incident-Response-Framework und -Werkzeugset, das es Ihnen ermöglicht, schnell auf forensische Artefakte von…








