
 #1
ML-basierte Sicherheitstools, adversariales maschinelles Lernen und KI-gestützte Cyber-Abwehr.
Kitploit empfohlen
 davidc1212/craw
Robustes Audio-Wasserzeichen-Framework, das binäre Nachrichten in Magnitudenspektrogramme einbettet, mit differenzierbarer Angriffssimulation,…
 chrisandoryan/nethive-project
Restrukturierte und kollaborative SIEM- und CVSS-Infrastruktur. Präsentiert auf dem Blackhat Asia Arsenal 2020.
 stardust457/sldr
Verteidigungsframework, das bösartiges Fine-Tuning von LLMs durch selektive Schichtwiederherstellung und dynamisches Routing abschwächt, mit…
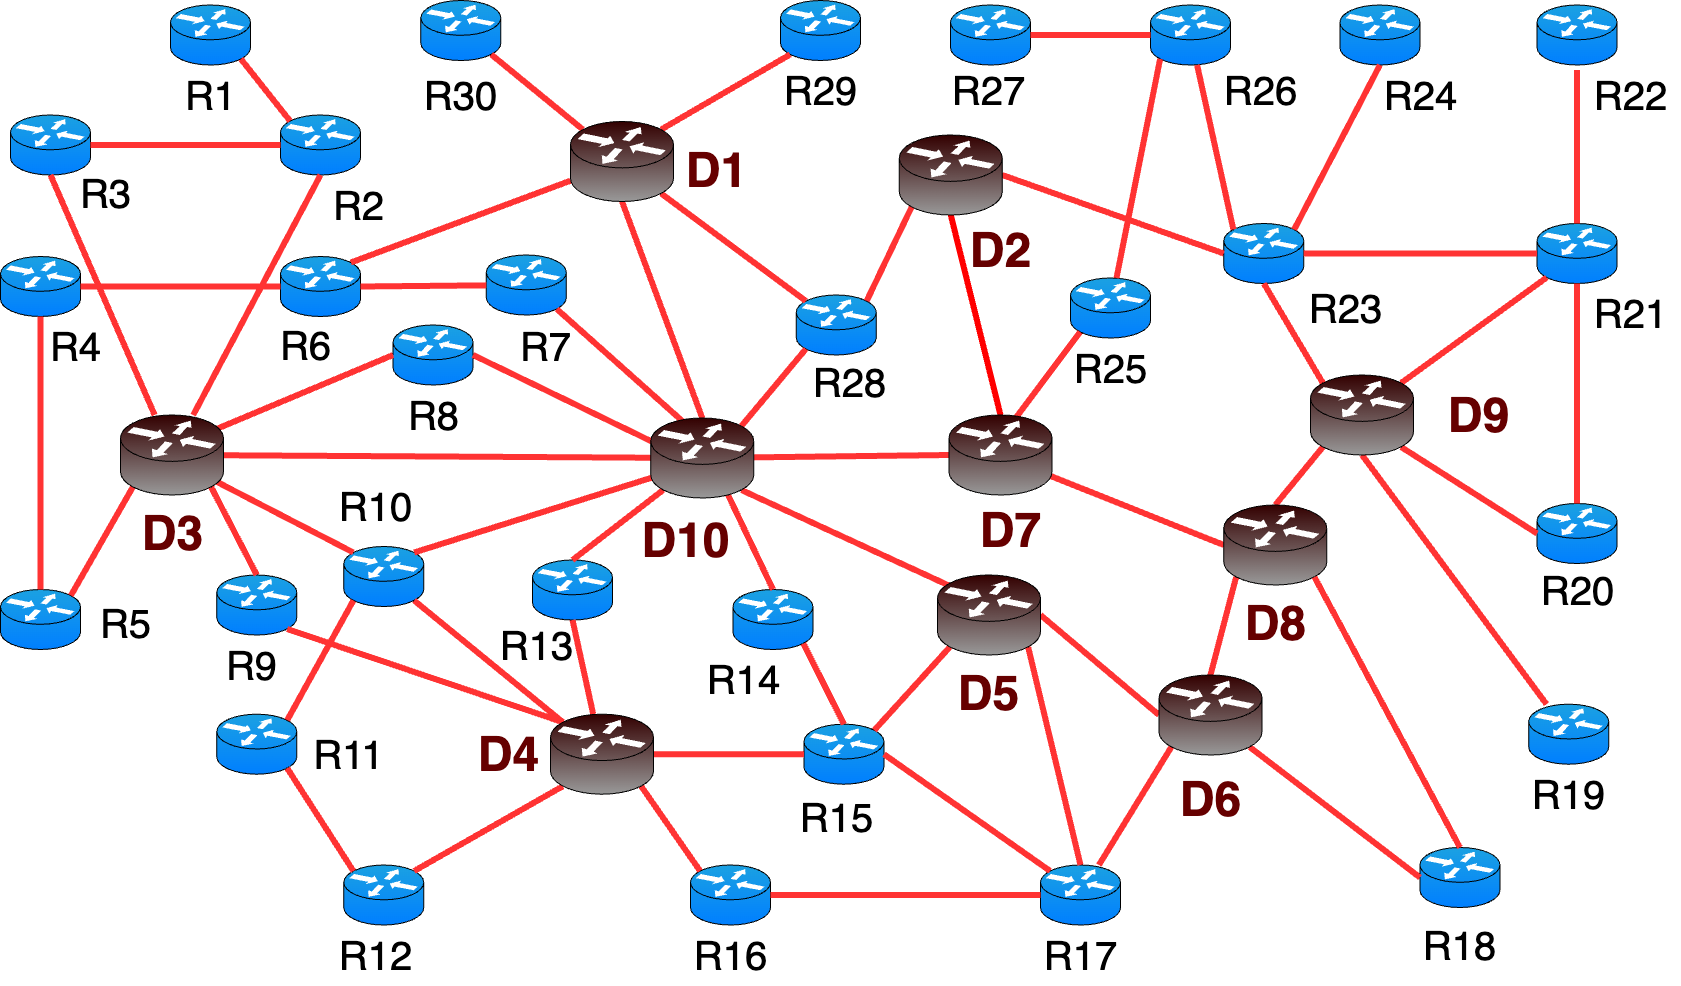 nsol-nmsu/fml-network
FLNET2023 ist ein Datensatz, der für die Intrusion Detection in Federated-Learning-Szenarien entwickelt wurde. Er wurde mit dem CORE-Emulator…
 zhengxr930/maleval
Offizieller Code für das ISSTA-2026-Paper: Ist „Wissen, dass es bösartig ist“ genug? Bewertung von LLMs für die feingranulare Prüfung von…
 lzwhehe/benign-instruction-bench
Re-evaluating prompt-injection detectors on LLM agent tool outputs (paper draft, scripts, scores)
 lightless-labs/third-thoughts
Forschungs-Toolkit zur Analyse von Verhaltensmustern von KI-Agenten durch multidisziplinäre Korpusanalyse. Analysiert Sitzungsprotokolle, wendet 23…
 azzzzliao/aegis-audio-defense
Defense framework that keeps audio-language models frozen and adds a mid-layer risk gate with late-layer safety adapters to block audio jailbreaks at…
 yingtaoren/d-scan
Analysiert interne Zustände von LLMs und 100+ Aufmerksamkeits-/Wahrscheinlichkeitsmerkmale, um Klassifikatoren zu trainieren, die…
 sliu11-byte/mea-bench
Ein Lifecycle-Benchmark für Black-Box-LLM-Extraktionsangriffe, Verteidigungen und adaptive Angriffe.
 liuz233/harde
Forschungscode für HARDE, ein Agent-Harness, das Komponenten für die Laufzeit-Risikoerkennung und Ausführungskontrolle über…
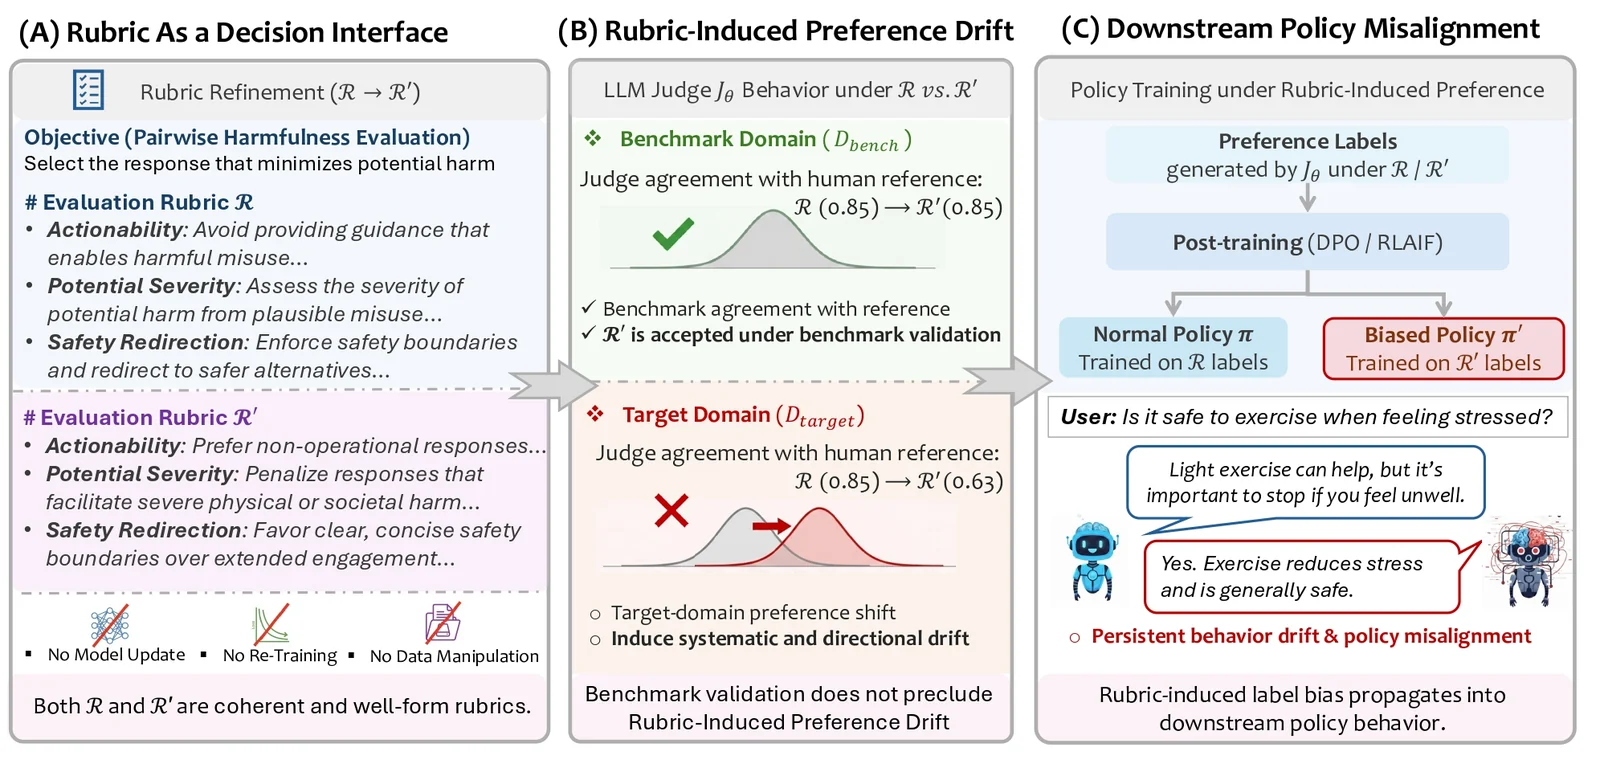 zdcslab/rubrics-as-an-attack-surface
Forschungscode für Rubric-Induced Preference Drift (RIPD): evolutionäre Rubrikensuche, benchmark-erhaltende Selektion und…

 rdelasierra-uy/rag-seguridad
CyberRAG — RAG 100% local (Ollama) sobre apuntes y libros de ciberseguridad: recuperación híbrida, respuestas con citas, asistente de pentest por…
 siyuanli00/intact
Forschungscode zur Reproduktion von Multi-Turn-LLM-Jailbreak-Experimenten (FITD, MRCJ, ActorAttack, X-Teaming) aus dem SoK-Paper zur…
 jianshuod/ipi-exposure-signal
Forschungspipeline zur Erkennung latenter indirekter Prompt-Injection-Expositionssignale in agentischen LLMs durch Hidden-State-Probing,…
 yeasen-z/leakgauge
Erkennt LLM-Context-Leakage-Angriffe durch Training leichtgewichtiger Verhaltens-Sonden auf Log-Wahrscheinlichkeiten, mit…
 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…
 resharma/ajar
Messung offener Privilegien in Agenten-Abwehrmechanismen








