
 #1
Tools für Log-Parsing, SIEM, zentralisierte Protokollierung, forensische Zeitachsen und Security-Event-Korrelation.
Kitploit empfohlen
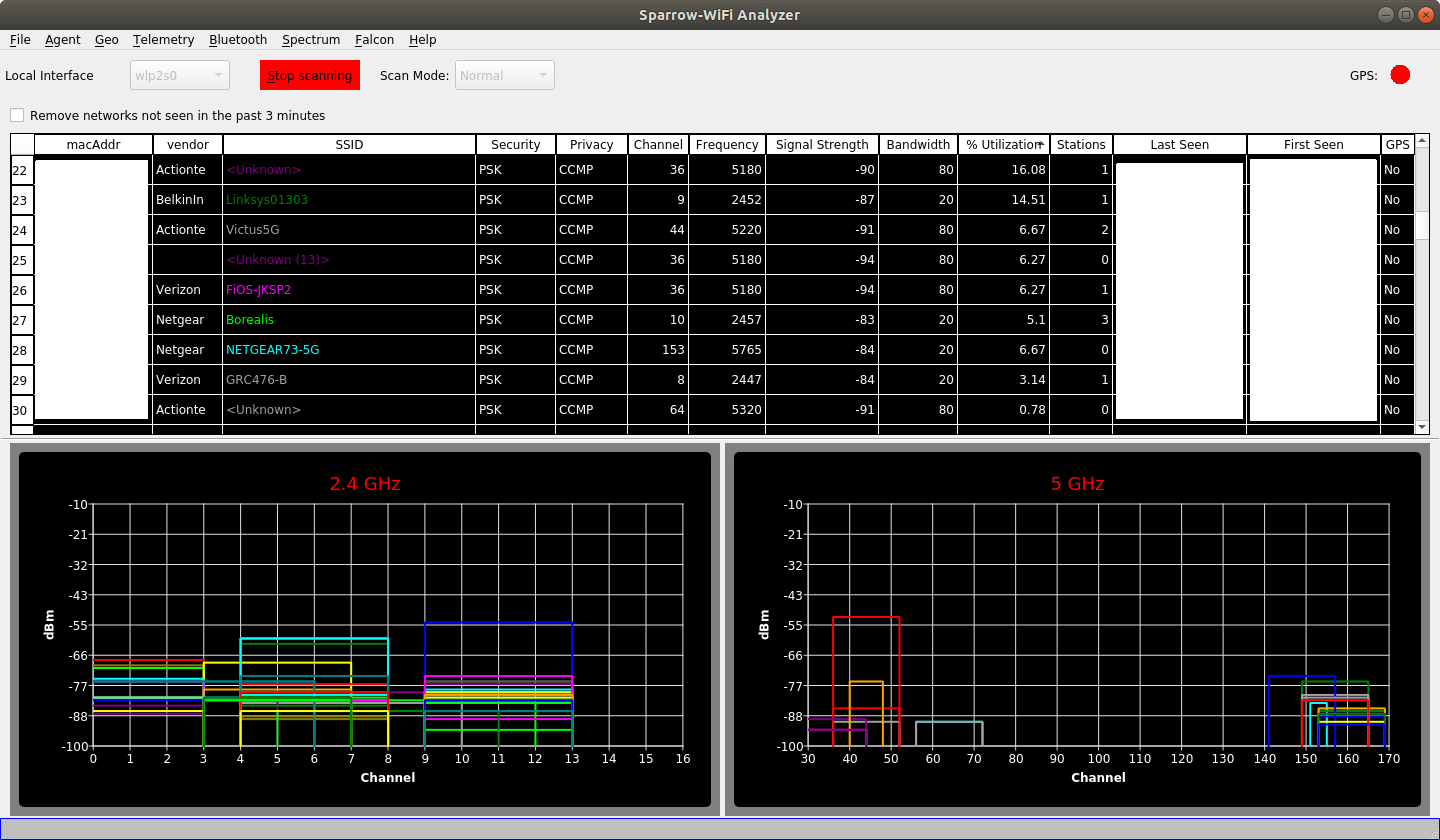
 ghostop14/sparrow-wifi
GUI-basierter WiFi- und Bluetooth-Analyzer der nächsten Generation für Linux
 abrignoni/ileapp
Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
 mattnotmax/cyberchef-recipes
Eine Liste von CyberChef-Rezepten und kuratierten Links
 reprise99/sentinel-queries
Sammlung von KQL-Abfragen
 pgaudit/pgaudit
PostgreSQL-Audit-Erweiterung
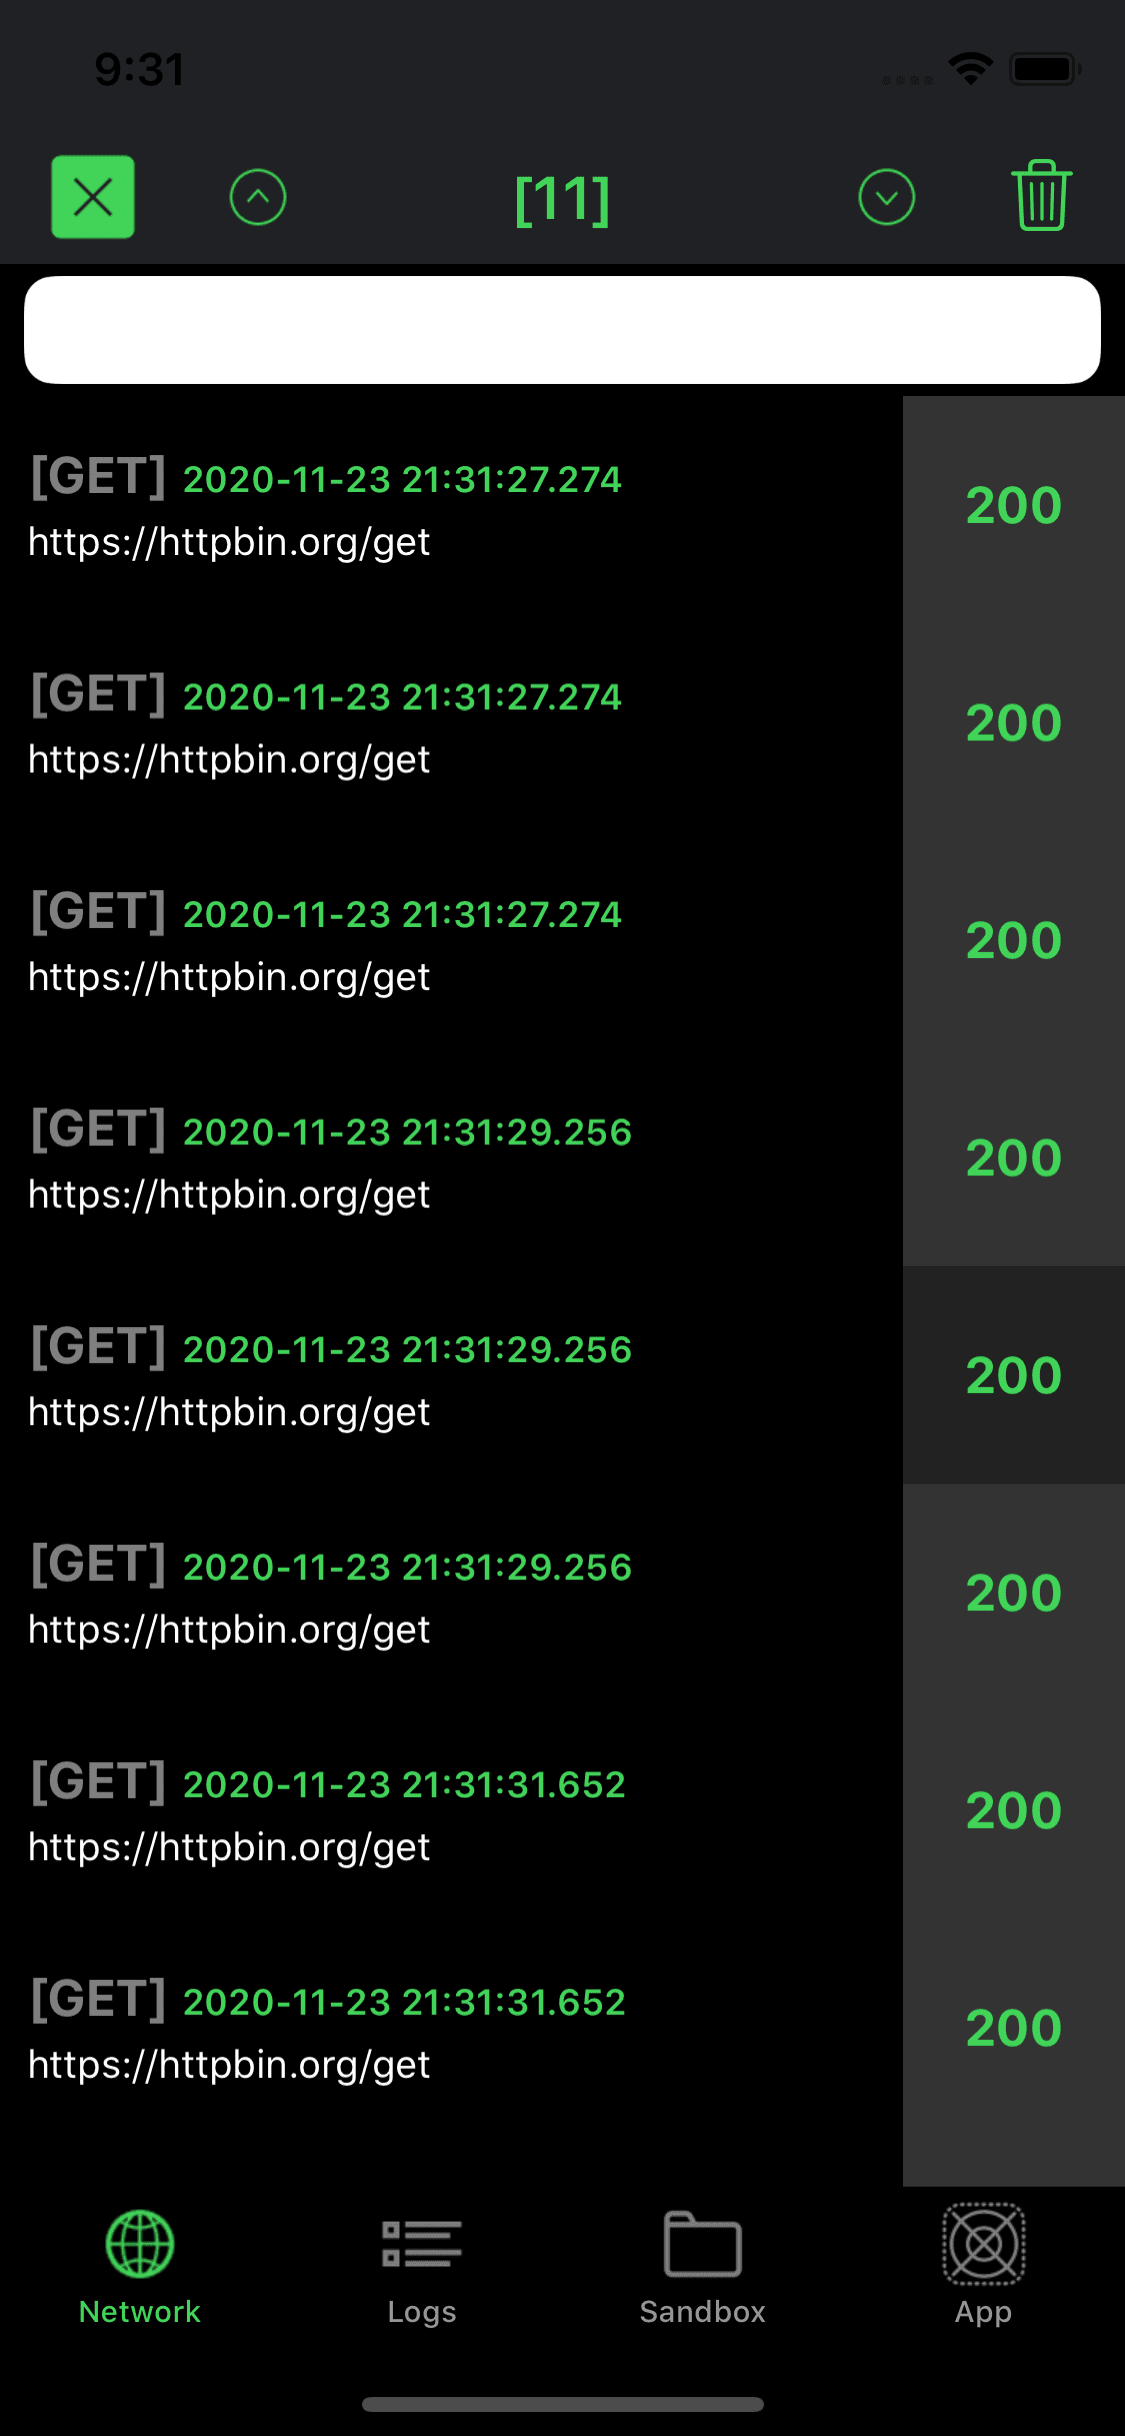 cocoadebug/cocoadebug
iOS-Debugging-Tool 🚀
 tirrenotechnologies/tirreno
Open-Source-Sicherheitsframework für Echtzeit-Ereignisverfolgung, Bedrohungserkennung und Risikobewertung. Überwacht das Benutzerverhalten, erkennt…
 paulsec/awesome-windows-domain-hardening
Eine kuratierte Liste großartiger Security-Hardening-Techniken für Windows.
 domainaware/parsedmarc
Ein Python-Paket und eine CLI zum Parsen von aggregierten und forensischen DMARC-Berichten
 logpai/loglizer
Ein Machine-Learning-Toolkit zur Anomalieerkennung in Logdaten [ISSRE'16]
 digitalruby/ipban
Automatisierter IP-Bann-Dienst, der fehlgeschlagene Anmeldeversuche aus Ereignisprotokollen und Dateien erkennt und Angreifer auf Windows und Linux…
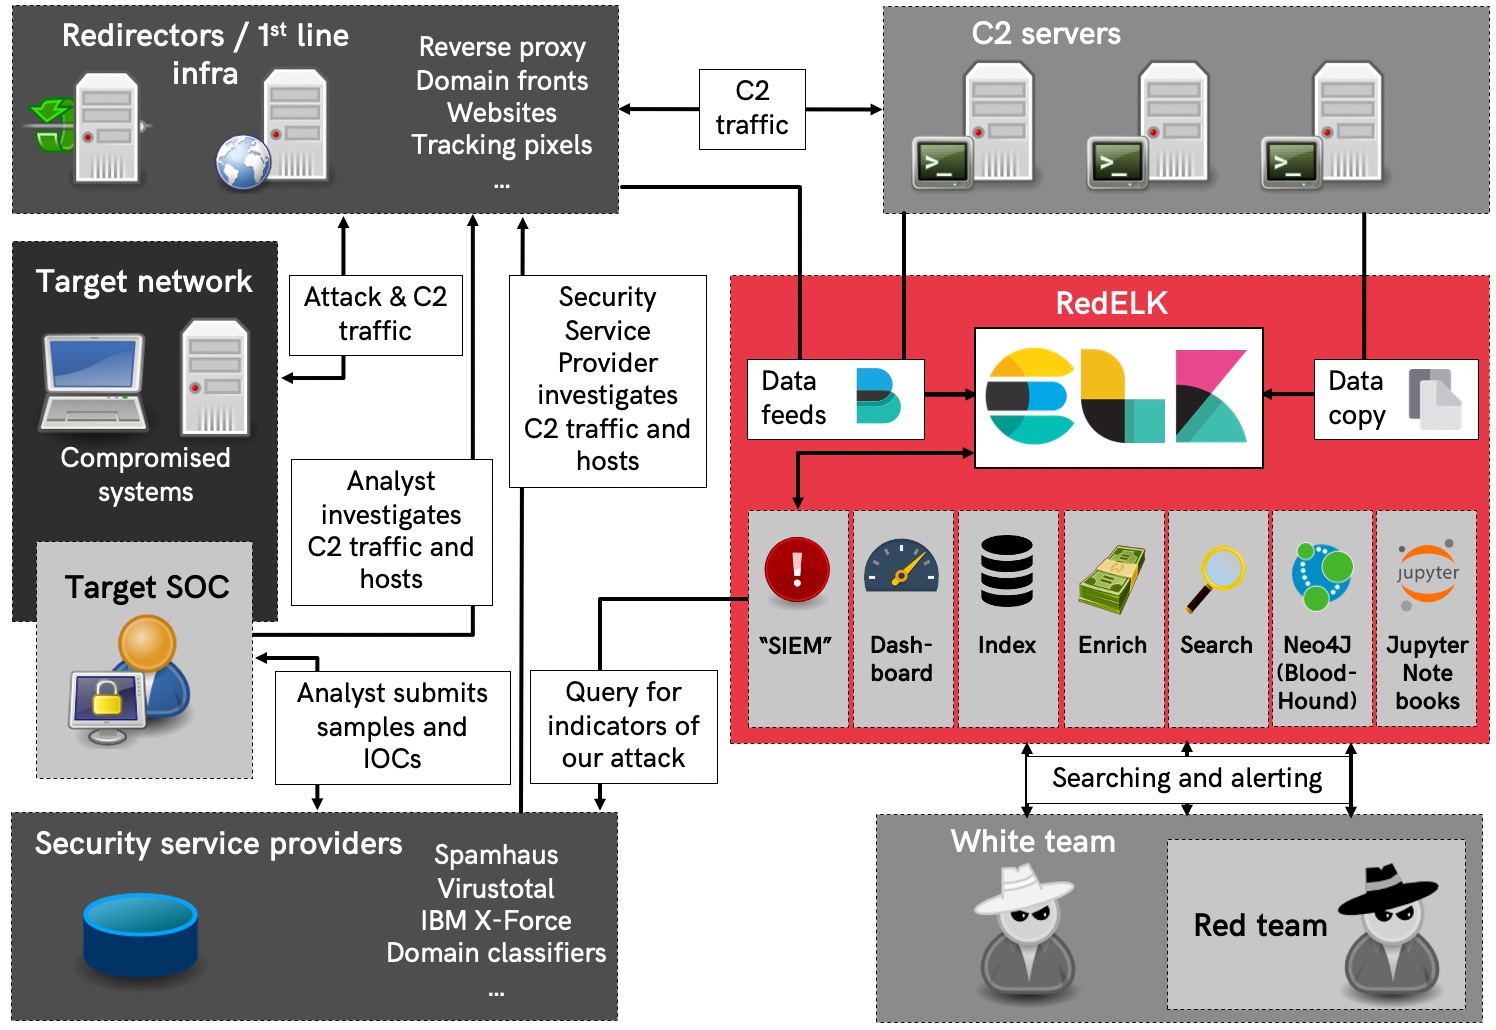 outflanknl/redelk
Red Team's SIEM - Werkzeug für Red Teams, verwendet zum Verfolgen und Alarmieren über Blue Team-Aktivitäten sowie für eine bessere…
 abrignoni/aleapp
Android Logs Events And Protobuf Parser
 cyb3rmik3/kql-threat-hunting-queries
Ein Repository mit KQL-Abfragen, die sich auf Bedrohungssuche und Bedrohungserkennung für Microsoft Sentinel & Microsoft XDR (ehemals Microsoft 365…
 neo23x0/auditd
Best-Practice-Auditd-Konfiguration
 otrf/ossem
Gemeinschaftsgetriebenes Projekt zur Dokumentation, Standardisierung und Modellierung von Sicherheitsereignisprotokollen, um die Erkennungsanalytik…
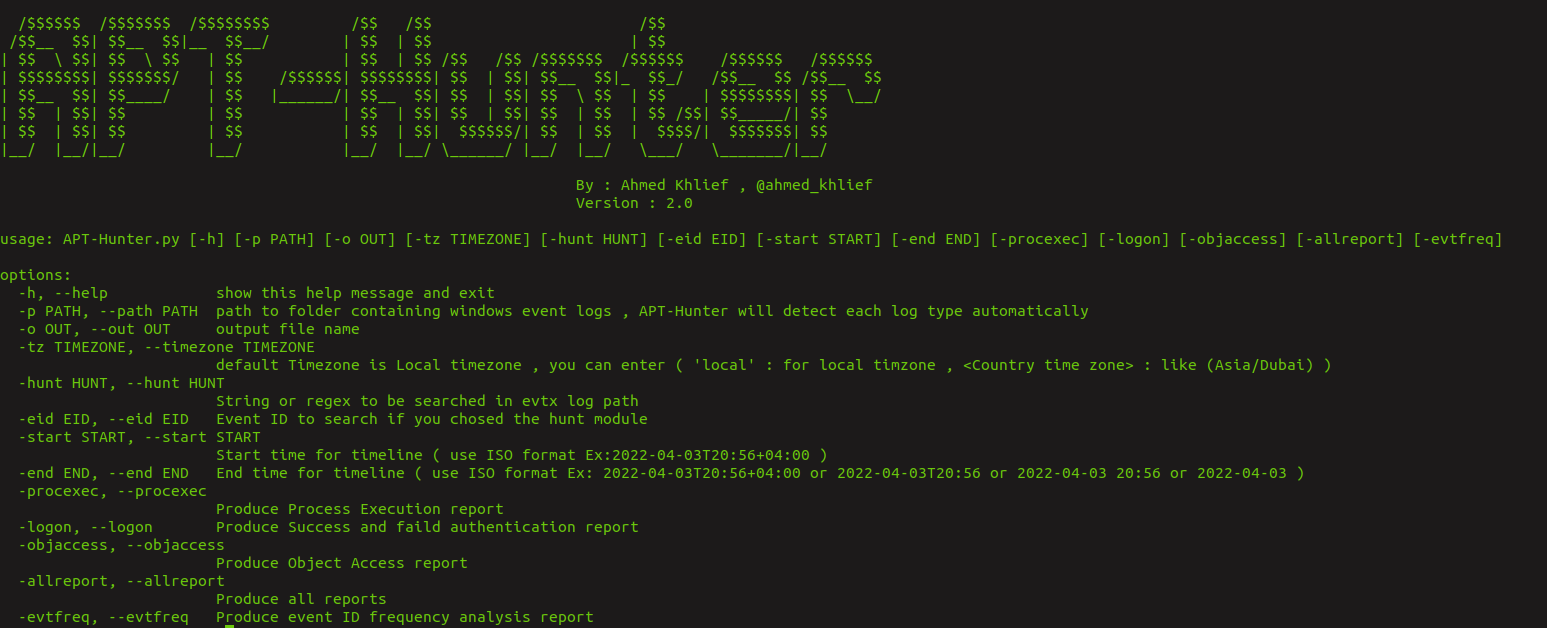 ahmedkhlief/apt-hunter
APT-Hunter ist ein Threat Hunting Tool für Windows-Ereignisprotokolle, das mit einer Purple-Team-Denkweise entwickelt wurde, um APT-Bewegungen zu…
 betterdb-inc/monitor
Echtzeit-Überwachung und Slowlog-Analyse für Valkey- und Redis-Datenbanken mit Anomalieerkennung, ACL-Auditierung und Prometheus-Metrikenexport.








