
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 abraxas/cve-2026-105221-gist-tls
CVE-2026-105221 - gist RubyGem - Hoch - MITM - GitHub OAuth-Token-Diebstahl
 nth347/mediawiki-cve-2026-100382
Docker-Lab zur Reproduktion von CVE-2026-100382: unauthentifizierte Argument-Injection-RCE in MediaWiki ExternalData's #get_program_data, mit…
 abhaybansal16/cve-2025-55182-lab
Docker-basiertes Lab zur Reproduktion von CVE-2025-55182 (React2Shell), einer nicht authentifizierten RCE im React Server Components Flight Protocol,…
 abraxas/cve-2026-84753
Proof-of-Concept-Exploit und Lab für CVE-2026-84753, eine unauthentifizierte PHP-Object-Injection in Mail Mint <= 1.31.0 über den mint-form-submit…
 horkimhab/cve-2026-91843
Bildungs-Repository für CVE-Forschung zu CVE-2026-91843, das Schwachstellenanalyse und Proof-of-Concept-Material für autorisierte Labor- und…
 horkimhab/cve-2016-3223
Bildungs-Proof-of-Concept-Repository für CVE-2016-3223 für autorisierte Sicherheitsforschung, Sensibilisierung für Schwachstellen und laborgestützte…
 wafeeq-fareed/log4shell-exploitation-lab
CVE-2021-44228 Log4Shell von Anfang bis Ende reproduziert: von der Ausnutzung bis zur Behebung
 feartheploto/gitlab-cve-2023-7028
# Mock-verwundbare GitLab-Instanz, die den Passwort-Reset-Hijack CVE-2023-7028 reproduziert Demonstriert die Ausnutzung des array-basierten…
 adisasoc/cve-2024-49138-soc-investigation
Untersuchung des SOC zur Ausnutzung von CVE-2024-49138, einschließlich Brute-Force-Aktivitäten, PowerShell-Ausführung, Analyse schädlicher Payloads,…
 silocityit/cve-2021-4034-playground
Ein praxisorientierter Binary-Exploitation-Challenge auf Basis von CVE-2021-4034, entwickelt zum Üben von Privilege-Escalation-Techniken in einer…
 nix-xin/vuln4japi
Eine angreifbare, auf Java basierende REST-API zur Demonstration von CVE-2021-44228 (Log4Shell).
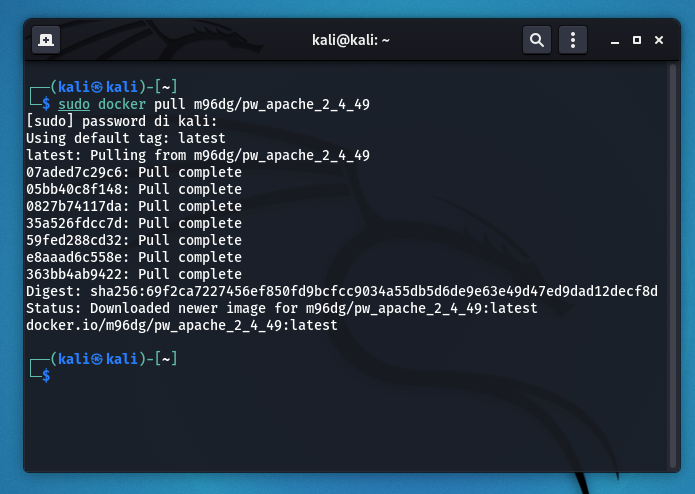 m96dg/cve-2021-41773-exercise
Praktisches Labor zur Ausnutzung von Apache 2.4.49 Path Traversal (CVE-2021-41773) mit Docker, Nmap-Scanning und curl, um eine Flagge abzurufen.
 amusedx/cve-2026-22686
CTF-Challenge mit Fokus auf Sandbox-Escape durch Quellcode-Review einer JavaScript-Ausführungsumgebung, entwickelt für praxisnahe…
 shreda/cve-2026-33032-nginx-ui-vuln-lab
Docker-Compose-Setup zur Demonstration der nginx-ui-Schwachstelle für fehlende Authentifizierung
 p0dalirius/awesome-rce-techniques
Großartige Liste von Schritt-für-Schritt-Techniken, um Remote Code Execution in verschiedenen Apps zu erreichen!
 ashemery/linuxforensics
Alles rund um Linux-Forensik
 nakiami/mellivora
Mellivora ist eine in PHP geschriebene CTF-Engine
 romainthomas/reverse-engineering-workshop
Slides & Hands-on für den Reverse-Engineering-Workshop








